Stockage Crypté Crypt
Organisations dans le Monde
Contrôle d'accès par permission
Leader du Monitoring de Sites Web
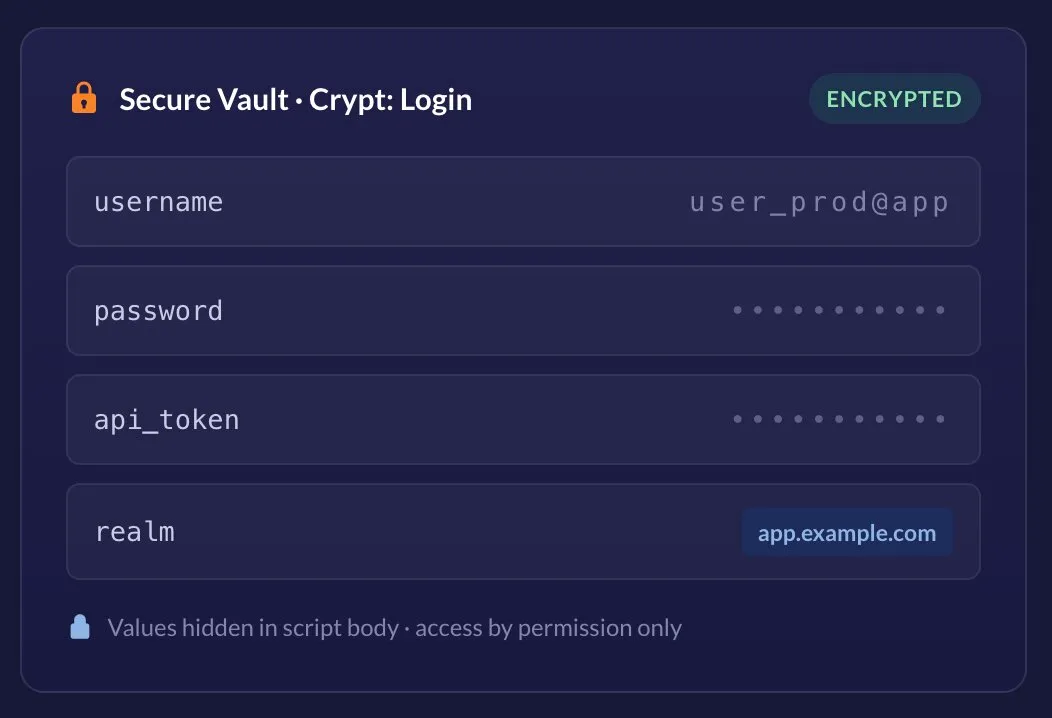
La surveillance synthétique doit souvent agir comme un utilisateur réel — se connecter, accéder aux API authentifiées, et passer par les processus de paiement. Cela signifie que vos tâches de surveillance ont besoin de véritables identifiants. Secure Vault est l’endroit où ces identifiants résident : un gestionnaire contrôlé par permissions dans la plateforme Dotcom-Monitor qui stocke les données sensibles sous forme de Variables Cryptées, organisées dans des conteneurs Crypt.
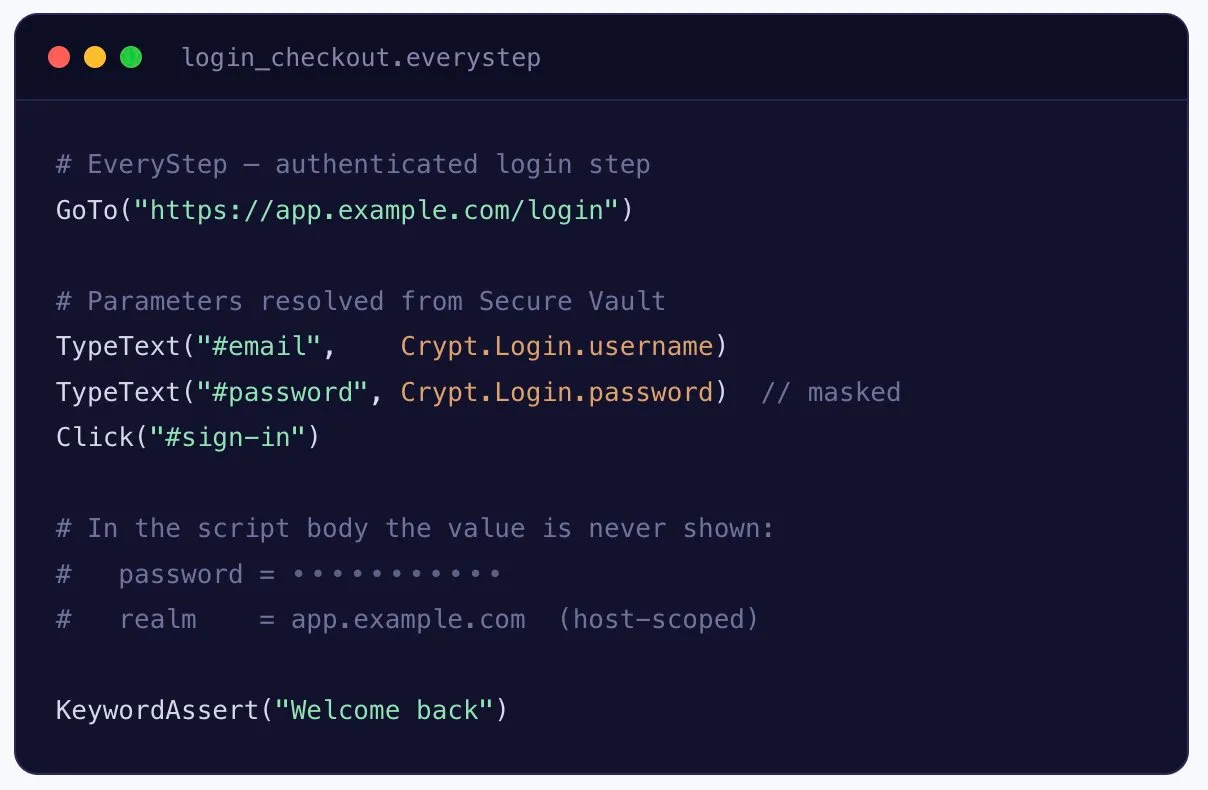
Une fois qu’une valeur est dans le Vault, vous la référencez par son nom depuis vos scripts EveryStep pour navigateur, les requêtes de test Web Services et Infrastructure Internet, et les paramètres d’appareil — la valeur brute n’apparaît jamais dans le corps du script, dans les configurations exportées ou dans le rapport vidéo enregistré.
Stocké en tant que
Variables Cryptées Crypt
Organisé en
Conteneurs Crypt
Travaille avec
EveryStep · Services Web · Infrastructure
Accès via
Gérer > Coffre-fort sécurisé
Visibilité
Masqué dans les scripts et rapports vidéo
Contrôle d’accès
Autorisations par utilisateur
Portée par hôte
Champ Realm optionnel
Intégrer en dur un mot de passe dans un script de surveillance est un risque — il fuit dans les exports, captures d’écran, et comptes partagés. Le Coffre-fort sécurisé supprime le compromis entre une surveillance réaliste et une bonne hygiène de sécurité.
Chaque valeur que vous enregistrez est stockée chiffrée dans son conteneur Crypt. Le texte en clair n’est jamais écrit dans le corps du script ni dans la configuration exportée de l’appareil.
“Seuls les utilisateurs ayant les permissions utilisateur correspondantes ont accès au Coffre-fort sécurisé pour voir et modifier les données chiffrées.” Les valeurs restent cachées à tous les autres — même aux coéquipiers qui éditent le même script.
Marquez une variable pour les champs masqués — comme les mots de passe — et sa valeur est exclue du rapport vidéo enregistré, de sorte que la lecture ne capture jamais vos secrets à l’écran.
Définissez un secret une fois et référencez-le depuis les scripts EveryStep, les services Web, et les requêtes d’infrastructure Internet. Mettez-le à jour en un seul endroit et chaque tâche récupère le changement.
Restreignez éventuellement une variable à des ressources web spécifiques avec le champ Realm, de sorte qu’un identifiant ne soit envoyé qu’aux hôtes que vous nommez. (Non pris en charge pour les requêtes de Postman Collection.)
Regroupez les variables associées dans des Crypts nommés — un par application, environnement ou équipe — pour que les grands comptes de surveillance restent propres et que les secrets soient faciles à trouver.
Les variables Crypt ne sont pas une tâche supplémentaire ajoutée à votre flux de travail. Dans l’enregistreur EveryStep, tout paramètre enregistré — un nom d’utilisateur, un mot de passe, une URL — peut être converti en variable chiffrée instantanément.
Capturez le parcours réel de l’utilisateur — connexion, panier, paiement — avec l’enregistreur EveryStep comme vous le feriez normalement.
Cliquez sur l’élément, ouvrez le menu d’action du paramètre, et choisissez Convertir en variable Crypt.
Choisissez une variable existante dans un Crypt, ou en ajoutez une nouvelle sur place — définissez sa valeur et son Realm optionnel.
Lors de l’exécution, la valeur chiffrée est injectée à l’étape appropriée, tout en restant cachée dans le corps du script.
Besoin de changer une valeur mais vous n’avez pas les permissions Vault ? Convertissez le paramètre en chaîne avec Convertir en chaîne et définissez-le explicitement — le flux de travail reste réversible.
Dans votre script, les paramètres sensibles pointent vers une Variable Cryptée au lieu d’un littéral. La plateforme résout et injecte la valeur chiffrée à l’exécution — toute personne lisant le script voit la référence, pas le secret.
Les mêmes variables alimentent les contrôles d’API authentifiés et les demandes d’infrastructure, ainsi un seul Vault couvre à la fois les parcours navigateurs et la surveillance back-end.
Secure Vault ne fait pas que cacher les valeurs — il contrôle qui peut y accéder et où elles sont autorisées à circuler.
Les valeurs des Variables Cryptées sont chiffrées au repos dans leurs conteneurs, ainsi les secrets ne sont jamais en clair dans votre compte.
L’option Valeur Non Masquée et l’accès au Vault sont tous deux contrôlés par permissions — les valeurs en clair ne sont montrées qu’aux utilisateurs autorisés.
Avec Realm, une variable n’est utilisée que pour les requêtes vers les hôtes que vous spécifiez — limitant où un identifiant peut être envoyé.
Les mêmes variables chiffrées alimentent la scripting côté navigateur, les tests d’API et les contrôles d’infrastructure.
Cas d’utilisation | Ce que Secure Vault protège | Où cela s’applique |
|---|---|---|
Connexions authentifiées | Noms d’utilisateur et mots de passe pour les scripts de parcours utilisateur | EveryStep / UserView |
Surveillance API | Jetons Bearer, clés API, paramètres de requête | Requêtes Web Services |
Contrôles d’infrastructure | Identifiants et valeurs sensibles de requête | Tâches d’infrastructure Internet |
Validation de commande & formulaires | Champs personnels et de type carte exclus de la vidéo | Variables de champs masquées |
Multi-environnement | Secrets par environnement regroupés dans des Crypts séparés | Conteneurs Crypt |
Secrets restreints par hôte | Identifiants liés aux domaines approuvés | Limitation au domaine |
Les mots de passe et jetons ne se trouvent jamais dans un script, une exportation ou une capture d’écran — ce qui élimine les voies de fuite les plus courantes.
Faites tourner un mot de passe dans le Coffre et chaque script et tâche qui s’y réfère utilise immédiatement la nouvelle valeur.
Les coéquipiers peuvent créer et exécuter des scripts avec des identifiants partagés sans jamais voir les valeurs sous-jacentes.
Chiffrez les paramètres directement dans l’Enregistreur — pas d’exportation, pas d’outil secret externe, pas de changement de contexte.
L’accès restreint par autorisation signifie que vous décidez exactement qui peut voir ou modifier les données sensibles dans tout le compte.
Les Cryptes Groupées gardent les secrets organisés par application ou environnement, même lorsque la couverture de la surveillance s’étend.
Chaque plan Dotcom-Monitor inclut Secure Vault, le scripting EveryStep, et la surveillance depuis plus de 30 emplacements mondiaux. Commencez à écrire des parcours authentifiés de manière sécurisée.
Une Variable Crypt est une valeur chiffrée — telle qu’un mot de passe, un jeton ou un paramètre de requête — stockée dans un conteneur Crypt dans Secure Vault. Vous la référencez par son nom dans les scripts EveryStep, les services Web et les requêtes d’infrastructure Internet, et la plateforme injecte la valeur à l’exécution sans l’exposer dans le script.
Seuls les utilisateurs disposant des permissions correspondantes peuvent consulter ou modifier les données chiffrées. Pour tous les autres, la valeur reste cachée dans le corps du script. L’option Valeur non masquée, qui révèle une valeur en clair, est également limitée aux utilisateurs suffisamment autorisés.
Dans l’enregistreur EveryStep, cliquez sur l’élément dont vous souhaitez protéger le paramètre, ouvrez le menu d’action du paramètre, puis choisissez Convertir en Variable Crypt. Vous pouvez sélectionner une variable existante dans un Crypt ou en créer une nouvelle sur le champ — puis enregistrer. Les valeurs peuvent être modifiées ultérieurement depuis l’interface Secure Vault.
Le Realm restreint facultativement une variable à des ressources web spécifiques — l’identifiant est utilisé uniquement pour les requêtes vers les hôtes que vous nommez. Notez que le Realm n’est pas supporté pour les requêtes de collection Postman.
Non — lorsqu’une variable est configurée pour s’appliquer uniquement aux champs masqués (par exemple, les champs mot de passe), elle est exclue du rapport vidéo afin que les données sensibles ne soient pas capturées lors de la lecture.
Oui. Les Variables Crypt résident dans des Crypts partagés, ainsi un seul secret peut être réutilisé sur de nombreux appareils, tâches et scripts. Mettez-le à jour une fois dans le Vault et chaque référence adopte la modification.
Ouvrez le menu Gérer dans la barre latérale gauche et sélectionnez Secure Vault. De là, vous pouvez créer un nouveau Crypt, ajouter des variables, définir les options Valeur non masquée et champ masqué, et spécifier un Realm. Consultez les articles de la base de connaissances Secure Vault et Variables Crypt dans EveryStep pour les détails étape par étape.