Almacenamiento Crypt encriptado
Organizaciones en todo el mundo
Control de acceso por permisos
Líder en Monitoreo de Sitios Web
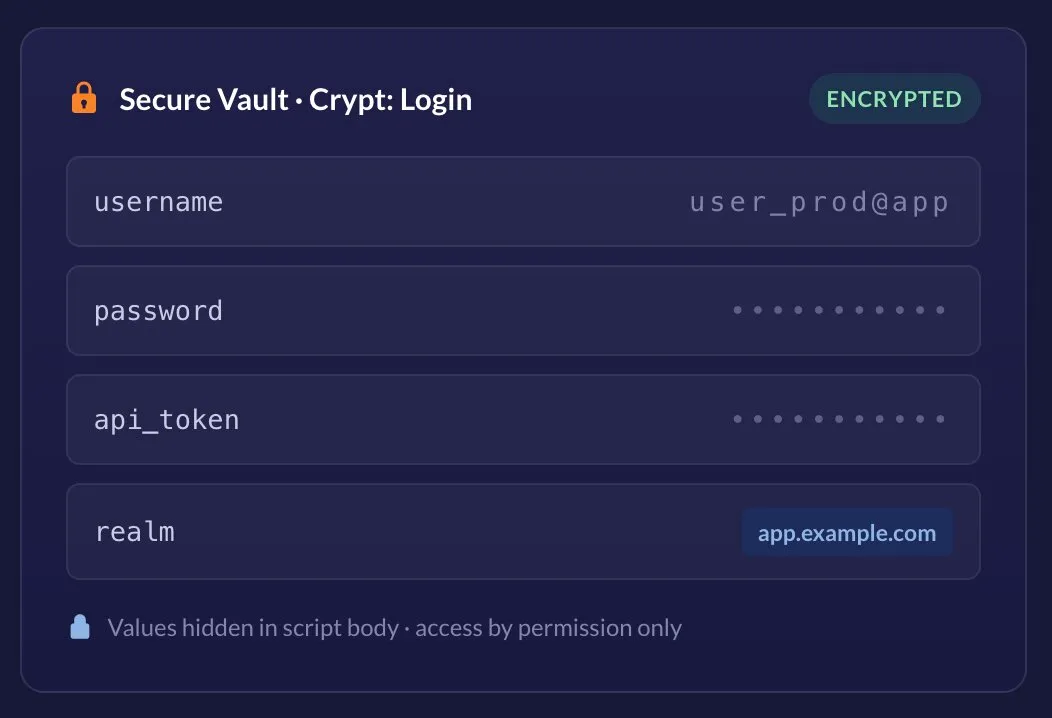
El monitoreo sintético a menudo tiene que actuar como un usuario real — iniciar sesión, usar APIs autenticadas y seguir flujos de compra. Eso significa que sus tareas de monitoreo necesitan credenciales reales. Secure Vault es donde viven esas credenciales: un gestor controlado por permisos dentro de la plataforma Dotcom-Monitor que almacena datos sensibles como Variables Crypt encriptadas, organizadas en contenedores Crypt.
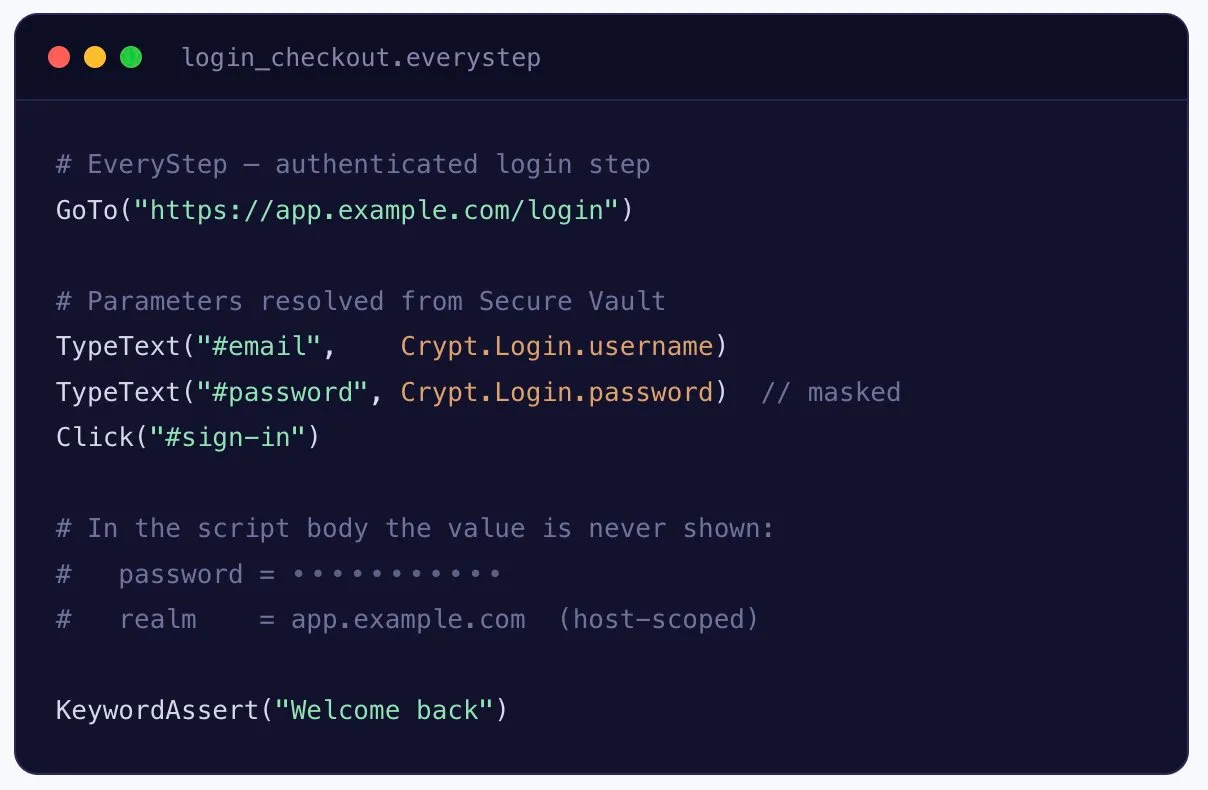
Una vez que un valor está en el Vault, lo referencias por nombre desde tus scripts de navegador EveryStep, solicitudes de pruebas de Servicios Web e Infraestructura de Internet, y configuraciones de dispositivos — el valor en bruto nunca aparece en el cuerpo del script, en la configuración exportada, ni en el informe de video grabado.
Almacenado como
Variables Crypt Encriptadas
Organizado en
Contenedores Crypt
Funciona con
EveryStep · Web Services · Infrastructure
Acceso vía
Manage > Secure Vault
Visibilidad
Enmascarado en scripts y reportes de video
Control de acceso
Permisos por usuario
Alcance por host
Campo Realm opcional
Incrustar una contraseña en un script de monitoreo es un riesgo: se filtra en exportaciones, capturas de pantalla y cuentas compartidas. Secure Vault elimina el compromiso entre el monitoreo realista y una buena higiene de seguridad.
Cada valor que guardas se almacena encriptado dentro de su contenedor Crypt. El texto plano nunca se escribe en el cuerpo del script ni en la configuración exportada del dispositivo.
“Solo los usuarios con los permisos de usuario correspondientes tienen acceso a Secure Vault para ver y modificar datos encriptados.” Los valores permanecen ocultos para todos los demás, incluso para compañeros que editan el mismo script.
Marca una variable para campos ocultos — como contraseñas — y su valor se mantiene fuera del informe de video grabado, para que la reproducción nunca capture tus secretos en pantalla.
Define un secreto una vez y haz referencia a él desde scripts EveryStep, Servicios Web y solicitudes de Infraestructura de Internet. Actualízalo en un lugar y cada tarea recoge el cambio.
Opcionalmente restringe una variable a recursos web específicos con el campo Realm, para que una credencial sea enviada solo a los hosts que nombres. (No soportado para solicitudes Postman Collection.)
Agrupa variables relacionadas en Crypts nombrados — uno por app, ambiente o equipo — para que las cuentas grandes de monitoreo se mantengan ordenadas y los secretos sean fáciles de encontrar.
Las Variables Crypt no son una tarea separada añadida a tu flujo de trabajo. Dentro del Grabador EveryStep, cualquier parámetro grabado — un nombre de usuario, una contraseña, una URL — puede convertirse en una variable encriptada al instante.
Captura el recorrido real del usuario — inicio de sesión, carrito, pago — con el Grabador EveryStep como normalmente lo harías.
Haz clic en el elemento, abre el menú de acción del parámetro y elige Convertir a Variable Crypt.
Elige una variable existente de un Crypt, o añade una nueva en el momento — establece su valor y Realm opcional.
En la ejecución, el valor cifrado se inyecta en el paso correcto, mientras permanece oculto en el cuerpo del script.
¿Necesitas cambiar un valor pero no tienes permisos de Vault? Convierte el parámetro de nuevo a cadena con Convertir a cadena y establécelo explícitamente: el flujo de trabajo sigue siendo reversible.
En tu script, los parámetros sensibles apuntan a una Variable Crypt en lugar de a un literal. La plataforma resuelve e inyecta el valor cifrado en tiempo de ejecución; cualquiera que lea el script verá la referencia, no el secreto.
Las mismas variables alimentan las comprobaciones de API autenticadas y las solicitudes de infraestructura, por lo que un Vault cubre tanto los recorridos del navegador como la supervisión del back-end.
Secure Vault no solo oculta valores, también controla quién puede acceder a ellos y hacia dónde están autorizados a viajar.
Los valores de las Variables Crypt están cifrados en reposo dentro de sus contenedores, por lo que los secretos no se almacenan en texto plano en ninguna parte de tu cuenta.
La opción Valor no enmascarado y el acceso al Vault están controlados por permisos: los valores en texto claro solo se muestran a usuarios autorizados.
Con Realm, una variable solo se usa para solicitudes a los hosts que especificas, limitando dónde se puede enviar una credencial.
Las mismas variables cifradas se conectan a la programación de navegador, pruebas de API y comprobaciones de infraestructura.
Caso de uso | Lo que protege Secure Vault | Dónde aplica |
|---|---|---|
Inicios de sesión autenticados | Nombres de usuario y contraseñas para scripts de viaje de usuario | EveryStep / UserView |
Monitoreo de API | Tokens Bearer, claves API, parámetros de solicitud | Solicitudes de Servicios Web |
Verificaciones de infraestructura | Credenciales y valores sensibles de solicitud | Tareas de infraestructura de Internet |
Checkout y formularios | Campos tipo tarjeta y personales mantenidos fuera del video | Variables de campos enmascarados |
Multi-ambiente | Secretos por ambiente agrupados en Crypts separados | Contenedores Crypt |
Secretos restringidos por host | Credenciales vinculadas a dominios aprobados | Alcance de Realm |
Las contraseñas y tokens nunca se almacenan en un script, una exportación o una captura de pantalla — cortando las vías de fuga más comunes.
Rota una contraseña en el Vault y cada script y tarea que la referencia usa el nuevo valor de inmediato.
Los compañeros de equipo pueden crear y ejecutar scripts con credenciales compartidas sin nunca ver los valores subyacentes.
Encripta parámetros directamente dentro del Recorder — sin exportar, sin herramienta externa de secretos, sin cambiar de contexto.
El acceso controlado por permisos significa que decides exactamente quién puede ver o cambiar datos sensibles en toda la cuenta.
Los Crypts agrupados mantienen los secretos organizados por aplicación o entorno, incluso a medida que la cobertura de monitoreo aumenta.
Cada plan de Dotcom-Monitor incluye Secure Vault, scripting EveryStep y monitoreo desde más de 30 ubicaciones globales. Comienza a crear scripts de recorridos autenticados de manera segura.
Una Variable Crypt es un valor cifrado — como una contraseña, token o parámetro de solicitud — almacenado dentro de un contenedor Crypt en Secure Vault. Se referencia por nombre en scripts EveryStep, Servicios Web y solicitudes de Infraestructura de Internet, y la plataforma inyecta el valor en tiempo de ejecución sin exponerlo en el script.
Sólo los usuarios con los permisos correspondientes pueden ver o modificar los datos cifrados. Para todos los demás, el valor permanece oculto en el cuerpo del script. La opción Valor Sin Mascara, que revela un valor en forma clara, también está limitada a usuarios con permisos suficientes.
En EveryStep Recorder, haz clic en el elemento cuyo parámetro deseas proteger, abre el menú de acción del parámetro y elige Convertir a Variable Crypt. Puedes seleccionar una variable existente de un Crypt o crear una nueva en el momento — luego guarda. Los valores pueden editarse posteriormente desde la interfaz de Secure Vault.
Realm restringe opcionalmente una variable a recursos web específicos — la credencial sólo se utiliza para las solicitudes a los hosts que nombres. Ten en cuenta que Realm no es compatible con solicitudes de Postman Collection.
No — cuando una variable está configurada para aplicarse solo a campos enmascarados (por ejemplo, campos de contraseña), se mantiene fuera del informe de video para que no se capture información sensible durante la reproducción.
Sí. Las Variables Crypt viven en Crypts compartidos, por lo que un solo secreto puede reutilizarse en muchos dispositivos, tareas y scripts. Actualízalo una vez en Vault y todas las referencias reflejarán el cambio.
Abre el menú Administrar en la barra lateral izquierda y selecciona Secure Vault. Desde allí puedes crear un Nuevo Crypt, agregar variables, establecer las opciones de Valor Sin Mascara y campo enmascarado, y especificar un Realm. Consulta los artículos de la base de conocimiento Secure Vault y Variables Crypt en EveryStep para detalles paso a paso.