Armazenamento Crypt criptografado
Organizações no mundo todo
Controle de acesso por permissão
Líder em Monitoramento de Websites
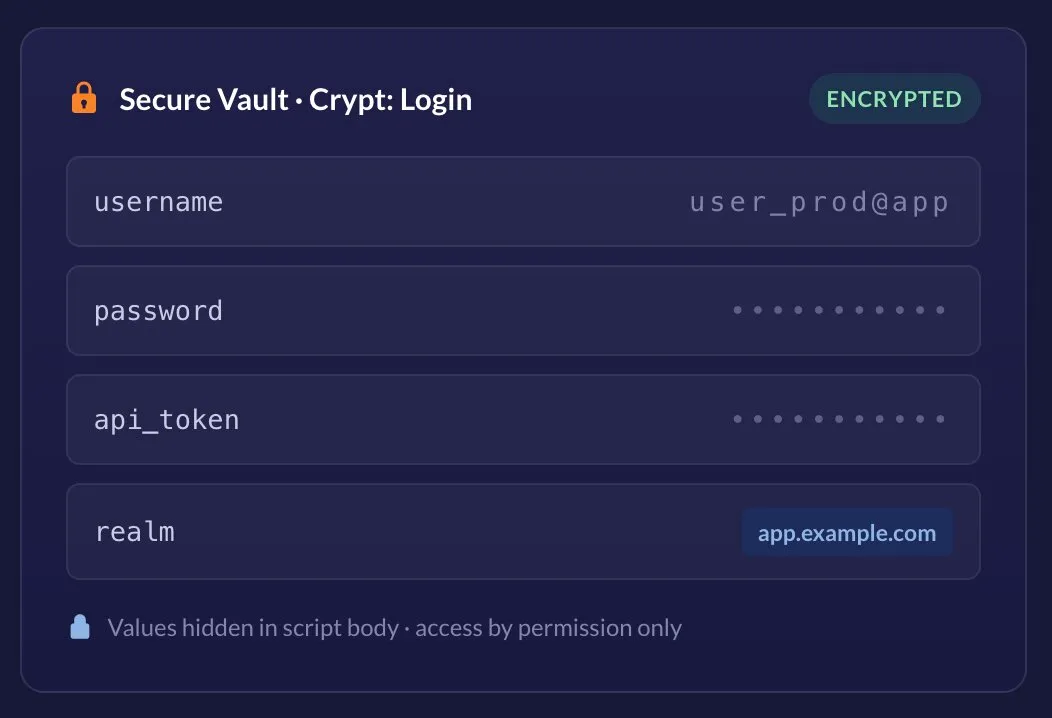
O monitoramento sintético frequentemente precisa agir como um usuário real — fazendo login, acessando APIs autenticadas e seguindo fluxos de checkout. Isso significa que suas tarefas de monitoramento precisam de credenciais reais. O Secure Vault é onde essas credenciais vivem: um gerenciador controlado por permissão dentro da plataforma Dotcom-Monitor que armazena dados sensíveis como Variáveis Crypt criptografadas, organizadas em contêineres Crypt.
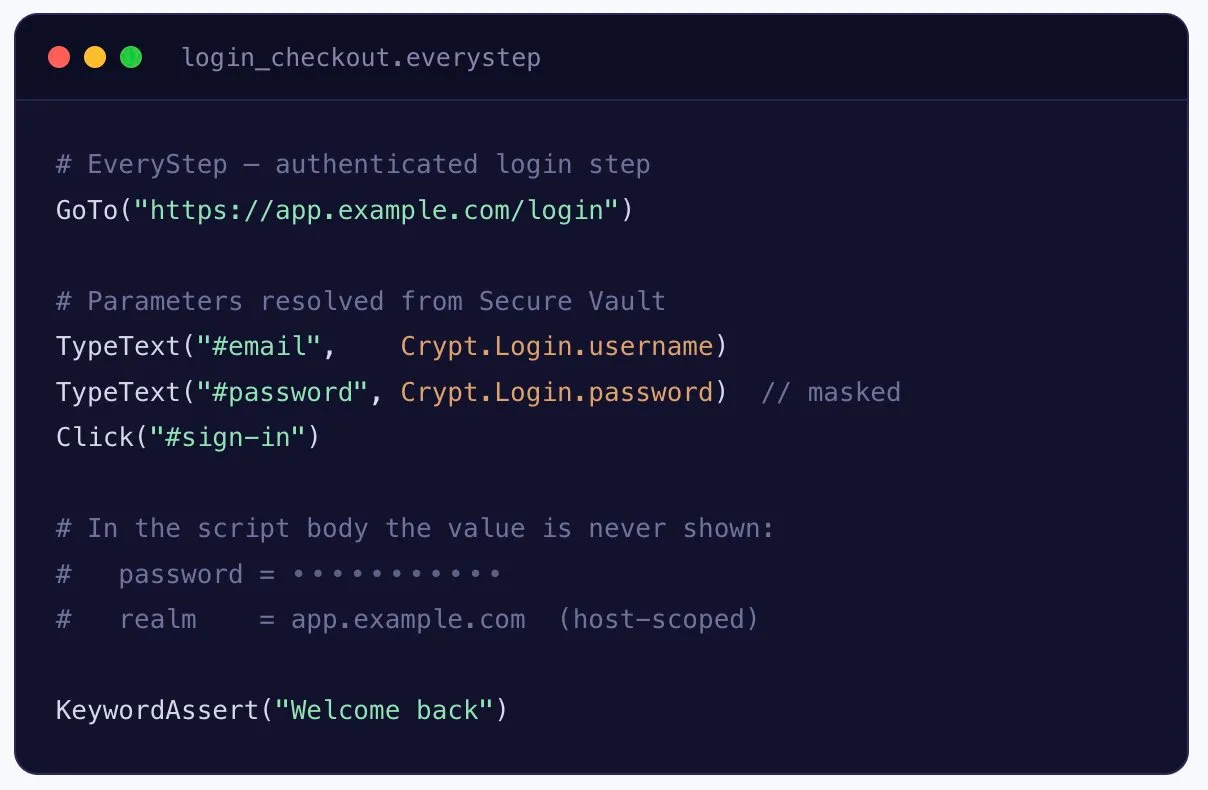
Uma vez que um valor está no Vault, você o referencia pelo nome em seus scripts do navegador EveryStep, testes de Serviços Web e de Infraestrutura da Internet, e configurações de dispositivo — o valor puro nunca aparece no corpo do script, em configurações exportadas ou no relatório de vídeo gravado.
Armazenado como
Variáveis Crypt criptografadas
Organizado em
Contêineres Crypt
Funciona com
EveryStep · Web Services · Infrastructure
Acesso via
Gerenciar > Cofre Seguro
Visibilidade
Mascarado em scripts e relatórios de vídeo
Controle de acesso
Permissões por usuário
Escopo de host
Campo Realm opcional
Codificar uma senha diretamente em um script de monitoramento é um risco — ela vaza em exportações, capturas de tela e contas compartilhadas. O Cofre Seguro elimina a troca entre monitoramento realista e boa higiene de segurança.
Cada valor salvo é armazenado criptografado dentro do seu contêiner Crypt. O texto simples nunca é escrito no corpo do script ou na configuração exportada do dispositivo.
“Apenas usuários com permissões correspondentes têm acesso ao Cofre Seguro para visualizar e modificar dados criptografados.” Os valores permanecem ocultos para todos os outros — até mesmo colegas editando o mesmo script.
Marque uma variável para campos mascarados — como senhas — e seu valor fica fora do relatório de vídeo gravado, para que a reprodução nunca capture seus segredos na tela.
Defina um segredo uma vez e faça referência a ele dos scripts EveryStep, Serviços Web e solicitações de Infraestrutura de Internet. Atualize-o em um lugar e toda tarefa recolhe a alteração.
Opcionalmente restrinja uma variável a recursos web específicos com o campo Realm, para que uma credencial seja enviada somente para os hosts que você nomear. (Não suportado para solicitações da Coleção Postman.)
Agrupe variáveis relacionadas em Crypts nomeados — um por aplicativo, ambiente ou equipe — para que grandes contas de monitoramento permaneçam organizadas e segredos sejam fáceis de encontrar.
Variáveis Crypt não são uma tarefa separada adicionada ao seu fluxo de trabalho. Dentro do EveryStep Recorder, qualquer parâmetro gravado — um nome de usuário, uma senha, uma URL — pode ser convertido em uma variável encriptada na hora.
Capture a jornada real do usuário — login, carrinho, checkout — com o EveryStep Recorder como você faria normalmente.
Clique no elemento, abra o menu de ação do parâmetro e escolha Converter para Variável Crypt.
Escolha uma variável existente de um Crypt, ou adicione uma nova na hora — defina seu valor e Realm opcional.
Na execução, o valor criptografado é injetado na etapa correta, enquanto permanece oculto no corpo do script.
Precisa alterar um valor mas não tem permissões do Vault? Converta o parâmetro de volta para uma string com Converter para String e defina-o explicitamente — o fluxo de trabalho permanece reversível.
No seu script, parâmetros sensíveis apontam para uma Variável Criptografada em vez de um literal. A plataforma resolve e injeta o valor criptografado em tempo de execução — quem lê o script vê a referência, não o segredo.
As mesmas variáveis alimentam verificações autenticadas de API e solicitações de infraestrutura, então um único Vault cobre jornadas no navegador e monitoramento de back-end igualmente.
O Secure Vault não apenas oculta valores — ele controla quem pode acessá-los e para onde eles podem ser enviados.
Os valores da Variável Criptografada são criptografados em repouso dentro de seus contêineres, então segredos não ficam em texto simples em nenhum lugar da sua conta.
A opção Valor Não Mascarado e o acesso ao Vault são controlados por permissão — valores em texto claro são mostrados apenas para usuários autorizados.
Com Realm, uma variável é usada apenas para solicitações aos hosts que você especifica — limitando onde uma credencial pode ser enviada.
As mesmas variáveis criptografadas conectam-se à scriptagem no navegador, testes de API e verificações de infraestrutura.
Caso de uso | O que o Secure Vault protege | Onde se aplica |
|---|---|---|
Logins autenticados | Nomes de usuário e senhas para scripts de jornada do usuário | EveryStep / UserView |
Monitoramento de API | Tokens Bearer, chaves de API, parâmetros de requisição | Requisições de Serviços Web |
Verificações de infraestrutura | Credenciais e valores sensíveis de requisição | Tarefas de infraestrutura de internet |
Checkout e formulários | Campos semelhantes a cartão e pessoais mantidos fora do vídeo | Variáveis de campo mascarado |
Multi-ambiente | Segredos por ambiente agrupados em Criptos separados | Contêineres Crypt |
Segredos restritos ao host | Credenciais vinculadas a domínios aprovados | Escopo de Realm |
Senhas e tokens nunca ficam em um script, exportação ou captura de tela — cortando os caminhos de vazamento mais comuns.
Gire uma senha no Cofre e todo script e tarefa que a referencia usa o novo valor imediatamente.
Os colegas de equipe podem criar e executar scripts com credenciais compartilhadas sem nunca ver os valores subjacentes.
Criptografe parâmetros diretamente dentro do Gravador — sem exportação, sem ferramenta externa de segredos, sem troca de contexto.
O acesso controlado por permissão significa que você decide exatamente quem pode visualizar ou alterar dados sensíveis em toda a conta.
Os Crypts agrupados mantêm segredos organizados por aplicativo ou ambiente, mesmo com a ampliação da cobertura de monitoramento.
Todos os planos Dotcom-Monitor incluem Cofre Seguro, script EveryStep e monitoramento a partir de mais de 30 locais globais. Comece a scriptar jornadas autenticadas da maneira segura.
Uma Variável Crypt é um valor criptografado — como uma senha, token ou parâmetro de requisição — armazenado dentro de um container Crypt no Secure Vault. Você a referencia pelo nome em scripts EveryStep, Web Services e requisições de Internet Infrastructure, e a plataforma injeta o valor em tempo de execução sem expô-lo no script.
Apenas usuários com as permissões correspondentes podem visualizar ou modificar dados criptografados. Para todos os outros, o valor permanece oculto no corpo do script. A opção Valor Não Mascarado, que revela o valor em forma clara, também é limitada a usuários com permissões suficientes.
No EveryStep Recorder, clique no elemento cujo parâmetro você deseja proteger, abra o menu de ação do parâmetro e escolha Converter para Variável Crypt. Você pode selecionar uma variável existente de um Crypt ou criar uma nova na hora — depois salve. Os valores podem ser editados posteriormente pela interface do Secure Vault.
Realm restringe opcionalmente uma variável a recursos web específicos — a credencial é usada apenas para requisições aos hosts que você informar. Note que Realm não é suportado para requisições de Postman Collection.
Não — quando uma variável é configurada para aplicar-se somente a campos mascarados (por exemplo, campos de senha), ela é mantida fora do relatório de vídeo para que dados sensíveis não sejam capturados durante a reprodução.
Sim. Variáveis Crypt vivem em Crypts compartilhados, então um único segredo pode ser reutilizado em muitos dispositivos, tarefas e scripts. Atualize uma vez no Vault e toda referência recebe a alteração.
Abra o menu Gerenciar na barra lateral esquerda e selecione Secure Vault. A partir daí você pode criar um Novo Crypt, adicionar variáveis, configurar as opções Valor Não Mascarado e campo mascarado, e especificar um Realm. Veja os artigos da base de conhecimento Secure Vault e Variáveis Crypt no EveryStep para detalhes passo a passo.