Home » Fonctionnalités » Agents privés

Surveillez tout derrière votre pare-feu — sans l'ouvrir

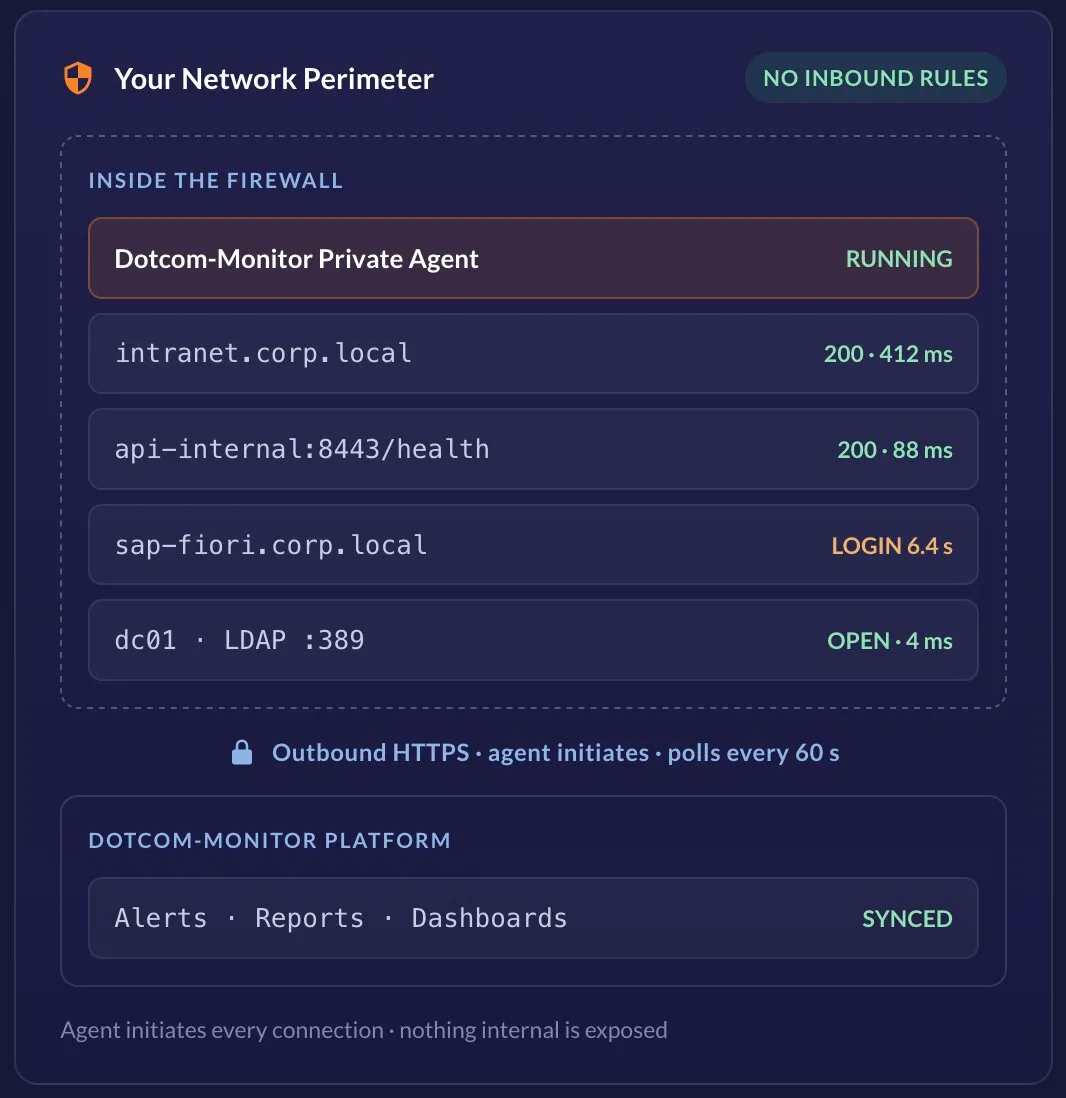
Un agent privé est un nœud de surveillance Dotcom-Monitor que vous installez sur votre propre matériel, à l'intérieur de votre propre réseau. Il exécute les mêmes contrôles synthétiques que nos emplacements publics — transactions en navigateur réel, appels API, sondes de protocole et de réseau — contre des applications intranet, des API internes et une infrastructure que l'internet public ne peut jamais atteindre.

Toutes les connexions sont initiées par l'agent, en sortie. Pas de règles de pare-feu entrantes, pas d'hôte interne publié sur internet, et pas de VPN fournisseur terminant à l'intérieur de votre réseau.
Illustration of a Dotcom-Monitor Private Agent running inside a corporate firewall, monitoring internal hosts including intranet.corp.local (200/412 ms), api-internal:8443/health (200/88 ms), sap-fiori.corp.local (6.4 s login) and dc01 LDAP :389, and syncing alerts, reports, and dashboards to the Dotcom-Monitor platform via outbound HTTPS every 60 seconds
Sortant uniquement

Pas de règles de pare-feu entrantes

2 éditions

Complète & Protocole

Windows · Linux

Hôte 64 bits, votre matériel

À partir de 4,95 $

Par agent, par mois
Qu'est-ce qu'un agent privé ?

Un emplacement de surveillance que vous possédez, à l'intérieur de votre propre réseau

Un agent de surveillance privé est un composant de surveillance installé sur un hôte à l’intérieur de votre réseau interne qui exécute des contrôles synthétiques sur des applications, sites web et services qui ne sont pas accessibles depuis l’internet public.

Pour Dotcom-Monitor, cela signifie des portails intranet, des API internes, des environnements de préproduction, des systèmes métiers et des infrastructures derrière des pare-feu ou des tunnels VPN — tous testés avec le même moteur que celui utilisé pour nos emplacements de surveillance publics.

En un coup d'œil

Ce que c’est

Nœud de surveillance auto-hébergé

Fonctionne sur

Votre hôte Windows ou Linux

Éditions

Complet · Protocole

Connectivité

Sortant HTTPS uniquement

Apparaît comme

Un emplacement de surveillance

Géré depuis

Gérer > Agents Privés

Édition Protocole

À partir de 4,95 $ /agent /mois

Édition Complète

À partir de 199 $ /agent /mois

Les agents privés ne remplacent pas les emplacements de surveillance externes — ils étendent la surveillance au sein de votre environnement. Une fois enregistré, un agent apparaît dans votre compte comme son propre emplacement de surveillance aux côtés de nos emplacements publics mondiaux, afin que vous puissiez exécuter le même appareil des deux côtés du périmètre et comparer les résultats. Lorsque les vues extérieure et intérieure divergent, ce désaccord est généralement le diagnostic.

Effectue des vérifications uniquement sur les adresses que votre réseau peut résoudre
Apparaît comme un emplacement de surveillance sélectionnable dans Device Manager
Les résultats arrivent dans les mêmes rapports, tableaux de bord et alertes que les données publiques
Dédié à votre compte — seule votre organisation peut l'utiliser ou voir ses données
Architecture

Comment un Agent Privé Communique avec la Plateforme

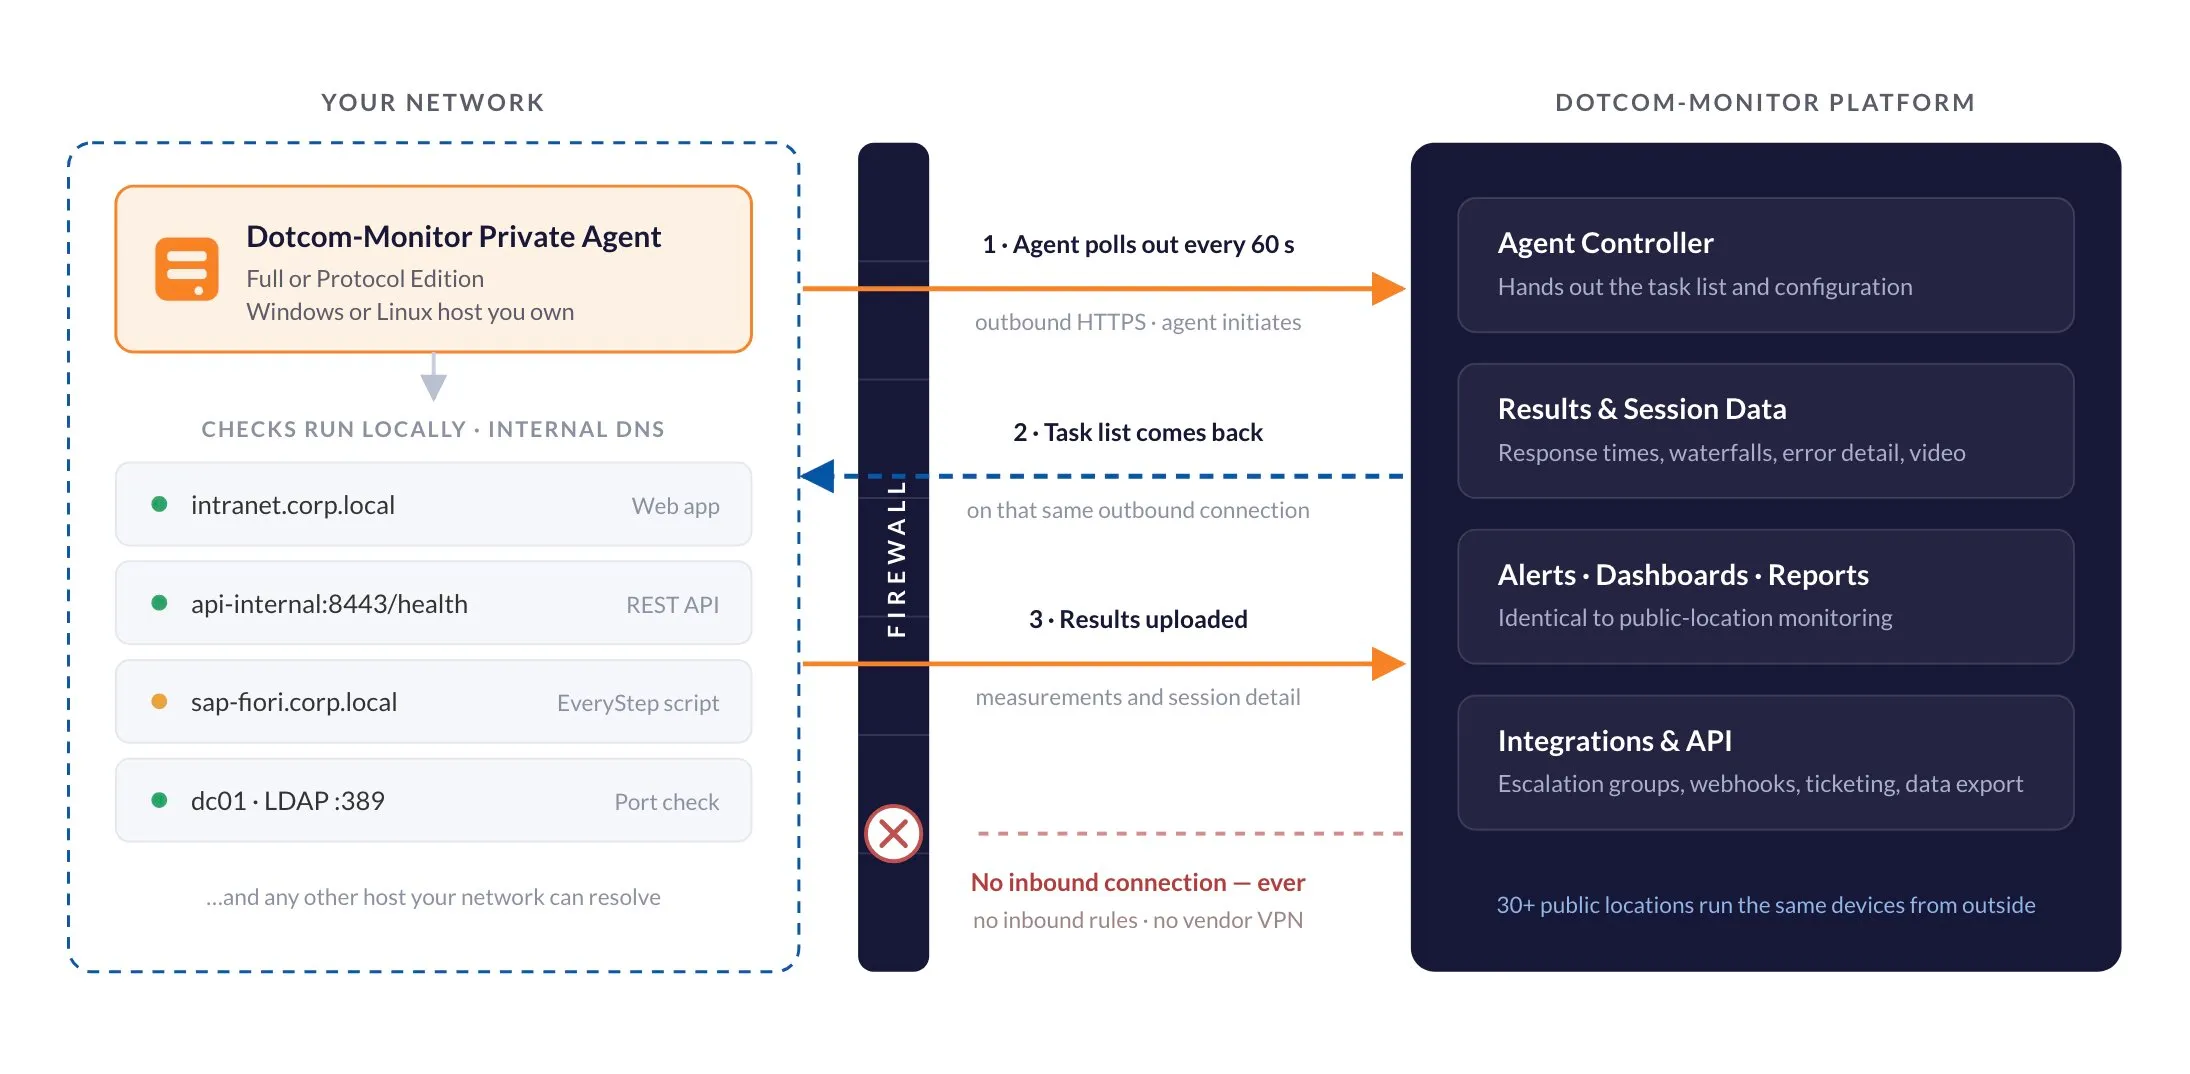
Le modèle de connexion est la partie qui intéresse le plus les équipes de sécurité, alors le voici en termes simples : l’agent initie toujours la connexion. Dotcom-Monitor ne se connecte jamais à votre réseau, et il n’y a pas de tunnel persistant à maintenir ouvert.

Architecture diagram of a Dotcom-Monitor Private Agent behind a corporate firewall, showing the outbound-only communication model: the agent polls the Dotcom-Monitor platform every 60 seconds, receives its task list on the same outbound connection, and uploads results — with no inbound firewall rules and no vendor VPN

Le seul changement de pare-feu dont vous avez besoin est l’accès sortant à une liste blanche publiée par Dotcom-Monitor. Tout le reste — livraison des tâches, résultats, alertes — circule via des connexions que l’agent a lui-même ouvertes.

1

L'Agent Interroge

Chaque minute, l’agent effectue une requête HTTPS sortante vers le contrôleur Dotcom-Monitor et demande s’il y a quelque chose à exécuter. Sinon, il dort une minute de plus.

2

Il Récupère sa Liste de Tâches

La configuration est transmise via le même canal sortant : quels appareils sont assignés à cet agent, leurs cibles, intervalles, seuils et scripts.

3

Les Vérifications Sont Exécutées Localement

Les demandes proviennent de l’intérieur de votre réseau, vers le DNS interne et les adresses internes — exactement le chemin emprunté par vos utilisateurs.

4

Les résultats augmentent

Seuls les mesures, les données de réponse et les détails de session sont téléchargés — via la même connexion HTTPS sortante que l’agent a ouverte.

5

Les alertes se déclenchent normalement

À partir de là, c’est identique à la surveillance en emplacement public : les mêmes règles d’alerte, groupes d’escalade, intégrations, tableaux de bord et rapports.

Pourquoi “stateless” est important : parce que l’agent interroge au lieu de maintenir une session ouverte, il n’y a pas de connexion entrante de longue durée que l’équipe de sécurité pourrait examiner — mais cela signifie également que la plateforme ne détecte une disparition de l’agent que lorsque les résultats cessent d’arriver. Ce délai d’expiration est configurable par agent sous Gérer > Agents privés, et vous pouvez demander à la plateforme de vous alerter lorsqu’un agent devient silencieux ou lorsque son taux de sessions échouées augmente.

Choisissez votre édition

Full Edition ou Protocol Edition

Deux versions du même agent. La Full Edition utilise un véritable navigateur, ce qui rend possibles les parcours utilisateur multi-étapes et les métriques Lighthouse — ce qui la rend aussi plus lourde. La Protocol Edition supprime la couche navigateur pour une empreinte légère sur des hôtes plus petits.

Capacité
Full Edition
Protocol Edition
Surveillance par vrai navigateur (BrowserView / UserView)
Transactions web multi-étapes (scripts EveryStep)
Exécution JavaScript & rendu dynamique
Rapports Lighthouse — pages publiques et protégées par connexion
Flux de travail d’authentification
Surveillance HTTP / HTTPS
Surveillance REST, SOAP & API
Collections Postman & Insomnia
Vérifications réseau & services — port TCP, DNS, SMTP, FTP, ping
Utilisation des ressources
Plus élevée
Plus faible
Empreinte d’installation
Plus grande
Léger
Prix
À partir de 199 $ par agent, par mois
À partir de 4,95 $ par agent, par mois

Règle générale : si ce que vous devez surveiller est un login, un formulaire, un panier ou un portail que quelqu’un clique, vous avez besoin de l’Édition Complète. Si c’est un endpoint, un port, un enregistrement ou un service, l’Édition Protocole suffit. L’écart de prix reflète la réalité — un agent de l’Édition Complète pilote un navigateur en direct sur un hôte de 16 Go — donc la plupart des équipes déploient largement l’Édition Protocole sur les sites et ajoutent l’Édition Complète uniquement là où un parcours scripté le justifie.

Portée de la surveillance

Tout ce que la plateforme surveille — Axé vers l’intérieur

Un Agent Privé n’est pas une sonde simplifiée. Il exécute les vrais types d’appareils de la plateforme, de sorte que les contrôles dont vous avez déjà confiance sur les endpoints publics fonctionnent de manière identique sur les internes.

Pages Web & Applications

Chargements de pages en navigateur réel et scripts complets EveryStep contre portails intranet, flux SSO et applications métier internes.

APIs & Services Web

Endpoints REST, SOAP, GraphQL et WebSocket, plus des collections entières Postman et Insomnia exécutées depuis l’intérieur du réseau.

Serveurs & Protocoles

Contrôles des ports TCP et Telnet, résolution DNS, chemins mail SMTP/POP3, FTP, et disponibilité des services au niveau protocole.

Accessibilité Réseau

Ping ICMP et traceroute sur les mêmes chemins que vos utilisateurs et tunnels site-à-site empruntent, depuis chaque extrémité.

Les appareils assignés à un Agent Privé peuvent également être assignés simultanément à des emplacements publics. Faire fonctionner un appareil depuis un agent interne et un nœud externe est la façon la plus rapide de distinguer “notre application est cassée” de “notre chemin de sortie ou DNS est cassé”.

Modèle de sécurité

Conçu pour passer une revue InfoSec

L’installation d’un agent fournisseur à l’intérieur du périmètre soulève deux questions : qu’a-t-il besoin d’atteindre, et qui peut l’atteindre ? Un Agent Privé nécessite un HTTPS sortant vers une liste blanche publiée Dotcom-Monitor — la même direction de trafic que votre pare-feu autorise déjà pour tout poste de travail — et rien de l’extérieur de votre réseau ne doit y accéder.

Aucune Exposition Entrante

Vous ne publiez jamais un hôte interne, n’ouvrez pas de port d’écoute vers internet, ni ne terminez de VPN fournisseur à l’intérieur de votre réseau. L’agent initie la connexion ; rien ne rentre.

Vos données restent les vôtres

Un agent est dédié à un seul compte Dotcom-Monitor. Seule votre organisation peut lui assigner des appareils ou voir les résultats qu’il produit.

Épinglé aux hôtes approuvés

La liste optionnelle des IPs autorisées limite les adresses de serveur qu’un agent peut surveiller. Un agent déplacé vers une IP non listée est automatiquement bloqué.

Support des certificats client

Pour les services internes nécessitant un TLS mutuel, exportez le certificat dans le dossier du certificat de l’agent et référencez-le par son nom dans les paramètres SSL de la tâche.

Identifiants jamais codés en dur

Les scripts s’exécutant sur un agent privé référencent des valeurs chiffrées depuis Secure Vault au lieu d’intégrer des mots de passe dans le corps du script ou les rapports vidéo.

Compatible avec proxy

Si votre sortie passe par un proxy, l’agent peut être configuré pour l’utiliser — l’adresse et le port du proxy sont réglés dans les paramètres avancés de l’agent.

Où les équipes les déploient

À quoi servent réellement les agents privés

Certains usages sont évidents dès que vous avez une application interne. D’autres sont ceux que les équipes expérimentées ajoutent après leur première mauvaise semaine.

Portails intranet & applications internes métiers

ERP, CRM, paie, RH, service d’assistance, partages de fichiers, SharePoint, wikis internes. Les connexions scriptées depuis l’intérieur du réseau vous indiquent que le portail fonctionne avant que trois cents employés ne vous disent qu’il ne fonctionne pas.

SSO et chemins d'identité

Lorsque le SSO se dégrade, chaque application intégrée semble en panne tandis que ses propres métriques restent au vert. Une connexion scriptée via votre fournisseur d’identité isole le vrai coupable en un seul test.

Environnements de préproduction et de staging

Dirigez les mêmes appareils vers le staging sur un agent interne et vers la production sur des emplacements publics. Vous détectez les régressions sur la version candidate en utilisant les mêmes contrôles que ceux qui protègent la production.

Enregistrement de scripts pour applications internes

Le EveryStep Recorder basé sur le web ne peut pas accéder à une application qui n’est pas publique. Activez Allow Record and Play Script sur un agent et le recorder capture le parcours à travers cet agent — ainsi les applications internes bénéficient d’une surveillance scriptée réelle, et pas seulement de tests de port.

Succursales et expérience par site

Un agent par emplacement transforme « il y a toujours des lenteurs au bureau de Denver » d’une anecdote en un graphique par site. Placez les agents par domaine de défaillance — près des utilisateurs, près de la couche applicative, derrière le VPN — et laissez leurs divergences pointer vers la couche qui échoue réellement.

Surveillance depuis le réseau de votre client

Si vous vendez un logiciel que les entreprises exécutent derrière leur propre firewall, un agent à l’intérieur de cet environnement détecte les problèmes causés par leur réseau — ce qui reste un problème à leurs yeux pour vous.

APIs internes et appels service-à-service

Exécutez des collections complètes Postman ou Insomnia contre des services accessibles uniquement à l’intérieur du cluster ou VPC, avec le même calendrier et les mêmes alertes que vos moniteurs API publics.

Contrôleurs de domaine et infrastructure cœur

Une vérification qui rapporte toujours ses fruits : le temps de réponse des requêtes sur vos contrôleurs de domaine. Les ralentissements LDAP et Active Directory apparaissent comme une lenteur inexplicable des applications partout ailleurs.

Tri des dépendances tierces

Exécutez des vérifications jumelées — une publique, une autre depuis votre chemin d’egress normal. Une vérification publique réussie alors que la privée échoue indique un problème d’egress ou DNS ; si les deux échouent, c’est la faute du fournisseur, avec preuves à l’appui.

Déploiement

De zéro à un point de surveillance interne en direct

L’installation est une tâche informatique courte et ordinaire. La partie la plus longue est généralement l’approbation de la liste blanche sortante.

Avoir les agents privés activés sur votre compte

Les agents privés sont une option payante pour tout abonnement Dotcom-Monitor — à partir de 4,95 $ par agent, par mois pour l'édition Protocol et 199 $ par agent, par mois pour l'édition complète. Une fois activés, la section Manage > Private Agents et le téléchargement de l'installateur deviennent disponibles dans votre compte.

1

Autoriser l'accès sortant vers le contrôleur Dotcom-Monitor

Ajoutez à la liste blanche soit notre plage IP, soit les noms d'hôtes du contrôleur depuis l'hôte qui exécutera l'agent. Aucune règle entrante n'est requise. Les valeurs exactes sont dans les spécifications techniques ci-dessous.

2

Créer l'objet agent dans votre compte

Allez à Manage > Private Agents > New Agent, choisissez Full Edition ou Protocol Edition, nommez-le d'après le site ou le domaine de défaillance qu'il représente, puis sauvegardez.

3

Installer et enregistrer sur l'hôte

Téléchargez l'installateur correspondant depuis le même écran, exécutez-le en administrateur, puis connectez-vous via la boîte de dialogue d'enregistrement et sélectionnez l'objet agent que vous venez de créer. L'enregistrement prend quelques minutes.

4

Attribuer des appareils

Ouvrez n'importe quel appareil, allez dans l'onglet Locations et sélectionnez votre agent dans la section Agents privés. Les résultats commencent à arriver dans les mêmes rapports, tableaux de bord et règles d'alerte que pour chaque autre emplacement.

5

Conseil de dimensionnement : la surveillance basée sur navigateur est limitée par le CPU, pas par la bande passante. Un point de départ pratique est un appareil navigateur concurrent par cœur, moins un pour le système d’exploitation — donc un hôte 8 cœurs exécute confortablement environ sept appareils. Les contrôles protocolaires sont beaucoup moins coûteux et évoluent jusqu’à des centaines par hôte. Les chiffres et formules sont dans le bloc des spécifications ci-dessous.

Pour l’ingénieur qui effectue l’installation

Spécifications techniques

Tout ce pour quoi vous auriez normalement dû ouvrir un ticket de support, en un seul endroit.

Exigences, accès réseau, dimensionnement & opérations Exigences système · liste blanche sortante · limites de concurrence · certificats · mises à jour

Exigences système

 Édition complèteÉdition protocole
CPU2 cœurs ou plus (voir dimensionnement ci-dessous)2 cœurs ou plus
Mémoire16 Go RAM8 Go RAM
Disque2 Go libres2 Go libres
WindowsWindows Server 2016 ou supérieur, 64 bitsWindows 10 ou supérieur, 64 bits
LinuxDistribution 64 bitsDistribution 64 bits
Prérequis Windows.NET Framework 4.7.2+, accès administrateur ; service Bureau à distance activé pour les tâches basées navigateur ; Windows Media Player pour les tâches de streaming média.NET Framework 4.7.2+, accès administrateur
HôteUne machine dédiée et stable est fortement recommandée — pas une machine utilitaire partagée qui est redémarrée sans avertissement.

Accès réseau sortant

Autorisez le HTTPS sortant de l’hôte agent vers Dotcom-Monitor. Mettez en liste blanche soit la plage IP soit les noms d'hôtes — la plage est recommandée car elle résiste aux changements DNS.

  • Plage IP (recommandée) : 8.29.56.0/23
  • Noms d’hôtes : *.dotcom-monitor.com, *.dotcom-monitor.us
  • Service de configuration : privateagentcontroller.dotcom-monitor.com/PrivateAgentController/RemoteConfigurationService.svc et l'équivalent privateagentcontroller2 — utilisé pour recevoir les paramètres de configuration.
  • Point de connexion : privateagentcontroller.dotcom-monitor.com/PrivateAgentWebProxy/entrypoint.wproxy et l'équivalent privateagentcontroller2 — utilisé pour établir la connexion et téléverser les résultats.
  • Points de connexion compte : userauth.dotcom-monitor.com, user.dotcom-monitor.com (et leurs homologues .us).
  • Règles entrantes requises : aucune.
  • Proxy direct : supporté — configurez l’adresse proxy et le port dans les paramètres avancés de l’agent.
Trois choses interrompent les agents beaucoup plus souvent que l’architecture : l’authentification proxy, l’inspection TLS et la confiance aux certificats, et si l’agent résout le DNS interne de la même manière que vos employés. Validez ces trois points avant de dépanner quoi que ce soit d’autre.

Modèle de communication

  • La communication est sans état. L’agent contacte le contrôleur environ toutes les 60 secondes pour demander s’il y a du travail ; s’il n’y a rien à exécuter, il dort une minute de plus.
  • Il n’y a pas de connexion persistante, donc la disponibilité de l’agent est déduite des résultats téléversés. Si aucune donnée n’arrive dans une fenêtre configurable, l’agent est marqué comme indisponible. Ce délai est défini pour chaque agent dans Gestion > Agents privés.

Capacité & concurrence

  • Appareils basés navigateur (BrowserView / UserView) : chaque appareil est une instance de navigateur. Le plafond pratique est de cœurs − 1. La concurrence par défaut est de 4 ; augmentez-la dans le paramètre Surveillance concurrente de l’agent et redémarrez l’agent pour que le changement prenne effet.
  • Appareils protocole (Web Services / Infrastructure Internet) : un hôte 8 cœurs exécute environ 50 appareils en parallèle. Avec un temps d’exécution moyen de 2 secondes et un intervalle d’une minute, cela représente environ 1 500 contrôles protocoles par minute par agent.
  • Pour augmenter le plafond d’appareils parallèles sur des hôtes de plus de 8 cœurs / 16 Go, contactez le support technique — c’est un paramètre côté compte.
  • Les contrôles de médias en streaming consomment notablement plus de ressources que les contrôles HTTP ; dimensionnez en conséquence.
  • Besoin de plus de marge ? Installez des agents supplémentaires. Deux agents sur un site se comportent comme deux emplacements indépendants.

État de santé de l’agent

  • Taux d’échec — la proportion de sessions échouées sur le total des sessions que l’agent devait exécuter, affichée par agent dans Gestion > Agents privés. En dessous de 10% est considéré comme acceptable ; au-dessus de 10% de façon constante indique des limites de session, des ressources hôtes ou la connectivité.
  • Les sessions retournant une erreur de surveillance comptent néanmoins comme réussies pour le taux d’échec, à condition que les résultats aient atteint la plateforme. Le taux d’échec mesure l’agent, pas la cible.
  • Les alertes au niveau agent (agent injoignable, taux d’échec dépassé) sont configurées par agent et sont envoyées par email. Les alertes au niveau appareil utilisent toute la pile d’alerte — intégrations, groupes d’escalade, planning, etc.
  • Un rapport d’utilisation par agent est téléchargeable au format CSV.

Certificats client

  • Exportez le certificat en PFX avec la clé privée marquée exportable. Il n’est pas nécessaire de l’exporter depuis la machine agent — toute machine sur votre réseau convient.
  • Copiez le fichier dans le dossier des certificats de l’agent, redémarrez le service agent, puis référencez le nom de fichier dans le champ SSL / Vérification du certificat > Certificat client de la tâche.
  • Guide complet étape par étape, y compris le mot de passe d’export requis : Installer un certificat sur un agent privé.

Versions & mises à jour

  • Mise à jour automatique activée par défaut qui applique automatiquement les mises à jour mineures de version.
  • Activer manuellement une version plus ancienne désactive la mise à jour automatique — réactivez-la délibérément.
  • Les changements de version majeure nécessitent une réinstallation propre : désinstaller, supprimer le dossier du programme, télécharger l’installateur actuel pour votre édition, installer.
  • La sélection de version et le retour arrière se traitent dans l’utilitaire Agent Version Manager installé avec l’agent.

Différent des agents LoadView

L’agent de surveillance Private Agent est distinct de l’Agent proxy sur site et de l’Injecteur de charge sur site de LoadView, qui génèrent de la charge pour des tests de performance au lieu d’exécuter une surveillance synthétique. Installateurs différents, écrans de gestion différents, dimensionnements différents. Si vous avez besoin de tester la charge d’une application interne, il vous faut les agents LoadView — voir le produit de test de charge.

Des tutoriels complets d’installation, captures d’écran et dépannage se trouvent dans la base de connaissances sur l’agent de surveillance privée.

Basé sur des agents privés

Solutions utilisant la surveillance interne

Si vous êtes ici à cause d’un problème spécifique plutôt que pour la technologie, commencez par l’un de ceux-ci.

Surveillez les tunnels site-à-site et l’accès VPN client des deux côtés, et détectez les interruptions silencieuses des tunnels en quelques minutes plutôt qu’à 9 h.

Couverture complète des protocoles, serveurs, SNMP, et des applications internes derrière votre pare-feu.

Ping, traceroute, et vérifications de ports exécutés de l’extérieur vers l’intérieur et de l’intérieur vers l’extérieur, pour savoir quel côté du périmètre échoue.

Ce que disent nos clients

"Nous avions un tunnel site-à-site entre notre centre de données et AWS qui se coupait discrètement toutes les quelques semaines à 3 heures du matin. Un agent privé Dotcom-Monitor effectuant un ping à travers le tunnel l’a détecté en une minute et a alerté le bon intervenant de garde."
— Responsable Ingénierie Réseau, Services Financiers · Client vérifié

Étendre la surveillance au-delà de votre périmètre

Les agents privés sont un add-on à tout plan payant Dotcom-Monitor — à partir de 4,95 $ par agent et par mois pour l’Édition Protocol, et 199 $ pour l’Édition Complète. Dites-nous ce qui se trouve derrière votre pare-feu et nous définirons avec vous l’édition et le nombre d’agents adéquats.

Un ingénieur commercial vous aidera à choisir l’édition, dimensionner l’hôte et obtenir la liste d’accès sortante via votre équipe de sécurité.

Déjà client ? Le support peut activer les agents privés sur votre compte existant.

Questions fréquemment posées

Questions courantes sur les agents privés

Non. L’agent privé initie chaque connexion sortante via HTTPS vers le contrôleur Dotcom-Monitor — pour récupérer sa liste de tâches et envoyer les résultats. Rien de Dotcom-Monitor ne se connecte à votre réseau, et aucun hôte interne n’est publié sur internet. Vous devez seulement autoriser l’accès sortant à notre plage d’IP ou aux noms d’hôtes du contrôleur.

Windows et Linux, 64 bits. Sous Windows, l’Édition Complète nécessite Windows Server 2016 ou ultérieur, et l’Édition Protocol Windows 10 ou ultérieur, tous deux avec .NET Framework 4.7.2 ou supérieur. Les hôtes Linux sont supportés pour les deux éditions — contactez-nous pour la liste actuelle des distributions et le package d’installation.

L’Édition Complète utilise un véritable navigateur, elle exécute donc la surveillance du temps de chargement des pages, les scripts transactionnels EveryStep multi-étapes, les workflows d’authentification, le rendu JavaScript et les rapports Lighthouse — y compris sur des pages protégées par login. L’Édition Protocol supprime la couche navigateur : elle couvre les contrôles HTTP/HTTPS, API REST et SOAP, collections Postman et Insomnia, ports TCP, DNS, SMTP, FTP, et autres contrôles de protocole et réseau, avec une empreinte plus petite et des besoins en ressources plus faibles. Beaucoup de clients utilisent les deux.

Les agents privés sont un add-on payant à un abonnement Dotcom-Monitor, facturés par agent et par mois. L’Édition Protocol commence à 4,95 $ par agent et par mois et L’Édition Complète commence à 199 $ par agent et par mois — la différence reflète les ressources nécessaires pour faire fonctionner un navigateur réel. Vous pouvez mixer les éditions selon les sites, et des tarifs volume et entreprise sont disponibles, alors contactez les ventes pour un devis couvrant le nombre d’agents dont vous avez besoin. Une fois l’add-on activé, le téléchargement de l’installeur et l’écran Gérer > Agents privés deviennent disponibles dans votre compte.

Oui, avec l’Édition Complète. Enregistrez le parcours avec le Enregistreur EveryStep en utilisant l’option Agents privés dans le menu “Enregistrer et lire un script depuis” — l’enregistreur atteint ensuite votre application via l’agent, ce qui est la seule façon de script une application non accessible publiquement. Les identifiants utilisés dans le script doivent être stockés sous forme de variables chiffrées dans Secure Vault pour qu’ils n’apparaissent jamais dans le corps du script ou dans le rapport vidéo.

Cela dépend du type de contrôle. Les appareils avec navigateur réel sont limités par le processeur — comptez environ un navigateur concurrent par cœur moins un pour l’OS, soit environ sept sur un hôte 8 cœurs. Les contrôles protocolaires sont beaucoup plus légers : un hôte 8 cœurs exécute environ 50 appareils en parallèle, soit environ 1 500 contrôles par minute avec un temps moyen d’exécution de deux secondes. Si vous avez besoin de plus, installez des agents supplémentaires ou contactez le support pour augmenter la limite de simultanéité.

Parce que l’agent interroge plutôt que de maintenir une connexion ouverte, la plateforme détecte une panne par l’absence de résultats téléchargés. Vous définissez la fenêtre de tolérance par agent, et la plateforme peut vous envoyer un e-mail lorsqu’un agent cesse de rapporter ou lorsque son ratio de sessions échouées dépasse votre seuil. Une approche courante consiste à faire fonctionner deux agents qui se surveillent mutuellement, de sorte qu’une défaillance d’hôte soit détectée par son pair.

Non. Un Agent Privé apparaît comme un emplacement de surveillance dans votre compte, regroupé sous une section « Agents Privés » aux côtés de nos emplacements publics. Ses données alimentent les mêmes tableaux de bord, rapports, calculs SLA, alertes et intégrations. C’est ce qui rend utile la comparaison côte à côte interne et externe — même appareil, mêmes métriques, deux points de vue.

Oui. L’option IP autorisées restreint un agent à une liste spécifique d’adresses IP de serveurs. Si l’agent est installé ou déplacé vers un hôte avec une IP non listée, il est bloqué pour la surveillance — une mesure utile dans les environnements où les images sont clonées ou les machines virtuelles migrées.

Non. L’Agent Privé de surveillance exécute une surveillance synthétique depuis l’intérieur de votre réseau. Les agents proxy sur site et les injecteurs de charge sur site de LoadView génèrent une charge pour les tests de performances derrière un pare-feu. Ce sont des installateurs distincts, gérés depuis des écrans séparés, avec des tailles différentes. Si vous devez effectuer un test de charge sur une application interne, consultez les tests de charge.

Contactez le service commercial pour activer les Agents Privés sur votre compte, puis suivez les articles de la base de connaissances du Agent de Surveillance Privé pour l’installation et l’enregistrement. La plupart des équipes effectuent leur première vérification interne le même jour où la liste blanche sortante est approuvée.