Organisations dans le Monde Entier
SLA de disponibilité de la plateforme
Emplacements de surveillance mondiaux
Leader en surveillance de sites web
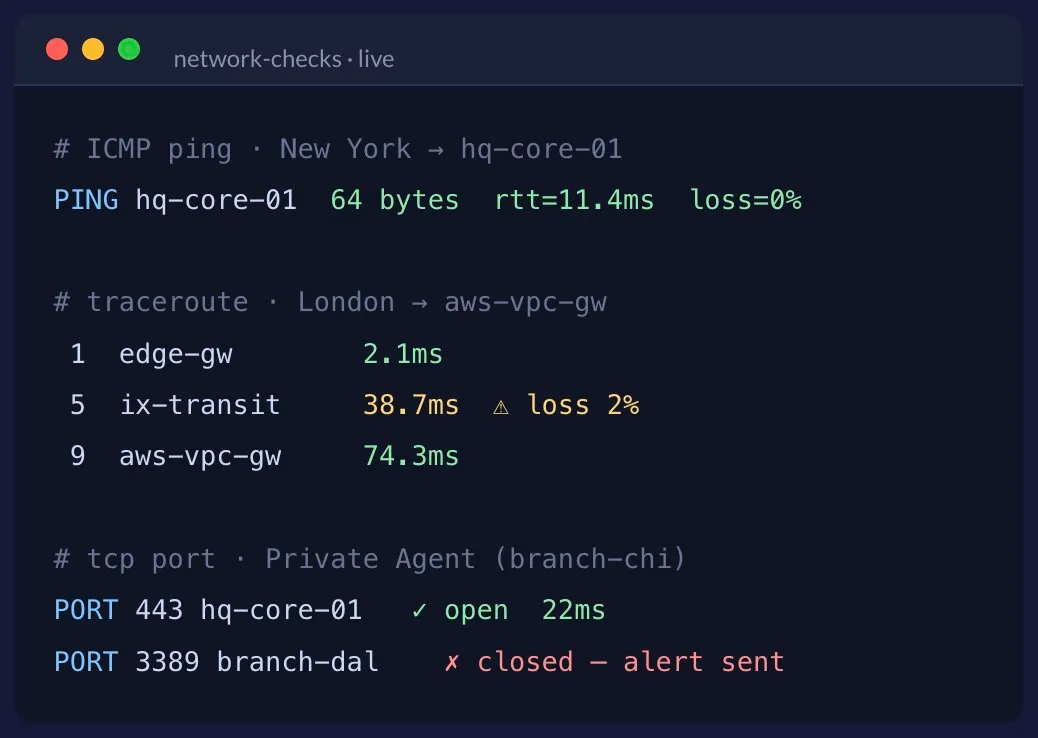
La surveillance réseau est le test continu et automatisé des hôtes, serveurs, dispositifs et chemins entre eux pour confirmer qu’ils sont accessibles, rapides et correctement routés. Elle combine le Ping (ICMP) pour la disponibilité et la latence, le Traceroute pour l’analyse hop par hop, et les contrôles de ports TCP pour la disponibilité des services — effectués depuis des emplacements mondiaux ainsi que depuis l’intérieur du réseau — afin de détecter les pannes, pertes de paquets et dérives de latence avant que les utilisateurs ne les signalent.
En pratique, la surveillance réseau répond à trois questions selon un calendrier : Le hôte est-il en ligne ? Le chemin est-il sain ? Et le service écoute-t-il réellement ? La surveillance des performances réseau moderne va au-delà d’un simple ping actif/inactif pour suivre la latence, le jitter, la perte de paquets et les tendances de connectivité dans le temps, alertant sur les baisses de tension ainsi que les pannes totales.
Dotcom-Monitor est un logiciel et service de surveillance réseau basé sur le cloud qui répond à ces trois questions avec trois contrôles complémentaires — ICMP Ping pour la disponibilité et la latence, Traceroute pour l’analyse du chemin, et les contrôles TCP Port/Telnet pour la disponibilité du service. Chaque contrôle est effectué depuis plus de 30 emplacements mondiaux pour avoir une vue globale de votre réseau, et depuis des Agents Privés dans votre propre environnement pour voir la vue interne — y compris la connectivité de l’intérieur vers l’extérieur et les liens entre les succursales.
Les réseaux sont sur le chemin critique pour tout — sites web, applications, API, travail à distance et connectivité des succursales — et ils tombent en panne silencieusement. Un lien peut rester “en ligne” dans le tableau de bord tout en perdant des paquets, une route peut changer pour un chemin plus lent, ou un port de service peut se fermer pendant que le hôte répond toujours à un ping. Sans une surveillance réseau continue, ces problèmes ne sont découverts que lorsque les utilisateurs se plaignent. Les contrôles synthétiques détectent les interruptions de tunnel, les régressions de latence, la perte de paquets et les services inaccessibles en quelques secondes, réduisant ainsi le temps moyen de détection et protégeant les SLA.
La surveillance ICMP Ping et les contrôles de ports TCP confirment que les hôtes et les services sont opérationnels et répondent depuis chaque emplacement.
Suivez la latence aller-retour, le jitter et la perte de paquets sur le temps et alertez sur les dérives statistiques — surveillance des performances réseau, pas seulement actif/inactif.
Traceroute visuel expose chaque saut pour que vous puissiez voir exactement où la congestion, la perte ou un changement de route s’insère dans le chemin.
Agents Privés surveillent uniquement les hôtes internes et valident la connectivité entre les succursales et différents réseaux.
Des contrôles distribués et sans agent depuis plus de 30 emplacements montrent ce que vivent les utilisateurs réels et les fournisseurs en amont — une alternative moderne aux NPM uniquement basés sur des appliances.
Étendez la même plateforme à la surveillance DNS, aux tunnels VPN et à la disponibilité pour une couverture complète.
Chaque contrôle répond à une question différente sur votre réseau. Exécutés côte à côte, ils donnent une vision complète : accessibilité, routage et disponibilité du service, depuis l’endroit où vous avez besoin de tester.
Confirmez qu’un hôte est vivant et mesurez la latence aller-retour ainsi que la perte de paquets à chaque contrôle. Le moyen le plus rapide de savoir si un serveur, routeur ou passerelle a chuté.
Cartographiez chaque saut entre le point de test et la cible avec un Traceroute Visuel — 30 sauts, codé par couleur, basé sur une carte — pour localiser précisément où la latence ou la perte intervient sur le chemin.
Vérifiez qu’un service spécifique accepte bien les connexions — port 443, 25, 3389, un port de base de données, ou tout service TCP. Être joignable ne suffit pas ; le port doit répondre.
Vérifier | Réponses | Signaux clés | Idéal pour |
|---|---|---|---|
Ping (ICMP) | L’hôte est-il joignable ? | Statut up/down, temps aller-retour, % de perte de paquets | Serveurs, routeurs, passerelles, pare-feux, périphériques en périphérie |
Traceroute | Où le chemin est-il interrompu ? | Latence saut par saut, nœud en échec, changements de route | Problèmes d’ISP et de peering, chemins multi-cloud, routes VPN |
Port TCP / Telnet | Le service est-il à l’écoute ? | Port ouvert/fermé, temps de connexion, réponse de la bannière | Ports web, mail, RDP, SSH, SQL, application personnalisée |
La plupart des outils ne peuvent voir votre réseau que depuis Internet public. Dotcom-Monitor le voit des deux côtés, donc rien ne se cache entre le périmètre et le point final.
Exécutez la même vérification Ping, Traceroute ou Port depuis plus de 30 emplacements répartis sur six continents. Voyez comment la portée, la latence et le routage vers votre infrastructure publique varient selon la région — et détectez les pannes spécifiques à un lieu dès leur apparition.
Installez un agent léger Windows ou Linux à l’intérieur d’un centre de données, bureau ou succursale. Il exécute les mêmes vérifications réseau depuis derrière votre pare-feu et rapporte via une seule connexion HTTPS sortante — aucun port entrant ouvert, pas de VPN pour revenir dans votre réseau.
Besoin de surveiller aussi les tunnels VPN et les applications internes derrière eux ? Voir VPN Monitoring — la même architecture d’agent privé, axée sur les tunnels site-à-site et les applications client-VPN.
Déployez un agent à chaque succursale et effectuez en continu un Ping et une vérification de port vers le siège ou d’autres sites. Signalez la succursale qui coupe silencieusement la connectivité à 3h du matin avant que le responsable du magasin ne contacte.
Mesurez la connectivité de l’intérieur de votre périmètre vers les fournisseurs SaaS, cloud et en amont — mettant en lumière la dégradation du FAI et les problèmes de pare-feu en sortie qu’une vérification externe seule ne voit jamais.
Surveillez les hôtes internes uniquement, hyperviseurs, baies de stockage, imprimantes et appareils IoT/bord qui n’ont pas d’adresse publique — Ping et vérifications de port depuis un agent sur le même réseau.
Effectuez un traceroute entre sur site, AWS, Azure et GCP pour détecter les routes mal configurées, chemins asymétriques et régressions de latence sur chaque segment d’un réseau hybride.
Confirmez que le trafic traverse réellement la règle de pare-feu ou la route VPN prévue avec un traceroute, et détectez les interruptions de re-clé ou les basculements qui silencieusement rendent un chemin inaccessible.
Suivez que les ports RDP (3389), SSH (22), SMTP (25), SQL et des applications personnalisées restent ouverts dans chaque site — avec des tendances de temps de connexion, pas seulement un état actif/inactif.
Dirigez une vérification vers n’importe quel hôte public pour une surveillance globale, ou déployez un Agent Privé dans votre réseau pour la vue interne. Dans les deux cas, vous êtes à quelques minutes d’une couverture continue — sans infrastructure à maintenir.
Sélectionnez un ou plusieurs des 30+ emplacements globaux pour une cible publique, installez un Agent Privé pour une cible interne — ou utilisez les deux pour comparer intérieur et extérieur.
Ajoutez des tâches Ping, Traceroute et TCP Port pour chaque hôte. Définissez la fréquence — aussi serrée qu’une minute — et définissez les seuils de latence et de perte de paquets.
Dirigez les échecs vers Slack, Teams, PagerDuty, e-mail ou SMS avec escalade. Créez des tableaux de bord NOC et planifiez des rapports SLA pour la direction réseau.
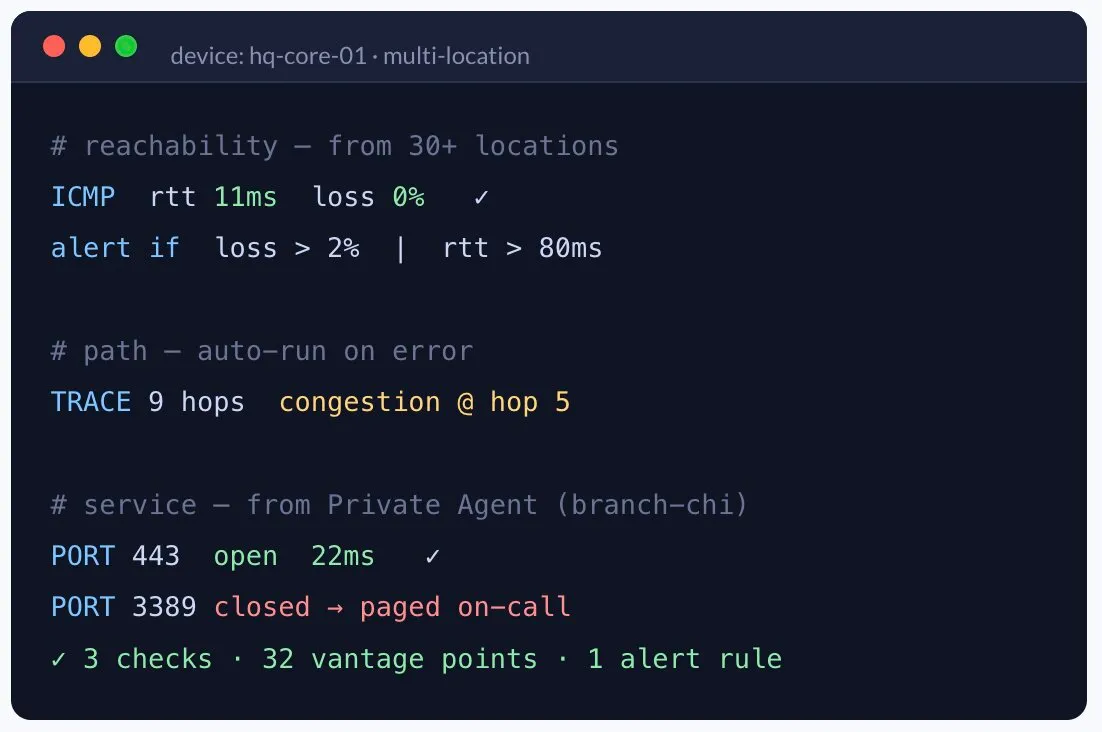
Un seul appareil bénéficie d’une vérification de la connectivité, une vérification du chemin et une vérification du service — chacune pouvant s’exécuter simultanément depuis plusieurs emplacements. Lorsqu’un problème survient, un traceroute se déclenche automatiquement pour que vous disposiez d’un diagnostic hop par hop dès que vous ouvrez l’alerte.
Les trois vérifications font partie de la même plateforme d’infrastructure ServerView, elles partagent donc les mêmes tableaux de bord, groupes d’alerte et rapports que le reste de votre surveillance.
Les contrôles Ping, Traceroute et Port cohabitent dans le même compte que la surveillance de votre site web, API, DNS et infrastructure — une interface, un ensemble d’alertes, un flux de rapports.
Un seul ping externe ne vous informera jamais de ces problèmes. Les vérifications de Ping, Traceroute et Port — effectuées à la fois depuis Internet et à l’intérieur de votre réseau — le feront.
Défaillance | Ce que les utilisateurs ressentent | Comment Dotcom-Monitor la détecte |
|---|---|---|
La liaison de la succursale est coupée silencieusement | Un bureau entier perd l’accès aux applications du siège | Les vérifications Ping/Port de l’Agent Privé entre sites échouent en moins de 60s |
Détérioration de l’ISP en amont | Tout semble lent dans une région | Pics de latence globaux selon l’emplacement ; traceroute montre le saut défaillant |
Changement de route / chemin asymétrique | Lenteur intermittente, difficile à reproduire | Différence de chemin Traceroute signale un saut nouveau ou instable |
Service planté, hôte toujours actif | Application en panne alors que le serveur répond bien au ping | La vérification du Port TCP indique le port fermé alors que l’ICMP est OK |
Pare-feu de sortie bloque les connexions sortantes | Les applications internes ne peuvent pas atteindre une dépendance cloud | La vérification de l’agent intérieur vers extérieur échoue depuis l’intérieur du périmètre |
Perte de paquets sans panne | Les appels tombent, les téléchargements restent bloqués — mais « c’est en ligne » | Le pourcentage de perte de ping dépasse le seuil ; une alerte se déclenche sur la dégradation |
4.5
83 avis
4.6
Avis Score Capterra
4.6
Tous les avis proviennent des avis vérifiés Capterra. Notes au août 2026.
La surveillance réseau est la vérification continue et synthétique que les hôtes, serveurs, appareils et chemins réseau sont accessibles, réactifs et acheminent correctement. Dotcom-Monitor réalise cela avec des contrôles ICMP Ping pour la disponibilité et la latence, Traceroute pour l’analyse du chemin hop par hop et la perte de paquets, et des contrôles TCP Port/Telnet pour la disponibilité des services. Les contrôles sont effectués depuis plus de 30 emplacements mondiaux et depuis votre propre réseau à l’aide des Agents Privés.
Oui. Déployez un Agent Privé — un service léger Windows ou Linux — à l’intérieur de votre réseau, centre de données ou bureau distant. Il exécute les mêmes contrôles Ping, Traceroute et Port depuis l’intérieur et transmet les résultats via une seule connexion HTTPS sortante. Aucune règle de pare-feu entrante n’est requise, vous pouvez ainsi surveiller des hôtes internes uniquement et valider la connectivité de l’intérieur vers l’extérieur.
Installez un Agent Privé à chaque site et exécutez des contrôles Ping, Traceroute et port TCP entre eux. Vous vérifiez en continu que le chemin entre le bureau distant et le siège ou entre sites est opérationnel, mesurez sa latence et sa perte de paquets, et confirmez que la route traverse effectivement le lien prévu. Si un bureau perd silencieusement la connectivité, vous êtes alerté en moins d’une minute — avant que le site ne contacte le support technique.
Ping (ICMP) confirme qu’un hôte est joignable et mesure la latence aller-retour ainsi que la perte de paquets. Traceroute cartographie chaque saut entre le point de surveillance et la cible, révélant où la latence ou la perte se produit le long du chemin. La surveillance Port TCP/Telnet va plus loin et confirme qu’un service spécifique — comme le port 443, 25, 3389 ou un port de base de données — accepte réellement les connexions. Ensemble, ils répondent à la question : l’hôte est-il opérationnel, le chemin est-il sain, et le service écoute-t-il ?
Oui. Un Agent Privé installé dans votre réseau peut effectuer des contrôles Ping, Traceroute et Port vers des cibles externes — points de terminaison SaaS, services cloud, fournisseurs en amont ou internet public — mesurant exactement ce que vos utilisateurs et applications expérimentent depuis l’intérieur de la frontière. Cela révèle les dégradations ISP, problèmes de routage amont et problèmes de pare-feu de sortie qu’une vérification uniquement externe manquerait.
Dotcom-Monitor opère plus de 30 emplacements de surveillance sur six continents, plus un nombre illimité d’Agents Privés que vous déployez dans vos propres environnements. Vous pouvez exécuter le même contrôle réseau depuis plusieurs emplacements publics simultanément pour voir comment la disponibilité et le routage diffèrent selon la région, ainsi que depuis des emplacements privés pour voir l’image interne.
Les contrôles Ping et Port peuvent être exécutés aussi souvent que chaque minute pour les hôtes critiques. Les Traceroutes s’exécutent selon un planning (configurable de chaque minute à toutes les 3 heures) et peuvent aussi être déclenchés automatiquement dès qu’une erreur est détectée, vous disposant ainsi toujours de diagnostics actualisés du chemin en cas de panne.
Email, SMS, appel vocal, Slack, Microsoft Teams, PagerDuty et webhooks, avec des politiques d’escalade et une rotation d’astreinte. Les alertes peuvent se déclencher sur des pannes graves (hôte injoignable, port fermé) et sur des seuils de tendance (latence au-dessus de la normale, perte de paquets au-delà d’un pourcentage), pour détecter aussi bien les baisses de qualité que les pannes complètes.
Non. La surveillance depuis les plus de 30 emplacements publics ne nécessite aucune installation — il vous suffit de pointer un contrôle vers un hôte public. Les Agents Privés sont nécessaires uniquement lorsque vous souhaitez surveiller des hôtes internes, tester entre réseaux privés, ou mesurer la connectivité de l’intérieur vers l’extérieur de votre périmètre.
Les réseaux sont cruciaux pour les sites web, applications, travail à distance et connectivités de succursales — et ils tombent en panne silencieusement. Un lien peut rester “actif” tout en perdant des paquets, une route peut changer pour un chemin plus lent, ou un port de service peut se fermer alors que l’hôte répond toujours au ping. La surveillance réseau continue détecte en quelques secondes les pannes, pertes de paquets et dérives de latence, permettant aux équipes de réduire le temps moyen de détection et protéger les SLA au lieu d’apprendre les problèmes par les plaintes des utilisateurs.
Exécutez des contrôles programmés sur vos hôtes et chemins depuis les points de vue importants : (1) choisissez un emplacement global pour les cibles publiques ou installez un Agent Privé dans le réseau pour les internes, (2) configurez les tâches ICMP Ping, Traceroute et Port TCP avec des seuils pour latence et perte de paquets, et (3) envoyez les alertes vers Slack, PagerDuty, email ou SMS et planifiez des rapports SLA. Aucun appareil à installer — c’est entièrement SaaS.
Dotcom-Monitor utilise ICMP pour la disponibilité et latence Ping, ICMP/UDP pour l’analyse de chemin Traceroute, et TCP pour les contrôles de port et Telnet. La plateforme plus large surveille également HTTP/HTTPS, DNS, et les métriques d’appareils basées sur SNMP — ainsi un compte couvre la disponibilité, le routage, la disponibilité des services et la santé applicative.
Un logiciel de surveillance réseau est un outil que vous installez, hébergez et maintenez vous-même ; un service de surveillance réseau est fourni en SaaS, avec le fournisseur gérant pour vous l’infrastructure de surveillance et les emplacements globaux. Dotcom-Monitor est un service cloud — pas de serveurs à installer ou patcher — tout en vous donnant une vue interne à travers des Agents Privés légers que vous déployez dans votre propre réseau.
La surveillance réseau synthétique effectue de manière proactive des contrôles simulés — Ping, Traceroute, port TCP et transactions de niveau supérieur — sur votre réseau selon un calendrier depuis des emplacements externes et depuis des agents internes, au lieu d’analyser passivement uniquement le trafic qui circule. Elle détecte les problèmes en continu, notamment pendant les périodes de faible trafic, et mesure exactement ce que les utilisateurs et dépendances expérimentent depuis chaque emplacement.
Oui. Au-delà des simples contrôles up/down, Dotcom-Monitor capture la latence aller-retour, la gigue et la perte de paquets sur chaque Ping, le temps par saut sur chaque Traceroute, ainsi que le temps de connexion sur chaque contrôle de port. Il établit une performance normale de référence et alerte en cas de dérive statistique — ainsi vous détectez les baisses de tension et les régressions lentes, le cœur de la surveillance des performances réseau, et pas seulement les pannes.
Oui — un essai gratuit de 30 jours sans carte de crédit requise. Il comprend toutes les plateformes de surveillance, tous les emplacements globaux, un nombre illimité d’agents privés, et un support expert 24/7.
Commencez à surveiller les contrôles Ping, Traceroute et Port depuis le monde entier et depuis votre propre réseau en quelques minutes. Détectez les pannes, baisses de tension et échecs de routage avant vos utilisateurs.