Home » Solutions » Surveillance VPN

Surveillance VPN : Tunnels Site-à-Site et Applications Client-VPN

Surveillez chaque tunnel VPN — et chaque service protégé derrière celui-ci.
Vérifiez en continu la santé, la latence et la disponibilité de vos tunnels VPN site-à-site, et testez de manière synthétique les applications internes, API et portails que seuls vos utilisateurs VPN client peuvent atteindre. Dotcom-Monitor effectue des contrôles depuis l'internet public et depuis des Agents Privés déployés à l'intérieur de votre réseau — ainsi vous savez qu'un tunnel est en panne ou qu'une application interne est lente bien avant qu'un utilisateur n'ouvre un ticket.
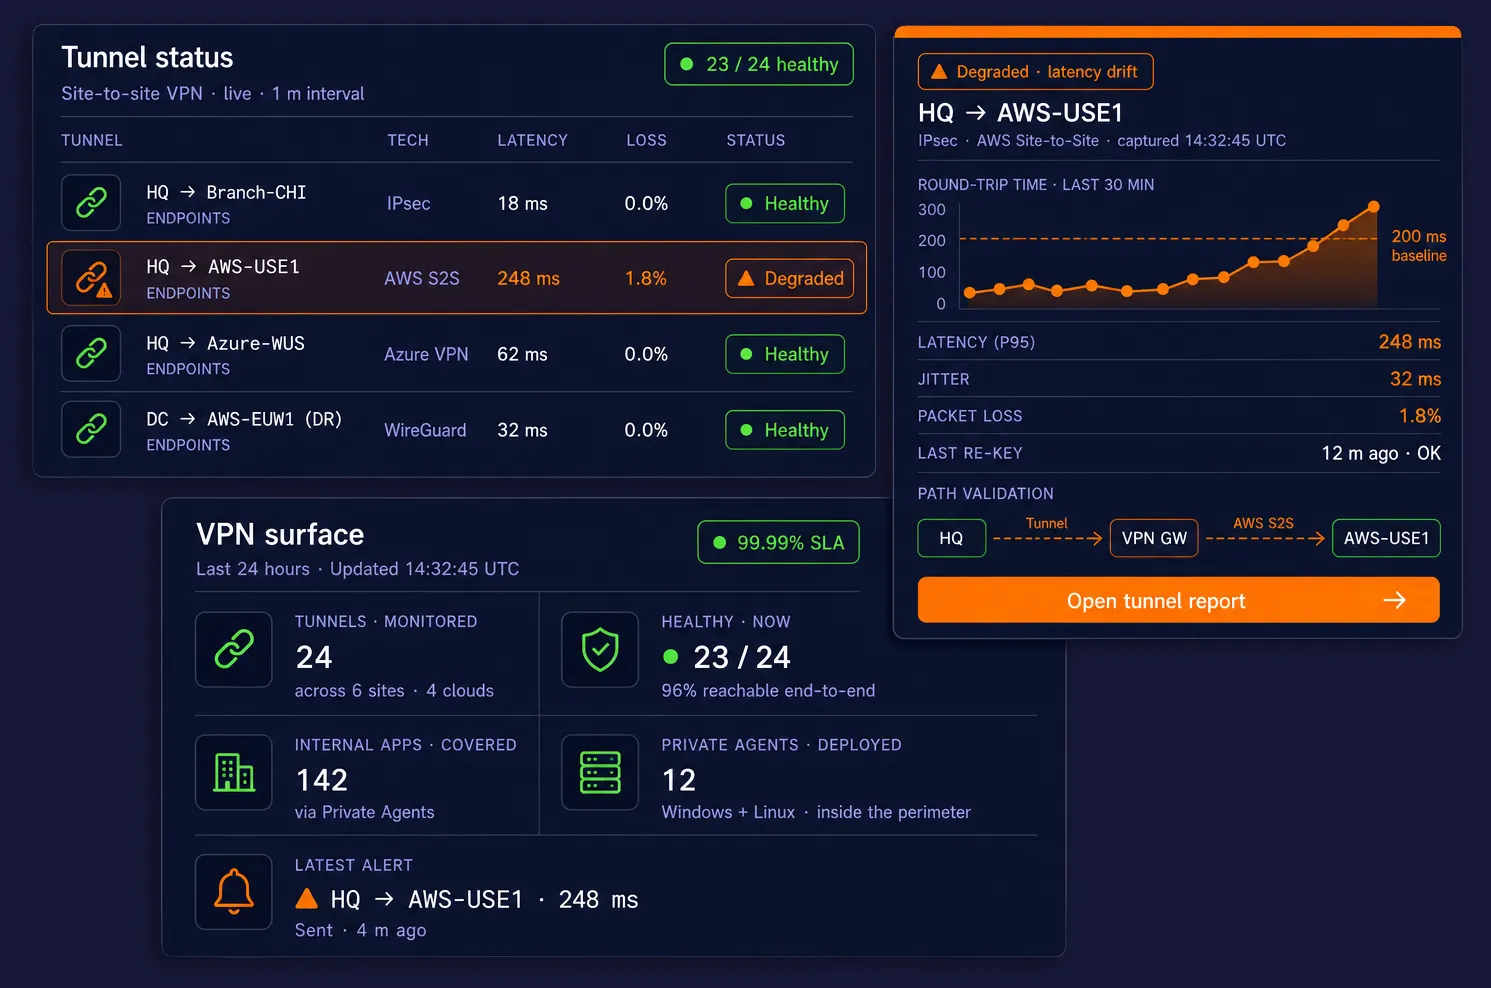
Three floating dark-mode cards on a deep navy background — a site-to-site VPN tunnel status table with one degraded tunnel, a single-tunnel diagnostic with rising RTT and path validation, and a VPN-surface KPI panel showing tunnels monitored, healthy count, internal apps covered, Private Agents deployed, and the latest alert.
10 000+

Organisations dans le monde

99,99%

SLA de disponibilité de la plateforme

30+

Sites de surveillance dans le monde

Depuis 1998

Leader en surveillance de sites web

Surveillance Synthétique pour Réseaux Privés

Qu'est-ce que la surveillance VPN ?

La surveillance VPN est une vérification synthétique continue qui confirme que votre infrastructure connectée via VPN est opérationnelle, rapide et accessible — tant les tunnels eux-mêmes que les services qui s’y trouvent derrière. Dotcom-Monitor résout deux problèmes distincts mais liés avec la même plateforme : vérifier l’état des tunnels VPN site-à-site entre bureaux, centres de données et clouds, et valider les applications protégées par VPN client que les contrôles synthétiques externes ne peuvent pas atteindre.

Réponse rapide

La surveillance VPN est un test continu et automatisé des tunnels VPN et des services qui en dépendent, vous permettant ainsi de détecter les interruptions de tunnel, la dérive de latence, la perte de paquets, l’expiration de certificats et les pannes d’applications avant que les utilisateurs ne les signalent.

Elle couvre deux schémas distincts : (1) la surveillance VPN site-à-site, qui surveille les tunnels IPsec, GRE, DMVPN, WireGuard ou cloud VPN entre bureaux, centres de données et VPC ; et (2) la surveillance des applications VPN client, qui teste de manière synthétique les applications web internes, API, intranets et bases de données accessibles uniquement lorsqu’un utilisateur est connecté au VPN d’entreprise.

Dotcom-Monitor effectue les deux depuis une seule plateforme en utilisant des Agents privés à l’intérieur de votre réseau ainsi que 30+ emplacements de surveillance publics dans le monde entier, avec une fréquence de vérification d’une minute, des sondes ICMP/TCP/HTTPS/SNMP, et des alertes par email, SMS, Slack, Teams, PagerDuty et webhooks.

La surveillance VPN site-à-site surveille le tunnel lui-même. La SA IPsec est-elle active ? Les paquets transitent-ils du bureau de Chicago au VPC AWS ? Le temps aller-retour dérive-t-il ? Le pare-feu a-t-il basculé silencieusement et coupé le tunnel ? Dotcom-Monitor envoie en continu des pings, des vérifications de port et des sondes HTTP aux points d’extrémité de chaque côté de chaque tunnel, afin que vous détectiez les interruptions, échecs de réinitialisation de clés et régressions de latence en quelques secondes.

La surveillance VPN client surveille les applications dont dépend votre personnel à distance — intranets SharePoint, ERP internes, Jira, tableaux de bord basés sur des bases de données, portails administratifs, serveurs de licences. Ces services n’ont pas de DNS public ni d’IP publique, un moniteur dans le cloud public ne peut donc pas les voir. En déployant un Agent privé Dotcom-Monitor dans votre réseau (ou sur une machine qui héberge une session VPN client), la plateforme exécute les mêmes contrôles HTTPS, BrowserView, UserView (scripts multi-étapes) et MetricsView qu’elle exécute sur les ressources publiques Internet — et transmet les résultats à votre compte Dotcom-Monitor.

Une plateforme. Une interface utilisateur. Un seul ensemble d’alertes, tableaux de bord et rapports pour les sites publics, points de terminaison SaaS, tunnels VPN et tout ce qui se cache derrière le pare-feu.

Deux problèmes. Une plateforme.

Couche tunnel

ICMP, port TCP, UDP, traceroute, SNMP, accessibilité BGP

Couche application

HTTPS, REST, SOAP, GraphQL, WebSocket, scripts multi-étapes

Couche UX

Enregistrements BrowserView & UserView avec navigateur réel

Où cela s’exécute

30+ emplacements publics de surveillance + Agents Privés illimités

Alertes

Email, SMS, voix, Slack, PagerDuty, Teams, webhook

Rapports

Tableaux de bord en direct, rapports SLA, export XML/CSV/PDF

Technologies VPN couvertes

IPsec

Site-à-site, basé sur le routage, basé sur la politique

VPN SSL

OpenVPN, Cisco AnyConnect, GlobalProtect, FortiClient

Moderne

WireGuard, Tailscale, superpositions ZTNA

Cloud

AWS Site-to-Site, Azure VPN Gateway, Google Cloud VPN

Hérité

GRE, DMVPN, MPLS avec IPsec, L2TP

1

Choisissez la couche

Santé du tunnel, application interne, ou les deux.

2

Déployer un agent privé

Agent léger pour tout ce qui n’est pas sur l’Internet public.

3

Configurer les vérifications

Ping, port, HTTPS, navigateur, ou script multi-étapes.

4

Alerte et rapport

Slack / PagerDuty en cas d’échec, rapports SLA à la demande.

Comment ça marche, visuellement

Deux modèles de surveillance. Une plate-forme.

Que vous surveilliez le tunnel entre deux sites ou les applications protégées par un client VPN, la même architecture Private Agent alimente les deux flux de travail. Voici à quoi ressemble chaque modèle sur le réseau.

1

Surveillance du tunnel VPN Site-à-Site

Un Private Agent de chaque côté du tunnel exécute des contrôles ICMP, ports TCP, HTTPS et SNMP à travers le lien chiffré. Chaque résultat est transmis en continu à la plateforme Dotcom-Monitor via une seule connexion HTTPS sortante — vous détectez ainsi les coupures de tunnel, pics de latence et pertes de paquets en quelques secondes, sans ouvrir aucune règle de pare-feu entrante.

2

Surveillance des applications Client VPN

Un Private Agent déployé à l’intérieur du réseau de confiance (ou sur un hôte tenant une session client VPN persistante) exécute des contrôles HTTPS, BrowserView et UserView contre les applications internes dont dépend votre personnel à distance. L’agent voit exactement ce qu’un employé connecté via VPN voit — SSO, DNS à horizon partagé, certificats SSL internes, tout le processus de connexion.

Fonctionnalités principales

Tout ce dont vous avez besoin pour prouver qu’un VPN fonctionne — de bout en bout

Depuis la prise de contact cryptographique sur le tunnel jusqu’au processus de connexion sur l’application interne derrière celui-ci, Dotcom-Monitor couvre toutes les vérifications que les équipes réseau, opérations et sécurité doivent réaliser.

Contrôles de disponibilité du tunnel

Mesures de performance du tunnel

Surveillance des applications Web internes

Contrôles Multi-Étapes et en Navigateur Réel

Santé des certificats & cryptographie

DNS & résolution de noms

Déploiement d’agent privé

Alertes et Escalade

Tableaux de bord & Rapports SLA

Comment ça fonctionne

De Zone d'ombre tunnel à Visibilité complète en quatre étapes

Que vous surveilliez dix tunnels site-à-site entre centres de données ou une poignée d’applications internes accessibles uniquement aux employés distants, la configuration est la même.

01

Cartographier ce qui doit être surveillé

Listez vos tunnels (HQ↔AWS, HQ↔Azure, HQ↔branche) et les services internes auxquels les utilisateurs distants accèdent via un VPN client. Pour chacun, décidez si un emplacement de surveillance public peut y accéder ou si un Agent Privé est nécessaire.

02

Installer l’Agent Privé

Installez l’Agent Privé sur un hôte Windows ou Linux à l’intérieur de votre réseau de confiance — une VM, un jumpbox ou un appareil dédié convient. L’agent ouvre une seule session HTTPS sortante vers Dotcom-Monitor. Aucun trou dans le pare-feu n’est créé.

03

Configurez Vos Moniteurs

Créez des dispositifs ServerView pour les pings de tunnel et les vérifications de ports, des dispositifs HTTPS ou BrowserView pour les applications internes, et des scripts UserView pour les connexions multi-étapes. Assignez chaque moniteur à un emplacement public, à un agent privé, ou aux deux.

04

Alerter, Rapporter, Itérer

Dirigez les alertes vers Slack, PagerDuty, ou votre système de tickets. Construisez des tableaux de bord pour le NOC. Planifiez des rapports SLA pour la direction. Ajustez les seuils en apprenant à connaitre réellement la latence normale du tunnel et le temps de réponse des applications.

Deux Approches, Une Plateforme

Surveillance VPN Site-à-Site vs. Client VPN

Les modes de défaillance sont différents, les schémas de surveillance sont différents, et Dotcom-Monitor prend en charge les deux nativement — gérés côte à côte dans le même compte.

Surveillance VPN Site-à-Site

Contrôles de santé continus à travers le tunnel entre bureaux, centres de données et clouds.

Question principale

Le tunnel est-il opérationnel, rapide et sans perte de paquets ?

Schéma de déploiement

Un agent privé de chaque côté du tunnel — ou un seul agent qui sonde le sous-réseau distant à travers celui-ci

Contrôles recommandés

Ping ICMP, port TCP, UDP, traceroute, SNMP (MetricsView), HTTPS vers un point de terminaison interne connu du côté distant

Métriques clés

Latence aller-retour, gigue, % de perte de paquets, temps de disponibilité du tunnel, intervalle de re-clé, état du voisin BGP

Alertes typiques

Tunnel indisponible > 60s, perte > 2%, latence > base + 3σ, état de flap SNMP du tunnel

Technologies couvertes

IPsec, GRE, DMVPN, WireGuard, AWS S2S, Azure VPN GW, GCP Cloud VPN, Cisco / Fortinet / Palo Alto / Check Point

Fréquence

Aussi serré que 1 minute pour les tunnels critiques

Rapports

% de disponibilité par tunnel, tendances de latence, preuves SLA mois après mois

Surveillance VPN Client

Test synthétique des applications internes que les vérifications externes ne peuvent pas voir — depuis la même perspective qu’un employé à distance.

Question principale

Mon personnel à distance peut-il réellement accéder et utiliser l’application interne ?

Schéma de déploiement

Agent Privé à l’intérieur du réseau de confiance, ou sur un hôte tenant une session VPN client persistante, ainsi les vérifications proviennent de “l’intérieur”

Contrôles recommandés

HTTPS / REST / SOAP / GraphQL, BrowserView (Chrome réel), UserView (scripts de connexion multi-étapes), expiration du certificat SSL, DNS

Métriques clés

Temps de chargement de page, TTFB, durée des étapes, poignée de main SSL, statut HTTP, correspondance de mot-clé, chargement DOM

Alertes typiques

Échec de l’étape de connexion, chargement de la page > SLA, erreur 5xx de l’API interne, certificat expirant dans < 14 jours

Technologies couvertes

Cisco AnyConnect, GlobalProtect, FortiClient, OpenVPN, WireGuard, Tailscale, tout overlay ZTNA

Fréquence

Intervalles de 1 à 15 minutes selon la criticité

Rapports

Disponibilité par application, décompositions en waterfall, captures d’écran & HAR à chaque échec

Commencez à surveiller vos VPN en moins d'une heure

Installez l’Agent Privé, configurez-le sur les services qui vous intéressent, et voyez chaque tunnel et chaque application interne s’illuminer dans votre tableau de bord Dotcom-Monitor — avec de vraies alertes, de vrais rapports SLA, et de vrais waterfalls en cas d’échec.

Cas d’utilisation

Ce que les équipes construisent avec la surveillance VPN

Les équipes réseau, DevOps et SRE utilisent Dotcom-Monitor pour transformer les angles morts VPN en éléments de première classe de leur pile d’observabilité.

Accords de niveau de service de tunnel multi-cloud

Prouvez la disponibilité et la latence de chaque tunnel IPsec vers AWS, Azure et GCP — par cloud, par région — et remettez le rapport à la finance lorsqu’ils demandent pourquoi la facture comporte trois passerelles VPN.

Santé des succursales

Surveillez chaque tunnel succursale-vers-QG depuis un tableau de bord unique. Signalez la succursale qui coupe silencieusement son tunnel tous les mardis à 3 h du matin avant que le responsable du magasin n’appelle le service d’assistance.

Surveillance intranet et SharePoint

Exécutez des scripts BrowserView et UserView contre votre instance interne SharePoint, Confluence ou ServiceNow et détectez les temps de chargement lents, la recherche cassée et les échecs de SSO avant que les employés n’escaladent.

Disponibilité des API internes

Protégez les API internes dont dépendent les microservices en aval, les partenaires ou les intégrations — contrôles HTTPS avec assertions de mots-clés et JSONPath, s’exécutant toutes les 60 secondes depuis l’intérieur du périmètre.

Expérience des travailleurs à distance

Mesurez ce que vit réellement un employé connecté en VPN : connexion ERP, billetterie, suivi du temps, disques partagés. Répondez à la question « est-ce le VPN ou l’application ? » avec des données au lieu de suppositions.

Expiration des certificats SSL internes

Détectez les certificats expirant sur les hôtes internes — émis par une CA ou auto-signés — des semaines avant leur expiration. Plus de pannes du lundi matin parce que le certificat du portail d’administration a été renouvelé samedi.

Centre de données vers site de reprise après sinistre

Vérifiez que le tunnel de réplication primaire-vers-DR est sain et stable en latence chaque minute. Détectez les coupures silencieuses qui transformeraient un test de bascule en échec de bascule.

Contrôle des applications héritées

Les anciennes applications sur site sans point de terminaison de santé intégré bénéficient d’une couverture synthétique grâce aux contrôles de port ServerView et aux scripts de connexion UserView — sans toucher à l’application.

Conformité et Preuves d'Audit

Générez des rapports SLA horodatés et planifiés pour SOC 2, ISO 27001 et audit interne — prouvant que les services protégés par VPN ont respecté les engagements de disponibilité sur chaque période mesurée.

Modes de Défaillance Invisibles de l'Extérieur

Ce que Seul le Monitoring VPN Détecte

Un contrôle de disponibilité sur l’internet public ne vous dira jamais cela. Un Agent Privé Dotcom-Monitor observant depuis l’intérieur de votre réseau le fera.

Défaillance
Ce que les Utilisateurs Expérimentent
Comment Dotcom-Monitor le Détecte
Expiration / échec de renouvellement de SA IPsec
Le tunnel tombe silencieusement ; le trafic disparaît
Les contrôles ICMP / TCP à travers le tunnel échouent ; alerte en moins de 60 secondes
Basculement de pare-feu sans synchronisation de session
Les sessions de tunnel existantes se brisent ; les nouvelles se reconnectent mais lentement
Pic de latence + pertes intermittentes lors des contrôles ServerView
Flapping du voisin BGP
Routes retirées ; sous-réseau inaccessible via le tunnel
Échec du contrôle du port TCP vers hôte distant ; état SNMP BGP signalé hors ligne
Problèmes de MTU / fragmentation
Petits ping fonctionnent, gros paquets se bloquent
Les contrôles HTTPS vers les applications internes échouent ou se bloquent au téléchargement
Certificat SSL interne expiré
Avertissements de confiance du navigateur sur l’intranet
Le moniteur HTTPS indique les jours avant expiration du certificat + échec critique
Dérive DNS à horizon partagé
Les utilisateurs résolvent une IP erronée — publique au lieu d’interne
La tâche DNS valide l’enregistrement attendu depuis l’intérieur du VPN
SSO / MFA interne cassé
Boucle de connexion ; les utilisateurs peuvent accéder à la page mais ne peuvent pas s’authentifier
Le script multi-étapes UserView échoue à l’étape d’authentification avec capture d’écran
Intranet lent lors de la fenêtre de sauvegarde
Les pages prennent plus de 20 secondes pendant les sauvegardes nocturnes
BrowserView mesure le temps de chargement normal et alerte en cas de déviation
Saturation CPU du concentrateur VPN
La file d’attente de connexion s’allonge ; de nouveaux tunnels ne peuvent pas être établis
MetricsView SNMP alerte sur les seuils de CPU / nombre de sessions
Service DNS privé ou NTP en panne
Échecs en cascade d’authentification et de chaîne de certificats sur les services internes
ServerView DNS + tâches NTP exécutées sur un Agent Privé à l’intérieur du réseau

Chaque vérification peut être filtrée, groupée et reportée par site, tunnel, Agent Privé, département ou planning.

Pourquoi les équipes choisissent Dotcom-Monitor pour la surveillance VPN

Conçu pour Network Ops, DevOps et SRE ensemble

Une plateforme pour les sites publics, les points de terminaison SaaS, les tunnels VPN et tout ce qui est protégé derrière — pour que chaque équipe lise la même source de vérité.

Aucune Exposition Entrante

Les Agents Privés effectuent une seule connexion HTTPS sortante. Pas de trous dans le pare-feu, pas de VPN entrant dans votre réseau, aucune règle entrante à contourner pour InfoSec.

Détection en moins d'une minute

Fréquence de vérification aussi serrée que 1 minute sur les tunnels et applications critiques — pour savoir qu’un tunnel est tombé avant l’appel du pager par un utilisateur.

Tous Protocoles, Un Seul Agent

Le même Agent Privé exécute HTTPS, REST, SOAP, GraphQL, WebSocket, BrowserView, UserView, ServerView et MetricsView.

Public + Privé dans une Vue

Corrélez une dégradation sur Internet public avec un symptôme d’application interne dans un tableau de bord unique. La gestion des priorités n’est plus un jeu de devinettes en salle de crise.

Rapports SLA prêts pour audit

Les exportations PDF / Excel planifiées prouvent que chaque service protégé par VPN a respecté son engagement de disponibilité — pour SOC 2, ISO 27001 et la gouvernance interne.

Alertes là où vous êtes déjà actif

Slack, Microsoft Teams, PagerDuty, OpsGenie, ServiceNow, Jira, webhooks, email, SMS, appel vocal — avec rotation des astreintes et escalade intégrée.

Agents privés illimités

Déployez un agent par site, par DC, par VPC, par région cloud. Pas de licence par agent — le forfait est tarifé sur les moniteurs, non sur les machines.

Automatisez tout

Provisionnez les moniteurs depuis Terraform, GitHub Actions, Jenkins ou toute pipeline CI/CD via l’API REST de Dotcom-Monitor. Aucun clic UI requis.

Ce que disent nos clients

"Nous avions un tunnel site-à-site entre notre datacenter et AWS qui tombait silencieusement toutes les quelques semaines à 3h du matin. Les contrôles publics de disponibilité indiquaient que tout allait bien. Un agent privé Dotcom-Monitor pingant à travers le tunnel l’a détecté en une minute et a alerté l’astreinte appropriée. Il s’est remboursé dès la première alerte."
Responsable Ingénierie Réseau
Services financiers · Client vérifié

Visualisez vos VPN comme Dotcom-Monitor les voit

Chaque essai de 30 jours inclut des Agents Privés illimités, toutes les plateformes de surveillance, tous les emplacements mondiaux et toutes les intégrations. Déployez l’agent, pointez-le vers un tunnel, regardez les premières données arriver.

Questions fréquemment posées

Questions courantes sur la surveillance VPN avec Dotcom-Monitor

La surveillance VPN est le test synthétique continu des tunnels de réseau privé virtuel et des applications qui en dépendent. Elle répond à trois questions selon un calendrier : Le tunnel est-il actif ? Est-il suffisamment rapide ? Et les services qui en dépendent sont-ils réellement accessibles depuis les utilisateurs et emplacements qui en ont besoin ? La surveillance VPN moderne combine des sondes ICMP et TCP pour la disponibilité du tunnel, le sondage SNMP des métriques des pare-feu et concentrateurs VPN, et des contrôles HTTPS / au niveau navigateur sur les applications internes — tout cela exécuté depuis l’intérieur du réseau par un Agent Privé, ou depuis l’Internet public par des sites de surveillance distribués.

Parce que les VPN sont presque toujours sur le chemin critique pour le télétravail, la connectivité des succursales et le trafic hybride-cloud — et parce qu’ils échouent silencieusement. Un tunnel site-à-site peut rester “actif” dans l’interface du pare-feu tout en perdant des paquets, en renouvelant constamment les clés, ou en routant via un fournisseur d’accès dégradé. Un VPN client peut authentifier les utilisateurs avec succès alors que l’application intranet derrière lui renvoie des erreurs 500. Sans surveillance VPN dédiée, ces échecs ne sont découverts que lorsque les utilisateurs se plaignent. La surveillance synthétique continue du VPN détecte en quelques secondes les interruptions de tunnel, les régressions de latence, les expirations de certificats, la dérive du DNS à horizon partagé et les pannes d’applications internes — avant qu’ils ne deviennent des tickets de support ou des violations de SLA.

Vous surveillez une connexion VPN en plaçant une sonde de surveillance de chaque côté du tunnel — ou au moins d’un côté avec une cible de test connue de l’autre côté — et en exécutant des contrôles planifiés de bout en bout. Avec Dotcom-Monitor : (1) installez un Private Agent à l’intérieur du réseau (Windows ou Linux, ~5 minutes), (2) créez des tâches ServerView pour le ping ICMP, les contrôles de port TCP, et le traceroute à travers le tunnel, (3) ajoutez des tâches HTTPS ou BrowserView contre une application interne pour valider l’utilisabilité de bout en bout, et (4) ajoutez optionnellement un sondage SNMP MetricsView contre le concentrateur VPN pour les compteurs de tunnel et le débit. Les résultats sont transmis via une seule connexion HTTPS sortante — aucune règle d’entrée du pare-feu requise.

Combinez quatre couches : accessibilité (ping ICMP vers un hôte stable sur le LAN distant toutes les 60 secondes), validation du chemin (traceroute confirmant que le trajet traverse le tunnel et non un chemin internet de secours), contrôles de service (sondes TCP port ou HTTPS contre un service réel sur le sous-réseau distant), et télémétrie de l’appareil (sondage SNMP de la passerelle VPN pour l’état du tunnel, les paquets entrants/sortants, le CPU, et le nombre de sessions). Alertez à la fois sur les pannes dures et les seuils de tendance — un tunnel dont la latence a doublé en 24 heures est aussi actionnable qu’un tunnel tombé. Dotcom-Monitor fournit les quatre via un seul agent, une seule interface, et un seul jeu d’alertes.

Les métriques qui corrèlent avec l’impact utilisateur réel sont : l’état actif/inactif du tunnel, la latence aller-retour (ms), le jitter (variation de latence), le pourcentage de perte de paquets, la fréquence de renouvellement des clés du tunnel, le débit entrant/sortant, le nombre de sessions actives, le temps de réponse HTTPS pour les applications internes, le nombre de jours avant expiration du certificat TLS pour les certificats internes, et le temps de résolution DNS contre les résolveurs internes. Dotcom-Monitor capture toutes ces métriques nativement via ServerView (accessibilité), MetricsView (SNMP), et BrowserView (niveau application).

La tarification Dotcom-Monitor est basée sur le nombre de cibles surveillées et la fréquence des vérifications, pas sur le nombre de tunnels VPN, de Private Agents ou de lieux de surveillance. Les Private Agents sont illimités sur tous les plans payants, vous pouvez donc en déployer un par site, VPC, ou région cloud sans coût supplémentaire. Un essai complet de 30 jours sans carte de crédit est disponible, vous permettant de surveiller des tunnels réels et des applications internes de bout en bout avant de vous engager. Pour un devis précis lié à votre inventaire de tunnels et d’applications, demandez une démo.

Vous pouvez obtenir une couverture partielle, mais pas une couverture de bout en bout. SNMP vous indique ce que le passerelle VPN pense qu’il se passe (tunnel actif, sessions actives, octets transférés) — ce qui est précieux mais trompeur lorsque l’appareil est sain alors que les paquets sont perdus en aval. Nagios et d’autres outils auto-hébergés peuvent exécuter des vérifications ICMP et HTTP, mais exigent que vous construisiez, hébergiez, patchiez et scaliez l’infrastructure de surveillance vous-même, et incluent rarement des tests au niveau du navigateur ou des transactions multi-étapes. Dotcom-Monitor combine SNMP, ICMP, TCP, HTTPS, et des vérifications avec vrai navigateur dans une plateforme SaaS unique, avec plus de 30 sites de surveillance externes plus un nombre illimité de Private Agents — ainsi vous voyez à la fois ce que rapporte la passerelle et ce que les utilisateurs expérimentent réellement.

Un Private Agent est un service léger Windows ou Linux qui s’exécute à l’intérieur de votre réseau de confiance. Il reçoit les tâches de surveillance depuis la plateforme Dotcom-Monitor via une seule connexion HTTPS sortante, les exécute depuis l’intérieur du périmètre, et transmet les résultats en retour. Vous en avez besoin chaque fois que la cible n’est pas accessible depuis Internet public — ce qui couvre la plupart des points de terminaison VPN site-à-site et pratiquement toutes les applications protégées par VPN client. Aucune règle d’entrée de pare-feu requise.

Le schéma le plus fiable est de placer un Private Agent de chaque côté du tunnel (ou au moins d’un côté avec une IP de test connue de l’autre côté) et de configurer des tâches ServerView : ping ICMP vers le LAN distant, vérification des ports TCP vers un service sur le sous-réseau distant, traceroute pour confirmer que le chemin traverse bien le tunnel, et sondage SNMP sur le pare-feu / concentrateur VPN via MetricsView. Ajoutez un contrôle HTTPS vers un point connu interne du côté distant comme test fonctionnel de bout en bout. Alertez lorsque l’un de ces tests échoue ou lorsque la latence / perte dépasse votre seuil de référence.

Déployez un Private Agent sur un hôte qui soit à l’intérieur du réseau vers lequel le VPN client routage, soit qui maintient lui-même une session VPN client persistante (par exemple, une VM Linux exécutant OpenVPN ou WireGuard en tant que client). L’agent exécutera des tâches HTTPS, BrowserView, UserView, et ServerView contre l’application interne exactement comme un utilisateur distant la verrait — y compris SSO, MFA, DNS à horizon partagé, et certificats SSL internes.

Oui. Dotcom-Monitor est agnostique à la technologie VPN — il supervise le résultat du tunnel, pas son plan de contrôle. Il fonctionne avec IPsec (site-à-site, basé sur routes, basé sur politiques), GRE, DMVPN, MPLS avec IPsec, WireGuard, Tailscale et autres superpositions ZTNA, OpenVPN, Cisco AnyConnect, Palo Alto GlobalProtect, Fortinet FortiClient, ainsi que toutes les principales passerelles VPN cloud (AWS Site-to-Site, Azure VPN Gateway, Google Cloud VPN).

Oui — les tâches ICMP Ping dans ServerView rapportent le temps aller-retour, le jitter, et le pourcentage de perte de paquets pour chaque vérification effectuée. Vous pouvez aussi extraire des métriques plus précises (nombre de sessions du tunnel, débit, CPU) directement depuis votre pare-feu ou concentrateur VPN via SNMP avec MetricsView. Tous ces indicateurs sont visualisés dans des tableaux de bord, avec alertes, et disponibles via le service de rapport XML pour export vers Grafana ou Power BI.

Dotcom-Monitor gère les deux. Les moniteurs HTTPS exécutés sur un Private Agent valideront les certificats internes (délivrés par une CA ou auto-signés, avec la racine installée sur l’hôte agent) et alerteront sur les jours restant avant expiration. Les tâches DNS peuvent cibler spécifiquement vos résolveurs internes, vous permettant de confirmer qu’un nom d’hôte interne se résout correctement depuis le côté VPN et de détecter la dérive entre les réponses externes et internes.

Non — les Private Agents sont illimités sur tous les plans payants. Déployez-en un par site, centre de données, VPC, ou région cloud selon vos besoins topologiques. La tarification Dotcom-Monitor est basée sur le nombre de moniteurs que vous exécutez, non sur le nombre d’agents ou de lieux depuis lesquels ils sont exécutés.

Autant que toutes les 60 secondes sur la plupart des plateformes, et aussi serré que 1 minute pour les contrôles de tunnel ServerView. La surveillance à haute fréquence vous offre une détection en dessous de la minute des coupures et des baisses de tunnel. Pour les services moins critiques, vous pouvez effectuer des contrôles toutes les 5, 15 ou 30 minutes afin de conserver votre quota de vérification.

Chaque appareil peut être connecté à un ou plusieurs groupes d’alertes. Les canaux pris en charge incluent email, SMS, appel vocal, Slack, Microsoft Teams, PagerDuty, OpsGenie, ServiceNow, Jira, et des webhooks arbitraires. Les groupes d’alertes supportent la rotation des astreintes, les politiques d’escalade, les heures calmes et le filtrage — donc un tunnel instable à 3h du matin avertira la bonne personne, pas toute l’équipe.

Oui. Chaque objet sur la plateforme — appareils, tâches, groupes, plannings, alertes, emplacements, Agents Privés — est gérable via la Dotcom-Monitor Web API. Les équipes l’intègrent couramment dans Terraform, Pulumi, Jenkins, GitHub Actions, Azure DevOps et GitLab CI afin que les moniteurs pour un nouveau tunnel ou une application interne soient provisionnés dès que l’infrastructure l’est.

Les contrôles de disponibilité publics ne peuvent voir que ce qui est sur l’Internet public. Ils ne peuvent pas détecter un tunnel site-à-site coupé, un intranet lent, un certificat interne expiré ou un flux SSO cassé sur une application protégée par VPN. Dotcom-Monitor est unique en combinant la perspective de l’Internet public (plus de 30 emplacements de surveillance dans le monde) avec la perspective interne (Agents Privés illimités) dans une seule plateforme, une seule interface utilisateur et un seul pipeline de rapports.

La plupart des clients passent de la création de compte à la première alerte en moins d’une heure. L’installation de l’Agent Privé est une installation standard de service Windows ou de paquet Linux. La configuration des moniteurs se fait dans l’interface utilisateur ou via l’API REST. La plateforme est entièrement SaaS — aucun serveur à déployer, aucun back-end à maintenir, aucune clé de licence à gérer.

Votre VPN n’est fiable que dans la mesure où vous pouvez le prouver.

Rejoignez plus de 10 000 organisations utilisant Dotcom-Monitor pour détecter les défaillances avant que les utilisateurs ne les rencontrent — sur l’Internet public, à travers chaque tunnel VPN, et profondément à l’intérieur de chaque réseau privé.