Verschlüsselter Crypt-Speicher
Organisationen weltweit
Berechtigungszugriffskontrolle
Marktführer im Website-Monitoring
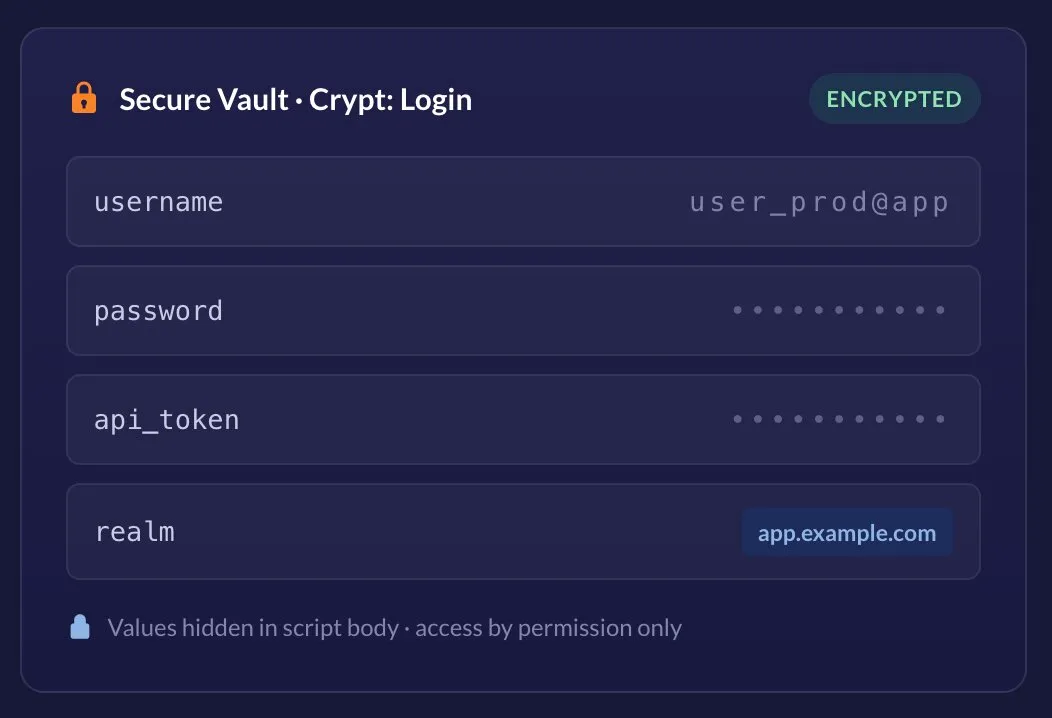
Synthetisches Monitoring muss oft wie ein realer Benutzer agieren – sich einloggen, authentifizierte APIs aufrufen und Checkout-Prozesse durchlaufen. Das bedeutet, deine Monitoring-Aufgaben benötigen echte Anmeldedaten. Secure Vault ist der Ort, an dem diese Anmeldedaten leben: ein berechtigungsgesteuerter Manager innerhalb der Dotcom-Monitor-Plattform, der sensible Daten als verschlüsselte Crypt Variablen speichert, organisiert in Crypt-Containern.
Sobald ein Wert im Vault ist, referenzierst du ihn per Name aus deinen EveryStep-Browser-Skripten, Web Services- und Internet-Infrastruktur-Testanfragen sowie Geräteeinstellungen – der Rohwert erscheint niemals im Skripttext, in exportierten Konfigurationen oder im aufgezeichneten Video-Bericht.
Gespeichert als
Verschlüsselte Crypt Variablen
Organisiert in
Crypt-Container
Funktioniert mit
EveryStep · Web Services · Infrastruktur
Zugriff über
Verwalten > Secure Vault
Sichtbarkeit
Maskiert in Skripten & Videoberichten
Zugriffskontrolle
Pro-Benutzer-Berechtigungen
Host-Eingrenzung
Optionales Realm-Feld
Ein Passwort im Überwachungsskript fest zu kodieren, ist ein Risiko – es kann in Exporte, Screenshots und freigegebene Konten gelangen. Secure Vault beseitigt den Kompromiss zwischen realistischer Überwachung und guter Sicherheitspraxis.
Jeder gespeicherte Wert wird verschlüsselt innerhalb seines Crypt-Containers abgelegt. Der Klartext wird niemals im Skriptkörper oder der exportierten Gerätekonfiguration gespeichert.
„Nur Benutzer mit entsprechenden Benutzerberechtigungen haben Zugriff auf Secure Vault, um verschlüsselte Daten anzusehen und zu ändern.“ Werte bleiben für alle anderen verborgen – selbst für Teammitglieder, die dasselbe Skript bearbeiten.
Markieren Sie eine Variable für maskierte Felder – wie Passwörter – und deren Wert wird aus dem aufgezeichneten Videobericht ausgeschlossen, sodass die Wiedergabe Ihre Geheimnisse niemals auf dem Bildschirm zeigt.
Definieren Sie ein Geheimnis einmal und verweisen Sie darauf in EveryStep-Skripten, Web-Services und Anfragen an die Internet-Infrastruktur. Aktualisieren Sie es an einer Stelle und jede Aufgabe übernimmt die Änderung.
Beschränken Sie optional eine Variable auf bestimmte Webressourcen mit dem Realm-Feld, sodass eine Anmeldeinformation nur an die von Ihnen benannten Hosts gesendet wird. (Nicht unterstützt für Postman Collection-Anfragen.)
Bündeln Sie verwandte Variablen in benannten Crypts – jeweils einen pro App, Umgebung oder Team – sodass große Überwachungskonten übersichtlich bleiben und Geheimnisse leicht zu finden sind.
Crypt-Variablen sind keine separate Aufgabe, die Ihrem Workflow hinzugefügt wird. Im EveryStep Recorder kann jeder aufgezeichnete Parameter – ein Benutzername, ein Passwort, eine URL – spontan in eine verschlüsselte Variable umgewandelt werden.
Erfassen Sie die reale Benutzerreise – Login, Warenkorb, Checkout – mit dem EveryStep Recorder wie gewohnt.
Klicken Sie auf das Element, öffnen Sie das Aktionsmenü des Parameters und wählen Sie In Crypt Variable umwandeln.
Wählen Sie eine bestehende Variable aus einem Crypt oder fügen Sie vor Ort eine neue hinzu – setzen Sie deren Wert und optional den Realm.
Bei der Ausführung wird der verschlüsselte Wert im richtigen Schritt eingefügt, während er im Skriptkörper verborgen bleibt.
Möchten Sie einen Wert ändern, haben aber keine Vault-Berechtigungen? Konvertieren Sie den Parameter mit In Zeichenfolge konvertieren zurück in eine Zeichenfolge und legen Sie ihn explizit fest – der Workflow bleibt umkehrbar.
In Ihrem Skript verweisen sensible Parameter auf eine Verschlüsselungsvariable statt auf einen Literalwert. Die Plattform löst den verschlüsselten Wert zur Laufzeit auf und fügt ihn ein – wer das Skript liest, sieht die Referenz, nicht das Geheimnis.
Die gleichen Variablen steuern authentifizierte API-Prüfungen und Infrastruktur-Anfragen, sodass ein Vault sowohl Browser-Journeys als auch Back-End-Monitoring abdeckt.
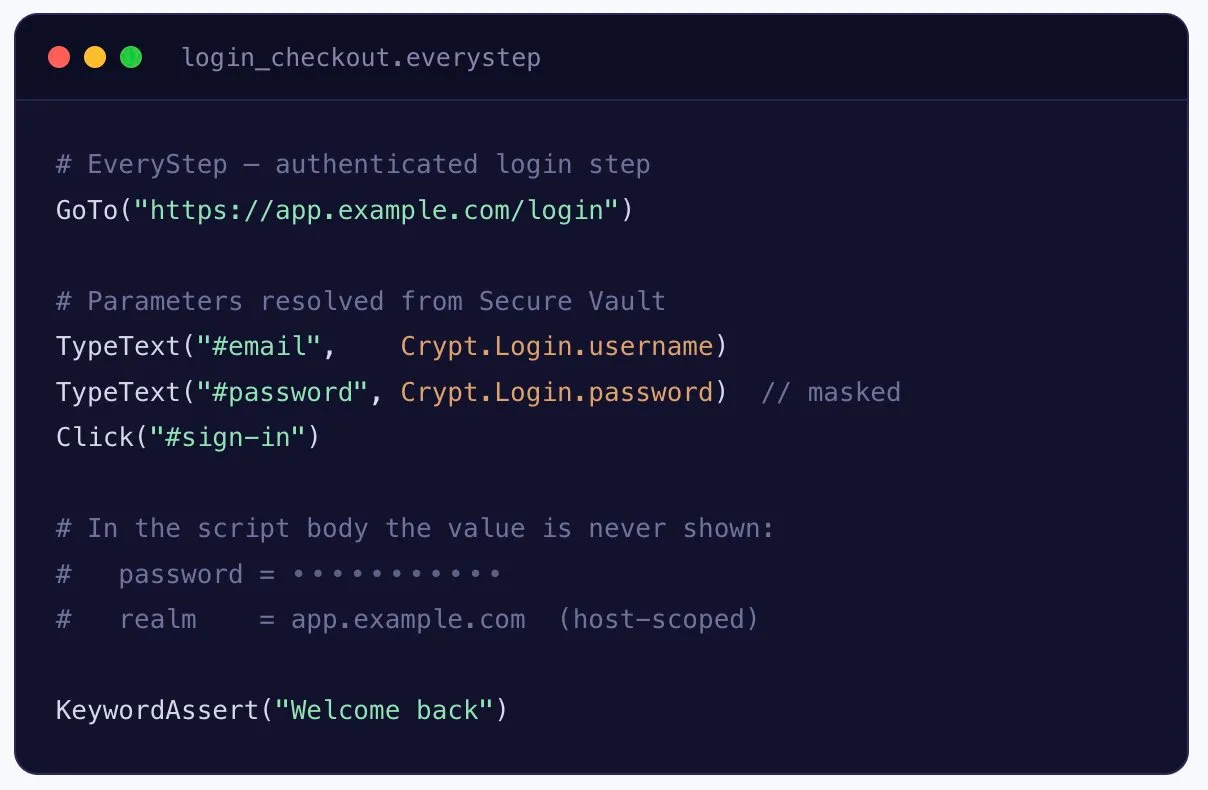
Secure Vault verbirgt nicht nur Werte, sondern steuert auch, wer darauf zugreifen kann und wohin sie reisen dürfen.
Werte der Verschlüsselungsvariablen sind ruhend innerhalb ihrer Container verschlüsselt, sodass Geheimnisse nirgendwo in Ihrem Konto im Klartext vorliegen.
Die Option Unmaskierter Wert und der Vault-Zugriff sind beide berechtigungsabhängig – Klartextwerte werden nur autorisierten Benutzern angezeigt.
Mit Realm wird eine Variable nur für Anfragen an die von Ihnen angegebenen Hosts verwendet – wodurch begrenzt wird, wohin ein Zugangsdatenwert gesendet werden kann.
Die gleichen verschlüsselten Variablen werden für Browser-Skripte, API-Tests und Infrastrukturprüfungen verwendet.
Anwendungsfall | Was Secure Vault schützt | Wo es angewandt wird |
|---|---|---|
Authentifizierte Anmeldungen | Benutzernamen & Passwörter für User-Journey-Skripte | EveryStep / UserView |
API-Überwachung | Bearer-Tokens, API-Schlüssel, Anfrageparameter | Webservices-Anfragen |
Infrastruktur-Checks | Anmeldedaten & sensible Anfragewerte | Internet-Infrastruktur-Aufgaben |
Checkout & Formulare | Kartenähnliche und persönliche Felder werden vom Video ferngehalten | Maskierte Feldvariablen |
Multi-Umgebung | Pro-Umgebung-Geheimnisse in separaten Crypts gruppiert | Crypt-Container |
Host-beschränkte Geheimnisse | Anmeldedaten an zugelassene Domains gebunden | Realm-Abgrenzung |
Passwörter und Tokens liegen niemals in einem Skript, Export oder Screenshot – damit werden die häufigsten Leak-Pfade unterbunden.
Drehen Sie ein Passwort im Vault und jedes Skript und jede Aufgabe, die darauf verweist, verwendet sofort den neuen Wert.
Teammitglieder können Skripte mit gemeinsam genutzten Zugangsdaten erstellen und ausführen, ohne jemals die zugrunde liegenden Werte zu sehen.
Parameter direkt im Recorder verschlüsseln — kein Export, kein externes Geheimnis-Tool, kein Kontextwechsel.
Erlaubnis-gesteuerter Zugriff bedeutet, dass Sie genau bestimmen, wer sensible Daten im gesamten Konto anzeigen oder ändern kann.
Gruppierte Crypts halten Geheimnisse nach App oder Umgebung organisiert, auch wenn die Überwachungsabdeckung wächst.
Jeder Dotcom-Monitor-Plan beinhaltet Secure Vault, EveryStep-Skripting und Monitoring von über 30 globalen Standorten. Beginnen Sie, authentifizierte Abläufe sicher zu skripten.
Eine Crypt Variable ist ein verschlüsselter Wert – wie ein Passwort, Token oder Anforderungsparameter – der in einem Crypt-Container im Secure Vault gespeichert wird. Sie wird in EveryStep-Skripten, Web Services und Internet-Infrastruktur-Anfragen per Namen referenziert, und die Plattform injiziert den Wert zur Laufzeit, ohne ihn im Skript offenzulegen.
Nur Benutzer mit entsprechenden Berechtigungen können verschlüsselte Daten ansehen oder ändern. Für alle anderen bleibt der Wert im Skriptkörper verborgen. Die Option Unmaskierter Wert, die einen Wert in Klarform anzeigt, ist ebenfalls nur für ausreichend berechtigte Benutzer verfügbar.
Klicken Sie im EveryStep Recorder auf das Element, dessen Parameter Sie schützen möchten, öffnen Sie das Aktionsmenü des Parameters und wählen Sie In Crypt Variable konvertieren. Sie können eine vorhandene Variable aus einem Crypt auswählen oder direkt eine neue erstellen – und dann speichern. Werte können später auch über die Secure Vault-Schnittstelle bearbeitet werden.
Realm schränkt optional eine Variable auf bestimmte Webressourcen ein – die Anmeldeinformationen werden nur für Anfragen an die von Ihnen benannten Hosts verwendet. Beachten Sie, dass Realm bei Postman Collection-Anfragen nicht unterstützt wird.
Nein – wenn eine Variable so eingestellt ist, dass sie nur auf maskierte Felder (z. B. Passwortfelder) angewendet wird, wird sie im Video-Report nicht erfasst, sodass sensible Daten während der Wiedergabe nicht sichtbar sind.
Ja. Crypt Variables leben in geteilten Crypts, sodass ein einziges Geheimnis auf vielen Geräten, Aufgaben und Skripten wiederverwendet werden kann. Ändern Sie es einmal im Vault, und jede Referenz übernimmt die Änderung.
Öffnen Sie das Menü Verwalten in der linken Seitenleiste und wählen Sie Secure Vault. Dort können Sie ein neues Crypt erstellen, Variablen hinzufügen, die Optionen Unmaskierter Wert und Maskiertes Feld einstellen sowie ein Realm festlegen. Siehe die Wissensdatenbankartikel Secure Vault und Crypt Variables in EveryStep für Schritt-für-Schritt-Anleitungen.