33
Lieux de surveillance
18
Pays
6
Continents
75 / 48
Nœuds en IPv4 / IPv6
Lieux de surveillance
Pays
Continents
Nœuds en IPv4 / IPv6
Notre réseau mondial de surveillance est l’ensemble des 33 emplacements de surveillance depuis lesquels Dotcom-Monitor effectue des contrôles — 18 pays, 6 continents, chacun un nœud de surveillance dans un centre de données commercial avec ses propres adresses IP publiées. Lorsque vous configurez un moniteur, vous choisissez lesquels de ces emplacements l’exécutent. Chaque emplacement sélectionné effectue complètement le contrôle de manière indépendante et rapporte ses propres durées, codes d’état et erreurs, ainsi un problème qui n’existe que dans une partie du monde apparaît comme un problème dans cette partie du monde.
Les emplacements exécutent tous les types de contrôles que la plateforme supporte : chargements de pages en navigateur réel et transactions multi-étapes EveryStep, appels d’API REST, SOAP et GraphQL, et contrôles au niveau protocolaire tels que DNS, SSL, SMTP, FTP, port TCP, ping et traceroute. Il n’y a pas de fonctionnalité réduite en périphérie — un contrôle à Sydney est le même contrôle qu’un contrôle à Chicago.
Une précision, car les noms se ressemblent. Cette page concerne d’où nous surveillons : notre propre infrastructure et sa couverture géographique. Il ne s’agit pas de surveiller le réseau que vous possédez. Si ce dont vous avez besoin est des contrôles de disponibilité, latence, routage et perte de paquets contre vos propres hôtes, routeurs et circuits — ping, traceroute et surveillance de port TCP ciblant votre infrastructure — cela relève de la surveillance réseau, qui a sa propre page. Les deux fonctionnent ensemble : la surveillance réseau est ce que vous contrôlez, le réseau mondial de surveillance est l’endroit d’où vous le contrôlez.
Les 33 emplacements, regroupés par région. Chacun d’eux est disponible pour chaque dispositif de surveillance dans votre compte — il n’existe pas de niveau premium de localisations “globales” réservé aux plans supérieurs.
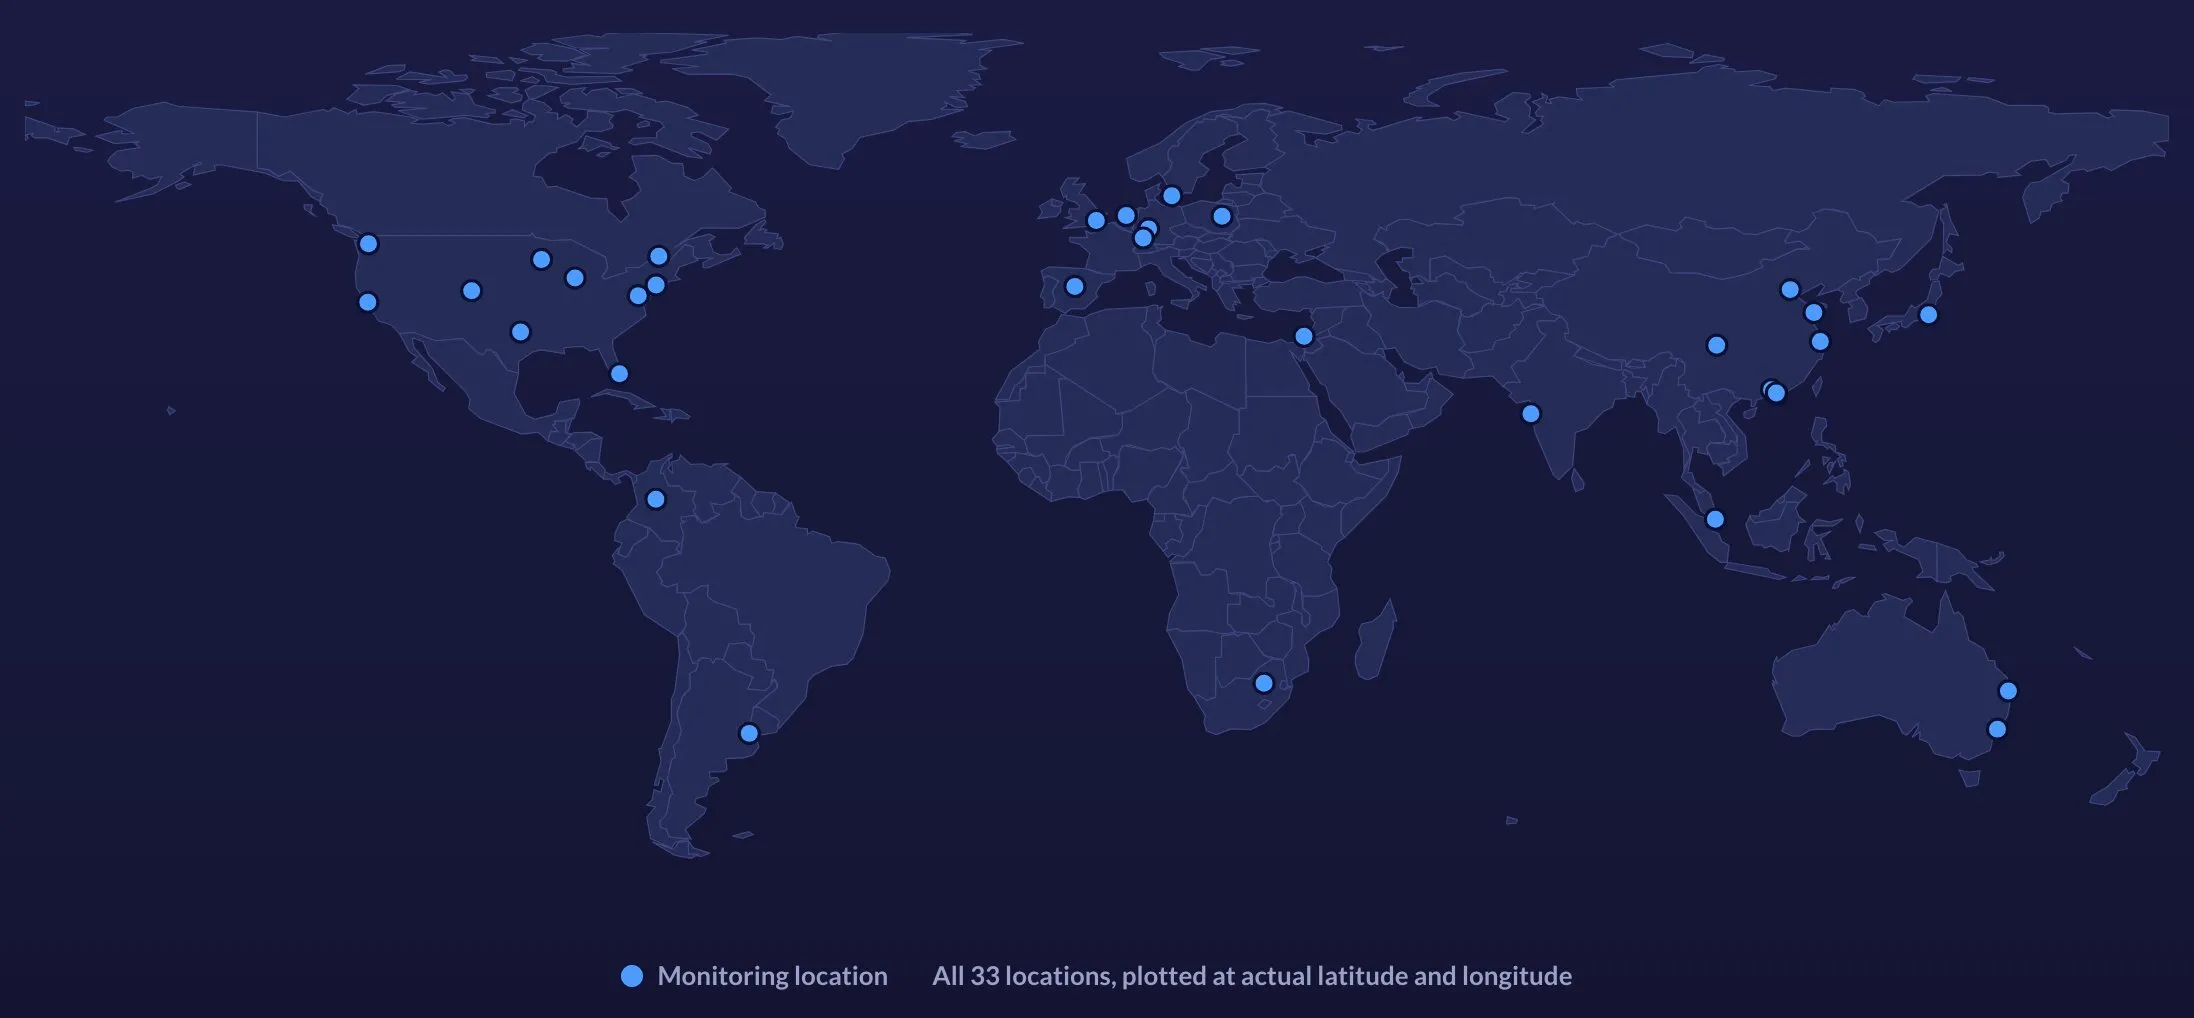
La carte est un index visuel. La liste officielle est le texte en dessous — et dans votre compte, chaque emplacement apparaît par son nom dans l’écran de configuration du dispositif.
Besoin de nos IP ? La plupart des équipes les veulent pour deux raisons : filtrer le trafic synthétique hors de leurs analyses, et permettre à nos agents de passer à travers un WAF ou un pare-feu. Les plages IPv4 et IPv6 actuelles pour chaque emplacement sont publiées et maintenues dans la base de connaissances — voir l’article adresses IP des emplacements de surveillance. Nous les maintenons délibérément là plutôt que sur cette page, car les adresses changent et cet article est la source de vérité maintenue. Ces adresses vous permettent aussi de vérifier notre hébergement par vous-même : recherchez-en n’importe laquelle dans whois ou RDAP et vous verrez le réseau et le fournisseur sur lequel cet emplacement est situé.
Sur les 33 emplacements, nous exploitons 75 nœuds de surveillance en IPv4 et 48 en IPv6. Vingt-six des 33 emplacements répondent aux deux protocoles, donc la majorité du réseau est véritablement double-pile plutôt que IPv4 avec tunnel. Sept emplacements sont uniquement en IPv4 — Buenos Aires, Varsovie, Tel Aviv, Hong Kong, Qingdao, Tokyo et Singapour — et un nœud, à San Francisco, est uniquement IPv6 sans aucune adresse IPv4.
Le nœud uniquement IPv6 est celui qui compte. Sur un hôte double-pile, un client qui échoue sur IPv6 bascule généralement assez rapidement sur IPv4 pour que rien ne semble cassé — Happy Eyeballs masque l’échec par conception. Ainsi, une sonde double-pile peut signaler un site sain alors que vos utilisateurs uniquement IPv6 ne peuvent pas y accéder. Une sonde uniquement IPv6 n’a aucun repli : si l’enregistrement AAAA est manquant, si l’enregistrement pointe vers la mauvaise adresse, si la règle du pare-feu a été écrite uniquement pour v4, ou si le répartiteur de charge n’a jamais eu d’auditeur v6, le contrôle échoue et vous le découvrez.
Ce n’est pas un public théorique. Les grands opérateurs mobiles exploitent des réseaux d’accès uniquement IPv6 avec NAT64 à la périphérie, et les achats d’entreprise et gouvernementaux dans plusieurs pays imposent la connectivité IPv6. La surveillance mono-pile ne voit jamais tout cela.
Ce que vous pouvez tester | Où cela fonctionne | Ce qu’il détecte |
|---|---|---|
Contrôles IPv4 | 75 nœuds répartis sur les 33 emplacements | La base couverte par tous les fournisseurs — disponibilité, latence et routage en IPv4 depuis six continents. |
Contrôles double-pile | 48 nœuds IPv6 sur 26 emplacements | Différences de latence, de routage et de comportement TLS entre les deux protocoles depuis la même ville. |
Contrôles uniquement IPv6 | Un nœud à San Francisco, sans adresse IPv4 | Enregistrements AAAA manquants ou erronés, règles de pare-feu et WAF uniquement v4, répartiteurs de charge sans auditeur v6 — échecs que le repli IPv4 masque partout ailleurs. |
L’adresse de chaque nœud est publiée : les adresses IPv6 pour chaque emplacement sont affichées aux côtés de ses adresses IPv4 dans l’article adresses IP des emplacements de surveillance, d’où proviennent les comptes de nœuds ci-dessus. Vous pouvez les compter vous-même.
La surveillance d’un seul emplacement répond à une question : le site est-il opérationnel pour cette seule machine ? Tout ce qui suit est invisible pour elle.
Les régions cloud, les fournisseurs de transit et le peering IX échouent régionalement, pas globalement. Une panne dans eu-central affecte vos clients européens tandis que tous les contrôles US restent au vert. Sans sondes européennes, votre premier signal est un ticket de support.
Les deux sont des systèmes géographiques par conception. Un cache de bord obsolète, un PoP mal acheminé ou une mauvaise réponse GeoDNS affecte une région à la fois. Vous le détectez en comparant le même contrôle à travers les continents.
Une page qui se charge en 1,2 s depuis Chicago peut prendre 5 s depuis Sydney ou Johannesburg — les allers-retours TLS, la distance et les ressources non mises en cache se cumulent. Les lignes de base par emplacement vous indiquent les marchés nécessitant une présence en bordure.
Certaines obligations sont géographiques : prouver la disponibilité aux clients dans un pays spécifique, vérifier que le contenu géo-restreint fonctionne correctement, ou attester la conformité SLA depuis la localisation réelle du client.
La manière la plus rapide de faire ignorer votre monitoring à une équipe d’astreinte est de leur envoyer une alerte pour un bug sur une sonde. Une seule vérification échouée n’est pas une preuve que le site est en panne — c’est une preuve qu’un chemin entre une machine et votre site a échoué une fois. Ce sont des affirmations différentes, et le réseau vous donne la seconde constamment : un clignotement de route transitoire, un événement momentané de perte de paquets, un nœud de bord limité en débit, un incident de résolveur.
La vérification multi-emplacements résout l’ambiguïté avant qu’une alerte ne quitte la plateforme :
Le contrôle est enregistré comme une erreur à cet emplacement, avec la réponse complète, les en-têtes et le temps capturés pour l'analyse post-mortem. Rien n'est envoyé pour le moment.
Le même appareil, le même script, les mêmes seuils — exécutés depuis des emplacements de surveillance indépendants sur différents réseaux, dans différents pays.
Si les autres emplacements réussissent, l’échec était localisé sur un seul chemin et l’incident n’est pas ouvert. S’ils échouent aussi, la panne est réelle et confirmée depuis plusieurs continents.
La notification contient les preuves — quels emplacements ont échoué, lesquels ont réussi, et ce que chacun a observé — acheminée via vos règles de alerte et votre calendrier d’escalade.
Le résultat est une alerte sur laquelle votre équipe peut agir sans la vérifier manuellement d’abord. Cela couvre aussi le cas inverse : lorsque plusieurs emplacements échouent et que quelques-uns réussissent, vous ne faites pas face à une panne totale — vous faites face à une panne régionale, et la liste des emplacements en échec est déjà le premier indice sur l’emplacement.
Nos 33 emplacements publics atteignent tout ce que l’internet public peut atteindre. Les applications intranet, les API internes, les environnements de préproduction et l’infrastructure derrière un pare-feu ne figurent pas, par conception, sur cette liste.
Pour ceux-ci, installez un agent privé — le même logiciel de nœud de surveillance, fonctionnant sur votre propre matériel à l’intérieur de votre réseau. Il apparaît dans votre compte comme un autre emplacement de surveillance, alimente les mêmes tableaux de bord, rapports et alertes, et communique uniquement en sortie, donc aucune règle de pare-feu entrante n’est nécessaire. Les équipes exécutent souvent la même vérification depuis un emplacement public et un agent privé en même temps : quand la vérification publique échoue et que la vérification interne réussit, la panne est entre votre périmètre et l’internet, pas dans l’application.
Effectuez la surveillance depuis l’intérieur de votre pare-feu contre des applications internes, API et infrastructure que l’internet public ne peut pas atteindre.
Ping, traceroute et vérifications de ports TCP ciblant vos propres hôtes et routes — de l’extérieur vers l’intérieur et de l’intérieur vers l’extérieur.
Acheminer les incidents confirmés vers la bonne personne de garde via email, SMS, téléphone, Slack, PagerDuty et webhooks.
Depuis 33 emplacements de surveillance dans 18 pays répartis sur 6 continents : 10 en Amérique du Nord, 7 en Europe, 12 en Asie et dans le Pacifique, et 4 en Amérique du Sud, au Moyen-Orient et en Afrique. Chaque emplacement est nommé sur cette page, et les adresses IP actuelles pour chacun sont publiées dans l’article de la base de connaissances adresses IP des emplacements de surveillance.
Oui, par dispositif de surveillance. Vous sélectionnez les emplacements lors de la création ou de la modification d’un dispositif, et vous pouvez changer cette sélection à tout moment. La plupart des équipes choisissent un petit groupe qui reflète la localisation réelle de leurs utilisateurs, puis ajoutent des emplacements pour enquêter sur un marché spécifique. Chaque emplacement sélectionné exécute la vérification à l’intervalle choisi et rapporte ses propres résultats, ce qui vous permet de les comparer côte à côte.
Oui. Nous utilisons 75 nœuds de surveillance sur IPv4 et 48 sur IPv6. Vingt-six des 33 emplacements sont double pile et répondent sur les deux protocoles ; les sept qui sont uniquement IPv4 sont Buenos Aires, Varsovie, Tel Aviv, Hong Kong, Qingdao, Tokyo et Singapour. Un nœud, à San Francisco, est uniquement IPv6 sans adresse IPv4 du tout. Ce nœud IPv6 uniquement est celui qui détecte les enregistrements AAAA manquants, les règles de pare-feu IPv4 seulement et les équilibreurs de charge sans écouteur v6 — échecs que le basculement IPv4 masque sur chaque sonde double pile.
Tous. Chaque emplacement de surveillance est disponible sur tous les forfaits ; il n’existe pas de palier géographique qui restreigne les emplacements « mondiaux ». Ce qui diffère entre les forfaits, c’est le nombre de dispositifs de surveillance et la fréquence à laquelle ils s’exécutent — voir la tarification pour les limites actuelles, ou commencez un essai gratuit et configurez les emplacements dont vous avez besoin.
Oui, grâce aux agents privés. Un agent privé est le même logiciel de nœud de surveillance installé sur votre propre matériel au sein de votre réseau, ce qui lui permet d’atteindre des applications intranet, des API internes et une infrastructure protégée par firewall. Il apparaît dans votre compte comme un emplacement de surveillance supplémentaire et fournit les mêmes rapports et alertes que nos emplacements publics, en communiquant uniquement en sortie.
Lorsqu’un emplacement signale une défaillance, la plateforme relance la même vérification depuis d’autres emplacements avant d’ouvrir un incident. Si les autres réussissent, la défaillance était locale à un chemin réseau et aucune alerte n’est envoyée. Si eux aussi échouent, la panne est confirmée depuis des réseaux indépendants sur différents continents et l’alerte est déclenchée avec les preuves par emplacement attachées. C’est la différence entre une page sur laquelle vous pouvez agir et une page que vous apprenez à ignorer.
Démarrez un essai gratuit de 30 jours, pointez un moniteur sur votre site et sélectionnez chaque emplacement qui vous importe. Aucune carte de crédit requise.
Accès complet à la plateforme pendant l’essai — tous les emplacements de surveillance, tous les types de vérifications, sans carte de crédit requise.