暗号化されたCryptストレージ
世界中の組織
アクセス権限管理
ウェブサイト監視のリーダー
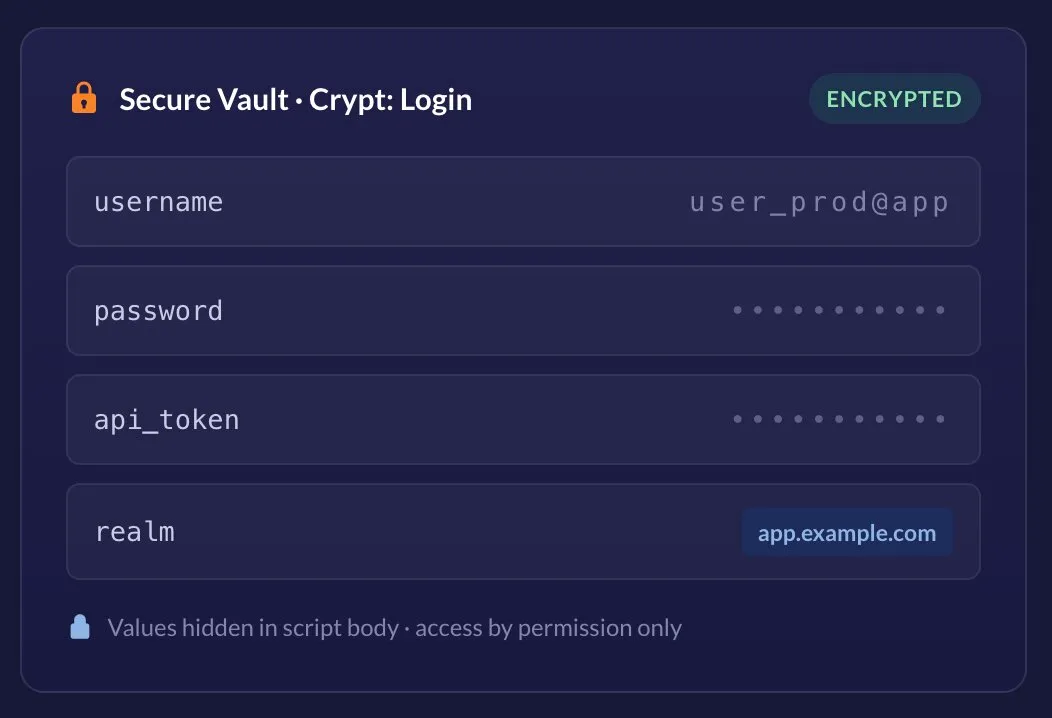
シンセティックモニタリングはしばしば、実際のユーザーのように振る舞う必要があります — ログインし、認証されたAPIにアクセスし、チェックアウトフローを進めます。つまり、監視タスクには実際の資格情報が必要です。Secure Vaultはその資格情報を保管する場所で、Dotcom-Monitorプラットフォーム内の権限管理されたマネージャーであり、機密データを暗号化されたCrypt変数として保存し、Cryptコンテナに整理されます。
一旦Vaultに値が入ると、それをEveryStepブラウザスクリプト、ウェブサービスやインフラストラクチャのテストリクエスト、デバイス設定から名前で参照できます — 生の値はスクリプト本体、エクスポートされた設定、記録されたビデオレポートには一切現れません。
として保存
暗号化された Crypt 変数
に整理されています
Cryptコンテナ
連携対象
EveryStep · Web Services · Infrastructure
アクセス方法
Manage > Secure Vault
可視性
スクリプトやビデオレポートでマスクされています
アクセス制御
ユーザーごとの権限
ホストスコーピング
オプションのRealmフィールド
パスワードを監視スクリプトにハードコーディングするとリスクになります — エクスポートやスクリーンショット、共有アカウントに漏れてしまいます。Secure Vaultは現実的な監視と適切なセキュリティ衛生のトレードオフをなくします。
保存するすべての値は、そのCryptコンテナ内で暗号化された状態で保存されます。平文はスクリプト本文やエクスポートされたデバイス構成に書き込まれることはありません。
「対応するユーザー権限を持つユーザーのみがSecure Vaultにアクセスして暗号化データを閲覧・変更できます。」値は他の誰からも隠されます — 同じスクリプトを編集するチームメイトでさえも。
パスワードのようなマスクフィールド用の変数をマークすると、その値は記録されたビデオレポートから除外されるため、再生時に画面上の秘密が映ることはありません。
秘密情報を一度定義すれば、EveryStepスクリプト、Webサービス、インターネットインフラストラクチャリクエストから参照できます。1箇所で更新すればすべてのタスクで変更が反映されます。
オプションで、レルムフィールドを使って変数を特定のウェブリソースに制限できます。これにより、認証情報は指定したホストにのみ送信されます。(Postman Collectionリクエストではサポートされていません。)
関連する変数を名前付きのCryptにまとめます。アプリ、環境、チームごとに1つずつ管理し、大規模な監視アカウントを整頓し、秘密情報を見つけやすくします。
Crypt変数はワークフローに追加された別の手間ではありません。EveryStepレコーダー内で、記録された任意のパラメータ(ユーザー名、パスワード、URLなど)をその場で暗号化変数に変換できます。
通常通りにEveryStepレコーダーで実際のユーザージャーニー(ログイン、カート、チェックアウト)をキャプチャします。
要素をクリックし、パラメータのアクションメニューを開いて、Crypt変数に変換を選択します。
Cryptの既存の変数を選択するか、その場で新しい変数を追加して値とオプションのレルムを設定します。
実行時に暗号化された値が正しいステップで挿入され、スクリプト本体では隠されたままです。
値を変更する必要があるがVaultの権限がない場合は、パラメータを文字列に変換して明示的に設定してください—ワークフローは可逆的なままです。
スクリプト内では、機密パラメータはリテラルではなく暗号化変数を指します。プラットフォームは実行時に暗号化された値を解決して挿入するため、スクリプトを読む人は参照を見るだけで、秘密は見えません。
同じ変数は認証済みAPIチェックやインフラ要求でも使われるため、単一のVaultがブラウザの操作とバックエンドの監視の両方をカバーします。
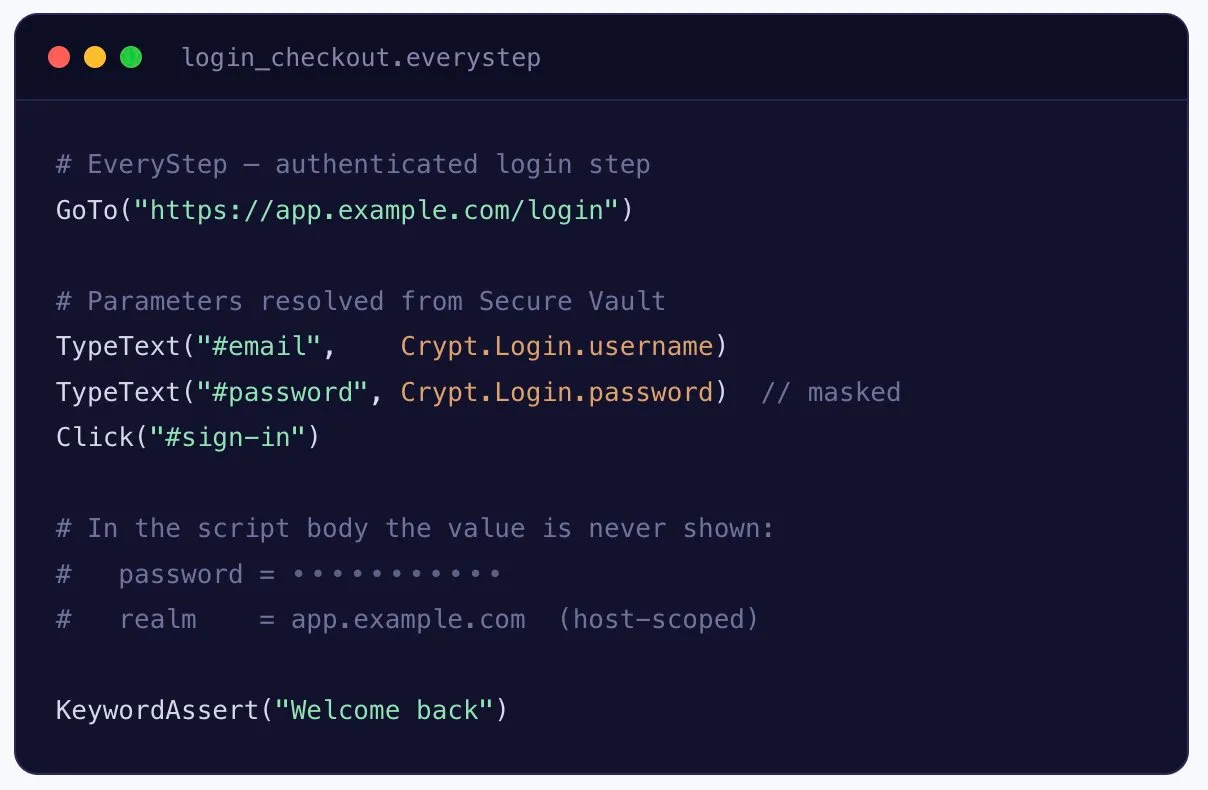
Secure Vaultは単に値を隠すだけでなく、誰が値にアクセスできるか、どこに伝わるかを制御します。
Crypt Variableの値はコンテナ内で保存時に暗号化されているため、アカウントのどこにもプレーンテキストでシークレットが存在しません。
Unmasked ValueオプションとVaultアクセスは両方とも権限で制御されており、明示的な値は許可されたユーザーにのみ表示されます。
Realmを使うと、変数は指定したホストへのリクエストのみに使用され、クレデンシャルの送信先を制限します。
同じ暗号化変数がブラウザスクリプティング、APIテスト、インフラチェックに組み込まれます。
ユースケース | Secure Vaultが保護するもの | 適用場所 |
|---|---|---|
認証済みログイン | ユーザージャーニースクリプト用のユーザー名とパスワード | EveryStep / UserView |
APIモニタリング | Bearerトークン、APIキー、リクエストパラメータ | Webサービスリクエスト |
インフラチェック | 認証情報および機密リクエスト値 | インターネットインフラタスク |
チェックアウトとフォーム | カード類似および個人情報フィールドはビデオから除外 | マスクされたフィールド変数 |
マルチ環境 | 環境ごとの秘密情報は別々のCryptにグループ化 | Cryptコンテナ |
ホスト制限の秘密情報 | 承認ドメインに固定された認証情報 | Realmスコーピング |
パスワードやトークンはスクリプト、エクスポート、スクリーンショットに一切保存されないため、最も一般的な漏洩経路を断ちます。
Vaultでパスワードを変更すれば、それを参照するすべてのスクリプトやタスクで直ちに新しい値が使用されます。
チームメイトは、基になる値を見ることなく、共有資格情報に対してスクリプトを作成・実行できます。
パラメータをRecorder内で直接暗号化 — エクスポート不要、外部シークレットツール不要、コンテキスト切り替え不要。
許可されたアクセスにより、アカウント全体で誰が機密データの閲覧や変更をできるかを正確に決められます。
グループ化されたCryptsは、監視範囲が拡大してもアプリや環境ごとにシークレットを整理します。
全てのDotcom-Monitorプランには、Secure Vault、EveryStepスクリプティング、30以上のグローバルロケーションからの監視が含まれています。安全な方法で認証済みのジャーニー作成を開始しましょう。
Crypt Variableは、パスワード、トークン、リクエストパラメータなどの暗号化された値で、セキュアボールト内のCryptコンテナに保存されます。EveryStepスクリプト、Webサービス、およびインターネットインフラストラクチャリクエストで名前を参照すると、プラットフォームは実行時に値を注入し、スクリプト内で値を露出しません。
対応する権限を持つユーザーのみが暗号化データの閲覧や変更が可能です。その他のすべてのユーザーにとっては値はスクリプト本体で隠されたままです。値を明示的に表示するUnmasked Valueオプションも、十分な権限を持つユーザーのみに制限されています。
EveryStep Recorderで、保護したいパラメータを持つ要素をクリックし、そのパラメータのアクションメニューを開いてCrypt Variableに変換を選択します。既存のCrypt変数を選んだり、その場で新規作成したりできます。その後保存してください。値の編集は後でセキュアボールトのインターフェース内から行えます。
Realmはオプションで変数を特定のウェブリソースに制限します。この認証情報は、指定したホストへのリクエストにのみ使用されます。ただし、Postman CollectionリクエストではRealmはサポートされていません。
いいえ。変数がマスクされたフィールド(例えばパスワードフィールド)のみ適用するよう設定されている場合、再生時に機密データがキャプチャされないようにビデオレポートには含まれません。
はい。Crypt Variablesは共有Crypt内に存在するため、1つのシークレットを多くのデバイス、タスク、スクリプトで再利用できます。Vault内で1回更新すれば、すべての参照がその変更を反映します。
左サイドバーのManageメニューを開き、Secure Vaultを選択してください。ここから、新しいCryptの作成、変数の追加、Unmasked Valueやマスクフィールドオプションの設定、Realmの指定ができます。詳しい手順についてはSecure VaultおよびEveryStepでのCrypt Variablesのナレッジベース記事をご参照ください。