加密的加密存储
全球组织
权限访问控制
网站监控领导者
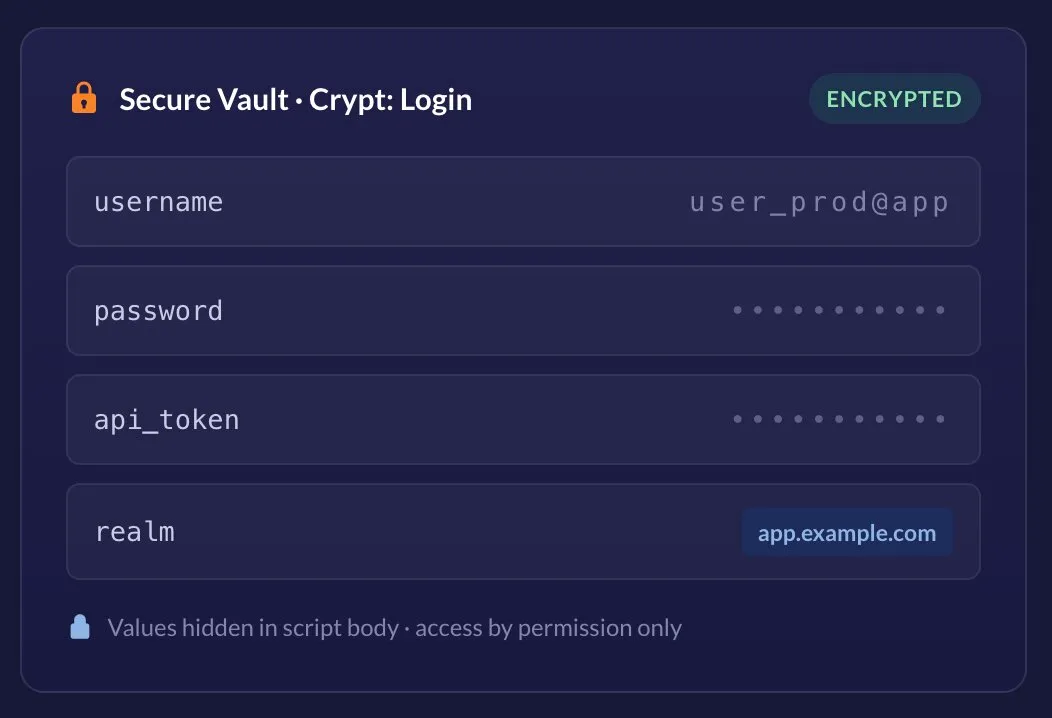
合成监控通常需要模拟真实用户——登录、访问认证API并完成结账流程。这意味着您的监控任务需要真实的凭据。安全保险库是这些凭据的存放地:Dotcom-Monitor平台内受权限控制的管理器,将敏感数据存储为加密的加密变量,并组织在加密容器中。
一旦数值存入保险库,您即可通过名称在EveryStep浏览器脚本、Web服务与互联网基础设施测试请求以及设备设置中引用它——原始数值绝不会出现在脚本主体、导出的配置或录制的视频报告中。
存储为
加密的加密变量
组织于
加密容器
适用于
EveryStep · 网络服务 · 基础设施
访问路径
管理 > 安全保险库
可见性
在脚本和视频报告中被遮蔽
访问控制
按用户权限
主机范围
可选领域字段
将密码硬编码到监控脚本中是一种风险——它会泄露到导出、截图和共享账户中。安全保险库消除了现实监控与良好安全习惯之间的权衡。
您保存的每个值都加密存储在其加密容器中。明文永远不会写入脚本正文或导出的设备配置中。
“只有拥有相应用户权限的用户才能访问安全保险库以查看和修改加密数据。”数值对其他所有人保持隐藏——即使是编辑同一脚本的团队成员也无法见到。
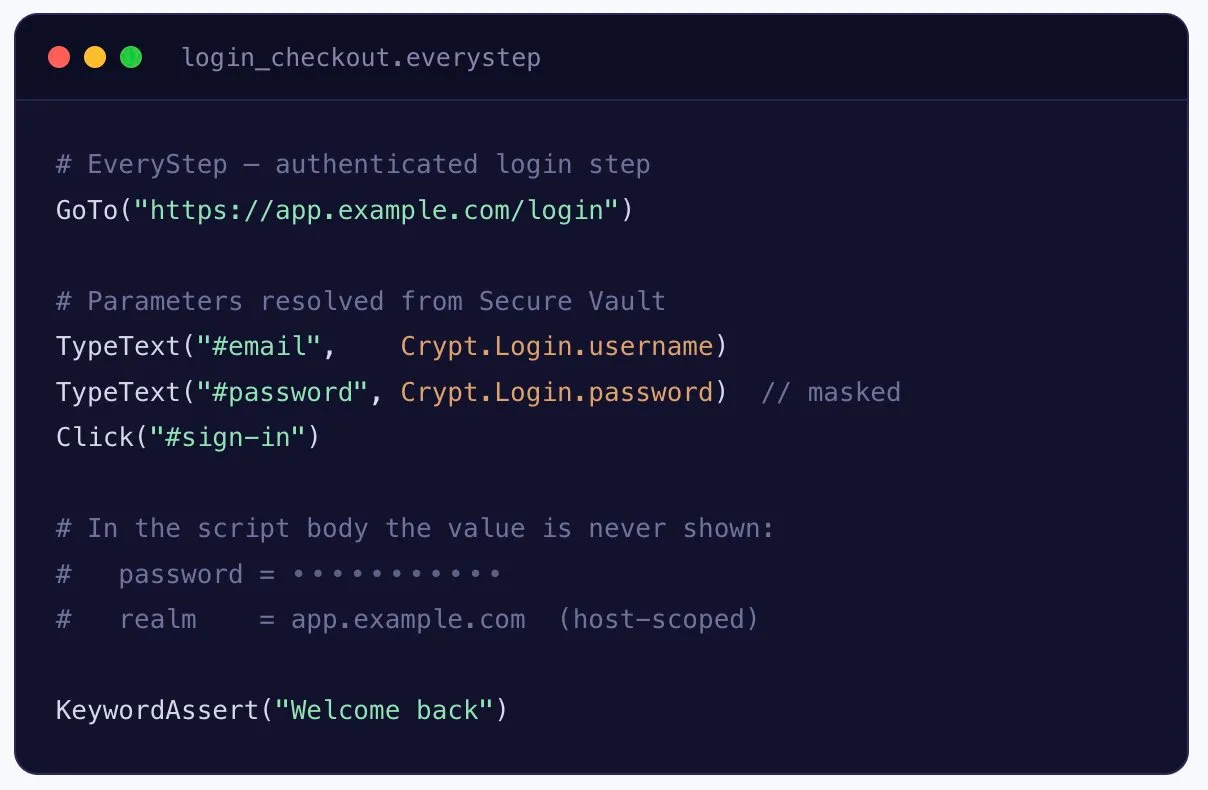
为像密码这样的遮蔽字段标记一个变量 —— 其值将不会出现在录制的视频报告中,因此播放时永远不会在屏幕上捕捉到您的秘密。
只需定义一次秘密,即可在 EveryStep 脚本、Web 服务和互联网基础设施请求中引用它。在一个地方更新,所有任务都会应用更改。
可选地使用 Realm 字段将变量限制到特定的网络资源,因此凭据仅发送给您指定的主机。(不支持 Postman Collection 请求。)
将相关变量打包到命名的 Crypts 中 —— 每个应用、环境或团队一个 —— 以保持大型监控账户整洁,且秘密易于查找。
Crypt 变量不是附加在工作流程中的额外任务。在 EveryStep 录制器内,任何录制的参数 —— 用户名、密码、URL —— 都可以即时转换为加密变量。
使用 EveryStep 录制器捕捉真实的用户旅程 —— 登录、购物车、结账 —— 正常操作即可。
点击元素,打开参数操作菜单,选择 转换为 Crypt 变量。
从 Crypt 中选择已有变量,或现场添加一个新变量 —— 设置其值及可选的 Realm。
执行时,已加密的值会注入到正确的步骤中,同时在脚本主体中保持隐藏。
需要更改值但没有 Vault 权限?使用 转换为字符串 将参数转换回字符串并显式设置——工作流保持可逆。
在您的脚本中,敏感参数指向 Crypt 变量而非字面值。平台在运行时解析并注入加密值——任何查看脚本的人看到的是引用,而非秘密。
相同的变量支持经过身份验证的 API 检查和基础设施请求,所以一个 Vault 同时涵盖浏览器流程和后端监控。
Secure Vault 不仅隐藏值——还控制谁可以访问它们及允许它们去往何处。
Crypt 变量的值在容器内静态加密存储,因此秘密不会以明文形式存在于您的账户中任何位置。
未掩码值选项和 Vault 访问均受权限控制——明文值仅向授权用户显示。
通过 Realm,变量只用于您指定主机的请求——限制凭证被发送的范围。
相同的加密变量应用于浏览器脚本、API 测试和基础设施检查。
使用案例 | Secure Vault 保护内容 | 适用范围 |
|---|---|---|
经过身份验证的登录 | 用户名和密码用于用户旅程脚本 | EveryStep / UserView |
API 监控 | Bearer 令牌,API 密钥,请求参数 | Web 服务请求 |
基础设施检查 | 凭证和敏感请求值 | 互联网基础设施任务 |
结账与表单 | 卡片类和个人字段隐藏于视频之外 | 掩码字段变量 |
多环境 | 按环境分组的秘密存放在独立的 Crypt 中 | Crypt 容器 |
主机限制的秘密 | 凭证绑定到已批准域名 | 领域范围设置 |
密码和令牌永远不会出现在脚本、导出文件或截图中——切断最常见的泄露路径。
在 Vault 中旋转密码后,所有引用该密码的脚本和任务都会立即使用新值。
团队成员可以基于共享凭据编写和运行脚本,而无需看到底层值。
直接在录制器中加密参数 — 无需导出、无外部秘密工具、无上下文切换。
权限门控访问意味着您可以精确决定谁可以查看或更改账户中的敏感数据。
分组密码库让机密信息按应用或环境组织,监控覆盖范围扩展时仍能井然有序。
每个Dotcom-Monitor计划均包含Secure Vault、EveryStep脚本和来自30多个全球地点的监控。开始以安全方式编写认证流程脚本。
加密变量是存储在 Secure Vault 中 Crypt 容器内的加密值——比如密码、令牌或请求参数。你可以在 EveryStep 脚本、Web 服务和互联网基础设施请求中通过名称引用它,平台会在运行时注入该值,而不会在脚本中暴露它。
只有拥有相应权限的用户可以查看或修改加密数据。对其他用户来说,该值在脚本主体中保持隐藏。明文显示选项(Unmasked Value),用于以明文形式显示值,也仅限于权限足够的用户。
在 EveryStep 录制器中,点击你想保护参数的元素,打开该参数的操作菜单,选择转换为加密变量。你可以从已有的 Crypt 中选择变量或现场创建一个新变量——然后保存。稍后可以通过 Secure Vault 界面编辑这些值。
Realm 可选地限制变量仅用于特定的 web 资源——凭证只会用于你指定主机的请求。请注意,Postman Collection 请求不支持 Realm。
不会——当变量设置为仅应用于掩码字段(例如密码字段)时,它会被排除在视频报告之外,以避免在回放期间捕获敏感数据。
可以。加密变量存放在共享的 Crypt 中,因此一个秘密可以在多个设备、任务和脚本间重复使用。在 Vault 中更新一次,所有引用都会自动应用该更改。
打开左侧边栏的管理菜单,选择Secure Vault。在这里你可以创建新的 Crypt,添加变量,设置明文显示和掩码字段选项,并指定 Realm。有关详细步骤,请参阅Secure Vault和EveryStep 中的加密变量知识库文章。