Home » Recursos » Agentes Privados

Monitore Tudo Por Trás do Seu Firewall — Sem Abrir Ele

Um Agente Privado é um nó de monitoramento Dotcom-Monitor que você instala em seu próprio hardware, dentro da sua própria rede. Ele executa as mesmas verificações sintéticas que nossas localizações públicas realizam — transações em navegador real, chamadas de API, sondas de protocolo e rede — contra apps de intranet, APIs internas e infraestrutura que a internet pública nunca pode alcançar.

Toda conexão é iniciada pelo agente, de saída. Nenhuma regra de firewall de entrada, nenhum host interno publicado para a internet e nenhuma VPN de fornecedor terminando dentro da sua rede.
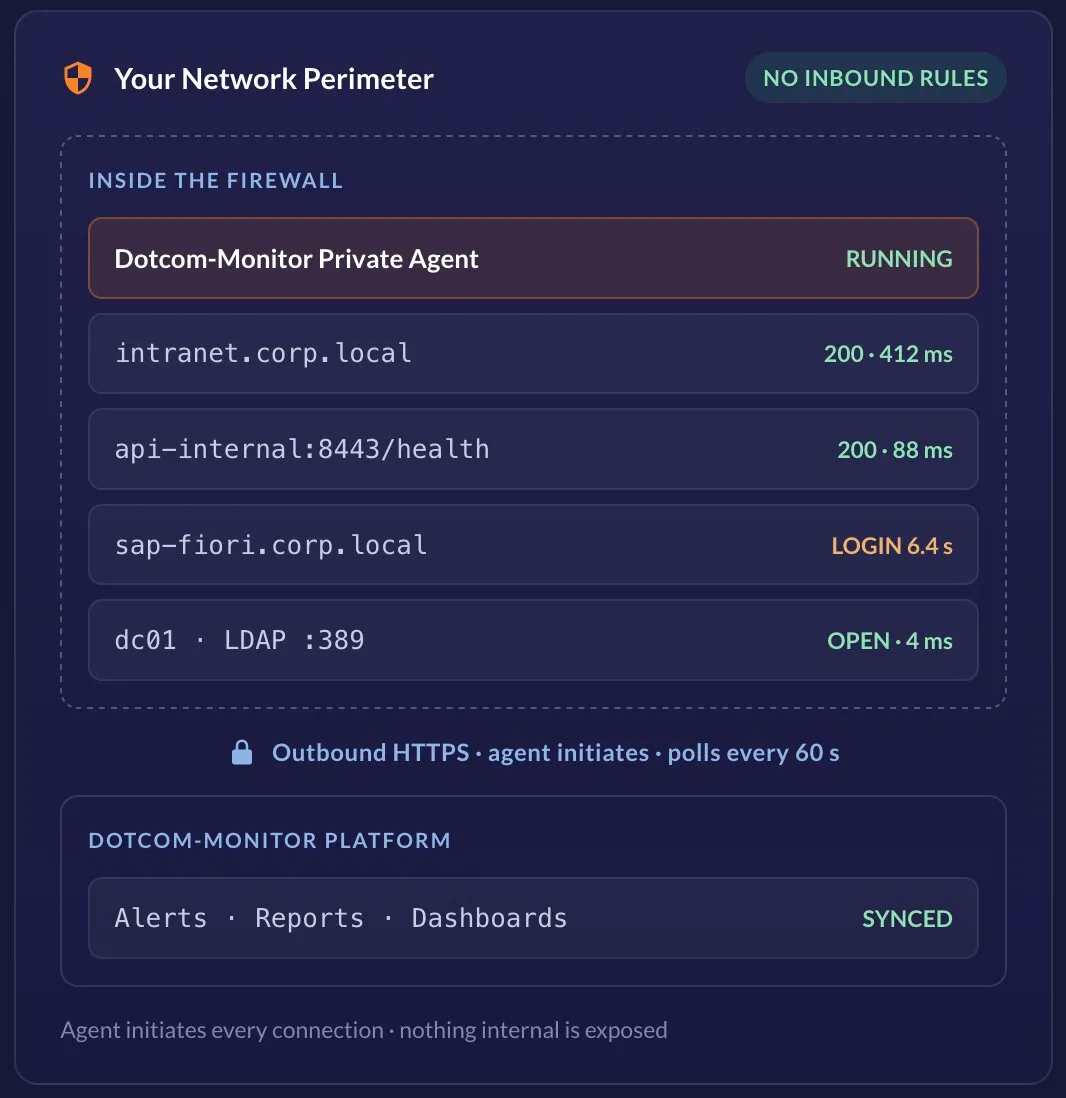
Illustration of a Dotcom-Monitor Private Agent running inside a corporate firewall, monitoring internal hosts including intranet.corp.local (200/412 ms), api-internal:8443/health (200/88 ms), sap-fiori.corp.local (6.4 s login) and dc01 LDAP :389, and syncing alerts, reports, and dashboards to the Dotcom-Monitor platform via outbound HTTPS every 60 seconds
Somente de saída

Sem regras de firewall de entrada

2 edições

Full & Protocol

Windows · Linux

Host 64-bit, seu hardware

A partir de $4,95

Por agente, por mês
O que é um Agente Privado?

Um Local de Monitoramento que Você Possui, Dentro da Sua Própria Rede

Um agente de monitoramento privado é um componente de monitoramento instalado em um host dentro da sua rede interna que executa verificações sintéticas contra aplicações, sites e serviços que não são acessíveis pela internet pública.

Para a Dotcom-Monitor, isso significa portais intranet, APIs internas, ambientes de staging, sistemas de linha de negócios e infraestrutura atrás de firewalls ou túneis VPN — todos testados com o mesmo mecanismo que executa nossos locais públicos de monitoramento.

Em Resumo

O que é

Nó de monitoramento auto-hospedado

Funciona em

Seu host Windows ou Linux

Edições

Completo · Protocolo

Conectividade

Somente HTTPS de saída

Aparece como

Um local de monitoramento

Gerenciado de

Gerenciar > Agentes Privados

Edição do Protocolo

A partir de $4,95 /agente /mês

Edição Completa

A partir de $199 /agente /mês

Agentes Privados não substituem locais de monitoramento externos — eles estendem o monitoramento para dentro do seu ambiente. Uma vez registrado, um agente aparece na sua conta como seu próprio local de monitoramento ao lado dos nossos locais públicos globais, para que você possa executar o mesmo dispositivo em ambos os lados do perímetro e comparar os resultados. Quando a visão externa e a interna discordam, essa discordância geralmente é o diagnóstico.

Executa verificações contra endereços que somente sua rede pode resolver
Aparece como um local de monitoramento selecionável no Gerenciador de Dispositivos
Os resultados aparecem nos mesmos relatórios, painéis e alertas que os dados públicos
Dedicado à sua conta — somente sua organização pode usá-lo ou ver seus dados
Arquitetura

Como um Agente Privado se Comunica com a Plataforma

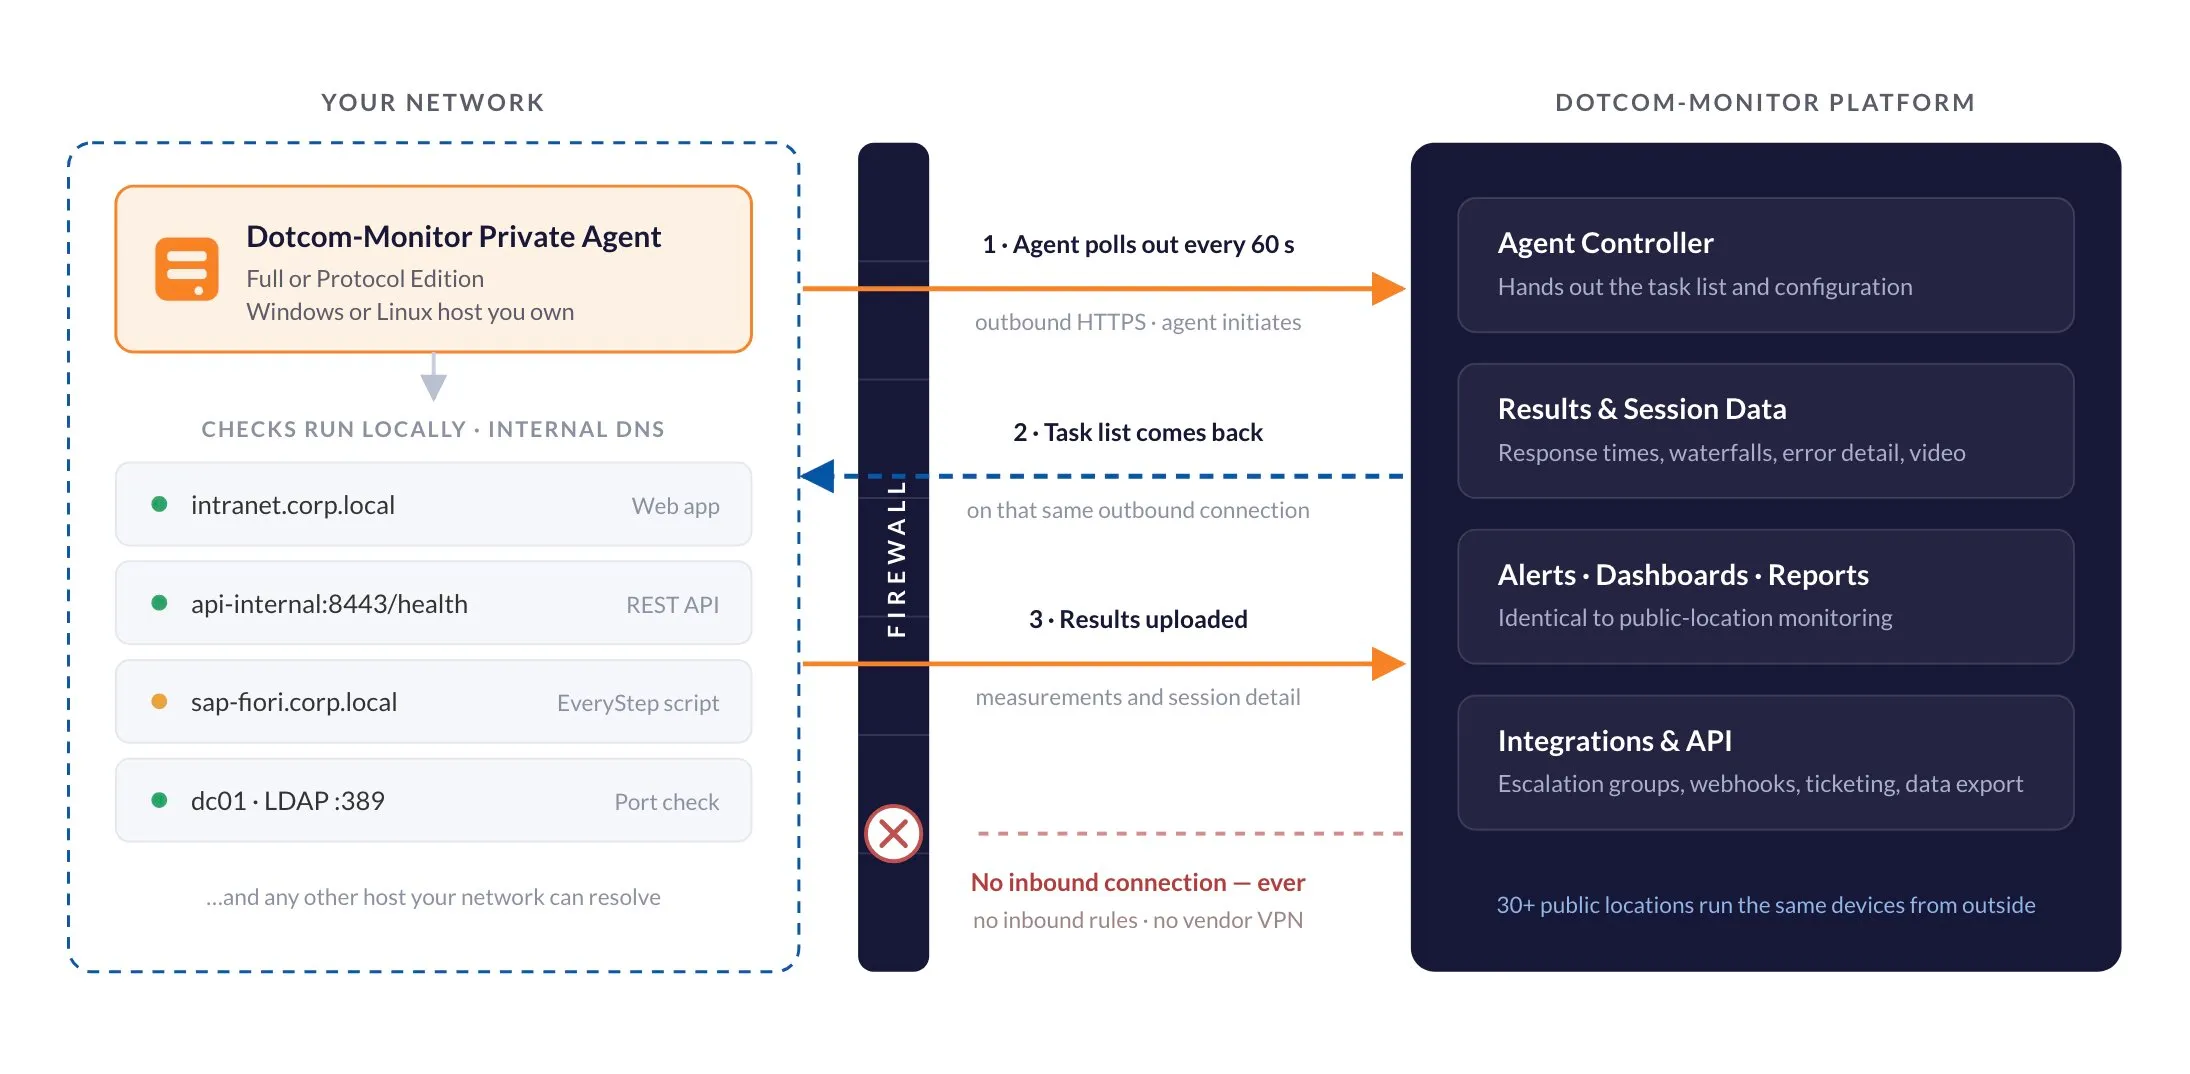
O modelo de conexão é a parte que as equipes de segurança mais se importam, então aqui está em termos simples: o agente sempre inicia. Dotcom-Monitor nunca se conecta à sua rede, e não existe um túnel persistente a ser mantido aberto.

Architecture diagram of a Dotcom-Monitor Private Agent behind a corporate firewall, showing the outbound-only communication model: the agent polls the Dotcom-Monitor platform every 60 seconds, receives its task list on the same outbound connection, and uploads results — with no inbound firewall rules and no vendor VPN

A única alteração de firewall que você precisa é acesso de saída a uma lista de permissões publicada pelo Dotcom-Monitor. Tudo o mais — entrega de tarefas, resultados, alertas — viaja nas conexões que o agente mesmo abriu.

1

O Agente Consulta

A cada minuto o agente faz uma solicitação HTTPS de saída para o controlador Dotcom-Monitor e pergunta se há algo para executar. Se não houver, ele dorme por mais um minuto.

2

Ele Puxa Sua Lista de Tarefas

A configuração desce pelo mesmo canal de saída: quais dispositivos estão atribuídos a este agente, seus alvos, intervalos, limiares e scripts.

3

As Verificações São Executadas Localmente

As solicitações se originam dentro da sua rede, contra DNS interno e endereços internos — exatamente o caminho que seus usuários seguem.

4

Resultados Sobem

Somente medições, dados de resposta e detalhes da sessão são enviados — pela mesma conexão HTTPS de saída que o agente abriu.

5

Alertas Disparam Normalmente

A partir daí é idêntico ao monitoramento em local público: as mesmas regras de alerta, grupos de escalonamento, integrações, painéis e relatórios.

Por que “stateless” importa: porque o agente faz polling em vez de manter uma sessão aberta, não há conexão de entrada de longa duração para a equipe de segurança revisar — mas isso também significa que a plataforma só sabe que um agente desapareceu quando os resultados param de chegar. Esse tempo limite é configurável por agente em Manage > Private Agents, e você pode fazer a plataforma alertar você quando um agente fica silencioso ou quando sua taxa de sessões falhadas aumenta.

Escolha sua edição

Edição Completa ou Edição Protocolo

Duas versões do mesmo agente. A Edição Completa utiliza um navegador real, que é o que torna possíveis jornadas de usuário em múltiplas etapas e métricas Lighthouse — e que a torna mais pesada. A Edição Protocolo elimina a camada do navegador para uma pegada mais leve em hosts menores.

Capacidade
Edição Completa
Edição Protocolo
Monitoramento com navegador real (BrowserView / UserView)
Transações web em múltiplas etapas (scripts EveryStep)
Execução JavaScript e renderização dinâmica
Relatórios Lighthouse — páginas públicas e protegidas por login
Fluxos de trabalho de autenticação
Monitoramento HTTP / HTTPS
Monitoramento REST, SOAP & API
Coleções Postman & Insomnia
Verificações de rede e serviço — porta TCP, DNS, SMTP, FTP, ping
Uso de recursos
Maior
Menor
Impacto da instalação
Maior
Leve
Preço
A partir de $199 por agente, por mês
A partir de $4,95 por agente, por mês

Regra geral: se a coisa que você precisa monitorar é um login, um formulário, um carrinho ou um portal que um humano navega clicando, você precisa da Edição Completa. Se for um endereço, uma porta, um registro ou um serviço, a Edição Protocolo é suficiente. A diferença de preço reflete a real — um agente da Edição Completa executa um navegador ao vivo em um host de 16 GB — por isso a maioria das equipes implanta amplamente a Edição Protocolo em sites e adiciona a Edição Completa somente onde uma jornada scriptada justifica.

Escopo do monitoramento

Tudo o que a Plataforma Monitora — Focado Internamente

Um Agente Privado não é uma sonda simplificada. Ele executa os tipos reais de dispositivo da plataforma, então as verificações que você já confia em endpoints públicos funcionam idênticas em endpoints internos.

Páginas Web e Aplicativos

Carregamentos de página em navegador real e scripts completos EveryStep para transações em portais intranet, fluxos SSO e aplicativos internos de linha de negócio.

APIs e Serviços Web

Endpoints REST, SOAP, GraphQL e WebSocket, além de coleções inteiras do Postman e Insomnia executadas de dentro da rede.

Servidores e Protocolos

Verificações de porta TCP e Telnet, resolução de DNS, caminhos de SMTP/POP3 para e-mail, FTP e disponibilidade de serviço em outros protocolos.

Alcance de Rede

Ping ICMP e traceroute pelos mesmos caminhos que seus usuários e túneis site-a-site percorrem, de qualquer extremidade.

Dispositivos atribuídos a um Agente Privado também podem ser atribuídos a locais públicos ao mesmo tempo. Executar um dispositivo tanto de um agente interno quanto de um nó externo é a maneira mais rápida de separar “nosso app está quebrado” de “nosso caminho de saída ou DNS está quebrado”.

Modelo de Segurança

Projetado para Passar por uma Revisão de InfoSec

Instalar um agente do fornecedor dentro do perímetro levanta duas questões: o que ele precisa alcançar e o que pode alcançá-lo? Um Agente Privado precisa de HTTPS de saída para uma lista branca publicada da Dotcom-Monitor — a mesma direção de tráfego que seu firewall já permite para qualquer estação de trabalho — e nada fora da sua rede precisa alcançá-lo.

Sem Exposição de Entrada

Você nunca publica um host interno, abre uma porta de escuta para a internet ou termina uma VPN do fornecedor dentro da sua rede. O agente sai; nada entra.

Seus Dados Permanecem Seus

Um agente é dedicado a uma única conta Dotcom-Monitor. Apenas sua organização pode atribuir dispositivos a ele ou visualizar os resultados que ele produz.

Fixado a Hosts Aprovados

A lista opcional de IPs Permitidos restringe quais endereços de servidor um agente pode monitorar. Um agente movido para um IP não listado é bloqueado automaticamente.

Suporte a Certificado do Cliente

Para serviços internos que exigem TLS mútuo, exporte o certificado para a pasta de certificados do agente e faça referência a ele pelo nome nas configurações SSL da tarefa.

Credenciais Nunca Codificadas Fisicamente

Scripts executados em um Agente Privado referenciam valores criptografados do Secure Vault em vez de incorporar senhas no corpo do script ou em relatórios de vídeo.

Compatível com Proxy

Se seu tráfego de saída passa por um proxy reverso, o agente pode ser configurado para utilizá-lo — endereço e porta do proxy são definidos nas configurações avançadas do agente.

Onde as equipes os implementam

Para que os Agentes Privados São Realmente Usados

Alguns desses usos são óbvios no momento em que você tem um aplicativo interno. Outros são adicionados por equipes experientes após uma primeira semana ruim.

Portais de Intranet e Aplicativos Internos de Linha de Negócio

ERP, CRM, folha de pagamento, sistemas de RH, central de atendimento, compartilhamento de arquivos, SharePoint, wikis internas. Logins roteirizados dentro da rede indicam que o portal está funcionando antes que trezentos funcionários digam que não está.

SSO e Caminhos de Identidade

Quando o SSO degrada, todo aplicativo integrado parece quebrado, enquanto as métricas próprias de cada app permanecem verdes. Um login roteirizado pelo seu provedor de identidade isola o verdadeiro culpado em uma verificação.

Ambientes de Teste e Pré-Produção

Aponte os mesmos dispositivos para o ambiente de teste em um agente interno e para a produção em localizações públicas. Você detecta regressões na versão candidata utilizando as mesmas verificações que protegem a produção.

Gravação de Scripts para Aplicativos Internos

O EveryStep Recorder baseado na web não consegue acessar uma aplicação que não é pública. Habilite Permitir Gravar e Reproduzir Script em um agente e o gravador captura a jornada através desse agente — assim, aplicativos internos recebem monitoramento real de script, e não apenas verificações de porta.

Filiais e Experiência por Local

Um agente por local transforma “sempre é lento no escritório de Denver” de uma anedota em um gráfico por local. Coloque agentes por domínio de falha — perto dos usuários, perto da camada do app, atrás da VPN — e deixe a discordância deles apontar para a camada que está realmente falhando.

Monitoramento a partir da Rede do Seu Cliente

Se você vende software que empresas executam atrás do próprio firewall, um agente dentro desse ambiente captura problemas causados pela rede deles — que para eles ainda parece ser seu problema.

APIs Internas e Chamadas Serviço a Serviço

Execute coleções inteiras do Postman ou Insomnia contra serviços que só são acessíveis dentro do cluster ou VPC, com a mesma programação e alertas dos seus monitores de API pública.

Controladores de Domínio e Infraestrutura Central

Uma verificação que consistentemente vale a pena: tempo de resposta de consulta nos seus controladores de domínio. Lentidões no LDAP e Active Directory aparecem como lentidão inexplicável na aplicação em outros lugares.

Triagem de Dependências de Terceiros

Execute verificações pareadas — uma pública, outra de dentro do seu caminho normal de saída. Passagem pública com falha privada indica problema na saída ou DNS; falha em ambas indica problema do fornecedor, com evidências.

Implantação

Do Zero a um Local de Monitoramento Interno Ativo

A instalação é uma tarefa rápida e comum de TI. A parte mais demorada geralmente é conseguir a aprovação da lista de permissões de saída.

Tenha Agentes Privados Habilitados na Sua Conta

Agentes Privados são um complemento pago para qualquer assinatura Dotcom-Monitor — por $4,95 por agente, por mês para a Edição Protocolo e $199 por agente, por mês para a Edição Completa. Uma vez habilitados, a seção Gerenciar > Agentes Privados e o download do instalador ficam disponíveis na sua conta.

1

Permita Acesso de Saída ao Controlador Dotcom-Monitor

Coloque na lista de permissões nosso intervalo de IPs ou os nomes dos hosts do controlador a partir do host que executará o agente. Nenhuma regra de entrada é necessária. Valores exatos estão nas especificações técnicas abaixo.

2

Crie o Objeto do Agente na Sua Conta

Vá para Gerenciar > Agentes Privados > Novo Agente, escolha Edição Completa ou Edição Protocolo, nomeie-o com base no local ou domínio de falha que ele representa, e salve.

3

Instale e Registre no Host

Baixe o instalador correspondente na mesma tela, execute como administrador, depois faça login na caixa de registro e selecione o objeto do agente que você acabou de criar. O registro leva alguns minutos.

4

Atribuir Dispositivos a Ele

Abra qualquer dispositivo, vá para a aba Locais e selecione seu agente na seção Agentes Privados. Os resultados começam a fluir nos mesmos relatórios, painéis e regras de alerta que em qualquer outro local.

5

Dica de dimensionamento: o monitoramento baseado em navegador é limitado pela CPU, não pela largura de banda. Um ponto de partida prático é um dispositivo de navegador concorrente por núcleo, menos um para o sistema operacional — portanto, um host de 8 núcleos executa confortavelmente cerca de sete. Verificações apenas por protocolo são muito mais baratas e escalam para centenas por host. Números e fórmulas estão no bloco de especificações abaixo.

Para o engenheiro que faz a instalação

Especificações Técnicas

Tudo que você normalmente precisaria abrir um ticket de suporte para, em um só lugar.

Requisitos, acesso à rede, dimensionamento & operações Requisitos do sistema · lista de permissão de saída · limites de simultaneidade · certificados · atualizações

Requisitos do sistema

 Edição CompletaEdição Protocolo
CPU2 núcleos ou mais (veja o dimensionamento abaixo)2 núcleos ou mais
Memória16 GB RAM8 GB RAM
Disco2 GB livres2 GB livres
WindowsWindows Server 2016 ou superior, 64 bitsWindows 10 ou superior, 64 bits
LinuxDistribuição 64 bitsDistribuição 64 bits
Pré-requisitos do Windows.NET Framework 4.7.2+, acesso administrativo; serviço de Área de Trabalho Remota habilitado para tarefas baseadas em navegador; Windows Media Player para tarefas de streaming de mídia.NET Framework 4.7.2+, acesso administrativo
HostUma máquina dedicada e estável é fortemente recomendada — não um computador utilitário compartilhado que é reiniciado sem aviso.

Acesso à rede de saída

Permita HTTPS de saída do host do agente para o Dotcom-Monitor. Coloque na lista de permissão ou o intervalo de IPs ou os nomes dos hosts — o intervalo é recomendado porque resiste a mudanças de DNS.

  • Intervalo de IPs (recomendado): 8.29.56.0/23
  • Nomes de hosts: *.dotcom-monitor.com, *.dotcom-monitor.us
  • Serviço de configuração: privateagentcontroller.dotcom-monitor.com/PrivateAgentController/RemoteConfigurationService.svc e o equivalente privateagentcontroller2 — usado para receber configurações.
  • Ponto de conexão: privateagentcontroller.dotcom-monitor.com/PrivateAgentWebProxy/entrypoint.wproxy e o equivalente privateagentcontroller2 — usado para estabelecer conexão e enviar resultados.
  • Pontos de conta: userauth.dotcom-monitor.com, user.dotcom-monitor.com (e seus equivalentes .us).
  • Regras de entrada necessárias: nenhuma.
  • Proxy reverso: suportado — configure o endereço e a porta do proxy nas configurações avançadas do agente.
Três coisas quebram agentes com muito mais frequência do que a arquitetura: autenticação proxy, inspeção TLS e confiança de certificado, e se o agente resolve DNS interno da mesma forma que seus funcionários. Valide essas três antes de solucionar qualquer outra coisa.

Modelo de comunicação

  • A comunicação é stateless. O agente verifica com o controlador aproximadamente a cada 60 segundos se há trabalho; se não houver, dorme por mais um minuto.
  • Não há conexão persistente, então a disponibilidade do agente é inferida a partir dos resultados enviados. Se nenhum dado chega dentro de uma janela configurável, o agente é marcado como indisponível. Esse tempo limite é configurado por agente em Gerenciar > Agentes Privados.

Capacidade & simultaneidade

  • Dispositivos baseados em navegador (BrowserView / UserView): cada dispositivo é uma instância de navegador. O teto prático é núcleos − 1. A simultaneidade padrão é 4; aumente nas configurações de Monitoramento Concorrente do agente e reinicie o agente para a mudança ter efeito.
  • Dispositivos de protocolo (Web Services / Infraestrutura de Internet): um host de 8 núcleos executa cerca de 50 dispositivos em paralelo. Com tempo médio de execução de 2 segundos e intervalo de 1 minuto, isso resulta em cerca de 1.500 verificações de protocolo por minuto por agente.
  • Para aumentar o limite de dispositivos paralelos em hosts maiores que 8 núcleos / 16 GB, contate o suporte técnico — é uma configuração do lado da conta.
  • Verificações de mídia streaming consomem notavelmente mais recursos que verificações HTTP; dimensione adequadamente.
  • Precisa de mais margem? Instale agentes adicionais. Dois agentes em um site funcionam como dois locais independentes.

Saúde do agente

  • Taxa de Falha — proporção de sessões com falha para o total solicitado ao agente, mostrada por agente em Gerenciar > Agentes Privados. Menos de 10% é considerado aceitável; consistentemente acima de 10% indica limites de sessão, recursos do host ou conectividade.
  • Sessões que retornam erro de monitoramento ainda contam como bem-sucedidas para fins da Taxa de Falha, desde que os resultados cheguem à plataforma. A Taxa de Falha mede o agente, não o alvo.
  • Alertas em nível de agente (agente inacessível, taxa de falha excedida) são configurados por agente e enviados por e-mail. Alertas em nível de dispositivo usam toda a pilha de alertas — integrações, grupos de escalonamento, agendas, e tudo mais.
  • Um relatório de uso por agente está disponível para download em CSV.

Certificados do cliente

  • Exporte o certificado como PFX com a chave privada marcada como exportável. Não precisa ser exportado da máquina do agente — qualquer máquina na sua rede serve.
  • Copie o arquivo para a pasta de certificados do agente, reinicie o serviço do agente e então indique o nome do arquivo no campo SSL / Verificação de Certificado > Certificado do Cliente da tarefa.
  • Guia completo passo a passo, incluindo a senha de exportação necessária: Instalando um certificado em um Agente Privado.

Versões & atualizações

  • A atualização automática está ativada por padrão e aplica atualizações de versão menor automaticamente.
  • Ativar manualmente uma versão anterior desativa a atualização automática — reative-a deliberadamente.
  • Mudanças de versões principais requerem reinstalação limpa: desinstalar, remover a pasta do programa, baixar o instalador atual para sua edição, instalar.
  • Seleção e rollback de versão são feitos na ferramenta Agent Version Manager instalada junto com o agente.

Não é o mesmo que agentes LoadView

O Agente Privado de monitoramento é distinto do Agente Proxy On-Site e do Injetor de Carga Local do LoadView, que geram carga para testes de desempenho em vez de realizar monitoramento sintético. Instaladores diferentes, telas de gerenciamento diferentes, dimensionamento diferente. Se você precisa testar carga em uma aplicação interna, quer os agentes LoadView — veja o produto de testes de carga.

Guias completos de instalação, capturas de tela e solução de problemas estão na base de conhecimento do Agente de Monitoramento Privado.

Construído com Agentes Privados

Soluções Que Usam Monitoramento Interno

Se você está aqui por causa de um problema específico e não pela tecnologia, comece por um destes.

Monitore túneis site-a-site e acesso VPN de cliente de ambos os lados e detecte quedas silenciosas de túneis em minutos, em vez de esperar até às 9 da manhã.

Cobertura completa de protocolos, servidores, SNMP e das aplicações internas atrás do seu firewall.

Verificações de ping, traceroute e portas operam de fora para dentro e de dentro para fora, para que você saiba qual lado do perímetro está falhando.

O Que Nossos Clientes Dizem

"Tínhamos um túnel site-a-site entre nosso data center e a AWS que caía silenciosamente a cada poucas semanas às 3 da manhã. Um Private Agent do Dotcom-Monitor fazendo ping pelo túnel detectou isso em menos de um minuto e notificou o responsável de plantão."
— Líder de Engenharia de Redes, Serviços Financeiros · Cliente verificado

Estenda o Monitoramento Além do Seu Perímetro

Private Agents são um complemento para qualquer plano pago do Dotcom-Monitor — a partir de $4,95 por agente, por mês para a Protocol Edition e $199 para a Full Edition. Conte-nos o que está atrás do seu firewall e nós ajudaremos a definir a edição certa e a quantidade de agentes necessária.

Um engenheiro de vendas ajudará você a escolher a edição, dimensionar o host e obter a lista de permissões de saída através da sua equipe de segurança.

Já é cliente? O suporte pode habilitar Private Agents em sua conta existente.

Perguntas Frequentes

Perguntas Comuns Sobre Private Agents

Não. O Private Agent inicia todas as conexões de saída via HTTPS para o controlador do Dotcom-Monitor — para buscar a lista de tarefas e enviar resultados. Nada do Dotcom-Monitor conecta-se à sua rede, e nenhum host interno fica exposto na internet. Você só precisa permitir o acesso de saída ao nosso intervalo de IPs ou nomes de host do controlador.

Windows e Linux, 64 bits. No Windows, a Full Edition requer Windows Server 2016 ou superior e a Protocol Edition requer Windows 10 ou superior, ambos com .NET Framework 4.7.2 ou posterior. Hosts Linux são suportados em ambas as edições — entre em contato conosco para a lista atual de distribuições e pacote de instalação.

A Full Edition utiliza um navegador real, então realiza monitoramento de carregamento de página, scripts de transação EveryStep multi-etapa, fluxos de autenticação, renderização de JavaScript e relatórios Lighthouse — inclusive em páginas protegidas por login. A Protocol Edition elimina a camada do navegador: cobre HTTP/HTTPS, APIs REST e SOAP, coleções Postman e Insomnia, portas TCP, DNS, SMTP, FTP e outras verificações de protocolo e rede, com menor impacto e requisitos de recursos mais baixos. Muitos clientes utilizam ambas.

Private Agents são um complemento pago para uma assinatura Dotcom-Monitor, com preço por agente por mês. A Protocol Edition começa em $4,95 por agente, por mês e a Full Edition começa em $199 por agente, por mês — a diferença reflete os recursos necessários para operar um navegador real. Você pode misturar edições entre sites, e preços por volume e para empresas estão disponíveis, então contate vendas para uma cotação que cubra a quantidade de agentes que você precisa. Uma vez habilitado o complemento, o download do instalador e a tela Gerenciar > Private Agents ficam disponíveis em sua conta.

Sim, com a Full Edition. Grave a jornada com o EveryStep Recorder usando a opção Private Agents no menu “Record and Play Script from” — o gravador então acessa seu aplicativo via agente, que é a única forma de criar scripts para um app que não está disponível publicamente. Credenciais usadas no script devem ser armazenadas como variáveis criptografadas no Secure Vault para que nunca apareçam no corpo do script ou no relatório de vídeo.

Depende do tipo de verificação. Dispositivos com navegador real são limitados pela CPU — planeje cerca de um navegador concorrente por núcleo, menos um para o sistema operacional, ou cerca de sete em um host de 8 núcleos. Verificações de protocolo são muito mais leves: um host de 8 núcleos executa cerca de 50 dispositivos em paralelo, o que dá aproximadamente 1.500 verificações por minuto com tempo médio de execução de dois segundos. Se precisar de mais, instale agentes adicionais ou contate o suporte para aumentar o limite de concorrência.

Porque o agente faz polling em vez de manter uma conexão aberta, a plataforma detecta uma interrupção pela ausência de resultados enviados. Você define a janela de tolerância por agente, e a plataforma pode enviar um e-mail quando um agente parar de relatar ou quando a proporção de sessões falhas ultrapassar seu limite. Uma abordagem comum é executar dois agentes e fazer com que cada um monitore o outro, para que uma falha no host seja detectada pelo seu par.

Não. Um Agente Privado aparece como uma localização de monitoramento na sua conta, agrupado sob uma seção “Private Agents” ao lado das nossas localizações públicas. Seus dados fluem para os mesmos dashboards, relatórios, cálculos de SLA, alertas e integrações. É isso que torna útil a comparação lado a lado interna e externa — mesmo dispositivo, mesmas métricas, dois pontos de vista.

Sim. A configuração opcional Allowed IPs restringe um agente a uma lista específica de endereços IP de servidores. Se o agente for instalado ou movido para um host com IP não listado, ele será bloqueado de monitorar — uma proteção útil em ambientes onde imagens são clonadas ou VMs são migradas.

Não. O Agente Privado de monitoramento executa monitoramento sintético dentro da sua rede. O On-Site Proxy Agent e os On-Prem Load Injectors do LoadView geram carga para testes de performance atrás de um firewall. São instaladores separados, gerenciados em telas separadas, com configurações diferentes. Se você precisar testar a carga de uma aplicação interna, veja load testing.

Contate as vendas para habilitar os Agentes Privados em sua conta, depois siga os artigos da base de conhecimento do Agente de Monitoramento Privado para instalação e registro. A maioria das equipes realiza sua primeira verificação interna no mesmo dia em que a lista de permissões de saída é aprovada.