- 機能 · プライベートモニタリングエージェント
ファイアウォールの内側のすべてを監視 — 開かずに
すべての接続はエージェントによって発信されます。受信のファイアウォールルールは不要で、内部ホストをインターネットに公開することもなく、ネットワーク内でベンダーVPNを終了することもありません。
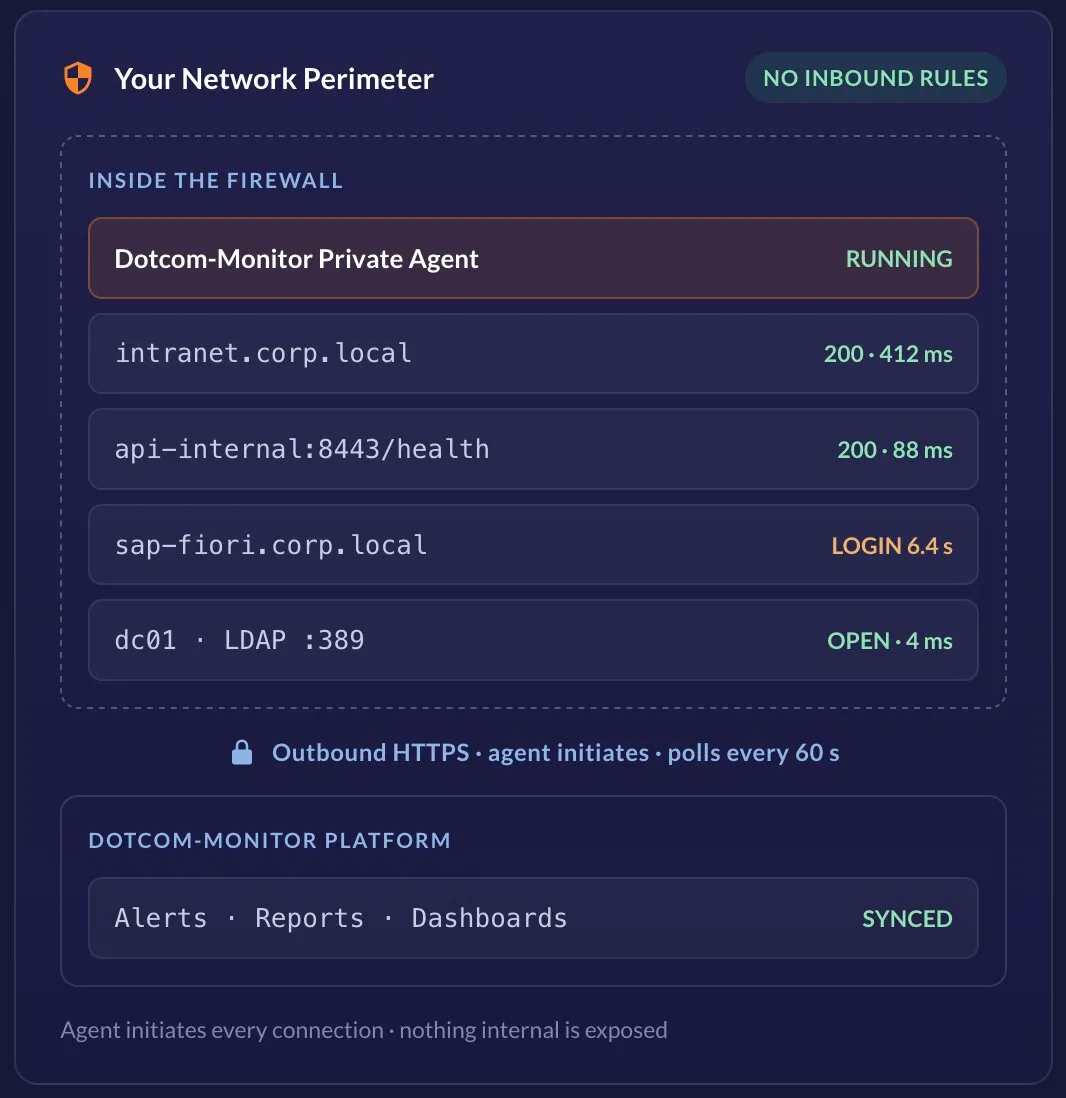
- アウトバウンドのみのアーキテクチャ
- Windows&Linux
- お客様アカウント専用
- エージェントあたり月額$4.95から
自社ネットワーク内に所有する監視ロケーション
プライベート監視エージェントは、社内ネットワーク内のホストにインストールされ、パブリックインターネットからアクセスできないアプリケーション、ウェブサイト、サービスに対して合成監視を実行する監視コンポーネントです。
Dotcom-Monitorにとっては、イントラネットポータル、内部API、ステージング環境、ビジネスラインシステム、ファイアウォールやVPNトンネルの背後にあるインフラストラクチャなどが含まれ、これらはすべてパブリック監視ロケーションで使用されるのと同じエンジンでテストされます。
概要
セルフホスト型の監視ノード
動作環境
あなたのWindowsまたはLinuxホスト
エディション
フル・プロトコル
接続性
アウトバウンドHTTPSのみ
表示される内容
監視場所
管理元
管理 > プライベートエージェント
プロトコルエディション
月額 $4.95 /エージェント から
フルエディション
月額 $199 /エージェント から
プライベートエージェントは外部の監視場所の代わりにはなりません — それは監視をあなたの環境内へと拡張します。登録されると、エージェントはアカウント内でグローバルパブリックロケーションと並んで独自の監視場所として表示されるため、境界の両側から同じデバイスを実行し、結果を比較できます。外部からのビューと内部からのビューが一致しない場合、その不一致が通常診断の手がかりとなります。
プライベートエージェントがプラットフォームと通信する仕組み
接続モデルはセキュリティチームが最も気にする点なので、わかりやすく説明します:エージェントは常に接続を開始します。Dotcom-Monitorはあなたのネットワークへ接続せず、開いたままにする持続的なトンネルもありません。
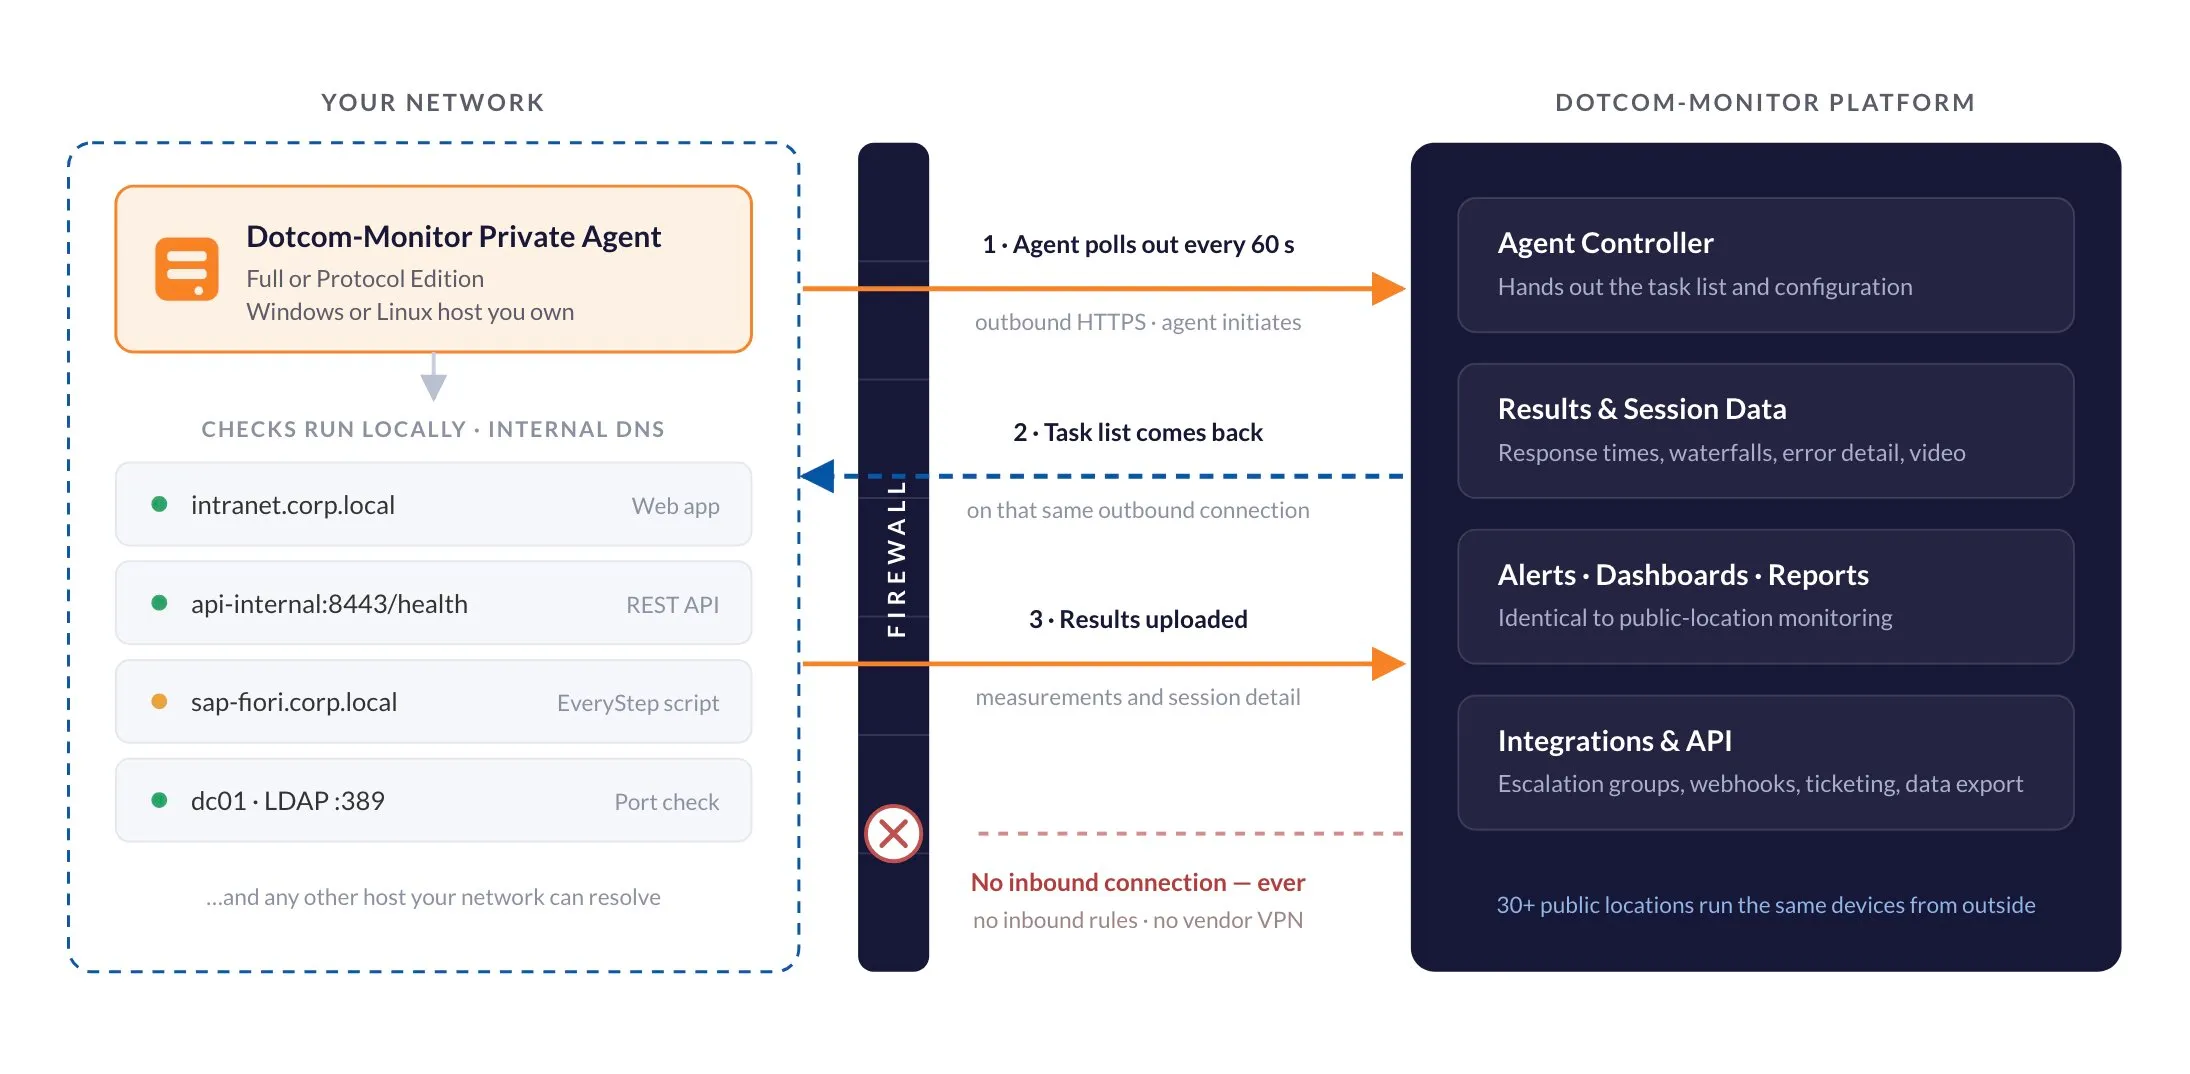
必要なファイアウォール変更はアウトバウンドでDotcom-Monitorの許可リストへのアクセスのみです。それ以外のタスク配信、結果、アラートはすべて、エージェント自身が開いた接続で送信されます。
エージェントがポーリングする
毎分、エージェントはDotcom-MonitorコントローラーへアウトバウンドのHTTPSリクエストを送り、実行するものがあるか確認します。なければ、さらに1分間スリープします。
タスクリストを取得する
設定は同じアウトバウンドチャネルで送られてきます:このエージェントに割り当てられたデバイス、対象、間隔、閾値、スクリプトなどです。
ローカルでチェックを実行
リクエストはあなたのネットワーク内部、内部DNSおよび内部アドレスに対して発生します — ユーザーが通る経路とまったく同じです。
結果が上がる
アップロードされるのは、測定値、応答データ、セッションの詳細のみです — エージェントが開いたのと同じアウトバウンドHTTPS接続で行われます。
アラートは正常に発火する
そこからは公開ロケーション監視と同じです:同じアラートルール、エスカレーショングループ、統合、ダッシュボード、レポートです。
「ステートレス」が重要な理由:エージェントがオープンセッションを保持するのではなくポーリングするため、セキュリティチームが確認できる長時間維持されるインバウンド接続はありません — しかしそれはまた、結果の受信が止まった時にのみプラットフォームがエージェントの消失を検知することを意味します。そのタイムアウトは管理 > プライベートエージェントでエージェントごとに設定可能で、エージェントが応答を停止したときや失敗セッション比率が上昇したときにプラットフォームが通知できるように設定可能です。
フルエディションまたはプロトコルエディション
同じエージェントの2種類のビルドです。フルエディションは本物のブラウザを駆動し、これによりマルチステップユーザージャーニーやLighthouseメトリクスが可能になります — その分重くなります。プロトコルエディションはブラウザ層を省き、小型ホスト向けに軽量化しています。
機能 | フルエディション | プロトコルエディション |
|---|---|---|
リアルブラウザ監視(BrowserView / UserView) | ✓ | − |
マルチステップwebトランザクション(EveryStepスクリプト) | ✓ | − |
JavaScript実行および動的レンダリング | ✓ | − |
Lighthouseレポート — 公開およびログイン保護ページ | ✓ | − |
認証ワークフロー | ✓ | − |
HTTP / HTTPS 監視 | ✓ | ✓ |
REST、SOAP & API 監視 | ✓ | ✓ |
Postman & Insomnia コレクション | ✓ | ✓ |
ネットワーク&サービスチェック — TCP ポート、DNS、SMTP、FTP、ping | ✓ | ✓ |
リソース使用量 | 高い | 低い |
インストールフットプリント | 大きい | 軽量 |
価格 | 1エージェントあたり月額199ドルから | エージェントあたり、月額$4.95から |
経験則:監視が必要なものがログイン、フォーム、カート、または人間がクリックして進むポータルであれば、Full Editionが必要です。エンドポイント、ポート、レコード、またはサービスであれば、Protocol Editionで十分です。価格差は実際の差を反映しており、Full Editionエージェントは16GBホスト上でライブブラウザを駆動するため、ほとんどのチームはサイト全体でProtocol Editionを広く展開し、スクリプト化された操作が必要な場所でのみFull Editionを追加します。
プラットフォームが監視するすべて — 内部向け
プライベートエージェントは簡素化されたプローブではありません。プラットフォームの実際のデバイスタイプを実行するため、公開エンドポイントで既に信頼しているチェックが内部でも同様に機能します。
ウェブページ & アプリ
イントラネットポータル、SSOフロー、内部業務用アプリに対するリアルブラウザのページロードと完全なEveryStepトランザクションスクリプト。
サーバー & プロトコル
TCPポートとTelnetのチェック、DNS解決、SMTP/POP3メール経路、FTP、およびその他のプロトコルレベルのサービス可用性。
ネットワーク到達性
ユーザーやサイト間トンネルが通るのと同じ経路にわたるICMP pingとtracerouteを双方の端から実行。
プライベートエージェントに割り当てられたデバイスは、同時にパブリックロケーションにも割り当て可能です。内部エージェントと外部ノードの両方から1台のデバイスを監視することは、「当社のアプリが壊れている」のか「通信経路またはDNSが壊れている」のかを最速で切り分ける方法です。
情報セキュリティレビューに合格する設計
ベンダーのエージェントを境界内部にインストールする際には2つの疑問が生じます:何に接続する必要があるのか、そして何が接続可能なのか?プライベートエージェントは、公開されたDotcom-Monitorの許可リストへ向けたアウトバウンドHTTPS通信が必要であり—これはファイアウォールがすでにワークステーション用に許可しているトラフィックの方向と同じで—ネットワーク外からエージェントに接続する必要はまったくありません。
インバウンドの露出なし
内部ホストを公開したり、インターネットにリッスンポートを開いたり、ベンダーVPNをネットワーク内で終了したりすることは決してありません。エージェントが外へアクセスし、内部には何も入りません。
あなたのデータはあなたのもののままです
エージェントは単一のDotcom-Monitorアカウントに専属です。デバイスを割り当てたり、その結果を確認できるのはあなたの組織だけです。
承認済みホストに固定
オプションの許可されたIPリストは、エージェントが監視できるサーバーアドレスを制限します。リスト外のIPに移動されたエージェントは自動的にブロックされます。
クライアント証明書のサポート
相互TLSが必要な内部サービスの場合、証明書をエージェントの証明書フォルダにエクスポートし、タスクのSSL設定で名前を参照します。
資格情報はハードコーディングしません
プロキシ対応
送信がフォワードプロキシを経由する場合、エージェントはそれを使用するように設定できます。プロキシのアドレスとポートはエージェントの詳細設定で指定します。
プライベートエージェントの実際の用途
内部アプリを持つとすぐに明白になるものもあれば、経験豊富なチームが最初の苦い週の後に追加するものもあります。
イントラネットポータル&内部業務アプリ
ERP、CRM、給与、HRシステム、ヘルプデスク、ファイル共有、SharePoint、内部ウィキ。ネットワーク内からのスクリプト化ログインにより、300人の従業員が問題を報告する前にポータルが機能していることを知ることができます。
SSOおよび認証経路
SSOが劣化すると、統合されたすべてのアプリが故障したように見えますが、各アプリの独自のメトリクスは正常のままです。認証プロバイダを通したスクリプト化ログインにより、実際の原因を一つのチェックで特定できます。
ステージング&プレプロダクション環境
同じデバイスを内部エージェントのステージングと公開ロケーションの本番に向けます。リリース候補の回帰を、本番を守るのと同じチェックで検出します。
内部アプリ向けスクリプトの記録
ウェブベースの EveryStep Recorder は公開されていないアプリケーションにはアクセスできません。エージェントで スクリプトの記録と再生を許可 を有効にすると、レコーダーはそのエージェントを通じての経路を記録します — つまり内部アプリにも単なるポートチェックではなく実際のスクリプトによる監視が行えます。
支社および各サイトのエクスペリエンス
1つのロケーションにつき1エージェントを配置することで、「デンバーオフィスはいつも遅い」という話が逸話からサイトごとのチャートへと変わります。障害ドメインごとにエージェントを配置しましょう—ユーザーの近く、アプリ層の近く、VPNの裏側など—そして彼らの意見の相違が実際に故障しているレイヤーを示します。
お客様のネットワークから監視
企業が自社のファイアウォールの裏で運用するソフトウェアを販売する場合、その環境内のエージェントがネットワークによる問題を捕捉します — それは彼らにとって依然としてあなたの問題のように感じられます。
内部APIおよびサービス間呼び出し
PostmanやInsomniaのコレクション全体をクラスタまたはVPC内だけでアクセス可能なサービスに対して実行し、公開APIのモニターと同じスケジュールとアラートで監視してください。
ドメインコントローラーおよびコアインフラ
一貫して価値を発揮する1つのチェック:ドメインコントローラーのクエリ応答時間。LDAPとActive Directoryの遅延は、他のあらゆる場所で説明のつかないアプリケーションの遅さとして表れます。
サードパーティ依存関係のトリアージ
ペアでチェックを実行—1つはパブリックから、もう1つは通常のアウトバウンド経路の内部から。パブリックが成功し内部が失敗した場合はアウトバウンドまたはDNSの問題、両方が失敗した場合はベンダー側の問題であることを証拠つきで示します。
ゼロからライブな内部監視ロケーションへ
インストールは短く普通のITタスクです。最も時間がかかる部分は通常、アウトバウンドの許可リストの承認です。
アカウントでプライベートエージェントを有効にする
プライベートエージェントは、Dotcom-Monitorのいかなるサブスクリプションにも追加できる有料オプションです—プロトコルエディションは1エージェントあたり月額4.95ドル、フルエディションは1エージェントあたり月額199ドルです。有効化後、Manage > Private Agents セクションとインストーラダウンロードがアカウント内で利用可能になります。
Dotcom-Monitorコントローラーへのアウトバウンドアクセスを許可する
エージェントを実行するホストから当社のIPレンジまたはコントローラーのホスト名をホワイトリストに登録してください。インバウンドルールは不要です。正確な値は以下の技術仕様をご参照ください。
アカウントでエージェントオブジェクトを作成する
Manage > Private Agents > New Agent に移動し、Full Edition または Protocol Edition を選択し、代表するサイトまたは障害ドメインの名前を付けて保存してください。
ホストにインストールして登録する
同じ画面から対応するインストーラをダウンロードし、管理者権限で実行します。その後登録ダイアログでサインインし、先ほど作成したエージェントオブジェクトを選択してください。登録は数分かかります。
デバイスを割り当てる
任意のデバイスを開き、Locations タブに移動し、Private Agents セクションからエージェントを選択します。結果は他のすべてのロケーションと同様に、同じレポート、ダッシュボード、アラートルールに流れ込み始めます。
サイズのヒント:ブラウザベースの監視は帯域幅ではなくCPUに制約されます。実用的な開始点は、コアごとに同時ブラウザデバイスを1台とし、オペレーティングシステム用に1つを引いた数です。つまり、8コアのホストは快適に約7台を実行します。プロトコルのみのチェックははるかに安価で、ホストごとに数百台までスケールします。数値と計算式は以下の仕様ブロックにあります。
技術仕様
通常サポートチケットを開かなければならないことをすべて一か所にまとめました。
要件、ネットワークアクセス、サイズと運用 システム要件 · アウトバウンド許可リスト · 同時実行制限 · 証明書 · アップデート
システム要件
| フルエディション | プロトコルエディション | |
|---|---|---|
| CPU | 2コア以上(以下のサイズ参照) | 2コア以上 |
| メモリ | 16 GB RAM | 8 GB RAM |
| ディスク | 2 GBの空き容量 | 2 GBの空き容量 |
| Windows | Windows Server 2016 以降、64ビット版 | Windows 10 以降、64ビット版 |
| Linux | 64ビットディストリビューション | 64ビットディストリビューション |
| Windows 前提条件 | .NET Framework 4.7.2以上、管理者権限;ブラウザベース作業のためのリモートデスクトップサービス有効化;ストリーミングメディア作業のためのWindows Media Player | .NET Framework 4.7.2以上、管理者権限 |
| ホスト | 専用で安定したマシンを強く推奨 — 警告なしに再起動される共有ユーティリティボックスではありません。 | |
アウトバウンドネットワークアクセス
エージェントホストからDotcom-MonitorへのHTTPSアウトバウンドを許可してください。IPレンジまたはホスト名のいずれかをホワイトリストに登録してください。レンジが推奨されます。なぜならDNS変更に耐えられるためです。
- IPレンジ(推奨):
8.29.56.0/23 - ホスト名:
*.dotcom-monitor.com,*.dotcom-monitor.us - 設定サービス:
privateagentcontroller.dotcom-monitor.com/PrivateAgentController/RemoteConfigurationService.svcおよびprivateagentcontroller2の同等品 — 設定情報の受信に使用します。 - 接続エンドポイント:
privateagentcontroller.dotcom-monitor.com/PrivateAgentWebProxy/entrypoint.wproxyおよびprivateagentcontroller2の同等品 — 接続確立と結果アップロードに使用します。 - アカウントエンドポイント:
userauth.dotcom-monitor.com,user.dotcom-monitor.com(および.usドメイン版)。 - インバウンドルール(必要): なし。
- フォワードプロキシ: 対応 — エージェントの詳細設定でプロキシアドレスとポートを設定してください。
通信モデル
- 通信はステートレスです。エージェントはほぼ60秒ごとにコントローラーと通信して作業の有無を確認し、作業がなければさらに1分間スリープします。
- 永続的な接続はありません。そのためエージェントの稼働状況はアップロードされた結果から推測されます。設定可能な時間内にデータが届かない場合、エージェントは利用不可とマークされます。このタイムアウトは、Manage > Private Agents 内でエージェントごとに設定されます。
容量と同時実行数
- ブラウザベースのデバイス(BrowserView / UserView):各デバイスはブラウザインスタンスです。実用的な上限は
コア数 − 1です。デフォルトの同時実行数は4で、エージェントのConcurrent Monitoring設定で増やせます。変更後はエージェントを再起動してください。 - プロトコルデバイス(Web Services / Internet Infrastructure):8コアのホストでおよそ50台のデバイスを並列実行できます。平均実行時間2秒、間隔1分の場合、1エージェントあたり1分で約1,500回のプロトコルチェックが可能です。
- 8コア/16GB以上のホストで並列デバイス数の上限を上げたい場合は、技術サポートに連絡してください。アカウント側の設定です。
- ストリーミングメディアチェックはHTTPチェックよりもリソースを多く消費します。サイズはそれに応じて調整してください。
- もっと余裕が必要なら、追加のエージェントをインストールしてください。1サイト内で2つのエージェントは独立した2つのロケーションとして機能します。
エージェントの状態
- 失敗率 — エージェントに実行を指示された全セッションに対する失敗セッションの割合で、Manage > Private Agents のエージェント別に表示されます。10%未満は許容範囲で、常に10%以上の場合はセッション制限、ホスト資源、または接続の問題を示します。
- 監視エラーを返すセッションも、結果がプラットフォームに届いていれば失敗率には成功としてカウントされます。失敗率はターゲットではなくエージェントの指標です。
- エージェントレベルのアラート(エージェント到達不能、失敗率超過)はエージェントごとに設定され、メールで通知されます。デバイスレベルのアラートは完全なアラートスタック(統合、エスカレーショングループ、スケジュールなど)を使用します。
- 各エージェントの利用状況レポートはCSVでダウンロード可能です。
クライアント証明書
- 証明書はプライベートキーをエクスポート可能に設定してPFX形式でエクスポートしてください。エージェントマシンからでなくても、ネットワーク内の任意のマシンで構いません。
- ファイルをエージェントの証明書フォルダにコピーし、エージェントサービスを再起動してから、タスクのSSL / Certificate Check > Client Certificateフィールドでファイル名を指定してください。
- 詳細な手順、必要なエクスポートパスワードも含めてはこちら:プライベートエージェントへの証明書インストール.
バージョンとアップデート
- 自動更新はデフォルトでオンで、マイナーバージョンの更新を自動適用します。
- 古いバージョンを手動で有効にすると自動更新がオフになるため、必要に応じて再度有効にしてください。
- メジャーバージョン変更はクリーンインストールです:アンインストール、プログラムフォルダ削除、エディションごとの最新版インストーラーをダウンロードしてインストール。
- バージョン選択とロールバックは、エージェントに付属のAgent Version Managerユーティリティで管理されます。
LoadView エージェントとは別物
監視用プライベートエージェントは、負荷を生成するLoadViewのOn-Site Proxy AgentやOn-Prem Load Injectorとは異なります。インストーラー、管理画面、サイズ設計が異なります。内部アプリケーションの負荷テストが必要な場合はLoadViewエージェントをお使いください。詳細はロードテスト製品をご覧ください。
完全なインストール手順、スクリーンショット、トラブルシューティングはプライベートモニタリングエージェント ナレッジベースに掲載されています。
内部監視を利用するソリューション
技術ではなく特定の問題で来られたなら、まずは以下のいずれかから始めてください。
サイト間トンネルとクライアントVPNアクセスを両端から監視し、静かなトンネル切断を朝9時まで待つのではなく数分で検出します。
プロトコル、サーバー、SNMP、そしてファイアウォール背後の内部アプリケーションをフルスタックでカバーします。
Ping、traceroute、ポートチェックを外側・内側の両方向から実行し、どちら側の境界で故障しているかを特定できます。
お客様の声
境界を越えた監視の拡張
プライベートエージェントはDotcom-Monitorの有料プランに追加可能です。Protocol Editionは1エージェントあたり月額4.95ドルから、Full Editionは199ドルからです。ファイアウォールの内側に何があるか教えていただければ、最適なエディションとエージェント数を一緒に検討します。
営業エンジニアがエディションの選択、ホストのサイズ設定、セキュリティチームを通じたアウトバウンド許可リストの取得をサポートします。
既にお客様の場合は、サポートが既存アカウントでプライベートエージェントを有効にできます。
プライベートエージェントに関するよくある質問
インバウンドのファイアウォールポートを開ける必要はありますか?
いいえ。プライベートエージェントはすべての接続をHTTPS経由でDotcom-Monitorコントローラーにアウトバウンドで開始し、タスクリストの取得と結果のアップロードを行います。Dotcom-Monitorからお客様のネットワークへ接続されることはなく、内部ホストがインターネットに公開されることもありません。許可すべきは弊社のIPレンジまたはコントローラーホスト名へのアウトバウンドアクセスのみです。
プライベートエージェントはどのOSで動作しますか?
WindowsおよびLinuxの64ビット版です。WindowsではFull EditionはWindows Server 2016以降、Protocol EditionはWindows 10以降を必要とし、両エディションとも.NET Framework 4.7.2以降が必要です。Linuxホストは両エディションで対応しています。お問い合わせいただければ、現在対応しているディストリビューションリストおよびインストールパッケージをご案内します。
Full EditionとProtocol Editionの違いは何ですか?
Full Editionは実際のブラウザを駆動するため、ページロード監視、多段EveryStepトランザクションスクリプト、認証ワークフロー、JavaScriptレンダリング、Lighthouseレポート(ログイン保護ページ対応含む)を実行します。Protocol Editionはブラウザ層を省き、HTTP/HTTPS、RESTおよびSOAP API、PostmanとInsomniaコレクション、TCPポート、DNS、SMTP、FTPなどのプロトコルおよびネットワークチェックを、より小さなフットプリントと低リソースでカバーします。多くのお客様は両方を併用しています。
プライベートエージェントの費用はいくらですか?
プライベートエージェントはDotcom-Monitorサブスクリプションの有料アドオンで、1エージェントあたり月額料金です。Protocol Editionは月額4.95ドルから、Full Editionは月額199ドルからで、差額は実際のブラウザ駆動に必要なリソースの違いによります。複数サイトでエディションを混在して利用でき、ボリュームやエンタープライズ向け価格もありますので、営業担当にお問い合わせの上、必要なエージェント数の見積もりを取得してください。アドオン有効時にインストーラーダウンロードとアカウント内の[管理] > [プライベートエージェント]画面が利用可能になります。
ログインが必要な内部Webアプリケーションも監視できますか?
はい、Full Editionで可能です。EveryStep Recorderを使用し、「Record and Play Script from」メニューのPrivate Agentsオプションで操作を記録します。レコーダーはエージェント経由でアプリにアクセスし、公開されていないアプリのスクリプト化に唯一の方法です。スクリプトに使う認証情報はSecure Vaultに暗号化変数として保存し、スクリプト本文や動画レポートに表示されないようにしてください。
1つのプライベートエージェントは何台のモニターを処理できますか?
チェック種別によります。実ブラウザデバイスはCPU依存で、OS用に1コア引いたコア数分の同時ブラウザを想定します。8コアホストなら約7台です。Protocolチェックは軽量で、8コアホストで約50台のデバイスが並行稼働し、実行平均2秒で約1,500チェック/分に相当します。必要に応じて追加エージェントをインストールするか、同時処理上限引き上げをサポートにご相談ください。
エージェントホストがダウンしたらどうなりますか?
エージェントはオープン接続を保持するのではなくポーリングを行うため、アップロードされた結果がないことでプラットフォームは障害を検知します。各エージェントごとに許容ウィンドウを設定し、エージェントが報告を停止した場合や失敗セッションの比率が設定した閾値を超えた場合にプラットフォームからメールが送信されます。一般的な方法は2つのエージェントを運用し、それぞれがもう一方を監視することで、ホストの障害をペアで検出することです。
プライベートエージェントの結果はレポートで異なって見えますか?
いいえ。プライベートエージェントはアカウント内の監視場所として表示され、「Private Agents」セクションの下にパブリックロケーションと共にグループ化されます。そのデータは同じダッシュボード、レポート、SLA計算、アラート、統合に取り込まれます。これが内部と外部のサイドバイサイド比較を有用にする理由です — 同じデバイス、同じ指標、2つの視点。
エージェントを実行できるマシンを制御できますか?
はい。オプションのAllowed IPs設定により、特定のサーバーIPアドレスのリストにエージェントを限定できます。もしエージェントがリスト外のIPのホストにインストールまたは移動された場合は監視がブロックされます。これはイメージのクローン作成やVMの移行が行われる環境での有用なセーフガードです。
これはLoadViewのオンプレミスエージェントと同じものですか?
いいえ。監視用プライベートエージェントはネットワーク内部から合成監視を実行します。LoadViewのOn-Site Proxy AgentとOn-Prem Load Injectorsはファイアウォールの背後でパフォーマンステスト用の負荷を生成します。これらは別のインストーラーで、別の画面で管理され、サイズも異なります。内部アプリケーションの負荷テストが必要な場合はロードテストをご覧ください。
どうやって始めますか?
営業に連絡してプライベートエージェントをアカウントに有効化してもらい、Private Monitoring Agentのナレッジベース記事に従ってインストールと登録を行ってください。ほとんどのチームはアウトバウンド許可リストが承認された同じ日に最初の内部チェックを実行しています。