Home » Características » Agentes Privados

Monitorea Todo Detrás de Tu Cortafuegos — Sin Abrirlo

Un Agente Privado es un nodo de monitoreo Dotcom-Monitor que instalas en tu propio hardware, dentro de tu propia red. Ejecuta las mismas verificaciones sintéticas que nuestros lugares públicos ejecutan — transacciones en navegador real, llamadas API, pruebas de protocolo y red — contra aplicaciones intranet, APIs internas e infraestructura que el internet público nunca puede alcanzar.

Cada conexión es iniciada por el agente, saliente. Sin reglas de cortafuegos entrantes, sin anfitrión interno expuesto a internet, y sin VPN de proveedor terminando dentro de tu red.
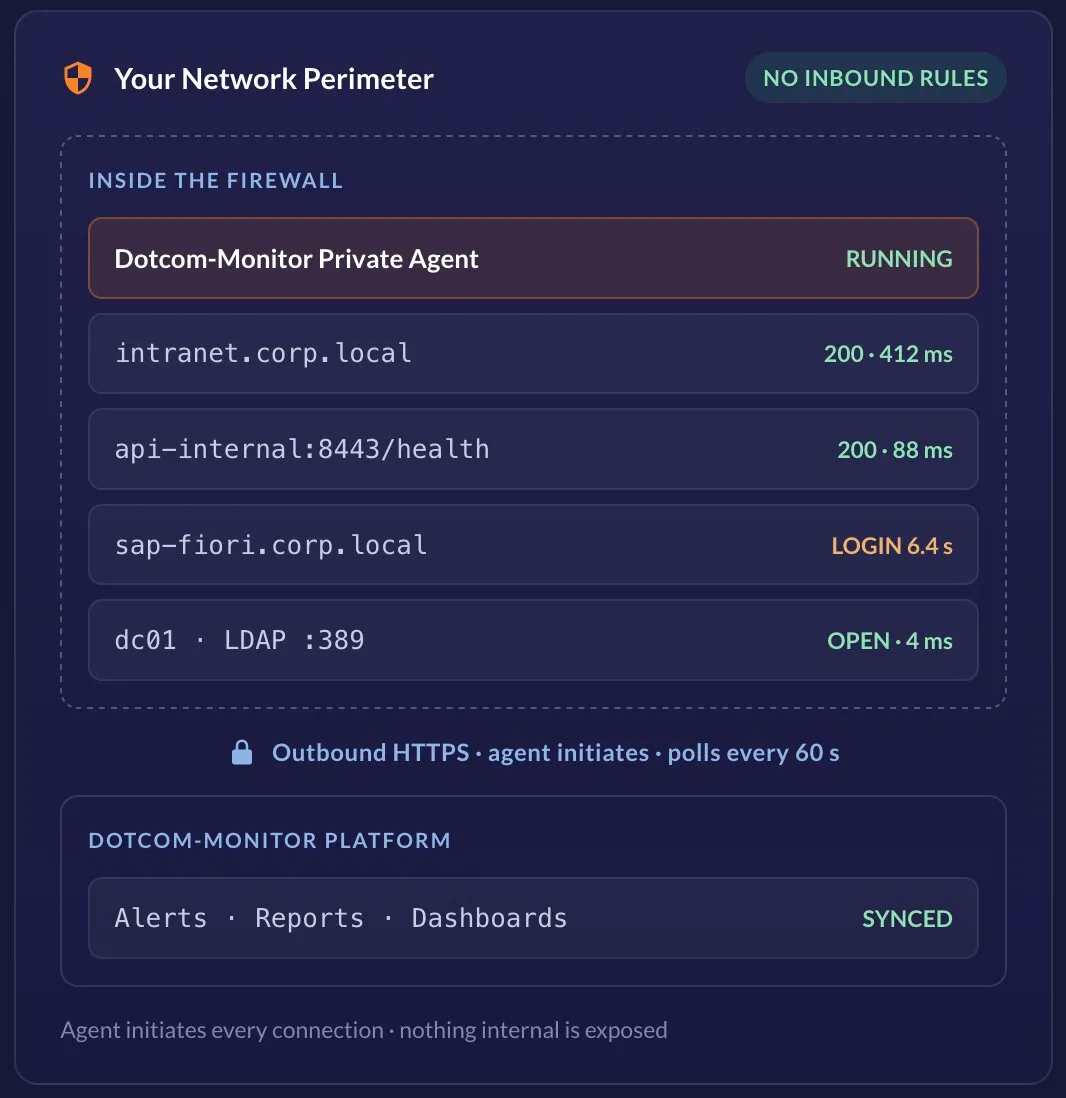
Illustration of a Dotcom-Monitor Private Agent running inside a corporate firewall, monitoring internal hosts including intranet.corp.local (200/412 ms), api-internal:8443/health (200/88 ms), sap-fiori.corp.local (6.4 s login) and dc01 LDAP :389, and syncing alerts, reports, and dashboards to the Dotcom-Monitor platform via outbound HTTPS every 60 seconds
Solo saliente

Sin reglas de cortafuegos entrantes

2 ediciones

Completa y de Protocolo

Windows · Linux

Host de 64 bits, tu hardware

Desde $4.95

Por agente, por mes
¿Qué es un Agente Privado?

Una ubicación de monitoreo que posees, dentro de tu propia red

Un agente de monitoreo privado es un componente de monitoreo instalado en un host dentro de tu red interna que ejecuta verificaciones sintéticas contra aplicaciones, sitios web y servicios que no son accesibles desde internet pública.

Para Dotcom-Monitor, eso significa portales de intranet, APIs internas, entornos de preproducción, sistemas críticos de negocio e infraestructura ubicada detrás de cortafuegos o túneles VPN, todos probados con el mismo motor que ejecuta nuestras ubicaciones públicas de monitoreo.

De un vistazo

Qué es

Nodo de monitoreo autoalojado

Se ejecuta en

Tu host Windows o Linux

Ediciones

Completa · Protocolo

Conectividad

Solo HTTPS saliente

Aparece como

Una ubicación de monitoreo

Gestionado desde

Gestionar > Agentes Privados

Edición de Protocolo

Desde $4.95 /agente /mes

Edición Completa

Desde $199 /agente /mes

Los agentes privados no reemplazan las ubicaciones de monitoreo externas — extienden el monitoreo hacia su entorno. Una vez registrado, un agente aparece en su cuenta como una ubicación de monitoreo independiente junto con nuestras ubicaciones públicas globales, para que pueda ejecutar el mismo dispositivo desde ambos lados del perímetro y comparar los resultados. Cuando la vista externa y la interna no coinciden, esa discrepancia suele ser el diagnóstico.

Realiza verificaciones contra direcciones que solo su red puede resolver
Aparece como una ubicación de monitoreo seleccionable en el Administrador de Dispositivos
Los resultados llegan a los mismos informes, paneles y alertas que los datos públicos
Dedicado a su cuenta — solo su organización puede usarlo o ver sus datos
Arquitectura

Cómo un Agente Privado se Comunica con la Plataforma

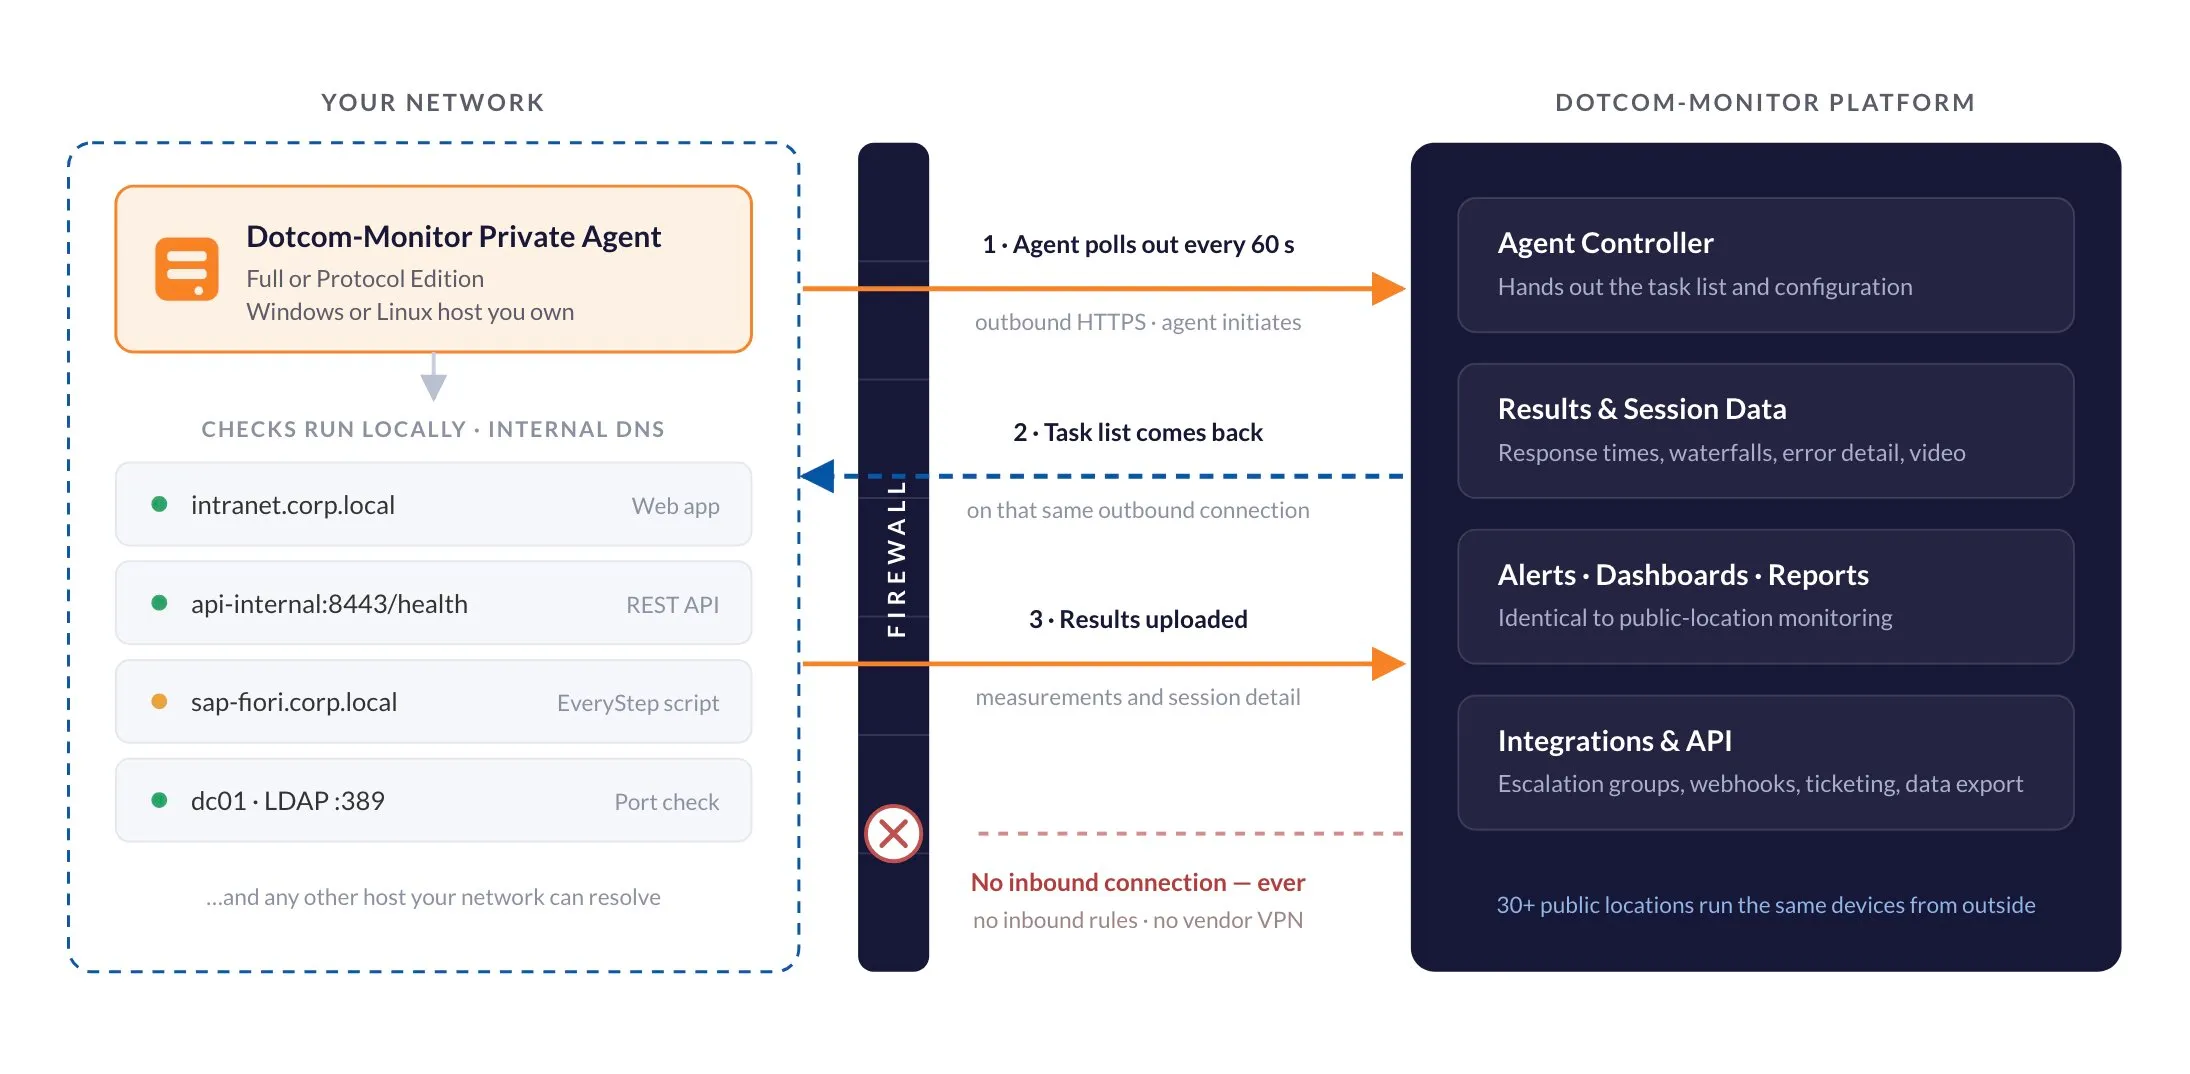
El modelo de conexión es la parte que más importa a los equipos de seguridad, así que aquí está en términos sencillos: el agente siempre inicia la conexión. Dotcom-Monitor nunca se conecta a su red, y no hay un túnel persistente que mantener abierto.

Architecture diagram of a Dotcom-Monitor Private Agent behind a corporate firewall, showing the outbound-only communication model: the agent polls the Dotcom-Monitor platform every 60 seconds, receives its task list on the same outbound connection, and uploads results — with no inbound firewall rules and no vendor VPN

El único cambio en el firewall que necesita es el acceso saliente a una lista blanca publicada de Dotcom-Monitor. Todo lo demás — entrega de tareas, resultados, alertas — viaja por conexiones que el agente mismo abrió.

1

El Agente Consulta

Cada minuto el agente realiza una solicitud HTTPS saliente al controlador de Dotcom-Monitor y pregunta si hay algo para ejecutar. Si no, duerme otro minuto.

2

Descarga su Lista de Tareas

La configuración llega por el mismo canal saliente: qué dispositivos están asignados a este agente, sus objetivos, intervalos, umbrales y scripts.

3

Las Verificaciones Se Ejecutan Localmente

Las solicitudes se originan desde dentro de su red, contra DNS internos y direcciones internas, exactamente la ruta que toman sus usuarios.

4

Los Resultados Aumentan

Sólo se cargan mediciones, datos de respuesta y detalles de la sesión, a través de la misma conexión HTTPS saliente que abrió el agente.

5

Las Alertas Se Activan Normalmente

Desde allí es idéntico a la monitorización de ubicación pública: las mismas reglas de alerta, grupos de escalamiento, integraciones, paneles y informes.

Por qué importa “stateless”: porque el agente hace polling en lugar de mantener una sesión abierta, no hay una conexión de entrada duradera para que un equipo de seguridad la revise, pero también significa que la plataforma sabe que un agente desapareció sólo cuando dejan de llegar resultados. Ese tiempo de espera es configurable por agente en Manage > Private Agents, y puede hacer que la plataforma le alerte cuando un agente se queda silencioso o cuando su ratio de sesiones fallidas sube.

Elija su edición

Edición Completa o Edición Protocolo

Dos versiones del mismo agente. La Edición Completa maneja un navegador real, que es lo que hace posibles los recorridos de usuario en varios pasos y las métricas Lighthouse, y lo que la hace más pesada. La Edición Protocolo elimina la capa de navegador para una huella ligera en hosts más pequeños.

Capacidad
Edición Completa
Edición Protocolo
Monitorización con navegador real (BrowserView / UserView)
✓
−
Transacciones web en múltiples pasos (scripts EveryStep)
✓
−
Ejecución de JavaScript y renderizado dinámico
✓
−
Informes Lighthouse — páginas públicas y protegidas por inicio de sesión
✓
−
Flujos de trabajo de autenticación
✓
−
Monitoreo HTTP / HTTPS
✓
✓
Monitoreo REST, SOAP y API
✓
✓
Colecciones Postman e Insomnia
✓
✓
Revisiones de red y servicio — Puerto TCP, DNS, SMTP, FTP, ping
✓
✓
Uso de recursos
Más alto
Más bajo
Huella de instalación
Más grande
Ligero
Precio
Desde $199 por agente, por mes
Desde $4.95 por agente, por mes

Regla general: si lo que necesitas vigilar es un inicio de sesión, un formulario, un carrito o un portal por donde navega un humano, necesitas la Edición Completa. Si es un endpoint, un puerto, un registro o un servicio, la Edición Protocolo es suficiente. La diferencia de precio refleja la real: un agente de Edición Completa ejecuta un navegador en vivo en un host de 16 GB, por lo que la mayoría de los equipos despliegan ampliamente la Edición Protocolo en sitios y agregan la Edición Completa solo donde un recorrido con guion lo justifica.

Alcance del monitoreo

Todo lo que la Plataforma Monitorea — Dirigido hacia Dentro

Un Agente Privado no es una sonda simplificada. Ejecuta los tipos reales de dispositivos de la plataforma, por lo que las verificaciones que ya confías en endpoints públicos funcionan idénticamente en los internos.

Páginas Web y Aplicaciones

Cargas de páginas en navegador real y guiones completos de transacción EveryStep contra portales de intranet, flujos SSO y aplicaciones internas de línea de negocio.

APIs y Servicios Web

Endpoints REST, SOAP, GraphQL y WebSocket, además de colecciones completas de Postman y Insomnia ejecutadas desde dentro de la red.

Servidores y Protocolos

Verificaciones de puerto TCP y Telnet, resolución DNS, rutas de correo SMTP/POP3, FTP y disponibilidad de servicios a nivel de protocolo.

Alcance de Red

Ping ICMP y traceroute a través de las mismas rutas que toman tus usuarios y túneles site-to-site, desde cualquiera de los extremos.

Los dispositivos asignados a un Agente Privado también pueden asignarse a ubicaciones públicas al mismo tiempo. Ejecutar un dispositivo desde un agente interno y un nodo externo es la forma más rápida de separar “nuestra app está rota” de “nuestro camino de salida o DNS está roto”.

Modelo de Seguridad

Diseñado para Aprobar una Revisión de InfoSec

Instalar un agente de proveedor dentro del perímetro plantea dos preguntas: ¿a qué necesita acceder y quién puede acceder a él? Un Agente Privado necesita HTTPS saliente a una lista blanca publicada de Dotcom-Monitor — la misma dirección de tráfico que tu firewall ya permite para cualquier estación de trabajo — y nada fuera de tu red necesita acceder a él en absoluto.

Sin Exposición Entrante

Nunca publicas un host interno, abres un puerto de escucha a internet ni terminas una VPN de proveedor dentro de tu red. El agente se comunica hacia afuera; nada entra.

Tus Datos Siguen Siendo Tuyos

Un agente está dedicado a una sola cuenta de Dotcom-Monitor. Solo tu organización puede asignarle dispositivos o ver los resultados que produce.

Fijado a Hosts Aprobados

La lista opcional de IPs Permitidas restringe desde qué direcciones de servidor un agente puede monitorear. Un agente movido a una IP no listada es bloqueado automáticamente.

Soporte de Certificado Cliente

Para servicios internos que requieren TLS mutuo, exporta el certificado a la carpeta de certificados del agente y refiérelo por nombre en la configuración SSL de la tarea.

Credenciales Nunca Codificadas en Código

Los scripts que se ejecutan en un Agente Privado hacen referencia a valores encriptados de Secure Vault en lugar de incrustar contraseñas en el cuerpo del script o en informes de video.

Compatible con Proxy

Si tu salida pasa por un proxy forward, el agente puede configurarse para usarlo — la dirección del proxy y el puerto se establecen en la configuración avanzada del agente.

Dónde los equipos los despliegan

Para Qué Se Usan Realmente los Agentes Privados

Algunos son evidentes en el momento en que tienes una app interna. Otros son los que los equipos experimentados agregan después de su primera mala semana.

Portales de Intranet y Apps Internas de Línea de Negocio

ERP, CRM, nóminas, sistemas de RRHH, el help desk, compartición de archivos, SharePoint, wikis internas. Los inicios de sesión automatizados dentro de la red te informan que el portal funciona antes de que trescientos empleados te digan que no.

SSO y Rutas de Identidad

Cuando SSO se degrada, cada aplicación integrada parece rota mientras que las métricas propias de cada app permanecen en verde. Un inicio de sesión automatizado a través de tu proveedor de identidad aísla al verdadero culpable en una sola comprobación.

Entornos de Staging y Pre-Producción

Apunta los mismos dispositivos a staging en un agente interno y a producción en ubicaciones públicas. Detectas regresiones en el candidato de lanzamiento usando las mismas verificaciones que protegen producción.

Grabación de Scripts para Apps Internas

El EveryStep Recorder basado en la web no puede acceder a una aplicación que no es pública. Habilita Allow Record and Play Script en un agente y el grabador captura el recorrido a través de ese agente, por lo que las aplicaciones internas obtienen un monitoreo real con guiones, no solo comprobaciones de puerto.

Sucursales y Experiencia por Sitio

Un agente por ubicación convierte el “siempre es lento en la oficina de Denver” de una anécdota en un gráfico por sitio. Coloca agentes según el dominio de fallo: cerca de los usuarios, cerca del nivel de la aplicación, detrás de la VPN, y deja que su desacuerdo señale la capa que realmente está fallando.

Monitoreo desde la Red de tu Cliente

Si vendes software que las empresas ejecutan detrás de su propio firewall, un agente dentro de ese entorno detecta problemas causados por su red, lo que para ellos sigue pareciendo un problema tuyo.

APIs Internas y Llamadas Servicio a Servicio

Ejecuta colecciones completas de Postman o Insomnia contra servicios que solo son accesibles dentro del clúster o VPC, con la misma programación y alertas que tus monitores de API públicas.

Controladores de Dominio e Infraestructura Central

Una comprobación que siempre vale la pena: consulta el tiempo de respuesta en tus controladores de dominio. Los retrasos en LDAP y Active Directory se manifiestan como lentitud inexplicable en la aplicación en todos lados.

Triaje de Dependencias de Terceros

Ejecuta comprobaciones emparejadas: una pública y otra desde tu ruta normal de salida. Si la pública pasa y la privada falla, el problema está en tu salida o DNS; si ambas fallan, es problema del proveedor, con evidencia.

Despliegue

De Cero a una Ubicación de Monitoreo Interna Activa

La instalación es una tarea corta y ordinaria de TI. La parte más larga suele ser conseguir la aprobación de la lista blanca de salida.

Ten Agentes Privados Habilitados en tu Cuenta

Los Agentes Privados son un complemento pago para cualquier suscripción de Dotcom-Monitor, desde $4.95 por agente, por mes para la Edición Protocolo y $199 por agente, por mes para la Edición Completa. Una vez habilitados, la sección Manage > Private Agents y la descarga del instalador estarán disponibles en tu cuenta.

1

Permite Acceso Saliente al Controlador de Dotcom-Monitor

Incluye en la lista blanca nuestro rango de IP o los nombres de host del controlador desde el host que ejecutará el agente. No se requieren reglas de entrada. Los valores exactos están en las especificaciones técnicas abajo.

2

Crea el Objeto Agente en tu Cuenta

Ve a Manage > Private Agents > New Agent, elige Full Edition o Protocol Edition, nómbralo según el sitio o dominio de fallo que representa, y guarda.

3

Instala y Registra en el Host

Descarga el instalador correspondiente desde la misma pantalla, ejecútalo como administrador, luego inicia sesión a través del diálogo de registro y selecciona el objeto agente que acabas de crear. El registro tarda unos minutos.

4

Asignar dispositivos a él

Abre cualquier dispositivo, ve a la pestaña Ubicaciones, y selecciona tu agente de la sección Agentes Privados. Los resultados comienzan a fluir en los mismos informes, paneles y reglas de alerta que en cualquier otra ubicación.

5

Consejo de dimensionamiento: la monitorización basada en navegador está limitada por la CPU, no por el ancho de banda. Un punto de partida práctico es un dispositivo de navegador concurrente por núcleo, menos uno para el sistema operativo — así que un host de 8 núcleos puede manejar cómodamente unos siete. Las comprobaciones solo de protocolo son mucho más baratas y se escalan a cientos por host. Números y fórmulas están en el bloque de especificaciones abajo.

Para el ingeniero que realiza la instalación

Especificaciones técnicas

Todo lo que normalmente tendrías que abrir un ticket de soporte, en un solo lugar.

Requisitos, acceso de red, dimensionamiento y operaciones Requisitos del sistema · lista blanca de salida · límites de concurrencia · certificados · actualizaciones

Requisitos del sistema

 Edición CompletaEdición Protocolo
CPU2 núcleos o más (ver dimensionamiento abajo)2 núcleos o más
Memoria16 GB RAM8 GB RAM
Disco2 GB libres2 GB libres
WindowsWindows Server 2016 o superior, 64 bitsWindows 10 o superior, 64 bits
LinuxDistribución 64 bitsDistribución 64 bits
Prerrequisitos de Windows.NET Framework 4.7.2+, acceso administrativo; servicio de Escritorio Remoto habilitado para tareas basadas en navegador; Windows Media Player para tareas de medios en streaming.NET Framework 4.7.2+, acceso administrativo
HostSe recomienda altamente una máquina dedicada y estable — no un equipo compartido que se reinicie sin aviso.

Acceso de red saliente

Permita HTTPS saliente desde el host del agente hacia Dotcom-Monitor. Añada a la lista blanca ya sea el rango IP o los nombres de host — se recomienda el rango porque sobrevive a cambios de DNS.

  • Rango IP (recomendado): 8.29.56.0/23
  • Nombres de host: *.dotcom-monitor.com, *.dotcom-monitor.us
  • Servicio de configuración: privateagentcontroller.dotcom-monitor.com/PrivateAgentController/RemoteConfigurationService.svc y el equivalente privateagentcontroller2 — usado para recibir configuraciones.
  • Punto final de conexión: privateagentcontroller.dotcom-monitor.com/PrivateAgentWebProxy/entrypoint.wproxy y el equivalente privateagentcontroller2 — usado para establecer la conexión y subir resultados.
  • Puntos finales de cuenta: userauth.dotcom-monitor.com, user.dotcom-monitor.com (y sus contrapartes .us).
  • Reglas entrantes requeridas: ninguna.
  • Proxy de reenvío: soportado — configure la dirección y puerto del proxy en los ajustes avanzados del agente.
Tres cosas rompen agentes mucho más a menudo que la arquitectura: autenticación proxy, inspección TLS y confianza del certificado, y si el agente resuelve DNS internas de la misma forma que sus empleados. Valide esos tres antes de buscar otros problemas.

Modelo de comunicación

  • La comunicación es sin estado. El agente se reporta con el controlador aproximadamente cada 60 segundos para preguntar si hay trabajo; si no hay nada que ejecutar, duerme otro minuto.
  • No hay conexión persistente, así que la disponibilidad del agente se infiere de los resultados subidos. Si no llegan datos en una ventana configurable, el agente se marca como no disponible. Ese tiempo de espera se configura por agente bajo Administrar > Agentes Privados.

Capacidad y concurrencia

  • Dispositivos basados en navegador (BrowserView / UserView): cada dispositivo es una instancia de navegador. El límite práctico es núcleos − 1. La concurrencia por defecto es 4; aumenta esto en el ajuste Monitoreo Concurrente del agente y reinicia el agente para que el cambio surta efecto.
  • Dispositivos de protocolo (Servicios Web / Infraestructura Internet): un host de 8 núcleos ejecuta aproximadamente 50 dispositivos en paralelo. Con un tiempo medio de ejecución de 2 segundos y un intervalo de 1 minuto, esto equivale a cerca de 1,500 comprobaciones de protocolo por minuto por agente.
  • Para aumentar el límite de dispositivos paralelos en hosts mayores a 8 núcleos / 16 GB, contacte soporte técnico — es un ajuste del lado de la cuenta.
  • Las comprobaciones de medios en streaming consumen claramente más recursos que las comprobaciones HTTP; dimensione en consecuencia.
  • ¿Necesita más capacidad? Instale agentes adicionales. Dos agentes en un sitio funcionan como dos ubicaciones independientes.

Estado del agente

  • Índice Fallido — la proporción de sesiones fallidas respecto al total de sesiones que se le pidió ejecutar al agente, mostrado por agente en Administrar > Agentes Privados. Por debajo del 10% se considera aceptable; consistentemente sobre 10% indica límites de sesiones, recursos del host o conectividad.
  • Las sesiones que retornan un error de monitorización aún cuentan como exitosas para el índice fallido, siempre que los resultados hayan llegado a la plataforma. El índice mide al agente, no al objetivo.
  • Las alertas a nivel de agente (agente inaccesible, índice fallido excedido) se configuran por agente y se entregan por correo electrónico. Las alertas a nivel de dispositivo usan todo el sistema de alertas — integraciones, grupos de escalamiento, horarios, y todo.
  • Un informe de uso por agente se puede descargar en CSV.

Certificados cliente

  • Exporte el certificado como un PFX con la clave privada marcada como exportable. No es necesario exportarlo desde la máquina del agente — cualquier máquina en su red sirve.
  • Copie el archivo en la carpeta de certificados del agente, reinicie el servicio del agente, luego refiera el nombre del archivo en el campo SSL / Comprobación de Certificado > Certificado Cliente de la tarea.
  • Guía completa paso a paso, incluyendo la contraseña de exportación requerida: Instalando un certificado en un Agente Privado.

Versiones y actualizaciones

  • La actualización automática está activada por defecto y aplica actualizaciones menores automáticamente.
  • Activar manualmente una versión anterior desactiva la actualización automática — reactívela deliberadamente.
  • Los cambios de versión mayor son una reinstalación limpia: desinstale, elimine la carpeta del programa, descargue el instalador actual para su edición, instale.
  • La selección de versión y reversión se gestionan en la utilidad Administrador de Versiones de Agente instalada junto al agente.

No es lo mismo que los agentes LoadView

El Agente Privado de monitorización es distinto del Agente Proxy En-Sitio y Inyector de Carga En-Prem de LoadView, que generan carga para pruebas de rendimiento en lugar de ejecutar monitorización sintética. Instaladores diferentes, pantallas de gestión diferentes, dimensionamiento distinto. Si necesita probar carga en una aplicación interna, quiere los agentes LoadView — vea el producto de pruebas de carga.

Guías completas de instalación, capturas de pantalla y solución de problemas están en la base de conocimientos del Agente Privado de Monitorización.

Construido sobre Agentes Privados

Soluciones que usan monitorización interna

Si estás aquí debido a un problema específico más que por la tecnología, comienza con uno de estos.

Vigila túneles site-to-site y acceso VPN de cliente desde ambos extremos, y detecta caídas silenciosas de túnel en minutos en lugar de a las 9 a.m.

Cobertura completa de protocolos, servidores, SNMP y las aplicaciones internas que están detrás de su firewall.

Ping, traceroute y pruebas de puerto se ejecutan de afuera hacia adentro y de adentro hacia afuera, para que pueda saber qué lado del perímetro está fallando.

Lo que dicen nuestros clientes

"Teníamos un túnel site-to-site entre nuestro centro de datos y AWS que se caía silenciosamente cada pocas semanas a las 3 AM. Un Agente Privado de Dotcom-Monitor haciendo ping a través del túnel lo detectó en menos de un minuto y alertó al encargado de guardia correcto."
— Líder de Ingeniería de Redes, Servicios Financieros · Cliente verificado

Extienda el monitoreo más allá de su perímetro

Los Agentes Privados son un complemento para cualquier plan pago de Dotcom-Monitor — desde $4.95 por agente, por mes para la Edición Protocol y $199 para la Edición Completa. Cuéntenos qué hay detrás de su firewall y le ayudaremos a elegir la edición y el número de agentes adecuados.

Un ingeniero de ventas le ayudará a elegir la edición, dimensionar el host y obtener la lista blanca saliente a través de su equipo de seguridad.

¿Ya es cliente? El soporte puede habilitar Agentes Privados en su cuenta existente.

Preguntas frecuentes

Preguntas comunes sobre Agentes Privados

No. El Agente Privado inicia cada conexión saliente mediante HTTPS al controlador de Dotcom-Monitor — para obtener su lista de tareas y subir resultados. Nada de Dotcom-Monitor se conecta a su red, ni se publica ningún host interno en internet. Solo necesita permitir el acceso saliente a nuestro rango de IP o nombres de host del controlador.

Windows y Linux, 64 bits. En Windows, la Edición Completa requiere Windows Server 2016 o superior y la Edición Protocol requiere Windows 10 o superior, ambos con .NET Framework 4.7.2 o posterior. Los hosts Linux están soportados para ambas ediciones — contáctenos para la lista de distribuciones y el paquete de instalación actual.

La Edición Completa utiliza un navegador real, por lo que ejecuta monitoreo de carga de páginas, scripts transaccionales EveryStep multi-paso, flujos de autenticación, renderizado JavaScript e informes Lighthouse — incluso en páginas protegidas con inicio de sesión. La Edición Protocol elimina la capa del navegador: cubre HTTP/HTTPS, APIs REST y SOAP, colecciones Postman e Insomnia, puertos TCP, DNS, SMTP, FTP, y otras comprobaciones de protocolo y red, con una huella más pequeña y menores requerimientos de recursos. Muchos clientes usan ambas.

Los Agentes Privados son un complemento pago a una suscripción Dotcom-Monitor, con precio por agente y por mes. La Edición Protocol empieza en $4.95 por agente, por mes y la Edición Completa comienza en $199 por agente, por mes — la diferencia refleja los recursos necesarios para ejecutar un navegador real. Puede mezclar ediciones entre sitios, y hay precios por volumen y para empresas; así que contacte a ventas para una cotización según el número de agentes que necesite. Una vez habilitado el complemento, la descarga del instalador y la pantalla Administrar > Agentes Privados estarán disponibles en su cuenta.

Sí, con la Edición Completa. Grabe el recorrido con el EveryStep Recorder usando la opción Agentes Privados en el menú “Grabar y reproducir script desde” — el grabador se conecta a su aplicación a través del agente, que es la única forma de guionar una app que no es accesible públicamente. Las credenciales usadas en el script deben almacenarse como variables cifradas en Secure Vault para que nunca aparezcan en el cuerpo del script ni en el informe de video.

Depende del tipo de comprobación. Los dispositivos con navegador real dependen de la CPU — se planifica aproximadamente un navegador concurrente por núcleo menos uno para el sistema operativo, así que alrededor de siete en un host de 8 núcleos. Las comprobaciones protocolarias son mucho más ligeras: un host de 8 núcleos ejecuta alrededor de 50 dispositivos en paralelo, lo que equivale a unas 1,500 comprobaciones por minuto con un tiempo medio de ejecución de dos segundos. Si necesita más, instale agentes adicionales o contacte soporte para aumentar el límite de concurrencia.

Debido a que el agente realiza sondeos en lugar de mantener una conexión abierta, la plataforma detecta una interrupción por la ausencia de resultados subidos. Usted establece la ventana de tolerancia por agente, y la plataforma puede enviarle un correo electrónico cuando un agente deja de reportar o cuando su ratio de sesiones fallidas supera su umbral. Un enfoque común es ejecutar dos agentes y que cada uno supervise al otro, de modo que una falla del host sea detectada por su par.

No. Un Agente Privado aparece como una ubicación de monitoreo en su cuenta, agrupado bajo una sección “Agentes Privados” junto con nuestras ubicaciones públicas. Sus datos fluyen hacia los mismos paneles, informes, cálculos de SLA, alertas e integraciones. Eso es lo que hace que la comparación interna y externa lado a lado sea útil: mismo dispositivo, mismas métricas, dos puntos de vista.

Sí. La configuración opcional IPs Permitidas restringe un agente a una lista específica de direcciones IP de servidor. Si el agente se instala o se mueve a un host con una IP no incluida en la lista, se bloquea para monitorear, lo cual es una barrera útil en entornos donde se clonan imágenes o se migran máquinas virtuales.

No. El Agente Privado de monitoreo realiza monitoreo sintético desde dentro de su red. El Agente Proxy On-Site y los Injectores de Carga On-Prem de LoadView generan carga para pruebas de rendimiento detrás de un firewall. Son instaladores separados, gestionados desde pantallas diferentes, con escalas diferentes. Si necesita hacer pruebas de carga a una aplicación interna, vea pruebas de carga.

Contacte a ventas para que le habiliten Agentes Privados en su cuenta, luego siga los artículos de la base de conocimientos del Agente de Monitoreo Privado para la instalación y registro. La mayoría de los equipos realizan su primera verificación interna el mismo día que se aprueba la lista blanca de salida.