Home » Eigenschaften » Private Agenten

Überwachen Sie Alles Hinter Ihrer Firewall — Ohne Sie zu Öffnen

Ein Private Agent ist ein Dotcom-Monitor-Monitoring-Knoten, den Sie auf Ihrer eigenen Hardware innerhalb Ihres eigenen Netzwerks installieren. Er führt die gleichen synthetischen Prüfungen durch, die unsere öffentlichen Standorte ausführen — echte Browser-Transaktionen, API-Aufrufe, Protokoll- und Netzwerkprüfungen — gegen Intranet-Apps, interne APIs und Infrastruktur, die das öffentliche Internet niemals erreichen kann.

Jede Verbindung wird vom Agenten initiiert, ausgehend. Keine eingehenden Firewall-Regeln, kein interner Host, der ins Internet veröffentlicht wird, und kein Vendor-VPN, das innerhalb Ihres Netzwerks endet.
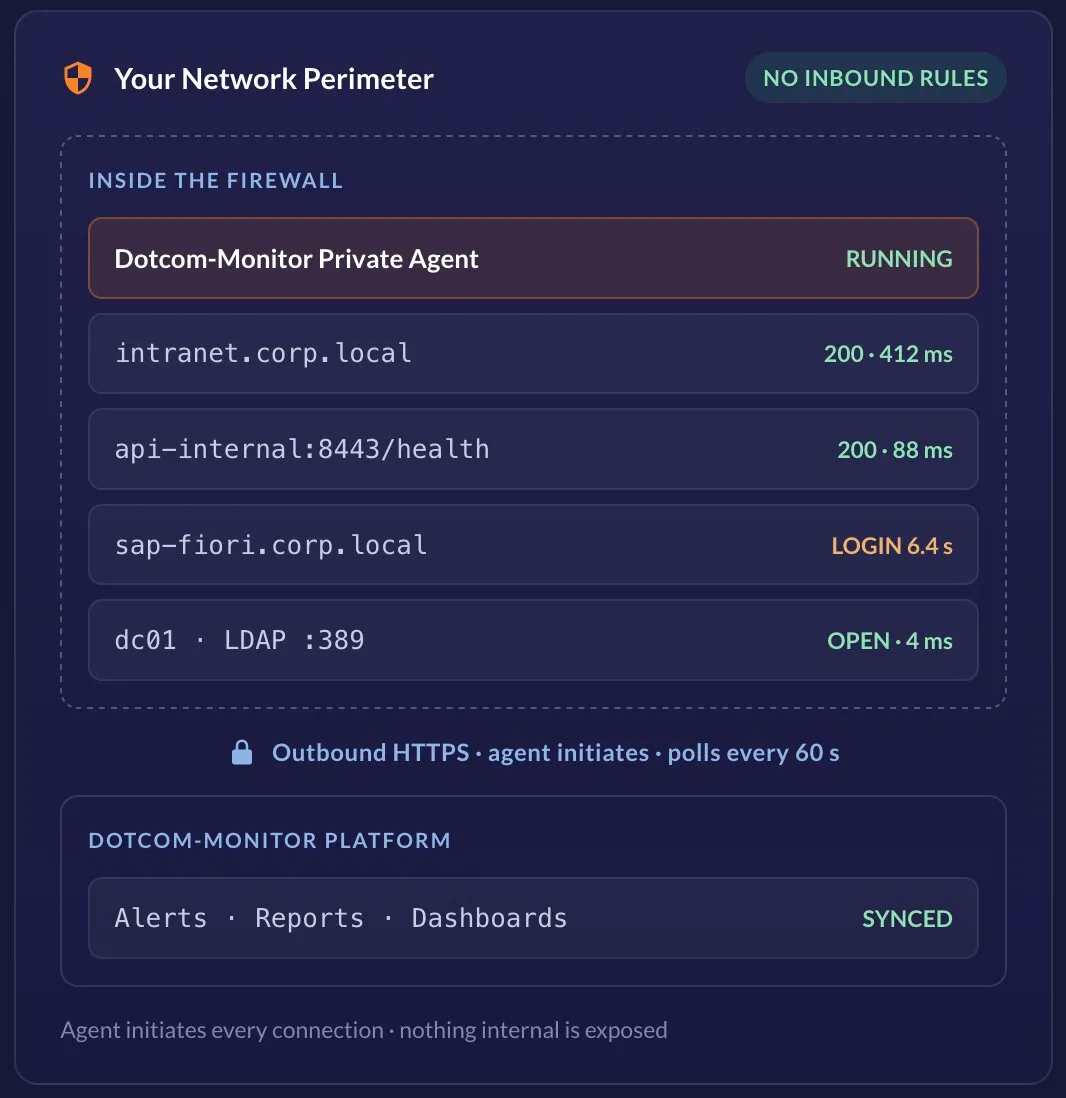
Illustration of a Dotcom-Monitor Private Agent running inside a corporate firewall, monitoring internal hosts including intranet.corp.local (200/412 ms), api-internal:8443/health (200/88 ms), sap-fiori.corp.local (6.4 s login) and dc01 LDAP :389, and syncing alerts, reports, and dashboards to the Dotcom-Monitor platform via outbound HTTPS every 60 seconds
Nur ausgehend

Keine eingehenden Firewall-Regeln

2 Editionen

Voll & Protokoll

Windows · Linux

64-Bit-Host, Ihre Hardware

Ab $4,95

Pro Agent, pro Monat
Was ist ein Private Agent?

Ein Monitoring-Standort, den Sie besitzen, innerhalb Ihres eigenen Netzwerks

Ein privater Monitoring-Agent ist eine Monitoring-Komponente, die auf einem Host innerhalb Ihres internen Netzwerks installiert ist und synthetische Prüfungen gegen Anwendungen, Webseiten und Dienste durchführt, die aus dem öffentlichen Internet nicht erreichbar sind.

Für Dotcom-Monitor bedeutet das Intranet-Portale, interne APIs, Staging-Umgebungen, Line-of-Business-Systeme und Infrastruktur, die sich hinter Firewalls oder VPN-Tunneln befinden – alle getestet mit der gleichen Engine, die unsere öffentlichen Monitoring-Standorte betreibt.

Auf einen Blick

Was es ist

Self-hosted Monitoring-Knoten

Läuft auf

Ihrem Windows- oder Linux-Host

Editionen

Vollständig · Protokoll

Konnektivität

Nur ausgehendes HTTPS

Erscheint als

Ein Überwachungsstandort

Verwaltet durch

Verwalten > Private Agents

Protokoll-Edition

Ab $4,95 /Agent /Monat

Vollständige Edition

Ab $199 /Agent /Monat

Private Agents ersetzen keine externen Überwachungsstandorte – sie erweitern die Überwachung innerhalb Ihrer Umgebung. Nach der Registrierung erscheint ein Agent in Ihrem Konto als eigener Überwachungsstandort neben unseren globalen öffentlichen Standorten, sodass Sie dasselbe Gerät von beiden Seiten des Perimeters aus betreiben und die Ergebnisse vergleichen können. Wenn die Außensicht und die Innensicht nicht übereinstimmen, ist diese Uneinigkeit meist die Diagnose.

Führt Prüfungen gegen Adressen durch, die nur Ihr Netzwerk auflösen kann
Erscheint als auswählbarer Überwachungsstandort im Geräte-Manager
Ergebnisse landen in denselben Berichten, Dashboards und Alarmen wie öffentliche Daten
Exklusiv für Ihr Konto – nur Ihre Organisation kann es nutzen oder seine Daten sehen
Architektur

Wie ein Private Agent mit der Plattform kommuniziert

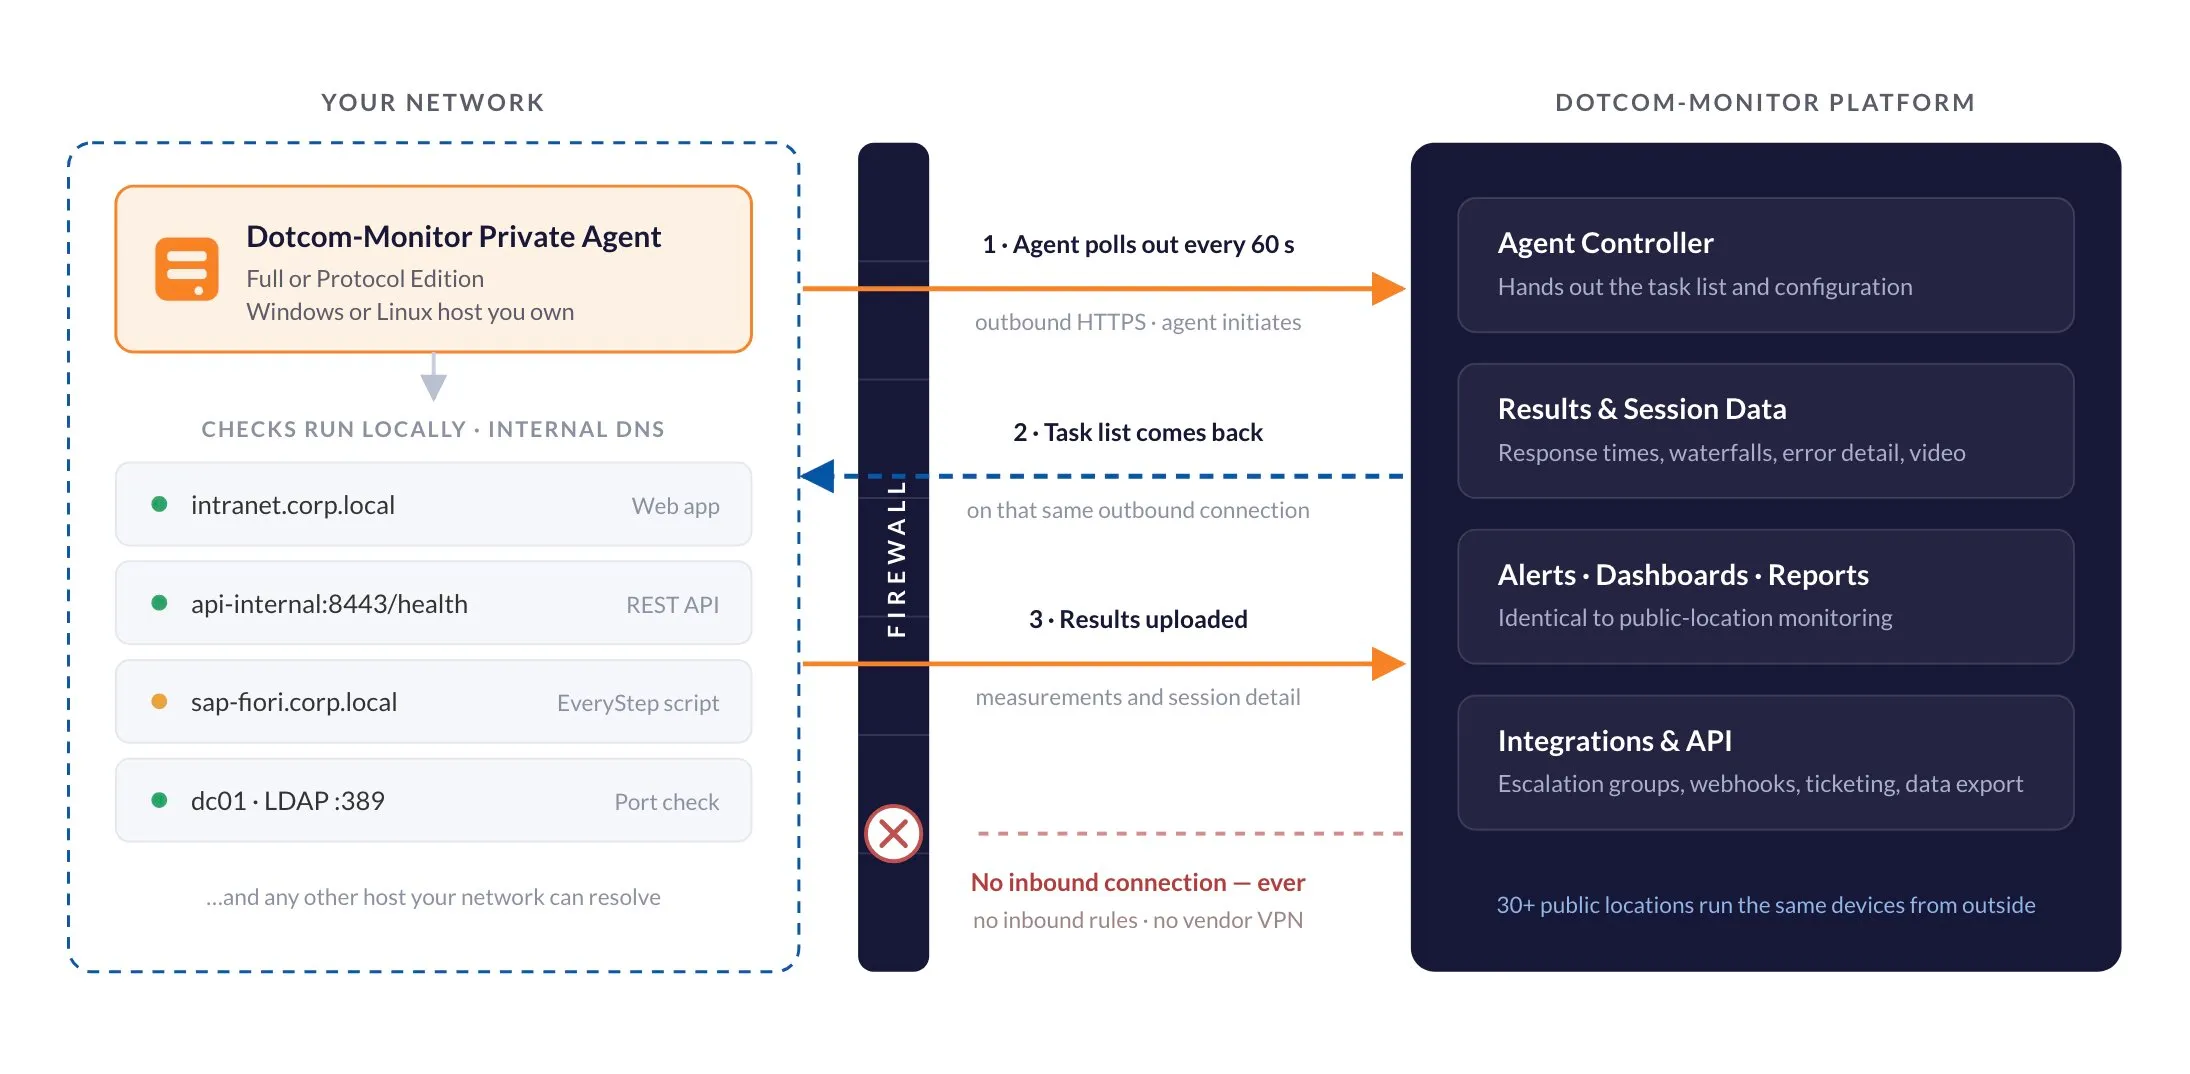
Das Verbindungsmodell ist der Teil, der Sicherheitsteams am wichtigsten ist, also hier in einfachen Worten: Der Agent initiiert immer. Dotcom-Monitor stellt nie eine Verbindung zu Ihrem Netzwerk her, und es gibt keinen persistierenden Tunnel, der offen gehalten werden muss.

Architecture diagram of a Dotcom-Monitor Private Agent behind a corporate firewall, showing the outbound-only communication model: the agent polls the Dotcom-Monitor platform every 60 seconds, receives its task list on the same outbound connection, and uploads results — with no inbound firewall rules and no vendor VPN

Die einzige Firewall-Änderung, die Sie benötigen, ist der ausgehende Zugriff auf eine veröffentlichte Dotcom-Monitor-Allowlist. Alles andere – Aufgabenauslieferung, Ergebnisse, Benachrichtigungen – läuft über Verbindungen, die der Agent selbst geöffnet hat.

1

Agent stellt Polling nach außen an

Jede Minute stellt der Agent eine ausgehende HTTPS-Anfrage an den Dotcom-Monitor-Controller und fragt, ob es etwas auszuführen gibt. Wenn nicht, schläft er eine weitere Minute.

2

Er zieht seine Aufgabenliste

Die Konfiguration wird über denselben ausgehenden Kanal übermittelt: welche Geräte diesem Agenten zugewiesen sind, deren Ziele, Intervalle, Schwellenwerte und Skripte.

3

Prüfungen laufen lokal

Anfragen stammen aus Ihrem Netzwerk, gegen interne DNS und interne Adressen — genau dem Pfad, den Ihre Benutzer nehmen.

4

Ergebnisse steigen

Es werden nur Messungen, Antwortdaten und Sitzungsdetails hochgeladen — über dieselbe ausgehende HTTPS-Verbindung, die der Agent geöffnet hat.

5

Warnungen werden wie gewohnt ausgelöst

Ab dort ist es identisch wie bei der Überwachung an öffentlichen Standorten: die gleichen Alarmregeln, Eskalationsgruppen, Integrationen, Dashboards und Berichte.

Warum “stateless” wichtig ist: Weil der Agent abfragt, anstatt eine offene Sitzung zu halten, gibt es keine lang anhaltende eingehende Verbindung, die ein Sicherheitsteam überprüfen könnte — aber es bedeutet auch, dass die Plattform erst erkennt, dass ein Agent verschwunden ist, wenn keine Ergebnisse mehr eintreffen. Dieses Timeout ist pro Agent unter Verwalten > Private Agents konfigurierbar, und Sie können die Plattform benachrichtigen lassen, wenn ein Agent still wird oder wenn sein Verhältnis fehlgeschlagener Sitzungen steigt.

Wählen Sie Ihre Edition

Vollversion oder Protokoll-Edition

Zwei Builds desselben Agents. Die Vollversion steuert einen echten Browser, was mehrstufige Nutzerreisen und Lighthouse-Metriken ermöglicht — und was sie schwerer macht. Die Protokoll-Edition verzichtet auf die Browser-Ebene für eine schlanke Installation auf kleineren Hosts.

Fähigkeit
Vollversion
Protokoll-Edition
Echt-Browser-Überwachung (BrowserView / UserView)
Mehrstufige Web-Transaktionen (EveryStep-Skripte)
JavaScript-Ausführung & dynamisches Rendering
Lighthouse-Berichte — öffentliche und login-geschützte Seiten
Authentifizierungs-Workflows
HTTP / HTTPS Überwachung
REST-, SOAP- & API-Überwachung
Postman- & Insomnia-Sammlungen
Netzwerk- & Service-Checks — TCP-Port, DNS, SMTP, FTP, Ping
Ressourcennutzung
Höher
Niedriger
Installationsgröße
Größer
Leichtgewichtig
Preis
Ab 199 $ pro Agent, pro Monat
Ab $4,95 pro Agent, pro Monat

Faustregel: Wenn das, was Sie überwachen müssen, ein Login, ein Formular, ein Warenkorb oder ein Portal ist, durch das ein Mensch klickt, brauchen Sie die Vollversion. Wenn es sich um einen Endpunkt, einen Port, einen Datensatz oder einen Dienst handelt, reicht die Protokoll-Version aus. Die Preisdifferenz spiegelt die tatsächliche wider – ein Vollversions-Agent steuert einen Live-Browser auf einem 16-GB-Host – daher setzen die meisten Teams die Protokoll-Version breit auf den Seiten ein und fügen die Vollversion nur dort hinzu, wo eine skriptgesteuerte Reise es rechtfertigt.

Überwachungsumfang

Alles, was die Plattform überwacht – nach innen gerichtet

Ein Private Agent ist keine abgespeckte Sonde. Er führt die echten Gerätetypen der Plattform aus, sodass die Prüfpunkte, denen Sie auf öffentlichen Endpunkten bereits vertrauen, auf internen genau gleich funktionieren.

Webseiten & Apps

Echte Browser-Seitenladevorgänge und vollständige EveryStep Transaktionsskripte für Intranet-Portale, SSO-Flows und interne Business-Anwendungen.

APIs & Webservices

REST-, SOAP-, GraphQL- und WebSocket-Endpunkte, plus komplette Postman– und Insomnia-Sammlungen, die aus dem Netzwerk heraus ausgeführt werden.

Server & Protokolle

TCP-Port- und Telnet-Checks, DNS-Auflösung, SMTP/POP3-Mailpfade, FTP und andere dienstbezogene Verfügbarkeitsprüfungen auf Protokollebene.

Netzwerk Erreichbarkeit

ICMP Ping und Traceroute über dieselben Pfade, die Ihre Nutzer und Site-to-Site-Tunnel von beiden Enden nutzen.

Geräte, die einem Private Agent zugewiesen sind, können gleichzeitig auch öffentlichen Standorten zugewiesen werden. Ein Gerät gleichzeitig von einem internen Agent und einem externen Knoten aus zu betreiben ist der schnellste Weg, um zu unterscheiden, ob „unsere App kaputt ist“ oder „unser Ausfallspfad oder DNS kaputt ist.“

Sicherheitsmodell

Für eine InfoSec-Prüfung konzipiert

Die Installation eines Vendor-Agenten innerhalb des Perimeters wirft zwei Fragen auf: Was muss er erreichen, und was kann ihn erreichen? Ein Private Agent benötigt ausgehendes HTTPS zu einer veröffentlichten Dotcom-Monitor-Whitelist – im gleichen Verkehrsrichtung, die Ihre Firewall bereits für jeden Arbeitsplatz erlaubt – und nichts außerhalb Ihres Netzwerks muss ihn erreichen können.

Keine eingehende Exposition

Sie veröffentlichen niemals einen internen Host, öffnen keinen lauschenden Port zum Internet und terminieren keinen Vendor-VPN innerhalb Ihres Netzwerks. Der Agent baut die Verbindung auf; nichts kommt herein.

Ihre Daten bleiben Ihre Daten

Ein Agent ist einem einzelnen Dotcom-Monitor-Konto zugeordnet. Nur Ihre Organisation kann Geräte zuweisen oder die Ergebnisse einsehen, die dieser Agent liefert.

An genehmigte Hosts gebunden

Die optionale Liste Erlaubte IPs beschränkt, welche Serveradressen ein Agent überwachen darf. Ein Agent, der auf eine nicht gelistete IP verschoben wird, wird automatisch blockiert.

Unterstützung für Client-Zertifikate

Für interne Dienste, die gegenseitiges TLS erfordern, exportieren Sie das Zertifikat in den Zertifikatsordner des Agents und verweisen im SSL-Task auf dessen Namen.

Zugangsdaten werden nie hardcodiert

Skripte, die auf einem Private Agent ausgeführt werden, beziehen verschlüsselte Werte aus dem Secure Vault, anstatt Passwörter im Skripttext oder in Video-Berichten einzubetten.

Proxy-Unterstützt

Wenn Ihr Egress über einen Forward-Proxy läuft, kann der Agent so konfiguriert werden, dass er diesen nutzt — Proxy-Adresse und Port werden in den erweiterten Einstellungen des Agents festgelegt.

Wo Teams sie einsetzen

Wofür Private Agents tatsächlich verwendet werden

Einige davon sind offensichtlich, sobald Sie eine interne App haben. Andere fügen erfahrene Teams nach ihrer ersten schlechten Woche hinzu.

Intranet-Portale & interne geschäftskritische Apps

ERP-, CRM-, Lohnabrechnungs-, HR-Systeme, Helpdesk, Dateifreigaben, SharePoint, interne Wikis. Skriptgestützte Anmeldungen aus dem internen Netzwerk zeigen Ihnen, dass das Portal funktioniert, bevor dreihundert Mitarbeiter Ihnen sagen, dass es nicht so ist.

SSO- und Identitätspfade

Wenn SSO verschlechtert ist, sieht jede integrierte Anwendung kaputt aus, während die Metriken jeder App grün bleiben. Eine skriptgestützte Anmeldung über Ihren Identitätsanbieter isoliert den eigentlichen Übeltäter in einem einzigen Check.

Staging- & Pre-Production-Umgebungen

Richten Sie dieselben Geräte auf Staging bei einem internen Agent und auf Produktion an öffentlichen Standorten aus. So erkennen Sie Regressionen beim Release-Kandidaten mit genau den Prüfungen, die auch die Produktion schützen.

Aufzeichnung von Skripten für interne Apps

Der webbasierte EveryStep Recorder kann keine Anwendung erreichen, die nicht öffentlich ist. Aktivieren Sie Allow Record and Play Script auf einem Agenten und der Recorder erfasst die Reise durch diesen Agenten – so erhalten interne Apps echtes skriptbasiertes Monitoring, nicht nur Port-Checks.

Filialbüros und standortspezifische Erfahrung

Ein Agent pro Standort verwandelt “es ist immer langsam im Büro in Denver” von einer Anekdote in ein standortspezifisches Diagramm. Platzieren Sie Agenten nach Ausfalldomäne – nahe bei den Nutzern, in der Nähe der Anwendungsebene, hinter dem VPN – und lassen Sie deren unterschiedliche Ergebnisse auf die Ebene hinweisen, die tatsächlich ausfällt.

Monitoring aus dem Netzwerk Ihres Kunden

Wenn Sie Software verkaufen, die Unternehmen hinter ihrer eigenen Firewall betreiben, erkennt ein Agent innerhalb dieser Umgebung Probleme, die durch deren Netzwerk verursacht werden – die für diese trotzdem wie Ihr Problem erscheinen.

Interne APIs und Service-zu-Service-Aufrufe

Führen Sie komplette Postman- oder Insomnia-Sammlungen gegen Dienste aus, die nur innerhalb des Clusters oder VPC adressierbar sind, nach dem gleichen Zeitplan und mit den gleichen Alarmierungen wie Ihre öffentlichen API-Monitore.

Domänencontroller und Kerninfrastruktur

Eine Überprüfung, die sich konstant bewährt: Abfrageantwortzeit Ihrer Domänencontroller. LDAP- und Active Directory-Verzögerungen zeigen sich als unerklärliche Anwendungs-Verlangsamungen überall sonst.

Drittanbieter-Abhängigkeits-Triage

Führen Sie gekoppelte Überprüfungen aus – eine öffentlich, eine von Ihrem normalen Ausgehpfad aus. Wenn die öffentliche Prüfung besteht, während die private fehlschlägt, deutet dies auf Ihre Ausgeh- oder DNS-Probleme hin; schlagen beide fehl, ist es das Problem des Anbieters, mit Beleg.

Bereitstellung

Von Null zu einem Live-Ort für internes Monitoring

Die Installation ist eine kurze, gewöhnliche IT-Aufgabe. Der längste Teil ist in der Regel die Genehmigung der ausgehenden Whitelist.

Private Agenten in Ihrem Konto aktivieren

Private Agenten sind ein kostenpflichtiges Add-on zu jedem Dotcom-Monitor-Abonnement – ab 4,95 $ pro Agent und Monat für die Protocol Edition und 199 $ pro Agent und Monat für die Full Edition. Nach der Aktivierung werden der Bereich Manage > Private Agents und der Download des Installers in Ihrem Konto verfügbar.

1

Erlauben Sie ausgehenden Zugriff auf den Dotcom-Monitor Controller

Setzen Sie eine Whitelist entweder für unseren IP-Bereich oder für die Controller-Hostnamen vom Host, der den Agenten ausführt. Es sind keine eingehenden Regeln erforderlich. Exakte Werte finden Sie in den technischen Spezifikationen unten.

2

Erstellen Sie das Agent-Objekt in Ihrem Konto

Gehen Sie zu Manage > Private Agents > New Agent, wählen Sie Full Edition oder Protocol Edition, benennen Sie ihn nach dem Standort oder der Ausfalldomäne, die er repräsentiert, und speichern Sie.

3

Auf dem Host installieren und registrieren

Laden Sie den passenden Installer von derselben Seite herunter, führen Sie ihn als Administrator aus, melden Sie sich dann im Registrierungsdialog an und wählen Sie das gerade erstellte Agent-Objekt aus. Die Registrierung dauert einige Minuten.

4

Geräte zuweisen

Öffnen Sie ein beliebiges Gerät, gehen Sie zum Tab Standorte und wählen Sie Ihren Agenten aus dem Abschnitt Private Agenten aus. Die Ergebnisse fließen in dieselben Berichte, Dashboards und Alarmregeln ein wie bei jedem anderen Standort.

5

Größentipp: Browserbasiertes Monitoring ist durch die CPU limitiert, nicht durch die Bandbreite. Ein praktischer Ausgangspunkt ist ein gleichzeitiges Browsergerät pro Kern, minus eins für das Betriebssystem — ein 8-Kern-Host läuft also bequem mit etwa sieben Geräten. Protokoll-only Checks sind deutlich günstiger und skalieren in die Hunderte pro Host. Zahlen und Formeln finden Sie im Spezifikationsblock unten.

Für den Installationsingenieur

Technische Spezifikationen

Alles, wofür Sie normalerweise ein Support-Ticket öffnen müssten, an einem Ort.

Anforderungen, Netzwerkzugang, Größe & Betrieb Systemanforderungen · ausgehende Allowlist · Gleichzeitigkeitslimits · Zertifikate · Updates

Systemanforderungen

 VollversionProtokollversion
CPU2 Kerne oder mehr (siehe Größenangaben unten)2 Kerne oder mehr
Arbeitsspeicher16 GB RAM8 GB RAM
Festplatte2 GB frei2 GB frei
WindowsWindows Server 2016 oder höher, 64-BitWindows 10 oder höher, 64-Bit
Linux64-Bit-Distribution64-Bit-Distribution
Windows Voraussetzungen.NET Framework 4.7.2+, administrative Rechte; Remote-Desktop-Dienst aktiviert für browserbasierte Aufgaben; Windows Media Player für Streaming-Medienaufgaben.NET Framework 4.7.2+, administrative Rechte
HostEine dedizierte, stabile Maschine wird dringend empfohlen — kein gemeinsam genutztes Dienstgerät, das ohne Vorwarnung neu gestartet wird.

Ausgehender Netzwerkzugang

Erlauben Sie ausgehendes HTTPS vom Agenten-Host zu Dotcom-Monitor. Whitelisten Sie entweder den IP-Bereich oder die Hostnamen — der Bereich wird empfohlen, da er DNS-Änderungen übersteht.

  • IP-Bereich (empfohlen): 8.29.56.0/23
  • Hostnamen: *.dotcom-monitor.com, *.dotcom-monitor.us
  • Konfigurationsdienst: privateagentcontroller.dotcom-monitor.com/PrivateAgentController/RemoteConfigurationService.svc und das entsprechende privateagentcontroller2 — wird zum Empfangen von Konfigurationseinstellungen verwendet.
  • Verbindungsendpunkt: privateagentcontroller.dotcom-monitor.com/PrivateAgentWebProxy/entrypoint.wproxy und das entsprechende privateagentcontroller2 — wird verwendet, um Verbindung herzustellen und Ergebnisse hochzuladen.
  • Kontendendpunkte: userauth.dotcom-monitor.com, user.dotcom-monitor.com (und ihre .us Gegenstücke).
  • Eingehende Regeln erforderlich: keine.
  • Forward Proxy: unterstützt — setzen Sie die Proxy-Adresse und den Port in den erweiterten Einstellungen des Agenten.
Drei Dinge führen wesentlich häufiger zu Agent-Problemen als die Architektur: Proxy-Authentifizierung, TLS-Inspektion und Zertifikatvertrauen sowie die Frage, ob der Agent internes DNS genauso auflöst wie Ihre Mitarbeiter. Validieren Sie diese drei Punkte zuerst, bevor Sie andere Fehler beheben.

Kommunikationsmodell

  • Die Kommunikation ist zustandslos. Der Agent meldet sich ca. alle 60 Sekunden beim Controller, um zu fragen, ob Arbeit ansteht; wenn nichts zu tun ist, schläft er weitere 60 Sekunden.
  • Es gibt keine persistente Verbindung, daher wird die Verfügbarkeit des Agenten anhand der hochgeladenen Ergebnisse erschlossen. Kommen innerhalb eines konfigurierbaren Zeitfensters keine Daten an, wird der Agent als nicht verfügbar markiert. Dieses Zeitlimit wird pro Agent unter Verwalten > Private Agenten gesetzt.

Kapazität & Gleichzeitigkeit

  • Browserbasierte Geräte (BrowserView / UserView): Jedes Gerät ist eine Browserinstanz. Praktische Obergrenze ist Kerne − 1. Die Standard-Gleichzeitigkeit ist 4; erhöhen Sie den Wert in der Gleichzeitige Überwachung-Einstellung des Agenten und starten Sie den Agenten neu, damit die Änderung wirksam wird.
  • Protokollgeräte (Web Services / Internet Infrastruktur): Ein 8-Kern Host führt ca. 50 Geräte parallel aus. Mit einer durchschnittlichen Ausführungszeit von 2 Sekunden und einem Intervall von 1 Minute sind das etwa 1.500 Protokollprüfungen pro Minute pro Agent.
  • Um die Obergrenze für parallele Geräte auf Hosts mit mehr als 8 Kernen / 16 GB zu erhöhen, kontaktieren Sie den technischen Support — dies ist eine kontoseitige Einstellung.
  • Streaming-Media-Prüfungen verbrauchen deutlich mehr Ressourcen als HTTP-Prüfungen; planen Sie entsprechend.
  • Benötigen Sie mehr Kapazität? Installieren Sie zusätzliche Agenten. Zwei Agenten an einem Standort agieren wie zwei unabhängige Standorte.

Agenten-Gesundheit

  • Fehlschlagquote — das Verhältnis von fehlgeschlagenen Sitzungen zu allen auszuführenden Sitzungen, angezeigt pro Agent unter Verwalten > Private Agenten. Unter 10 % gilt als akzeptabel; dauerhaft darüber weist auf Sitzungsgrenzen, Host-Ressourcen oder Konnektivität hin.
  • Sitzungen, die einen Monitoring-Fehler zurückgeben, zählen dennoch als erfolgreich für die Fehlschlagquote, solange die Ergebnisse zur Plattform gelangt sind. Die Fehlschlagquote misst den Agenten, nicht das Ziel.
  • Agentenbezogene Alarme (Agent nicht erreichbar, Fehlschlagquote überschritten) werden pro Agent konfiguriert und per E-Mail ausgeliefert. Gerätebezogene Alarme nutzen den vollen Alarmstapel – Integrationen, Eskalationsgruppen, Zeitpläne usw.
  • Ein pro Agent herunterladbarer Nutzungsbericht ist als CSV verfügbar.

Client-Zertifikate

  • Exportieren Sie das Zertifikat als PFX mit dem privaten Schlüssel als exportierbar markiert. Es muss nicht vom Agenten-Rechner exportiert werden — jeder Rechner in Ihrem Netzwerk ist ausreichend.
  • Kopieren Sie die Datei in den Zertifikatsordner des Agenten, starten Sie den Agenten-Dienst neu und verweisen Sie im Task-Feld SSL / Zertifikatsprüfung > Client-Zertifikat auf den Dateinamen.
  • Eine vollständige Schritt-für-Schritt-Anleitung inklusive des erforderlichen Exportpassworts finden Sie unter: Installation eines Zertifikats auf einem Private Agent.

Versionen & Updates

  • Automatische Updates sind standardmäßig aktiviert und führen kleinere Versionsupdates automatisch durch.
  • Manuelles Aktivieren einer älteren Version deaktiviert die automatische Aktualisierung — aktivieren Sie sie wieder manuell.
  • Major-Version-Änderungen erfordern eine saubere Neuinstallation: Deinstallieren, Programmordner entfernen, aktuellen Installer Ihrer Edition herunterladen, installieren.
  • Versionsauswahl und Rollback werden im Agent Version Manager verwaltet, der mit dem Agenten installiert wird.

Nicht gleichzusetzen mit LoadView Agenten

Der Überwachungs-Private Agent ist unterscheidbar von LoadView's On-Site Proxy Agent und On-Prem Load Injector, die Last für Leistungstests erzeugen statt synthetisches Monitoring durchführen. Unterschiedliche Installer, unterschiedliche Verwaltungsbildschirme, unterschiedliche Größenangaben. Wenn Sie eine interne Anwendung lasttesten wollen, benötigen Sie die LoadView Agenten — siehe das Load Testing-Produkt.

Vollständige Installationsanleitungen, Screenshots und Fehlerbehebung finden Sie in der Knowledge Base für Private Monitoring Agenten.

Basierend auf Private Agents

Lösungen mit internem Monitoring

Wenn Sie wegen eines spezifischen Problems hier sind und nicht wegen der Technologie, starten Sie mit einem dieser Punkte.

Beobachten Sie Site-to-Site-Tunnel und Client-VPN-Zugänge von beiden Enden und erkennen Sie stille Tunnelabbrüche in Minuten statt erst um 9 Uhr morgens.

Vollständige Abdeckung von Protokollen, Servern, SNMP und internen Anwendungen hinter Ihrer Firewall.

Ping-, Traceroute- und Portprüfungen laufen von außen nach innen und von innen nach außen, damit Sie erkennen können, welche Seite der Perimetergrenze fehlerhaft ist.

Was unsere Kunden sagen

"Wir hatten einen Site-to-Site-Tunnel zwischen unserem Rechenzentrum und AWS, der alle paar Wochen um 3 Uhr morgens stillschweigend abbrach. Ein Dotcom-Monitor Private Agent, der den Tunnel überwachte, hat das Problem innerhalb einer Minute erkannt und den richtigen Bereitschaftsdienst alarmiert."
— Leiter Netzwerk-Engineering, Finanzdienstleistungen · Verifizierter Kunde

Überwachen Sie über Ihre Perimeter hinaus

Private Agents sind ein Add-on zu jedem kostenpflichtigen Dotcom-Monitor-Plan — ab 4,95 $ pro Agent und Monat für die Protocol Edition und 199 $ für die Full Edition. Teilen Sie uns mit, was sich hinter Ihrer Firewall befindet, und wir bestimmen gemeinsam die passende Edition und Anzahl der Agents.

Ein Vertriebsingenieur hilft Ihnen, die Edition auszuwählen, den Host zu dimensionieren und die Ausgeh-Whitelist mit Ihrem Sicherheitsteam abzustimmen.

Schon Kunde? Der Support kann Private Agents auf Ihrem bestehenden Konto aktivieren.

Häufig gestellte Fragen

Häufige Fragen zu Private Agents

Nein. Der Private Agent initiiert jede Verbindung ausgehend über HTTPS zum Dotcom-Monitor-Controller — um seine Aufgabenliste abzurufen und Ergebnisse hochzuladen. Nichts von Dotcom-Monitor verbindet sich in Ihr Netzwerk, und kein interner Host wird ins Internet veröffentlicht. Sie müssen nur ausgehenden Zugriff auf unsere IP-Bereiche oder Controller-Hostnamen zulassen.

Windows und Linux, 64-Bit. Unter Windows benötigt die Full Edition Windows Server 2016 oder höher und die Protocol Edition Windows 10 oder höher, jeweils mit .NET Framework 4.7.2 oder höher. Linux-Hosts werden für beide Editionen unterstützt — kontaktieren Sie uns für die aktuelle Distributionsliste und das Installationspaket.

Die Full Edition betreibt einen echten Browser, sodass Seitenladeüberwachung, mehrstufige EveryStep-Transaktionsskripte, Authentifizierungsabläufe, JavaScript-Rendering und Lighthouse-Berichte möglich sind – auch auf login-geschützten Seiten. Die Protocol Edition verzichtet auf die Browser-Ebene: Sie deckt HTTP/HTTPS, REST- und SOAP-APIs, Postman- und Insomnia-Sammlungen, TCP-Port-, DNS-, SMTP-, FTP- und andere Protokoll- und Netzwerkprüfungen ab, mit kleinerem Fußabdruck und geringeren Ressourcenanforderungen. Viele Kunden nutzen beide Editionen.

Private Agents sind ein kostenpflichtiges Add-on zu einem Dotcom-Monitor-Abonnement, berechnet pro Agent und Monat. Die Protocol Edition beginnt bei 4,95 $ pro Agent und Monat und die Full Edition beginnt bei 199 $ pro Agent und Monat — die Differenz spiegelt die Ressourcen wider, die für den Betrieb eines echten Browsers erforderlich sind. Sie können Editionen je nach Standort mischen, und Mengen- sowie Enterprise-Preise sind verfügbar. Bitte kontaktieren Sie den Vertrieb für ein Angebot basierend auf der benötigten Agent-Anzahl. Nach Aktivierung des Add-ons werden der Installer-Download und der Bildschirm Verwaltung > Private Agents in Ihrem Konto verfügbar.

Ja, mit der Full Edition. Nehmen Sie die Reise mit dem EveryStep Recorder auf, indem Sie die Option Private Agents im Menü “Skript aufzeichnen und abspielen von” wählen – der Recorder greift dann über den Agenten auf Ihre Anwendung zu, was die einzige Möglichkeit ist, eine App zu skripten, die nicht öffentlich erreichbar ist. Die im Skript verwendeten Anmeldedaten sollten als verschlüsselte Variablen im Secure Vault gespeichert werden, damit sie niemals im Skripttext oder im Video-Bericht erscheinen.

Das hängt vom Prüftyp ab. Echt-Browser-Geräte sind CPU-gebunden – planen Sie etwa einen gleichzeitigen Browser pro Kern minus einen für das Betriebssystem, also ungefähr sieben auf einem 8-Kern-Host. Protokollprüfungen sind deutlich leichter: Ein 8-Kern-Host kann rund 50 Geräte parallel betreiben, was etwa 1.500 Prüfungen pro Minute bei einer durchschnittlichen Ausführungszeit von zwei Sekunden entspricht. Wenn Sie mehr benötigen, installieren Sie zusätzliche Agents oder kontaktieren Sie den Support, um die maximale Parallelität zu erhöhen.

Da der Agent abfragt, anstatt eine offene Verbindung zu halten, erkennt die Plattform einen Ausfall durch das Fehlen hochgeladener Ergebnisse. Sie legen das Toleranzfenster pro Agent fest, und die Plattform kann Ihnen eine E-Mail senden, wenn ein Agent aufhört zu berichten oder wenn sein Verhältnis fehlgeschlagener Sitzungen über Ihren Schwellenwert steigt. Ein üblicher Ansatz ist, zwei Agenten laufen zu lassen, die sich gegenseitig überwachen, sodass ein Host-Ausfall von seinem Partner erkannt wird.

Nein. Ein Private Agent erscheint als Überwachungsstandort in Ihrem Konto, gruppiert unter einem Abschnitt “Private Agents” neben unseren öffentlichen Standorten. Seine Daten fließen in dieselben Dashboards, Berichte, SLA-Berechnungen, Alarme und Integrationen ein. Das macht den Vergleich von internen und externen Ergebnissen nebeneinander nützlich – dasselbe Gerät, dieselben Metriken, zwei Blickwinkel.

Ja. Die optionale Einstellung Allowed IPs schränkt einen Agent auf eine spezifische Liste von Server-IP-Adressen ein. Wenn der Agent auf einem Host mit einer nicht aufgelisteten IP installiert oder dorthin verschoben wird, wird ihm die Überwachung verweigert – ein nützlicher Sicherheitsmechanismus in Umgebungen, in denen Images geklont oder VMs migriert werden.

Nein. Der Überwachungs-Private Agent führt synthetische Überwachung innerhalb Ihres Netzwerks durch. LoadView’s On-Site Proxy Agent und On-Prem Load Injector erzeugen Last für Leistungstests hinter einer Firewall. Es sind separate Installationen, die von unterschiedlichen Oberflächen verwaltet werden und unterschiedliche Dimensionierungen haben. Wenn Sie eine interne Anwendung Lasttesten möchten, sehen Sie Load Testing.

Kontaktieren Sie den Vertrieb, um Private Agents in Ihrem Konto zu aktivieren, und folgen Sie dann den Private Monitoring Agent-Wissensdatenbankartikeln zur Installation und Registrierung. Die meisten Teams führen ihre erste interne Prüfung am selben Tag durch, an dem die ausgehende Allowlist genehmigt wurde.