
Organizações no Mundo Todo
SLA de Disponibilidade da Plataforma
Locais Globais de Monitoramento
Líder em Monitoramento de Sites
Uma lista negra DNS (DNSBL), também chamada de lista negra de DNS ou lista negra em tempo real (RBL), é um banco de dados publicado de endereços IP e domínios sinalizados por enviar spam, distribuir malware ou outra atividade abusiva. Os servidores de e-mail consultam essas listas em tempo real antes de aceitar uma mensagem: se o IP de envio aparecer em uma lista confiável pelo servidor receptor, seu e-mail é rejeitado ou redirecionado para spam antes de chegar ao destinatário.
As listagens ocorrem por motivos muitas vezes fora do seu controle — uma caixa de correio comprometida na sua rede, um relé mal configurado, o comportamento de um vizinho em hospedagem compartilhada ou um endereço IP reciclado que carrega a reputação do dono anterior. Porque cada lista negra funciona de forma independente com seus próprios critérios e processo de remoção, uma organização pode estar listada em uma e limpa em uma dúzia de outras, por isso verificações pontuais são pouco confiáveis e o monitoramento contínuo é importante.
Precisa de uma checagem pontual agora? Faça um teste gratuito de lista negra de e-mail no Dotcom-Tools — sem necessidade de conta.
Uma tarefa DNSBL consulta os principais bancos de dados de listas negras para qualquer IP ou nome de host que você especificar, no intervalo que você escolher.
Digite o nome do host ou endereço IP para monitorar — normalmente seus servidores de saída de e-mail, IPs de envio de marketing e o domínio raiz.
Cada verificação consulta os principais bancos de dados DNSBL e compara a resposta com uma linha de base limpa.
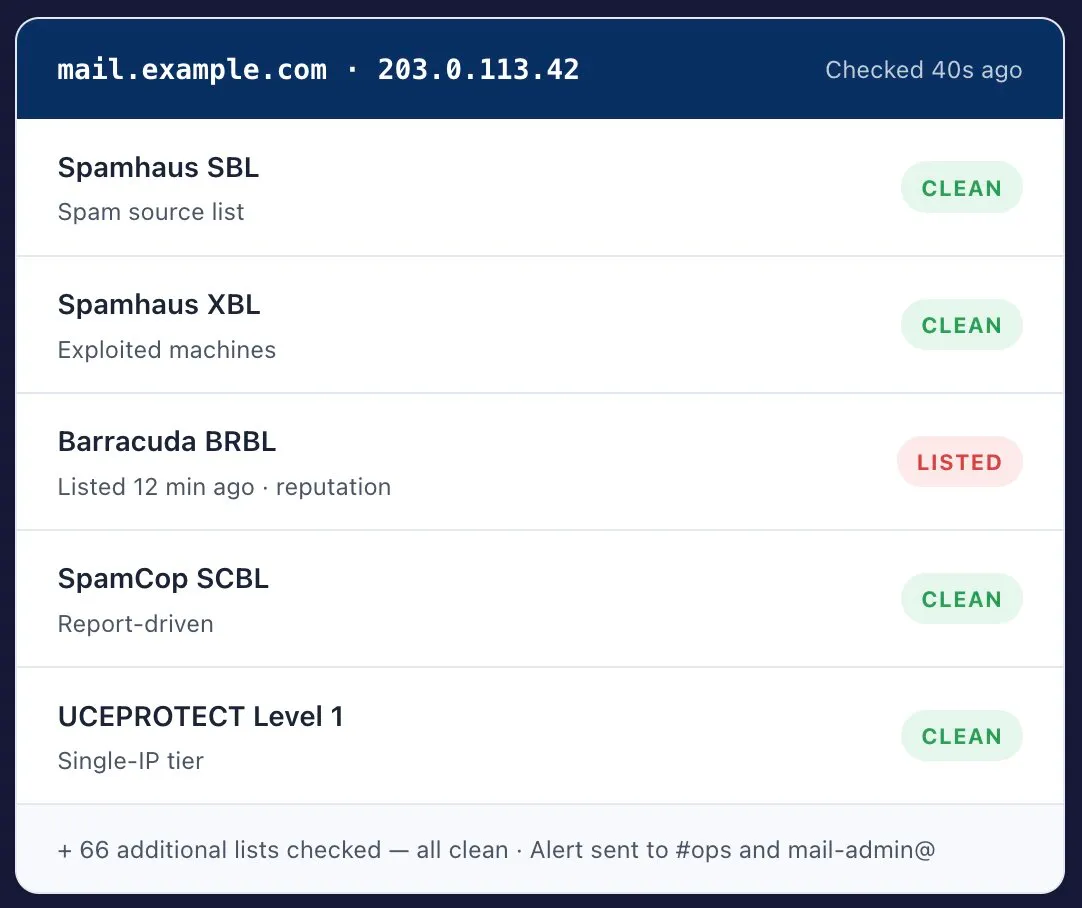
Uma correspondência positiva em qualquer lista gera um erro e registra qual lista marcou você e quando — os detalhes que todo pedido de remoção exige.
Uma listagem em lista negra é um incidente de entregabilidade de e-mail. Envie para quem gerencia o e-mail, não apenas para o SRE de plantão.
Rechecagens contínuas mostram quando a listagem é removida das listas — e detectam nova listagem que ocorre após uma correção parcial.
Cada lista funciona de forma independente, com seus próprios critérios de listagem e processo de remoção. Estar limpo em uma não diz nada sobre as outras — que é o argumento principal para verificar todas continuamente.
O conjunto de listas mais amplamente utilizado. SBL cobre fontes verificadas de spam, XBL lista máquinas comprometidas ou exploradas, PBL cobre faixas de IP que não devem enviar e-mails diretamente, e DBL é baseado em domínio. Uma listagem no Spamhaus tem o impacto mais amplo na entregabilidade dentre qualquer lista negra.
Construído a partir de relatórios de spam submetidos por usuários e detecções em armadilhas de spam. As listagens expiram automaticamente cerca de 24 horas após os relatórios cessarem, o que torna o SCBL um sinal de movimento rápido — você pode ser listado e removido dentro de um dia sem perceber.
Uma lista com pontuação de reputação amplamente usada por appliances Barracuda em ambientes corporativos de e-mail. As consultas são gratuitas, com registro necessário para consultas em alto volume. Causa comum de e-mails B2B serem rejeitados silenciosamente.
Opera em camadas: Nível 1 lista um único IP, Nível 2 uma sub-rede inteira, Nível 3 um ASN inteiro. Níveis 2 e 3 são o motivo pelo qual um remetente bem-comportado em hospedagem compartilhada pode ser bloqueado devido ao comportamento de um vizinho.
Dirigida por armadilhas de spam, com expiração automática em vez de revisão manual. As listagens se removem sozinhas uma vez que o tráfego ofensivo para, mas listagens recorrentes são um sinal confiável de que a causa raiz nunca foi realmente corrigida.
Baseadas em URI em vez de IP: listam domínios que aparecem dentro do corpo das mensagens. Uma listagem pode, portanto, seguir seu domínio mesmo em e-mails que você não enviou — spam que apenas contém links para seu site é suficiente para dispará-la.
O difícil não é ser removido da lista — é permanecer fora dela. As listas voltam a marcar rapidamente um endereço quando a causa principal foi apenas parcialmente resolvida, então siga os passos na ordem.
Verifique o IP ou domínio específico contra cada DNSBL principal e anote o código do motivo da listagem fornecido pela lista. Listas diferentes significam causas diferentes.
Causas comuns: uma conta comprometida enviando spam, um relay aberto ou proxy aberto, malware em uma máquina atrás do IP, um servidor de e-mail mal configurado, ou registros SPF, DKIM e DMARC ausentes e incorretos.
Publique registros SPF, DKIM e DMARC válidos antes de solicitar a remoção. A maioria das listas volta a incluir um IP que foi removido enquanto o problema subjacente permanecia.
Cada lista negra tem seu próprio formulário e política. Algumas — SpamCop, PSBL — expiram as listagens automaticamente. Outras, como Spamhaus SBL, exigem um pedido manual explicando o que foi remediado.
A remoção pode levar de algumas horas a vários dias para atingir todos os servidores de e-mail, porque os servidores receptores armazenam em cache as respostas das DNSBL em vez de realizar consultas ao vivo todas as vezes.
Relistar é comum quando a causa raiz foi apenas parcialmente corrigida. O monitoramento automatizado detecta uma nova listagem em minutos, em vez de quando os clientes relatam e-mails não entregues.
Seja notificado no momento em que um IP ou domínio monitorado aparece em qualquer lista rastreada — e-mail, SMS, Slack, PagerDuty ou webhook.
Cada alerta informa a lista específica, o horário da listagem e o código do motivo — a informação exata que cada processo de remoção requer.
Chegue rapidamente ao DNSBL correto com as evidências da listagem já reunidas, em vez de procurar o formulário de remoção de cada lista.
Confirme que uma remoção foi realmente propagada, e detecte a relistagem que segue uma correção parcial — um padrão que verificações manuais sempre perdem.
Encaminhe incidentes de entregabilidade para quem é responsável pelo correio, com regras de escalonamento separadas dos alertas de infraestrutura.
Extraia o status da lista negra para seus próprios painéis ou envie eventos para a ferramenta de incidentes que sua equipe já utiliza.
Uma listagem em uma blacklist raramente chega à equipe que pode resolvê-la. Parece um alerta de infraestrutura, mas a remediação é um problema de configuração de e-mail e reputação.
Redefinições de senha e confirmações de pedido são os emails que os clientes notam primeiro quando ausentes — e os emails que geram tickets de suporte e cancelamento quando desaparecem silenciosamente em uma fila de rejeição.
Uma listagem no meio da campanha destrói silenciosamente as métricas de entregabilidade e pode levar um domínio de envio a ser limitado por semanas após a resolução do problema subjacente.
Listas segmentadas podem identificar uma sub-rede inteira ou ASN por causa de outro inquilino. O monitoramento informa que isso aconteceu com você, em vez de deixar que você infira isso pela queda nas taxas de abertura.
O monitoramento DNSBL faz parte do plano Infraestrutura de Internet — o mesmo plano que cobre monitoramento de DNS, porta, ping e traceroute.
Avaliações verificadas do Capterra. Avaliação agregada 4.5 / 5 em 83 avaliações.
4.5
83 avaliações
4.6
4.6
Todas as avaliações foram obtidas em avaliações verificadas pelo Capterra. Classificações em agosto 2026.
Se sua pergunta não estiver coberta aqui, nossa equipe responde em até uma hora útil.
Uma lista negra DNS (DNSBL), também chamada de lista negra de DNS ou lista negra em tempo real (RBL), é um banco de dados publicado de endereços IP e domínios sinalizados por enviar spam, distribuir malware ou outra atividade abusiva. Servidores de e-mail consultam essas listas em tempo real antes de aceitar uma mensagem e rejeitam ou enviam para a pasta de spam e-mails de qualquer endereço que apareça em uma lista confiável.
Você especifica os endereços IP ou nomes de host que deseja monitorar. O Dotcom-Monitor então consulta mais de 70 bancos públicos de dados DNSBL no intervalo escolhido e compara o resultado com uma linha de base limpa. Se alguma lista retornar uma correspondência positiva, a verificação é marcada como erro, a lista responsável é identificada e um alerta é enviado para sua equipe.
A listagem negra é silenciosa. O e-mail é rejeitado no servidor de recebimento, então nada parece errado do seu lado — nenhum retorno de erro que você note, nenhum alarme na sua infraestrutura. A maioria das equipes descobre uma listagem apenas quando um cliente diz que uma fatura, recibo ou redefinição de senha nunca chegou, momento em que dias de e-mails podem já estar perdidos.
Além da detecção, o Dotcom-Monitor informa qual lista específica indicou você e quando a listagem apareceu, o que ajuda a identificar rapidamente a causa raiz. Esse detalhe é o que cada processo de remoção da lista exige, e as rechecagens contínuas confirmam quando a remoção realmente propagou, evitando que você fique no escuro.
O tempo varia de acordo com a lista. Algumas, como SpamCop e PSBL, encerram listagens automaticamente em cerca de 24 horas após o tráfego abusivo cessar. Outras requerem um pedido manual de remoção e podem levar vários dias. Após a remoção, permita um tempo extra para que os servidores de recebimento atualizem seus resultados DNSBL em cache.
As listagens são frequentemente causadas por algo diferente do envio intencional de spam: uma única caixa de correio comprometida, um relay configurado incorretamente ou proxy aberto, malware em uma máquina atrás do IP, ou um IP reciclado que ainda carrega a reputação do dono anterior. Em hospedagem compartilhada, listas em níveis como UCEPROTECT podem listar toda uma sub-rede devido ao comportamento de um vizinho.
Continuamente, não periodicamente. Uma verificação manual informa apenas sobre o momento em que foi feita, e uma listagem pode aparecer horas depois. Para qualquer endereço que envie e-mails transacionais ou de marketing, verificações automatizadas em intervalos curtos significam que você ficará sabendo sobre uma listagem em minutos, e não quando clientes reportarem falta de e-mail.
Listas baseadas em IP, como Spamhaus SBL e Barracuda BRBL, sinalizam o endereço do servidor remetente. Listas baseadas em Domínio e URI, como Spamhaus DBL, SURBL e URIBL, sinalizam domínios que aparecem dentro do corpo da mensagem. Essa diferença é importante porque uma listagem de URI pode seguir seu domínio mesmo em emails que você não enviou, como spam que apenas contém links para seu site.
Configure uma verificação DNSBL em menos de cinco minutos. Mais de 70 listas negras, sondagem contínua, alertas direcionados para a equipe responsável pelo email.