- 機能 · 監視拠点
グローバル監視ネットワーク:33拠点、18カ国、6大陸
各拠点は商業データセンター内の独自インフラ上で運営され、公開されたIPアドレスを使用し、同じスケジュールで同じチェックを行っています。ユーザーの所在地に合った拠点を選び、拠点間で結果を比較してください。
グローバルモニタリングネットワークとは
当社のグローバルモニタリングネットワークは、Dotcom-Monitorがチェックを実行する33のモニタリング拠点のセットです。 — 18か国、6大陸にまたがり、それぞれが商用データセンター内のモニタリングノードであり、独自に公開されたIPアドレスを持っています。モニターを設定する際に、これらの拠点のうちどれで実行するかを選択します。選択された各拠点は独立して完全なチェックを実行し、自身のタイミング、ステータスコード、エラーを報告するため、世界の一部でのみ発生している問題は、その地域のみの問題として表示されます。
拠点はプラットフォームがサポートするすべてのチェックタイプを実行します:リアルブラウザのページロードや複数ステップのEveryStepトランザクション、REST、SOAP、GraphQL APIコール、DNS、SSL、SMTP、FTP、TCPポート、ping、tracerouteなどのプロトコルレベルのチェックも含みます。エッジでの機能は制限されていません — シドニーでのチェックはシカゴでのチェックと同じです。
名称が似ているため一つ補足します。このページは「どこから監視しているか」について説明しています:当社独自のインフラとその地理的カバレッジです。所有されているネットワークの監視ではありません。もしあなたが必要としているのが、ご自身のホスト、ルーター、回線に対する到達性、レイテンシー、ルーティング、パケットロスのチェック — ping、traceroute、TCPポート監視などであれば、それはネットワーク監視の範疇であり、別のページがあります。この二つは連携します:ネットワーク監視は監視対象、グローバルモニタリングネットワークはそのチェック場所です。
監視地点
地域別に分類した全33拠点です。これらすべてはアカウントのすべてのモニターデバイスで利用可能であり、「グローバル」拠点だけが上位プランに限定されることはありません。
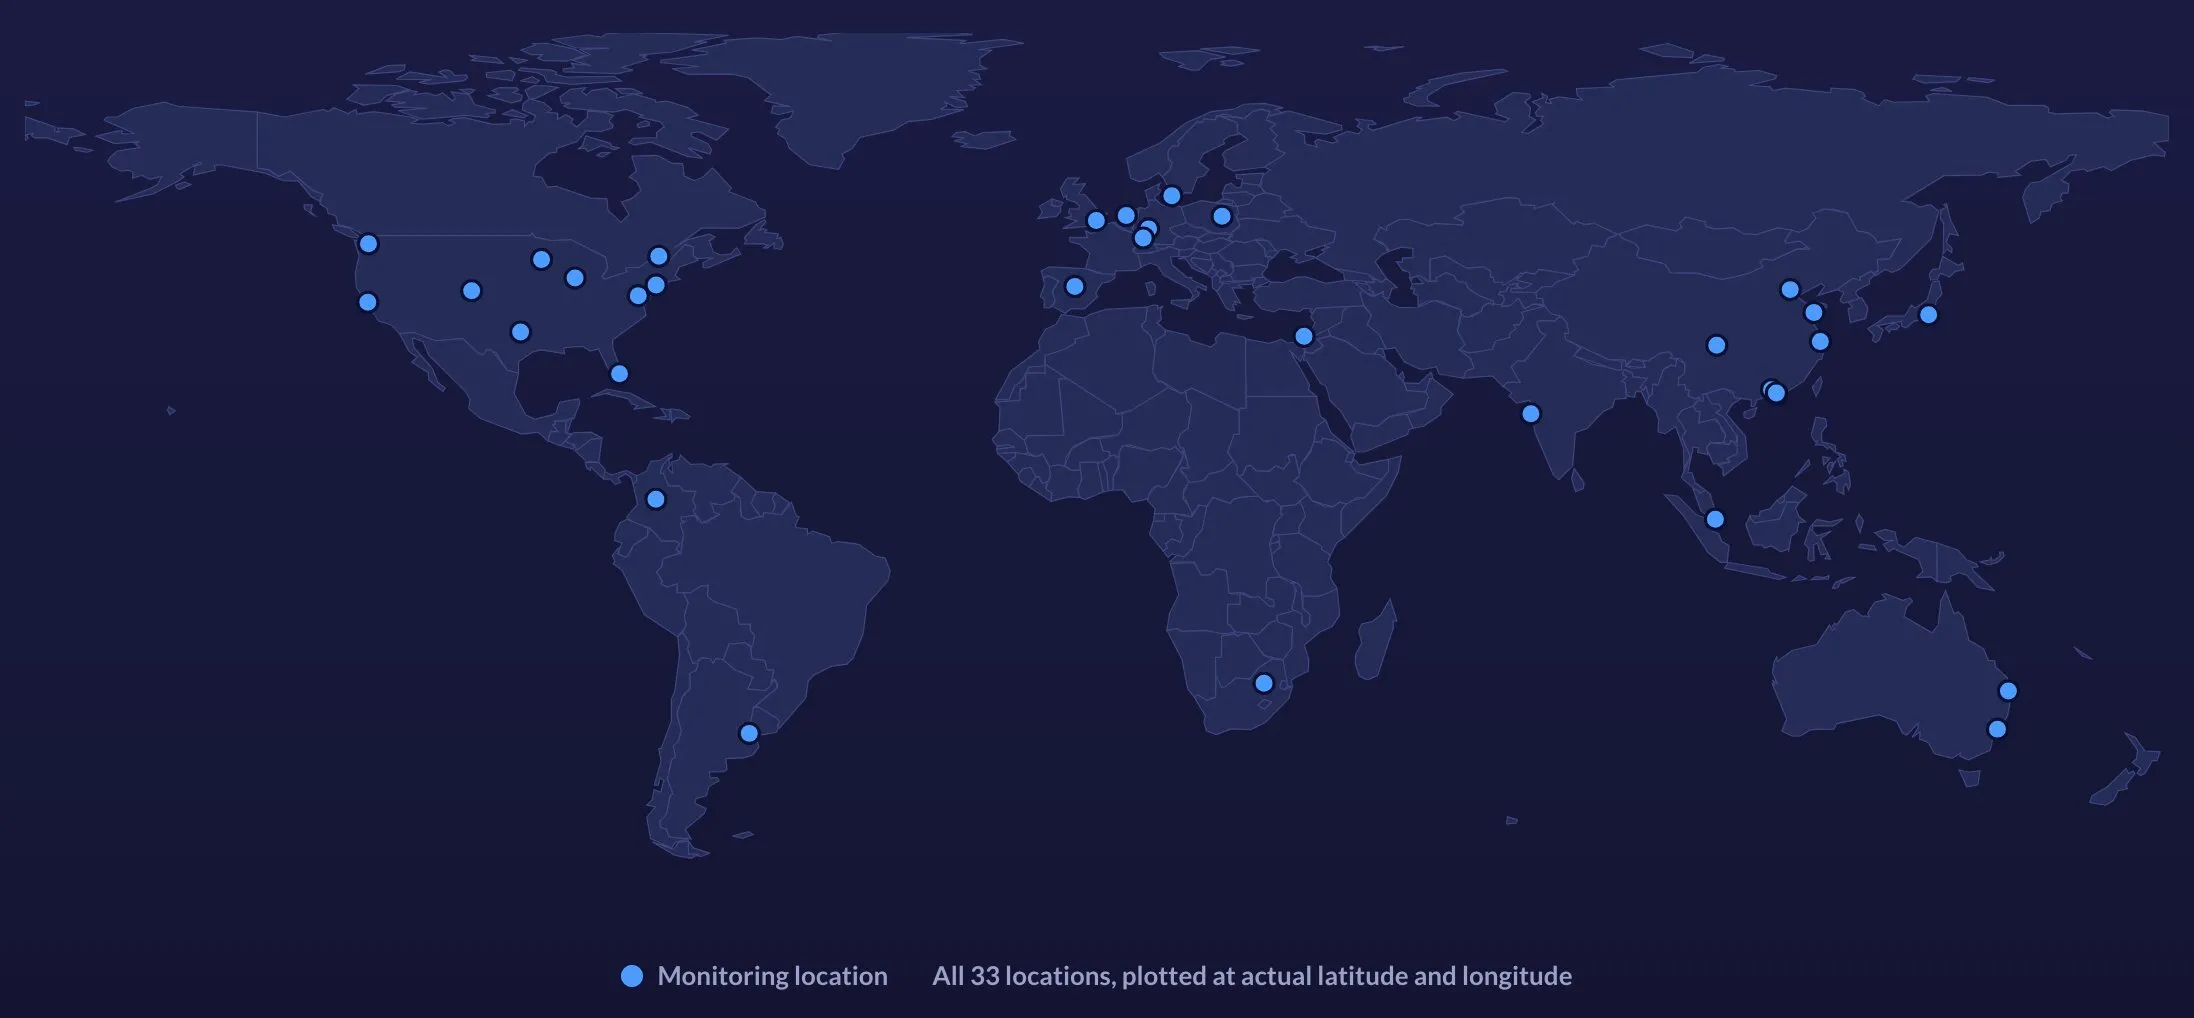
地図は視覚的なインデックスです。正式なリストはその下のテキストおよびアカウント内で、デバイス設定画面に名前で表示されています。
北アメリカ
- 10拠点
- シカゴ、イリノイ州
- ダラス、テキサス州
- デンバー、コロラド州
- マイアミ、フロリダ州
- ミネアポリス、ミネソタ州
- モントリオール、カナダ
- ニューヨーク、ニューヨーク州
- サンフランシスコ、カリフォルニア州
- シアトル、ワシントン州
- ワシントンD.C.、バージニア州
ヨーロッパ
- 7か所
- アムステルダム、オランダ
- コペンハーゲン、デンマーク
- フランクフルト、ドイツ
- ロンドン、イギリス
- マドリード、スペイン
- ストラスブール、フランス
- ワルシャワ、ポーランド
アジア・太平洋
- 12か所
- 北京、中国
- ブリスベン、オーストラリア
- 成都、中国
- 広州、中国
- 香港
- ムンバイ、インド
- 青島、中国
- 上海、中国
- 深セン、中国
- シンガポール
- シドニー、オーストラリア
- 東京、日本
南アメリカ、中東、アフリカ
- 4拠点
- ボゴタ、コロンビア
- ブエノスアイレス、アルゼンチン
- ヨハネスブルグ、南アフリカ
- テルアビブ、イスラエル
私たちのIPが必要ですか? 多くのチームがそれを望む理由は2つあります:合成トラフィックを分析から除外するため、そして私たちのエージェントをWAFやファイアウォールを通過させるためです。すべての拠点の現在のIPv4およびIPv6の範囲はナレッジベースに公開され、維持されています — 監視ロケーションIPアドレスの記事をご覧ください。アドレスは変更されるため、このページではなくその記事に意図的に掲載しています。その記事が正確で維持されている情報源です。これらのアドレスを使って自分でホスティングを確認することもできます:whoisやRDAPで調べれば、その拠点が属するネットワークやプロバイダが確認できます。
IPv6監視
33拠点にわたり、IPv4で75の監視ノード、IPv6で48の監視ノードを運用しています。33拠点中26拠点は両方のプロトコルに対応しており、ほとんどのネットワークはIPv4トンネルではなく本物のデュアルスタックです。7拠点はIPv4のみで、ブエノスアイレス、ワルシャワ、テルアビブ、香港、青島、東京、シンガポールです。1つのノードはIPv6のみで、サンフランシスコにありIPv4アドレスはありません。
IPv6のみのノードが重要です。デュアルスタックのホストでは、IPv6が失敗してもクライアントは通常速やかにIPv4へフォールバックするため、問題が見えません(Happy Eyeballsによって失敗が隠されます)。したがって、デュアルスタックのプローブは正常なサイトを報告しても、IPv6のみのユーザーは接続できない場合があります。IPv6のみのプローブはフォールバック先がないため、AAAAレコードが欠落または間違っている、ファイアウォールルールがv4のみ対応、ロードバランサーにv6リスナーがないなどの問題があればチェックは失敗し、問題が明らかになります。
これは理論上の話ではありません。大手携帯キャリアはIPv6のみのアクセスネットワークをNAT64を用いて運用しており、複数の国の企業や政府の調達ではIPv6対応が必須となっています。シングルスタック監視ではこれらの状況は把握できません。
テストできる内容 | 実行拠点 | 検出できる問題 |
|---|---|---|
IPv4チェック | 33拠点すべてで75ノード | すべてのベンダーがカバーする基本形 — 6大陸からのIPv4による到達性、遅延、ルーティング。 |
デュアルスタックチェック | 26拠点で48のIPv6ノード | 同じ都市からの両プロトコル間の遅延、ルーティング、TLS挙動の違い。 |
IPv6のみのチェック | サンフランシスコの1ノード、IPv4アドレス無し | 欠落または誤ったAAAAレコード、v4のみのファイアウォールとWAFルール、v6リスナーなしのロードバランサー — IPv4のフォールバックで他では隠れる失敗。 |
すべてのノードのアドレスが公開されています:各ロケーションのIPv6アドレスは、そのIPv4アドレスと並んで、monitoring location IP addressesの記事に記載されており、上記のノード数はそこから得られています。ご自身で数えることもできます。
なぜモニタリングロケーションが重要か
単一ロケーションのモニタリングは1つの質問に答えます:その1台の機械に対してサイトは稼働しているか?それ以下のすべては見えません。
地域的な障害
クラウドリージョン、トランジットプロバイダ、IXピアリングは地域単位で故障し、グローバルには発生しません。eu-centralでの障害はヨーロッパの顧客に影響を与えますが、米国のチェックはすべて正常を示したままです。ヨーロッパのプローブがなければ、最初の信号はサポートチケットになります。
地理によるCDNとDNS
どちらも設計上地理的なシステムです。エッジキャッシュの古さ、誤送信されたPoP、誤ったGeoDNS応答は一度に1つの地域に影響します。同じチェックを大陸間で比較することで検出できます。
大陸ごとに異なる待機時間
シカゴから1.2秒でレンダリングされるページが、シドニーやヨハネスブルグからは5秒かかることがあります — TLSの往復、距離、キャッシュされていない資産が複合的に影響しています。ロケーションごとの基準値はどの市場にエッジプレゼンスが必要かを教えてくれます。
管轄地域からのテスト
いくつかの義務は地理的です:特定の国の顧客に可用性を証明すること、地理制限されたコンテンツが正しく動作することを検証すること、または顧客が実際にいる場所からSLA準拠を証明することなどです。
誤検知を排除する方法
オンコールチームが監視を無視しない最速の方法は、1つのプローブの一時的な異常で呼び出すことです。単一の失敗したチェックはサイトがダウンしている証拠ではなく、1台の機械とサイト間の一つの経路が一度失敗した証拠です。これらは異なる主張であり、ネットワークは常に後者を示しています:一時的なルートフラップ、一瞬のパケットロスイベント、レート制限されたエッジノード、リゾルバーの一時的な異常。
多地点検証はアラートがプラットフォームを離れる前に曖昧さを解消します:
あるロケーションが失敗を報告する
チェックはそのロケーションでエラーとして記録され、完全なレスポンス、ヘッダー、タイミングがポストモーテムのためにキャプチャされます。まだ何も送信されません。
プラットフォームが他のロケーションからチェックを再実行する
同じデバイス、同じスクリプト、同じ閾値を、異なるネットワーク上の独立した監視ロケーションや異なる国から実行します。
結果を比較します
他の場所が成功した場合、失敗は特定の経路に限られ、インシデントは開かれません。もし他の場所も失敗した場合、障害が実際に発生していることが複数の大陸から確認されます。
その時にのみアラートが発火します
通知には証拠が含まれています — どの場所が失敗し、どの場所が成功したか、そして各場所がどのように見えたか — あなたのアラートルールとエスカレーションスケジュールを通じてルーティングされます。
その結果、チームが手動で確認せずに対応できるアラートが発生します。また、逆のケースも示します:複数の場所が失敗し、いくつかの場所が成功した場合、全体の障害ではなく地域的な障害を示しており、失敗した場所のリストがどこに問題があるかの最初の手がかりとなります。
独自ネットワーク内の監視:プライベートエージェント
当社の33のパブリックロケーションはパブリックインターネットが到達できるすべてにアクセスします。イントラネットアプリケーション、内部API、ステージング環境およびファイアウォール内のインフラは設計上、そのリストには含まれていません。
それらにはプライベートエージェントをインストールしてください — 同じ監視ノードソフトウェアがあなたの独自ネットワーク内の自分のハードウェア上で動作します。あなたのアカウントには別の監視場所として表示され、同じダッシュボード、レポート、アラートにフィードされます。またアウトバウンド通信のみなのでインバウンドファイアウォールルールは不要です。チームではしばしばパブリックロケーションとプライベートエージェントの両方で同時に同じチェックを実行します:パブリックチェックが失敗し内部チェックが成功した場合、問題はあなたの境界とインターネットの間にあり、アプリケーション内にはありません。
ファイアウォール内から内部アプリ、APIおよびパブリックインターネットが到達できないインフラに対して監視を実行します。
あなた自身のホストとルートに対するping、traceroute、TCPポートチェック — 外から内、内から外へ。
確認済みインシデントをメール、SMS、電話、Slack、PagerDuty、Webhookを通じて適切なオンコール担当者にルートします。
当社の監視ロケーションに関する質問
Dotcom-Monitorはどこから監視していますか?
6大陸の18カ国の33監視拠点:北米に10カ所、ヨーロッパに7カ所、アジア・太平洋に12カ所、南米、中東、アフリカにそれぞれ4カ所ずつあります。全ての拠点名はこのページに記載されており、各拠点の現在のIPアドレスは監視拠点IPアドレスのナレッジベース記事で公開されています。
どの拠点が自分のサイトを監視するか選べますか?
はい、監視デバイスごとに選択可能です。デバイス作成や編集時に拠点を選択し、いつでも変更できます。ほとんどのチームは利用者のいる地域を反映する拠点を数か所選び、特定市場を調査するために他の拠点を追加します。選択した各拠点は指定した間隔でチェックを実行し、それぞれの結果が報告されるため、横並びで比較可能です。
IPv6監視に対応していますか?
はい。IPv4上に75の監視ノード、IPv6上に48の監視ノードを運用しています。33拠点のうち26はデュアルスタックで両プロトコルに対応しており、IPv4のみの拠点はブエノスアイレス、ワルシャワ、テルアビブ、香港、青島、東京、シンガポールの7か所です。サンフランシスコにはIPv6専用ノードがあり、IPv4アドレスはありません。そのIPv6専用ノードは、AAAAレコードの欠如、IPv4限定のファイアウォールルール、v6リスナーを持たないロードバランサーなど、IPv4フォールバックプローブが隠す失敗を検出します。
プランに含まれる監視拠点は何カ所ですか?
すべての拠点が含まれます。すべての監視拠点は全プランで利用可能で、「グローバル」拠点を制限する地域別の階層はありません。プラン間の違いは監視デバイス数と監視の頻度にあります。現在の制限については料金ページをご覧いただくか、無料トライアルを開始して必要な拠点を設定してください。
自分のネットワーク内から監視できますか?
はい、プライベートエージェントを使って可能です。プライベートエージェントは、社内ネットワーク内の自前のハードウェアにインストールする同じ監視ノードソフトウェアで、イントラネットアプリケーション、内部API、ファイアウォールで保護されたインフラにアクセス可能です。アカウント上では追加の監視拠点として表示され、当社のパブリック拠点と同じレポートとアラートを提供し、通信はアウトバウンドのみです。
複数拠点からの監視は誤警報をどのように防止しますか?
ある拠点が障害を報告すると、プラットフォームはインシデント発生前に他の拠点から同じチェックを再実行します。他拠点で成功すれば、その障害は特定のネットワーク経路に限定されたものであり、アラートは送信されません。他拠点でも失敗すると、大陸の異なる独立したネットワークからの障害確認となり、各拠点の証拠付きでアラートが発報されます。これにより、対応が可能なページと無視すべきページが区別されます。
全33拠点からサイトをテスト
30日間無料トライアルを開始し、サイトを監視モニターに指定して関心のある拠点をすべて選択してください。クレジットカード不要です。
トライアル期間中はプラットフォーム全機能利用可能 — すべての監視拠点、すべてのチェックタイプ、クレジットカード不要。