Home » Lösungen » VPN-Überwachung

VPN-Überwachung: Site-to-Site-Tunnel und Client-VPN-Anwendungen

Überwachen Sie jeden VPN-Tunnel – und jeden dahinter geschützten Dienst.
Überprüfen Sie kontinuierlich die Gesundheit, Latenz und Erreichbarkeit Ihrer Site-to-Site-VPN-Tunnel und testen Sie synthetisch die internen Anwendungen, APIs und Portale, die nur Ihre Client-VPN-Benutzer erreichen können. Dotcom-Monitor führt Prüfungen vom öffentlichen Internet und von privaten Agenten durch, die in Ihrem Netzwerk ausgeführt werden – so wissen Sie lange bevor ein Benutzer ein Ticket öffnet, ob ein Tunnel ausgefallen ist oder eine interne Anwendung langsam reagiert.
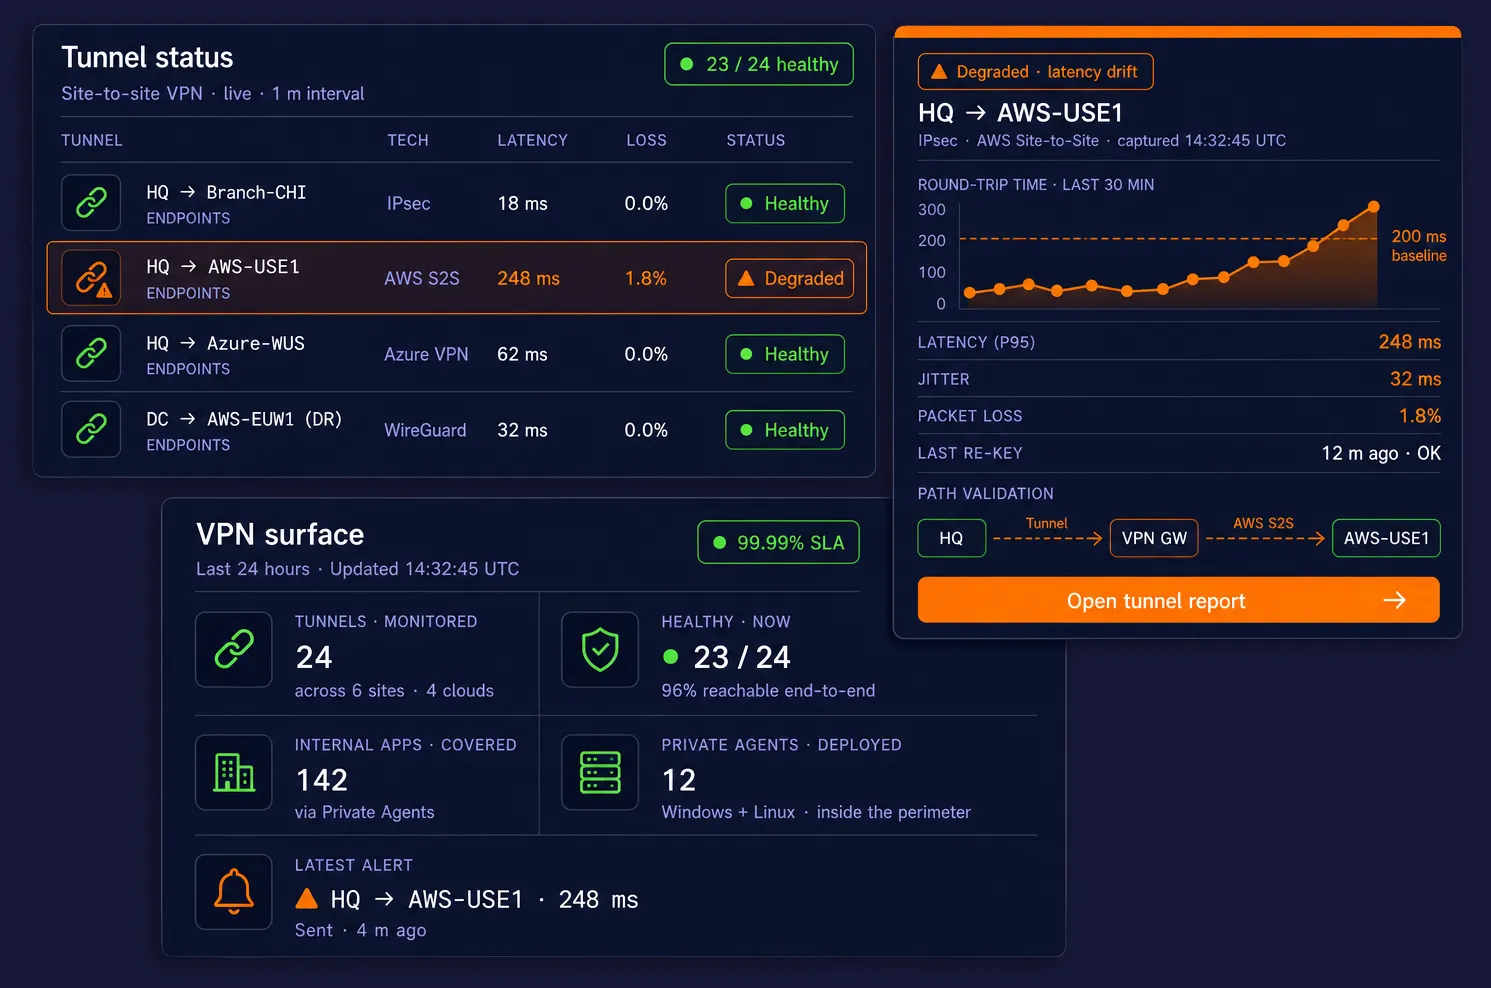
Three floating dark-mode cards on a deep navy background — a site-to-site VPN tunnel status table with one degraded tunnel, a single-tunnel diagnostic with rising RTT and path validation, and a VPN-surface KPI panel showing tunnels monitored, healthy count, internal apps covered, Private Agents deployed, and the latest alert.
10.000+

Organisationen weltweit

99,99%

Plattformverfügbarkeits-SLA

30+

Globale Überwachungsstandorte

Seit 1998

Marktführer im Website-Monitoring

Synthetische Überwachung für private Netzwerke

Was ist VPN-Überwachung?

VPN-Überwachung ist die kontinuierliche, synthetische Überprüfung, dass Ihre VPN-verbundene Infrastruktur erreichbar, schnell und online ist – sowohl die Tunnel selbst als auch die dahinterliegenden Dienste. Dotcom-Monitor löst zwei unterschiedliche, aber verwandte Probleme mit derselben Plattform: die Überprüfung der Gesundheit von Site-to-Site-VPN-Tunneln zwischen Büros, Rechenzentren und Clouds sowie die Validierung von durch Client-VPN geschützten Anwendungen, die externe synthetische Prüfungen nicht erreichen können.

Kurze Antwort

VPN-Überwachung ist das kontinuierliche, automatisierte Testen von VPN-Tunneln und den darauf angewiesenen Diensten, so dass Sie Tunnelabbrüche, Latenzverschiebungen, Paketverluste, Zertifikatsabläufe und Ausfälle von Anwendungen erkennen können, bevor Benutzer diese melden.

Sie umfasst zwei unterschiedliche Muster: (1) Site-to-Site-VPN-Überwachung, die IPsec-, GRE-, DMVPN-, WireGuard- oder Cloud-VPN-Tunnel zwischen Büros, Rechenzentren und VPCs überwacht; und (2) Client-VPN-Anwendungsüberwachung, die interne Web-Apps, APIs, Intranets und Datenbanken synthetisch testet, die nur erreichbar sind, wenn ein Benutzer mit dem Unternehmens-VPN verbunden ist.

Dotcom-Monitor führt beides von einer einzigen Plattform aus, indem es Private Agents in Ihrem Netzwerk sowie 30+ öffentliche Überwachungsstandorte weltweit nutzt, mit 1-Minuten-Prüfungsintervallen, ICMP/TCP/HTTPS/SNMP-Sonden und Warnungen per E-Mail, SMS, Slack, Teams, PagerDuty und Webhooks.

Site-to-Site-VPN-Überwachung überwacht den Tunnel selbst. Ist die IPsec SA aktiv? Kommen Pakete vom Büro in Chicago bis zur AWS VPC? Driftet die Round-Trip-Time? Hat die Firewall einen Fehler erlitten und den Tunnel stillschweigend getrennt? Dotcom-Monitor pingt kontinuierlich, prüft Ports und HTTP-Proben-Endpunkte auf beiden Seiten jedes Tunnels, sodass Sie Fluktuationen, Rekey-Fehler und Latenzverschlechterungen innerhalb von Sekunden erkennen.

Client-VPN-Überwachung beobachtet die Anwendungen, auf die Ihre Remote-Mitarbeiter angewiesen sind – SharePoint-Intranets, interne ERP-Systeme, Jira, datenbankgestützte Dashboards, Admin-Portale, Lizenzserver. Diese Dienste haben keine öffentliche DNS und keine öffentliche IP, deshalb kann ein Monitor in der öffentlichen Cloud sie nicht sehen. Durch den Einsatz eines Dotcom-Monitor Private Agent in Ihrem Netzwerk (oder auf einem Rechner, der eine Client-VPN-Sitzung hält) führt die Plattform dieselben HTTPS-, BrowserView-, UserView- (Multi-Schritt-Skript) und MetricsView-Prüfungen durch, die sie für öffentliche Internet-Ressourcen ausführt – und streamt die Ergebnisse in Ihr Dotcom-Monitor-Konto.

Eine Plattform. Eine Benutzeroberfläche. Ein Satz von Warnungen, Dashboards und Berichten für öffentliche Webseiten, SaaS-Endpunkte, VPN-Tunnel und alles, was sich hinter der Firewall verbirgt.

Zwei Probleme. Eine Plattform.

Tunnel-Ebene

ICMP, TCP-Port, UDP, Traceroute, SNMP, BGP-Erreichbarkeit

Anwendungsebene

HTTPS, REST, SOAP, GraphQL, WebSocket, Multi-Schritt-Skripte

UX-Ebene

Aufnahmen mit echtem Browser (BrowserView & UserView)

Wo es ausgeführt wird

30+ öffentliche Überwachungsstandorte + unbegrenzte Private Agents

Benachrichtigungen

E-Mail, SMS, Sprachmeldung, Slack, PagerDuty, Teams, Webhook

Berichterstattung

Live-Dashboards, SLA-Berichte, XML/CSV/PDF-Export

Abgedeckte VPN-Technologien

IPsec

Site-to-Site, routenbasiert, richtlinienbasiert

SSL VPN

OpenVPN, Cisco AnyConnect, GlobalProtect, FortiClient

Modern

WireGuard, Tailscale, ZTNA-Overlays

Cloud

AWS Site-to-Site, Azure VPN Gateway, Google Cloud VPN

Legacy

GRE, DMVPN, MPLS mit IPsec, L2TP

1

Wählen Sie die Ebene

Tunnel-Status, interne App oder beides.

2

Einen privaten Agenten bereitstellen

Leichter Agent für alles, was nicht im öffentlichen Internet ist.

3

Checks konfigurieren

Ping, Port, HTTPS, Browser oder mehrstufiges Skript.

4

Alarm & Bericht

Slack / PagerDuty bei Fehler, SLA-Berichte auf Anfrage.

Wie es visuell funktioniert

Zwei Überwachungsmuster. Eine Plattform.

Ob Sie nun den Tunnel zwischen zwei Standorten oder die durch Client-VPN geschützten Anwendungen überwachen, dieselbe Private Agent-Architektur steuert beide Workflows. So sieht jedes Muster im Netzwerk aus.

1

Site-to-Site VPN Tunnel Überwachung

Ein Private Agent auf beiden Seiten des Tunnels führt ICMP-, TCP-Port-, HTTPS- und SNMP-Checks über die verschlüsselte Verbindung aus. Jedes Ergebnis wird über eine einzige ausgehende HTTPS-Verbindung an die Dotcom-Monitor-Plattform gestreamt – so erkennen Sie Tunnelunterbrechungen, Latenzspitzen und Paketverluste innerhalb von Sekunden, ohne eine eingehende Firewall-Regel zu öffnen.

2

Client VPN Anwendungsüberwachung

Ein im vertrauenswürdigen Netzwerk eingesetzter Private Agent (oder auf einem Host mit einer persistenten Client-VPN-Sitzung) führt HTTPS-, BrowserView- und UserView-Checks gegen die internen Anwendungen durch, auf die sich Ihre Remote-Mitarbeiter verlassen. Der Agent sieht genau das, was ein VPN-verbundener Mitarbeiter sieht – SSO, Split-Horizon-DNS, interne SSL-Zertifikate, den vollständigen Anmeldeprozess.

Kernfunktionen

Alles, was Sie brauchen, um zu beweisen, dass ein VPN Ende-zu-Ende funktioniert

Vom kryptografischen Handshake im Tunnel bis zum Anmeldeprozess in der internen Anwendung dahinter deckt Dotcom-Monitor jede Prüfung ab, die Netzwerk-, Operations- und Sicherheitsteams durchführen müssen.

Tunnel-Erreichbarkeitsprüfungen

Tunnel-Leistungsmetriken

Internes Web-App-Monitoring

Echt-Browser- & Mehrstufige Prüfungen

Zertifikats- & Kryptogesundheit

DNS- & Namensauflösung

Private Agent Bereitstellung

Alarmierung & Eskalation

SLA-Dashboards & Berichte

So funktioniert es

Vom Tunnel-Blindspot zur vollständigen Sichtbarkeit in vier Schritten

Egal, ob Sie zehn Site-to-Site-Tunnel zwischen Rechenzentren oder eine Handvoll interner Apps überwachen, auf die nur Remote-Mitarbeiter zugreifen, die Einrichtung ist dieselbe.

01

Karten, was überwacht werden muss

Listen Sie Ihre Tunnel (HQ↔AWS, HQ↔Azure, HQ↔Niederlassung) und die internen Dienste auf, auf die Remote-Benutzer über Client-VPN zugreifen. Entscheiden Sie für jeden, ob ein öffentlicher Monitoring-Standort darauf zugreifen kann oder ob ein Private Agent erforderlich ist.

02

Installieren Sie den Private Agent

Installieren Sie den Private Agent auf einem Windows- oder Linux-Host innerhalb Ihres vertrauenswürdigen Netzwerks – eine VM, eine Jumpbox oder ein dediziertes Gerät funktioniert. Der Agent öffnet eine einzelne ausgehende HTTPS-Sitzung zu Dotcom-Monitor. Es werden keine Firewall-Löcher geöffnet.

03

Konfigurieren Sie Ihre Monitore

Erstellen Sie ServerView-Geräte für Tunnel-Pings und Portprüfungen, HTTPS- oder BrowserView-Geräte für interne Apps und UserView-Skripte für mehrstufige Logins. Weisen Sie jeden Monitor einem öffentlichen Standort, einem Private Agent oder beidem zu.

04

Alarmieren, Berichten, Iterieren

Leiten Sie Alarme an Slack, PagerDuty oder Ihr Ticketsystem weiter. Erstellen Sie Dashboards für das NOC. Planen Sie SLA-Berichte für die Führungsebene. Passen Sie Schwellenwerte an, wenn Sie lernen, wie normale Tunne­llatenz und App-Antwortzeiten tatsächlich aussehen.

Zwei Ansätze, eine Plattform

Site-to-Site VPN vs. Client VPN Monitoring

Die Ausfallmodi sind unterschiedlich, die Überwachungsmuster sind unterschiedlich, und Dotcom-Monitor unterstützt beide nativ – verwaltet nebeneinander im selben Konto.

Site-to-Site VPN Überwachung

Kontinuierliche Gesundheitsprüfungen über den Tunnel zwischen Büros, Rechenzentren und Clouds.

Hauptfrage

Ist der Tunnel aktiv, schnell und verliert keine Pakete?

Bereitstellungsmuster

Ein Private Agent auf jeder Seite des Tunnels – oder ein einzelner Agent, der das entfernte Subnetz darüber abfragt

Empfohlene Prüfungen

ICMP Ping, TCP Port, UDP, Traceroute, SNMP (MetricsView), HTTPS zu einem bekannten internen Endpunkt auf der entfernten Seite

Schlüsselmetriken

Round-Trip-Latenz, Jitter, Paketverlust %, Tunnelverfügbarkeit, Re-Key-Intervall, BGP-Nachbarstatus

Typische Alarme

Tunnel ausgefallen > 60s, Verlust > 2 %, Latenz > Basiswert + 3σ, SNMP Tunnel-Zustands-Störung

Abgedeckte Technologien

IPsec, GRE, DMVPN, WireGuard, AWS S2S, Azure VPN GW, GCP Cloud VPN, Cisco / Fortinet / Palo Alto / Check Point

Frequenz

So knapp wie 1 Minute für kritische Tunnel

Berichte

Uptime % pro Tunnel, Latenztrends, Monat-für-Monat SLA-Nachweise

Client VPN Überwachung

Simulierte Tests interner Apps, die externe Prüfungen nicht erkennen können – aus der gleichen Perspektive wie ein entfernter Mitarbeiter.

Hauptfrage

Kann meine Remote-Belegschaft die interne App tatsächlich erreichen und nutzen?

Bereitstellungsmuster

Privater Agent innerhalb des vertrauenswürdigen Netzwerks oder auf einem Host mit einer persistenten Client-VPN-Sitzung, sodass die Prüfungen von “innen” ausgehen

Empfohlene Prüfungen

HTTPS / REST / SOAP / GraphQL, BrowserView (echter Chrome), UserView (mehrstufige Login-Skripte), Ablauf von SSL-Zertifikaten, DNS

Schlüsselmetriken

Seitenladezeit, TTFB, Schritt-Dauer, SSL-Handshake, HTTP-Status, Schlüsselwort-Übereinstimmung, DOM-Ladung

Typische Alarme

Login-Schritt schlägt fehl, Seitenladezeit > SLA, 5xx von interner API, Zertifikat läuft in < 14 Tagen ab

Abgedeckte Technologien

Cisco AnyConnect, GlobalProtect, FortiClient, OpenVPN, WireGuard, Tailscale, jedes ZTNA-Overlay

Frequenz

Intervalle von 1 bis 15 Minuten je nach Kritikalität

Berichte

Uptime pro App, Wasserfall-Darstellungen, Screenshot & HAR bei jedem Fehler

Beginnen Sie mit der Überwachung Ihrer VPNs in weniger als einer Stunde

Installieren Sie den Private Agent, richten Sie ihn auf die Dienste aus, die Ihnen wichtig sind, und beobachten Sie, wie jeder Tunnel und jede interne App in Ihrem Dotcom-Monitor-Dashboard aufleuchtet – mit echten Warnungen, echten SLA-Berichten und echten Wasserfällen bei Fehlern.

Anwendungsfälle

Was Teams mit VPN Monitoring bauen

Netzwerk-, DevOps- und SRE-Teams nutzen Dotcom-Monitor, um VPN-Blindstellen zu erstklassigen Elementen ihres Observability-Stacks zu machen.

Multi-Cloud Tunnel SLAs

Beweisen Sie die Verfügbarkeit und Latenz jedes IPsec-Tunnels zu AWS, Azure und GCP – pro Cloud, pro Region – und legen Sie den Bericht der Finanzabteilung vor, wenn diese fragt, warum auf der Rechnung drei VPN-Gateways stehen.

Zustand der Niederlassungen

Behalten Sie jeden Branch-to-HQ-Tunnel von einem einzigen Dashboard aus im Blick. Markieren Sie die Niederlassung, die jeden Dienstag um 3 Uhr morgens still ihren Tunnel trennt, bevor der Filialleiter den Helpdesk kontaktiert.

Intranet- & SharePoint-Monitoring

Führen Sie BrowserView- und UserView-Skripte gegen Ihre interne SharePoint-, Confluence- oder ServiceNow-Instanz aus und erkennen Sie langsame Seitenladezeiten, kaputte Suche und fehlgeschlagene SSO, bevor Mitarbeiter eskalieren.

Interne API-Verfügbarkeit

Schützen Sie die internen APIs, auf die nachgelagerte Microservices, Partner oder Integrationen angewiesen sind – HTTPS-Prüfungen mit Keyword- und JSONPath-Assertions, die alle 60 Sekunden von innerhalb des Perimeters ausgeführt werden.

Erfahrung der Remote-Arbeitskräfte

Messen Sie, was ein per VPN verbundener Mitarbeiter tatsächlich erlebt: ERP-Login, Ticketing, Zeiterfassung, Shared Drives. Beantworten Sie die Frage „Liegt es am VPN oder an der App?“ mit Daten statt mit Vermutungen.

Interner SSL-Zertifikatsablauf

Erkennen Sie bald ablaufende Zertifikate auf internen Hosts – von CA ausgestellt oder selbstsigniert – Wochen bevor sie ablaufen. Keine Montagmorgen-Ausfälle mehr, weil das Zertifikat eines Admin-Portals am Samstag erneuert wurde.

Rechenzentrum zum DR-Standort

Überprüfen Sie jede Minute, ob der Replikationstunnel vom Haupt- zum DR-Standort gesund und latenzstabil ist. Erkennen Sie stille Brownouts, die einen Failover-Test in einen Failover-Ausfall verwandeln würden.

Zugriffskontrolle älterer Apps

Ältere On-Premise-Apps ohne integrierten Health-Endpunkt erhalten synthetische Abdeckung durch ServerView-Portprüfungen und UserView-Login-Skripte – ohne die Anwendung zu berühren.

Compliance & Audit Evidence

Generieren Sie zeitgestempelte, geplante SLA-Berichte für SOC 2, ISO 27001 und interne Audits — die belegen, dass VPN-geschützte Dienste während jeder gemessenen Periode die Verfügbarkeitszusagen eingehalten haben.

Fehlermodi, die Sie von außen nicht sehen können

Die Dinge, die nur VPN-Monitoring erkennt

Eine Verfügbarkeitsprüfung über das öffentliche Internet wird Ihnen diese nie anzeigen. Ein Dotcom-Monitor Private Agent, der von innen in Ihrem Netzwerk überwacht, tut das.

Fehler
Was Benutzer erleben
Wie Dotcom-Monitor es erkennt
IPsec SA-Ablauf / Re-Key-Fehler
Tunnel bricht stillschweigend ab; Datenverkehr geht ins Schwarze Loch
ICMP-/TCP-Checks über den Tunnel schlagen fehl; Alarm in unter 60 Sekunden
Firewall-Failover ohne Session-Synchronisierung
Bestehende Tunnelsitzungen brechen ab; neue Verbindungen stellen sich langsam wieder her
Anstieg der Latenz + intermittierender Verlust bei ServerView-Prüfungen
BGP-Nachbarflappen
Routen werden zurückgezogen; Subnetz durch Tunnel nicht erreichbar
TCP-Port-Check zum Remote-Host schlägt fehl; SNMP BGP Status zeigt Down
MTU- / Fragmentierungsprobleme
Kleine Pings funktionieren, große Payloads hängen
HTTPS-Prüfungen für interne Apps schlagen fehl oder hängen beim Download
Interne SSL-Zertifikat abgelaufen
Browser-Warnungen zur Vertrauenswürdigkeit im Intranet
HTTPS-Monitor meldet verbleibende Tage bis Ablauf + harter Fehler
Split-Horizon DNS Drift
Benutzer lösen falsche IP auf – öffentlich statt intern
Die DNS-Aufgabe überprüft den erwarteten Datensatz innerhalb des VPN
Internes SSO / MFA defekt
Login-Schleife; Benutzer erreichen die Seite, können sich aber nicht authentifizieren
UserView-Mehrschritt-Skript schlägt beim Authentifizierungsschritt mit Screenshot fehl
Intranet langsam während des Backup-Fensters
Seiten benötigen während nächtlicher Backups 20+ Sekunden
BrowserView misst normale Ladezeiten als Basiswert und warnt bei Abweichungen
VPN-Konzentrat CPU-Sättigung
Login-Warteschlange bildet sich; neue Tunnel können nicht aufgebaut werden
MetricsView SNMP-Abfrage sendet Alarme bei CPU- / Sitzungsanzahl-Grenzwerten
Privater DNS- oder NTP-Dienst ausgefallen
Kaskadierende Authentifizierungs- und Zertifikatskettenfehler über interne Dienste hinweg
ServerView DNS- und NTP-Aufgaben werden von einem Private Agent im Netzwerk ausgeführt

Jede Prüfung kann nach Website, Tunnel, Private Agent, Abteilung oder Zeitplan gefiltert, gruppiert und berichtet werden.

Warum Teams Dotcom-Monitor für VPN-Monitoring wählen

Gemeinsam für Network Ops, DevOps und SRE entwickelt

Eine Plattform für öffentliche Websites, SaaS-Endpunkte, VPN-Tunnel und alles, was dahinter geschützt ist – damit jedes Team dieselbe Wahrheitsquelle liest.

Keine eingehende Exposition

Private Agents stellen eine einzelne ausgehende HTTPS-Verbindung her. Keine Firewall-Löcher, kein VPN zurück ins Netzwerk, keine eingehenden Regeln, die InfoSec überwinden muss.

Erkennung unter einer Minute

Prüffrequenz so eng wie 1 Minute bei Tunnel und kritischen Apps – Sie wissen, dass ein Tunnel gefallen ist, bevor der Nutzer den Pager anruft.

Jedes Protokoll, ein Agent

Der gleiche Private Agent führt HTTPS, REST, SOAP, GraphQL, WebSocket, BrowserView, UserView, ServerView und MetricsView aus.

Öffentlich + Privat in einer Ansicht

Korrigieren Sie eine öffentliche Internetverschlechterung mit einem internen Anwendungsproblem in einem einzigen Dashboard. Triage hört auf, ein Ratespiel im Krisenraum zu sein.

Auditbereite SLA-Berichte

Geplante PDF-/Excel-Exporte beweisen, dass jeder VPN-geschützte Dienst seine Verfügbarkeitsverpflichtung erfüllt hat – für SOC 2, ISO 27001 und interne Governance.

Benachrichtigungen, Wo Sie Bereits Arbeiten

Slack, Microsoft Teams, PagerDuty, OpsGenie, ServiceNow, Jira, Webhooks, E-Mail, SMS, Sprachanruf – mit integrierter Rufbereitschaft und Eskalation.

Unbegrenzte Private Agents

Setzen Sie einen Agent pro Standort, pro DC, pro VPC, pro Cloud-Region ein. Keine Lizenzierung pro Agent – der Tarif wird nach Monitoren, nicht nach Maschinen berechnet.

Automatisieren Sie Alles

Provisionieren Sie Monitore mit Terraform, GitHub Actions, Jenkins oder jeder CI/CD-Pipeline über die Dotcom-Monitor REST API. Keine UI-Klicks erforderlich.

Was Unsere Kunden Sagen

"Wir hatten einen Site-to-Site-Tunnel zwischen unserem Rechenzentrum und AWS, der alle paar Wochen um 3 Uhr morgens lautlos abbrach. Öffentliche Uptime-Checks zeigten alles in Ordnung. Ein Dotcom-Monitor Private Agent, der den Tunnel überwachte, entdeckte den Ausfall innerhalb einer Minute und alarmierte den richtigen Bereitschaftsdienst. Er hat sich beim ersten Einsatz bezahlt gemacht."
Leiter Netzwerktechnik
Finanzdienstleistungen · Verifizierter Kunde

Sehen Sie Ihre VPNs, Wie Dotcom-Monitor Sie Sieht

Jede 30-tägige Testphase beinhaltet unbegrenzte Private Agents, jede Monitoring-Plattform, jeden globalen Standort und jede Integration. Stellen Sie den Agent auf, richten Sie ihn auf einen Tunnel aus und beobachten Sie die ersten Daten.

Häufig Gestellte Fragen

Häufige Fragen Zur VPN-Überwachung Mit Dotcom-Monitor

VPN-Überwachung ist die kontinuierliche, synthetische Prüfung von virtuellen privaten Netzwerktunneln und den Anwendungen, die davon abhängen. Sie beantwortet drei Fragen nach Zeitplan: Ist der Tunnel verfügbar? Ist er schnell genug? Und können die dahinterliegenden Dienste tatsächlich von den Benutzern und Standorten erreicht werden, die sie benötigen? Moderne VPN-Überwachung kombiniert ICMP- und TCP-Sonden zur Erreichbarkeit des Tunnels, SNMP-Abfragen von Firewall- und VPN-Konzentrator-Metriken sowie HTTPS- / browserbasierte Prüfungen gegen interne Anwendungen – alle ausgeführt innerhalb des Netzwerks durch einen Private Agent oder über das öffentliche Internet durch verteilte Überwachungsstandorte.

Da VPNs fast immer auf dem kritischen Pfad für Remote-Arbeit, Niederlassungsverbindungen und Hybrid-Cloud-Verkehr sind — und weil sie stillschweigend ausfallen. Ein Site-to-Site-Tunnel kann in der Firewall-UI als “aktiv” angezeigt werden, während Pakete fallen gelassen werden, ständig neu verschlüsselt wird oder der Datenverkehr über einen verschlechterten ISP geroutet wird. Ein Client-VPN kann Benutzer erfolgreich authentifizieren, während die dahinterliegende Intranet-Anwendung 500er-Fehler liefert. Ohne dediziertes VPN-Monitoring werden diese Ausfälle erst entdeckt, wenn Benutzer sich beschweren. Kontinuierliches synthetisches VPN-Monitoring macht Tunnelabbrüche, Latenzverschlechterungen, Zertifikatsabläufe, Split-Horizon-DNS-Abweichungen und Ausfälle interner Anwendungen in Sekunden sichtbar — bevor sie zu Support-Tickets oder SLA-Verletzungen werden.

Sie überwachen eine VPN-Verbindung, indem Sie eine Überwachungsprobe auf jeder Seite des Tunnels platzieren — oder zumindest auf einer Seite mit einem bekannten Testziel auf der anderen — und geplante End-to-End-Checks durchführen. Mit Dotcom-Monitor: (1) installieren Sie einen Private Agent innerhalb des Netzwerks (Windows oder Linux, ca. 5 Minuten), (2) erstellen Sie ServerView-Aufgaben für ICMP-Ping, TCP-Port-Checks und Traceroute über den Tunnel, (3) fügen Sie HTTPS- oder BrowserView-Aufgaben gegen eine interne Anwendung hinzu, um die End-to-End-Nutzbarkeit zu validieren, und (4) optional SNMP-Abfragen mit MetricsView gegen den VPN-Konzentrator für Tunnelzähler und Durchsatz. Ergebnisse werden über eine einzige ausgehende HTTPS-Verbindung gestreamt — keine eingehenden Firewall-Regeln erforderlich.

Kombinieren Sie vier Ebenen: Erreichbarkeit (ICMP-Ping zu einem stabilen Host im entfernten LAN alle 60 Sekunden), Pfadvalidierung (Traceroute bestätigt, dass die Route den Tunnel durchläuft und nicht einen Fallback-Internetpfad), Service-Checks (TCP-Port- oder HTTPS-Probes gegen einen realen Dienst im entfernten Subnetz) und Gerätetypelerie (SNMP-Abfragen des VPN-Gateways für Tunnelstatus, Pakete rein/raus, CPU und Sessions). Alarmieren Sie sowohl bei Hard-Failures als auch bei Trend-Schwellen — ein Tunnel, dessen Latenz sich über 24 Stunden verdoppelt hat, ist genauso handlungsrelevant wie ein ausgefallener Tunnel. Dotcom-Monitor liefert alle vier aus einem Agenten, einer UI und einem Satz von Alarmen.

Die Metriken, die mit tatsächlicher Nutzerwirkung korrelieren, sind: Tunnel-Status (aktiv/inaktiv), Round-Trip-Latenz (ms), Jitter (Variation der Latenz), Prozentualer Paketverlust, Frequenz der Tunnel-Neuvermittlung, Durchsatz rein/raus, Anzahl aktiver Sitzungen, HTTPS-Antwortzeit für interne Anwendungen, Tage bis Ablauf des TLS-Zertifikats für interne Zertifikate und DNS-Auflösungszeit gegen interne Resolver. Dotcom-Monitor erfasst all diese nativ über ServerView (Erreichbarkeit), MetricsView (SNMP) und BrowserView (Anwendungsebene).

Die Preispolitik von Dotcom-Monitor basiert auf der Anzahl der überwachten Ziele und der Prüfungsfrequenz, nicht auf der Anzahl der VPN-Tunnel, Private Agents oder Überwachungsstandorte. Private Agents sind in allen kostenpflichtigen Plänen unbegrenzt, sodass Sie pro Standort, VPC oder Cloud-Region einen Agenten ohne zusätzliche Kosten einsetzen können. Es gibt eine 30-tägige Vollzugriffs-Testversion ohne Kreditkarte, mit der Sie echte Tunnel und interne Anwendungen End-to-End überwachen können, bevor Sie sich verpflichten. Für ein genaues Angebot passend zu Ihrem Tunnel- und App-Inventar fordern Sie eine Demo an.

Sie können teilweise Abdeckung erreichen, aber keine End-to-End-Abdeckung. SNMP zeigt Ihnen, was das VPN-Gateway für den aktuellen Status hält (Tunnel aktiv, Sessions aktiv, Bytes transferiert) — was wertvoll, aber irreführend sein kann, wenn das Gerät gesund ist, während Pakete downstream verschluckt werden. Nagios und andere selbst gehostete Tools können ICMP- und HTTP-Checks durchführen, erfordern jedoch, dass Sie die Monitoring-Infrastruktur selbst aufbauen, hosten, pflegen und skalieren, und beinhalten selten Browser-Level- oder mehrstufige Transaktionstests. Dotcom-Monitor kombiniert SNMP, ICMP, TCP, HTTPS und Real-Browser-Checks in einer SaaS-Plattform mit über 30 externen Überwachungsstandorten plus unbegrenzten Private Agents — so sehen Sie sowohl, was das Gateway meldet, als auch was Nutzer wirklich erleben.

Ein Private Agent ist ein leichtgewichtiger Windows- oder Linux-Dienst, der innerhalb Ihres vertrauenswürdigen Netzwerks läuft. Er empfängt Überwachungsaufträge von der Dotcom-Monitor-Plattform über eine einzige ausgehende HTTPS-Verbindung, führt sie von innen der Perimeter aus aus und streamt die Ergebnisse zurück. Sie benötigen einen, wann immer das Ziel vom öffentlichen Internet aus nicht erreichbar ist — das umfasst die meisten Site-to-Site-VPN-Endpunkte und praktisch jede client-VPN-geschützte Anwendung. Keine eingehenden Firewall-Regeln erforderlich.

Das zuverlässigster Muster ist, auf jeder Seite des Tunnels einen Private Agent zu platzieren (oder zumindest auf einer Seite mit einer bekannten Test-IP auf der gegenüberliegenden Seite) und ServerView-Aufgaben zu konfigurieren: ICMP-Ping zum entfernten LAN, TCP-Port-Checks zu einem Dienst im entfernten Subnetz, Traceroute zur Bestätigung, dass der Pfad den Tunnel durchläuft, und SNMP-Abfragen an die Firewall / den VPN-Konzentrator mittels MetricsView. Fügen Sie einen HTTPS-Check gegen einen bekannten internen Endpunkt auf der gegenüberliegenden Seite als funktionalen End-to-End-Test hinzu. Alarmieren Sie, wenn einer dieser Checks ausfällt oder wenn Latenz/Verlust über Ihrem Baseline liegt.

Setzen Sie einen Private Agent auf einem Host ein, der entweder im Netzwerk sitzt, in das das Client-VPN routet, oder selbst eine persistente Client-VPN-Sitzung hält (zum Beispiel eine Linux-VM, die OpenVPN oder WireGuard als Client ausführt). Der Agent führt HTTPS-, BrowserView-, UserView- und ServerView-Aufgaben gegen die interne Anwendung genau so aus, wie es ein entfernter Benutzer sehen würde — inklusive SSO, MFA, Split-Horizon-DNS und internen SSL-Zertifikaten.

Ja. Dotcom-Monitor ist VPN-Technologie-agnostisch — es überwacht das Ergebnis des Tunnels, nicht die Kontrollebene des Tunnels. Es funktioniert mit IPsec (Site-to-Site, route-basiert, policy-basiert), GRE, DMVPN, MPLS mit IPsec, WireGuard, Tailscale und anderen ZTNA-Overlays, OpenVPN, Cisco AnyConnect, Palo Alto GlobalProtect, Fortinet FortiClient und allen großen Cloud-VPN-Gateways (AWS Site-to-Site, Azure VPN Gateway, Google Cloud VPN).

Ja — ICMP-Ping-Aufgaben in ServerView melden Round-Trip-Zeit, Jitter und prozentualen Paketverlust für jede durchgeführte Prüfung. Sie können auch höher aufgelöste Metriken (Tunnel-Sessions, Durchsatz, CPU) direkt von Ihrer Firewall oder Ihrem VPN-Konzentrator per SNMP mittels MetricsView abrufen. Beide werden in Dashboards visualisiert, alarmiert und sind über den XML Reporting Service für den Export zu Grafana oder Power BI verfügbar.

Dotcom-Monitor unterstützt beides. HTTPS-Monitore, die auf einem Private Agent laufen, validieren interne Zertifikate (CA-gestellt oder selbstsigniert, mit Root auf dem Agent-Host installiert) und alarmieren bei nahendem Ablaufdatum. DNS-Aufgaben können gezielt Ihre internen Resolver ansprechen, so dass Sie bestätigen können, dass ein interner Hostname vom VPN-Seite korrekt aufgelöst wird und Split-Horizon-DNS-Abweichungen zwischen externen und internen Antworten erkennen.

Nein — Private Agents sind in allen kostenpflichtigen Plänen unbegrenzt. Setzen Sie einen pro Standort, Rechenzentrum, VPC oder Cloud-Region entsprechend Ihrer Topologie ein. Die Preisgestaltung von Dotcom-Monitor basiert auf der Anzahl der laufenden Monitore, nicht der Anzahl der Agenten oder ihrer Standorte.

Auf den meisten Plattformen so oft wie alle 60 Sekunden und bei ServerView-Tunnelprüfungen sogar alle 1 Minute. Die Hochfrequenz-Überwachung ermöglicht eine Erkennung von Tunnelabbrüchen und Brownouts in unter einer Minute. Für weniger kritische Dienste können Sie Prüfungen alle 5, 15 oder 30 Minuten durchführen, um das Prüfkontingent zu schonen.

Jedes Gerät kann an eine oder mehrere Benachrichtigungsgruppen weiterleiten. Unterstützte Kanäle sind E-Mail, SMS, Sprachanruf, Slack, Microsoft Teams, PagerDuty, OpsGenie, ServiceNow, Jira und beliebige Webhooks. Benachrichtigungsgruppen unterstützen Rufbereitschaftsrotationen, Eskalationsrichtlinien, Ruhezeiten und Filterung — so wird beispielsweise bei einem instabilen Tunnel um 3 Uhr morgens nur die richtige Person alarmiert, nicht das ganze Team.

Ja. Jedes Objekt auf der Plattform – Geräte, Aufgaben, Gruppen, Zeitpläne, Benachrichtigungen, Standorte, Private Agents – ist über die Dotcom-Monitor Web API verwaltbar. Teams integrieren diese häufig in Terraform, Pulumi, Jenkins, GitHub Actions, Azure DevOps und GitLab CI, sodass Monitore für einen neuen Tunnel oder eine neue interne App sofort eingerichtet werden, sobald die Infrastruktur bereit ist.

Öffentliche Uptime-Prüfungen können nur sehen, was im öffentlichen Internet verfügbar ist. Sie erkennen nicht, wenn ein Site-to-Site-Tunnel abbricht, das Intranet langsam ist, ein internes Zertifikat abgelaufen ist oder ein SSO-Prozess bei einer VPN-geschützten App fehlerhaft ist. Dotcom-Monitor ist einzigartig darin, die Perspektive des öffentlichen Internets (30+ Überwachungsstandorte weltweit) mit der Insider-Perspektive (unbegrenzte Private Agents) in einer einzigen Plattform, einer einzigen Benutzeroberfläche und einer einzigen Berichtspipeline zu vereinen.

Die meisten Kunden sind von der Kontoerstellung bis zur ersten Benachrichtigung in unter einer Stunde einsatzbereit. Die Installation des Private Agent ist eine Standardinstallation als Windows-Dienst oder Linux-Paket. Die Konfiguration der Monitore erfolgt im UI oder über die REST API. Die Plattform ist vollständig SaaS – keine Serverbereitstellung, keine Backend-Wartung, keine Lizenzschlüsselverwaltung erforderlich.

Ihr VPN ist nur so zuverlässig, wie Sie es nachweisen können.

Schließen Sie sich über 10.000 Organisationen an, die Dotcom-Monitor nutzen, um Ausfälle zu erkennen, bevor es Nutzer bemerken – im öffentlichen Internet, über jeden VPN-Tunnel und tief in jedem privaten Netzwerk.