Home » Soluciones » Monitoreo de VPN

Monitoreo VPN: Túneles Sitio a Sitio y Aplicaciones VPN para Cliente

Monitorea cada túnel VPN — y cada servicio protegido detrás de él.
Verifica continuamente la salud, latencia y accesibilidad de tus túneles VPN sitio a sitio, y prueba sintéticamente las aplicaciones internas, APIs y portales que solo tus usuarios de VPN para clientes pueden alcanzar. Dotcom-Monitor realiza chequeos desde internet pública y desde Agentes Privados desplegados dentro de tu red — así sabes si un túnel está caído o una aplicación interna es lenta mucho antes de que un usuario abra un ticket.
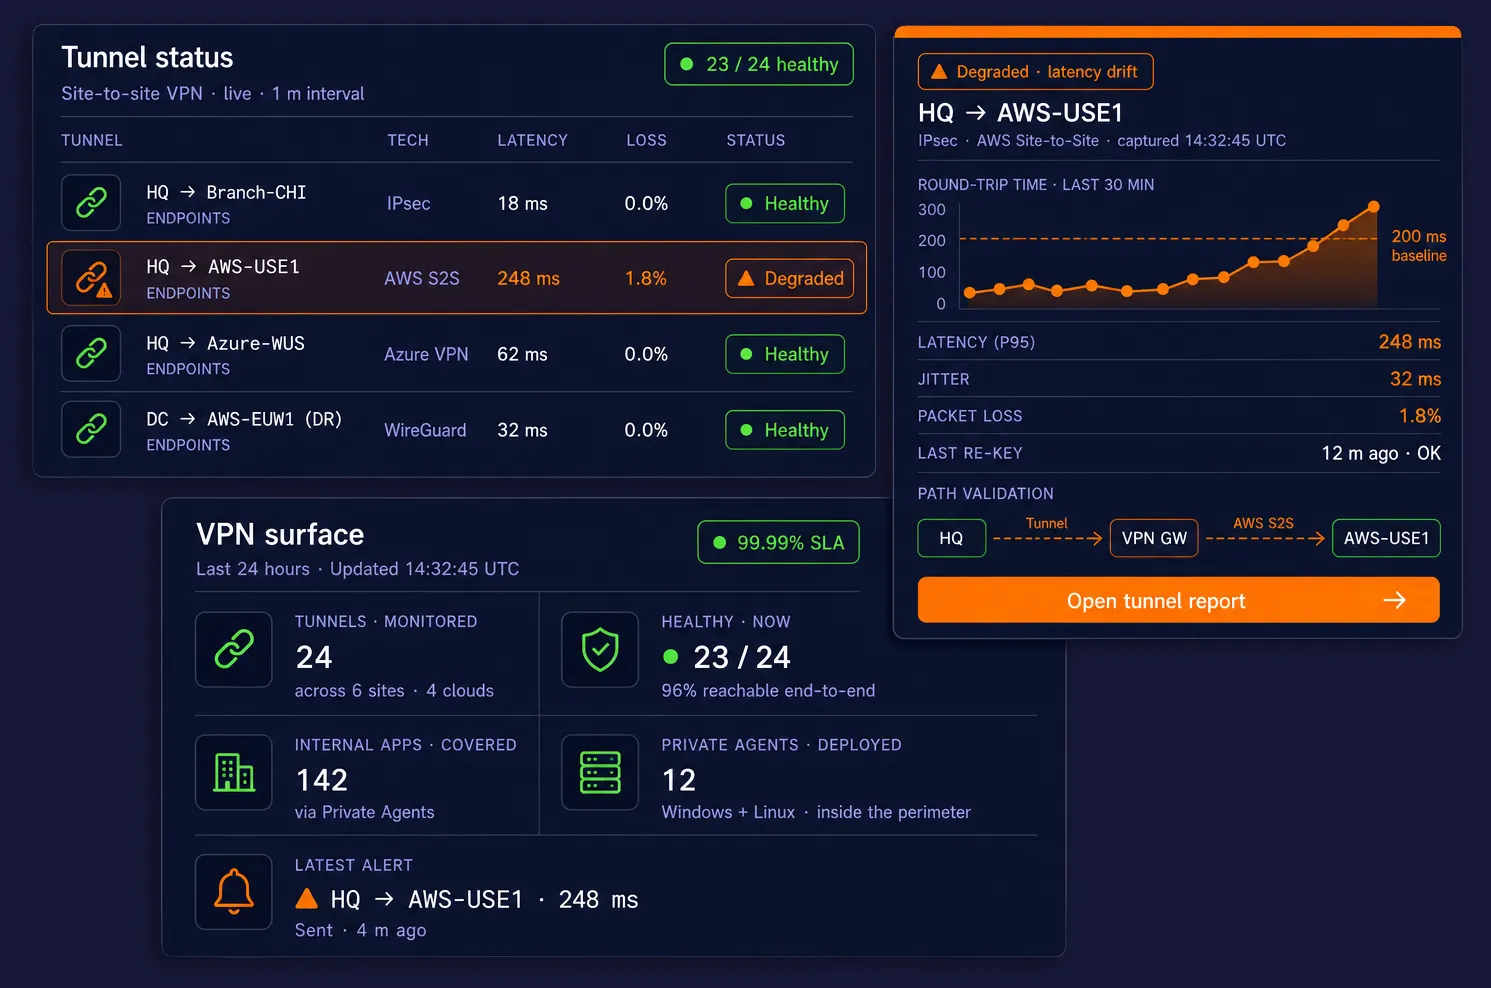
Three floating dark-mode cards on a deep navy background — a site-to-site VPN tunnel status table with one degraded tunnel, a single-tunnel diagnostic with rising RTT and path validation, and a VPN-surface KPI panel showing tunnels monitored, healthy count, internal apps covered, Private Agents deployed, and the latest alert.
10,000+

Organizaciones en todo el mundo

99.99%

SLA de disponibilidad de la plataforma

30+

Ubicaciones de monitoreo globales

Desde 1998

Líder en monitoreo web

Monitoreo sintético para redes privadas

¿Qué es la monitorización de VPN?

La monitorización de VPN es una verificación continua y sintética de que su infraestructura conectada por VPN está operativa, rápida y accesible — tanto los túneles como los servicios que se ejecutan detrás de ellos. Dotcom-Monitor resuelve dos problemas distintos pero relacionados con la misma plataforma: comprobar la salud del túnel VPN site-to-site entre oficinas, centros de datos y nubes, y validar aplicaciones protegidas por VPN de cliente que las verificaciones sintéticas externas no pueden alcanzar.

Respuesta rápida

La monitorización de VPN es la prueba automatizada y continua de los túneles VPN y los servicios que dependen de ellos, para que pueda detectar caídas de túnel, variaciones de latencia, pérdida de paquetes, expiración de certificados y fallos de aplicación antes de que los usuarios los reporten.

Cubre dos patrones distintos: (1) monitorización de VPN site-to-site, que supervisa túneles IPsec, GRE, DMVPN, WireGuard o VPN en la nube entre oficinas, centros de datos y VPCs; y (2) monitorización de aplicaciones VPN de cliente, que prueba de forma sintética aplicaciones web internas, APIs, intranets y bases de datos que solo son accesibles cuando un usuario está conectado a la VPN corporativa.

Dotcom-Monitor realiza ambas desde una única plataforma utilizando Agentes Privados dentro de su red más 30+ ubicaciones públicas de monitorización en todo el mundo, con frecuencia de comprobación de 1 minuto, sondas ICMP/TCP/HTTPS/SNMP, y alertas por correo electrónico, SMS, Slack, Teams, PagerDuty y webhooks.

La monitorización de VPN site-to-site supervisa el túnel en sí. ¿Está activa la SA IPsec? ¿Los paquetes llegan desde la oficina de Chicago a la VPC de AWS? ¿Está variando el tiempo de ida y vuelta? ¿El cortafuegos hizo failover y dejó caer el túnel sin avisar? Dotcom-Monitor realiza pings continuos, comprobaciones de puerto y sondas HTTP en los extremos de cada túnel, para que detecte interrupciones, fallas de re-clave y regresiones de latencia en segundos.

La monitorización de VPN de cliente vigila las aplicaciones de las que depende su fuerza laboral remota — intranets SharePoint, ERPs internos, Jira, paneles de control basados en bases de datos, portales administrativos, servidores de licencias. Estos servicios no tienen DNS público ni IP pública, por lo que un monitor en la nube pública no puede verlos. Al desplegar un Agente Privado de Dotcom-Monitor dentro de su red (o dentro de una máquina que mantiene una sesión VPN de cliente), la plataforma ejecuta las mismas comprobaciones HTTPS, BrowserView, UserView (scripts multi-paso) y MetricsView que realiza en activos de internet público, y transmite los resultados a su cuenta de Dotcom-Monitor.

Una plataforma. Una interfaz de usuario. Un conjunto de alertas, paneles y reportes para sitios públicos, endpoints SaaS, túneles VPN y todo lo que se oculta detrás del cortafuegos.

Dos problemas. Una plataforma.

Capa de túnel

ICMP, puerto TCP, UDP, traceroute, SNMP, alcance BGP

Capa de aplicación

HTTPS, REST, SOAP, GraphQL, WebSocket, scripts multi-paso

Capa UX

Grabaciones reales de navegador BrowserView y UserView

Dónde se ejecuta

30+ ubicaciones públicas de monitorización + Agentes Privados ilimitados

Alertas

Correo electrónico, SMS, voz, Slack, PagerDuty, Teams, webhook

Informes

Paneles en vivo, reportes SLA, exportación XML/CSV/PDF

Tecnologías VPN Cubiertas

IPsec

Site-to-site, basado en rutas, basado en políticas

VPN SSL

OpenVPN, Cisco AnyConnect, GlobalProtect, FortiClient

Moderno

WireGuard, Tailscale, superposiciones ZTNA

Nube

AWS Site-to-Site, Azure VPN Gateway, Google Cloud VPN

Legacy

GRE, DMVPN, MPLS con IPsec, L2TP

1

Elige la Capa

Salud del túnel, aplicación interna o ambas.

2

Desplegar un Agente Privado

Agente liviano para todo lo que no esté en la internet pública.

3

Configurar Comprobaciones

Ping, puerto, HTTPS, navegador o script de múltiples pasos.

4

Alerta y Reporte

Slack / PagerDuty en fallo, informes SLA bajo demanda.

Cómo Funciona, Visualmente

Dos Patrones de Monitoreo. Una Plataforma.

Tanto si estás observando el túnel entre dos sitios como las aplicaciones protegidas por VPN de cliente, la misma arquitectura de Private Agent impulsa ambos flujos de trabajo. Así es como se ve cada patrón en el cable.

1

Monitoreo de Túnel VPN Site-to-Site

Un Private Agent en cada lado del túnel ejecuta comprobaciones ICMP, puertos TCP, HTTPS y SNMP a través del enlace cifrado. Cada resultado se transmite a la plataforma Dotcom-Monitor mediante una única conexión HTTPS saliente — para que detectes caídas del túnel, picos de latencia y pérdida de paquetes en segundos, sin abrir ninguna regla de firewall entrante.

2

Monitoreo de Aplicaciones VPN de Cliente

Un Private Agent desplegado dentro de la red confiable (o en un host que mantiene una sesión VPN de cliente persistente) ejecuta comprobaciones HTTPS, BrowserView y UserView contra las aplicaciones internas de las que depende tu fuerza laboral remota. El agente ve exactamente lo que un empleado conectado a la VPN ve — SSO, DNS de horizonte partido, certificados SSL internos, todo el flujo de inicio de sesión.

Capacidades Clave

Todo lo que Necesitas para Comprobar que una VPN Funciona — De Principio a Fin

Desde el handshake criptográfico en el túnel hasta el flujo de inicio de sesión en la aplicación interna detrás de él, Dotcom-Monitor cubre todas las comprobaciones que los equipos de red, operaciones y seguridad necesitan ejecutar.

Comprobaciones de Alcanzabilidad del Túnel

Métricas de Rendimiento del Túnel

Monitoreo Interno de Aplicaciones Web

Comprobaciones de Navegador Real y Multi-Paso

Salud de Certificados y Criptografía

DNS y Resolución de Nombres

Despliegue de Agentes Privados

Alertas y Escalación

Paneles SLA e Informes

Cómo Funciona

De un Punto Ciego de Túnel a Visibilidad Completa en Cuatro Pasos

Ya sea que esté monitoreando diez túneles site-to-site entre centros de datos o un puñado de aplicaciones internas a las que solo los empleados remotos acceden, la configuración es la misma.

01

Mapeé Lo Que Necesita Ser Vigilado

Liste sus túneles (HQ↔AWS, HQ↔Azure, HQ↔sucursal) y los servicios internos a los que acceden los usuarios remotos a través del cliente VPN. Para cada uno, decida si una ubicación pública de monitoreo puede alcanzarlo o si se requiere un Agente Privado.

02

Instale el Agente Privado

Instale el Agente Privado en un host Windows o Linux dentro de su red confiable — funciona una VM, una jumpbox o un dispositivo dedicado. El agente abre una sola sesión HTTPS saliente a Dotcom-Monitor. No se crea ninguna abertura en el firewall.

03

Configure Sus Monitores

Cree dispositivos ServerView para pings de túnel y verificaciones de puerto, dispositivos HTTPS o BrowserView para aplicaciones internas, y scripts UserView para inicios de sesión multi-pasos. Asigne cada monitor a una ubicación pública, un Agente Privado, o ambos.

04

Alertar, Reportar, Iterar

Envíe alertas a Slack, PagerDuty, o su sistema de tickets. Construya paneles para el NOC. Programe informes SLA para el liderazgo. Ajuste los umbrales mientras aprende cómo es realmente la latencia normal del túnel y el tiempo de respuesta de la aplicación.

Dos Enfoques, Una Plataforma

Monitoreo VPN Site-to-Site vs. VPN Cliente

Los modos de falla son diferentes, los patrones de monitoreo son diferentes, y Dotcom-Monitor soporta ambos de forma nativa — gestionados lado a lado en la misma cuenta.

Monitoreo VPN Site-to-Site

Controles continuos de salud a través del túnel entre oficinas, centros de datos y nubes.

Pregunta principal

¿Está el túnel activo, rápido y sin pérdida de paquetes?

Patrón de despliegue

Un Agente Privado en cada lado del túnel — o un solo agente que sondea la subred remota a través de él

Verificaciones recomendadas

Ping ICMP, Puerto TCP, UDP, Traceroute, SNMP (MetricsView), HTTPS a un endpoint interno conocido en el lado lejano

Métricas clave

Latencia de ida y vuelta, jitter, % de pérdida de paquetes, tiempo activo del túnel, intervalo de cambio de clave, estado del vecino BGP

Alertas típicas

Túnel caído > 60s, pérdida > 2%, latencia > línea base + 3σ, fluctuación del estado del túnel SNMP

Tecnología cubierta

IPsec, GRE, DMVPN, WireGuard, AWS S2S, Azure VPN GW, GCP Cloud VPN, Cisco / Fortinet / Palo Alto / Check Point

Frecuencia

Tan ajustado como 1 minuto para túneles críticos

Informes

% de tiempo activo por túnel, tendencias de latencia, evidencia de SLA mes a mes

Monitoreo de VPN para Clientes

Pruebas sintéticas de apps internas que las verificaciones externas no pueden ver — desde la misma perspectiva que un empleado remoto.

Pregunta principal

¿Puede mi fuerza laboral remota realmente acceder y usar la app interna?

Patrón de despliegue

Agente Privado dentro de la red confiable, o en un host que mantiene una sesión persistente de cliente VPN, para que las verificaciones se originen desde el “interior”

Verificaciones recomendadas

HTTPS / REST / SOAP / GraphQL, BrowserView (Chrome real), UserView (scripts de login multi-pasos), expiración de certificado SSL, DNS

Métricas clave

Tiempo de carga de página, TTFB, duración de paso, handshake SSL, estado HTTP, coincidencia de palabra clave, carga DOM

Alertas típicas

Falla en paso de login, carga de página > SLA, 5xx desde API interna, certificado expira en < 14 días

Tecnología cubierta

Cisco AnyConnect, GlobalProtect, FortiClient, OpenVPN, WireGuard, Tailscale, cualquier superposición ZTNA

Frecuencia

Intervalos de 1 a 15 minutos según criticidad

Informes

Tiempo activo por app, desglose en cascada, captura de pantalla y HAR en cada fallo

Comienza a monitorear tus VPNs en menos de una hora

Instala el Agente Privado, apúntalo a los servicios que te interesan y observa cómo cada túnel y cada app interna se iluminan en tu tablero de Dotcom-Monitor — con alertas reales, informes SLA reales y cascadas reales en caso de fallos.

Casos de Uso

Lo que los Equipos Construyen con el Monitoreo VPN

Los equipos de Red, DevOps y SRE usan Dotcom-Monitor para convertir los puntos ciegos de VPN en ciudadanos de primera clase de su pila de observabilidad.

SLA de Túneles Multi-Nube

Demuestra el tiempo de actividad y la latencia de cada túnel IPsec a AWS, Azure y GCP — por nube, por región — y entrega el informe a finanzas cuando pregunten por qué la factura tiene tres gateways VPN.

Salud de Sucursales

Observa cada túnel de sucursal a la sede desde un solo panel. Marca la sucursal que silenciosamente pierde su túnel cada martes a las 3 AM antes de que el gerente de tienda llame al centro de ayuda.

Monitoreo de Intranet y SharePoint

Ejecuta scripts BrowserView y UserView contra tu instancia interna de SharePoint, Confluence o ServiceNow y detecta cargas lentas de páginas, búsqueda rota y fallos de SSO antes de que los empleados lo escalen.

Disponibilidad de API Interna

Protege las APIs internas de las que dependen microservicios, socios o integraciones aguas abajo — comprobaciones HTTPS con afirmaciones de palabras clave y JSONPath, ejecutándose cada 60 segundos desde dentro del perímetro.

Experiencia de la Fuerza Laboral Remota

Mide lo que un empleado conectado por VPN realmente experimenta: inicio de sesión en ERP, ticketing, seguimiento de tiempo, unidades compartidas. Responde “¿es la VPN o es la aplicación?” con datos en lugar de conjeturas.

Caducidad de Certificados SSL Internos

Detecta certificados que están por caducar en hosts internos — emitidos por CA o auto-firmados — semanas antes de su vencimiento. No más caídas los lunes por la mañana porque el certificado del portal administrativo se renovó el sábado.

Del Centro de Datos al Sitio de DR

Verifica que el túnel de replicación de primaria a DR esté saludable y con latencia estable cada minuto. Detecta apagones silenciosos que convertirían una prueba de failover en un fracaso.

Control de Aplicaciones Legadas

Las aplicaciones on-premises antiguas sin endpoint de salud incorporado obtienen cobertura sintética mediante comprobaciones de puerto ServerView y scripts de inicio de sesión UserView — sin tocar la aplicación.

Cumplimiento y Evidencia de Auditoría

Genere informes SLA programados con marcas de tiempo para SOC 2, ISO 27001 y auditoría interna — demostrando que los servicios protegidos por VPN cumplieron los compromisos de disponibilidad en cada periodo medido.

Modos de Falla Que No Puedes Ver Desde Afuera

Las Cosas Que Solo Detecta la Monitorización de VPN

Una verificación de tiempo de actividad en internet pública nunca le informará sobre estas. Un Agente Privado de Dotcom-Monitor observando desde dentro de su red sí lo hará.

Falla
Lo Que Experimentan Los Usuarios
Cómo Lo Detecta Dotcom-Monitor
Caducidad / fallo de renovación de IPsec SA
El túnel se cae silenciosamente; tráfico se pierde sin rastro
Fallas en comprobaciones ICMP / TCP a través del túnel; alerta en menos de 60s
Conmutación por error del firewall sin sincronización de sesión
Las sesiones de túnel existentes se interrumpen; las nuevas se reconectan pero con lentitud
Picos de latencia + pérdida intermitente en verificaciones de ServerView
Inestabilidad del vecino BGP
Rutas retiradas; subred inaccesible a través del túnel
Fallo en el chequeo de puerto TCP a host remoto; estado SNMP BGP indica caída
Problemas de MTU / fragmentación
Los pings pequeños funcionan, cargas grandes se bloquean
Fallas o bloqueos en verificaciones HTTPS a aplicaciones internas
Certificado SSL interno expirado
Advertencias de confianza del navegador en intranet
El monitor HTTPS reporta días para expiración del certificado + fallo crítico
Derrape de DNS split-horizon
Los usuarios resuelven IP incorrecta — pública en lugar de interna
La tarea DNS valida el registro esperado desde dentro de la VPN
SSO / MFA interno roto
Bucle de inicio de sesión; los usuarios pueden acceder a la página pero no pueden autenticarse
El script de varios pasos UserView falla en el paso de autenticación con captura de pantalla
Intranet lenta durante la ventana de respaldo
Las páginas tardan más de 20 segundos durante las copias de seguridad nocturnas
BrowserView establece la línea base de tiempo de carga normal y alerta en caso de desviación
Saturación de CPU del concentrador VPN
Se acumula la cola de inicio de sesión; no se pueden establecer nuevos túneles
MetricsView alerta en el sondeo SNMP sobre umbrales de CPU / conteo de sesiones
Servicio DNS o NTP privado caído
Fallas en cascada de autenticación y cadena de certificados a través de servicios internos
Las tareas DNS + NTP de ServerView se ejecutan en un Agente Privado dentro de la red

Cada chequeo puede ser filtrado, agrupado e informado por sitio, túnel, Agente Privado, departamento o programación.

Por qué los equipos eligen Dotcom-Monitor para la monitorización de VPN

Diseñado para Network Ops, DevOps y SRE juntos

Una plataforma para sitios públicos, endpoints SaaS, túneles VPN y todo lo que está protegido detrás de ellos — para que todos los equipos lean de la misma fuente de verdad.

Cero exposición entrante

Los Agentes Privados hacen una única conexión HTTPS saliente. Sin agujeros en el firewall, sin VPN que regrese a su red, sin reglas entrantes que superar desde InfoSec.

Detección en menos de un minuto

Frecuencia de chequeo tan ajustada como 1 minuto en túneles y aplicaciones críticas — para que sepas que un túnel cayó antes de la llamada al pager de un usuario.

Cada protocolo, un agente

El mismo Agente Privado ejecuta HTTPS, REST, SOAP, GraphQL, WebSocket, BrowserView, UserView, ServerView y MetricsView.

Público + Privado en una sola vista

Correlaciona una degradación en internet pública con un síntoma en una app interna en un solo panel. La clasificación deja de ser un juego de adivinanzas en la sala de guerra.

Informes SLA Listos para Auditoría

Las exportaciones programadas en PDF / Excel demuestran que cada servicio protegido por VPN cumplió con su compromiso de disponibilidad — para SOC 2, ISO 27001 y gobernanza interna.

Alertas Donde Ya Vives

Slack, Microsoft Teams, PagerDuty, OpsGenie, ServiceNow, Jira, webhooks, correo electrónico, SMS, llamada de voz — con rotación de guardia y escalamiento incorporados.

Agentes Privados Ilimitados

Despliega un agente por sitio, por DC, por VPC, por región en la nube. No hay licenciamiento por agente — el plan se cobra por monitores, no por máquinas.

Automatiza Todo

Proporciona monitores desde Terraform, GitHub Actions, Jenkins o cualquier pipeline CI/CD vía la API REST de Dotcom-Monitor. No se requieren clics en la UI.

Lo Que Dicen Nuestros Clientes

"Teníamos un túnel site-to-site entre nuestro centro de datos y AWS que se caía silenciosamente cada pocas semanas a las 3 AM. Las comprobaciones públicas de disponibilidad mostraban que todo estaba bien. Un Agente Privado de Dotcom-Monitor haciendo ping a través del túnel lo detectó en un minuto y notificó al guardia correspondiente. Se pagó a sí mismo la primera vez que se activó."
Líder de Ingeniería de Redes
Servicios Financieros · Cliente verificado

Ve Tus VPN Como Las Ve Dotcom-Monitor

Cada prueba gratuita de 30 días incluye agentes privados ilimitados, todas las plataformas de monitoreo, todas las ubicaciones globales y todas las integraciones. Configura el agente, apúntalo a un túnel, observa cómo llega la primera data.

Preguntas Frecuentes

Preguntas Comunes Sobre el Monitoreo de VPN con Dotcom-Monitor

El monitoreo de VPN es la prueba continua y sintética de túneles de redes privadas virtuales y las aplicaciones que dependen de ellos. Responde tres preguntas en un horario: ¿Está el túnel activo? ¿Es lo suficientemente rápido? ¿Y pueden los servicios detrás de él ser realmente alcanzados desde los usuarios y las ubicaciones que los necesitan? El monitoreo moderno de VPN combina sondeos ICMP y TCP para la accesibilidad del túnel, encuestas SNMP de métricas de firewall y concentradores VPN, y comprobaciones HTTPS / a nivel navegador contra aplicaciones internas — todo ejecutado desde dentro de la red por un Agente Privado, o desde ubicaciones de monitoreo distribuidas a través de internet público.

Dado que las VPN casi siempre están en la ruta crítica para el trabajo remoto, la conectividad de sucursales y el tráfico híbrido en la nube, y porque fallan en silencio. Un túnel sitio a sitio puede estar “activo” en la interfaz del firewall mientras pierde paquetes, cambia claves constantemente o enruta sobre un ISP degradado. Una VPN cliente puede autenticar usuarios con éxito mientras la aplicación intranet detrás devuelve errores 500. Sin monitoreo dedicado de VPN, estas fallas sólo se descubren cuando los usuarios se quejan. La monitorización sintética continua de VPN detecta caídas de túneles, regresiones de latencia, expiración de certificados, derivaciones de DNS split-horizon y caídas de aplicaciones internas en segundos, antes de que se conviertan en tickets de soporte o incumplimientos de SLA.

Se monitorea una conexión VPN colocando una sonda de monitoreo en cada lado del túnel, o al menos en un lado con un objetivo de prueba conocido en el otro, y ejecutando chequeos programados end-to-end. Con Dotcom-Monitor: (1) instala un Private Agent dentro de la red (Windows o Linux, ~5 minutos), (2) crea tareas ServerView para ping ICMP, chequeos de puerto TCP y traceroute a través del túnel, (3) añade tareas HTTPS o BrowserView contra una aplicación interna para validar la usabilidad end-to-end, y (4) opcionalmente añade polling SNMP con MetricsView contra el concentrador VPN para contadores de túnel y ancho de banda. Los resultados se envían a través de una única conexión HTTPS saliente, sin reglas entrantes en el firewall requeridas.

Combina cuatro capas: alcance (ping ICMP a un host estable en la LAN del otro lado cada 60 segundos), validación de ruta (traceroute que confirma que la ruta atraviesa el túnel y no un camino alternativo por internet), chequeos de servicio (puertos TCP o sondas HTTPS contra un servicio real en la subred remota), y telemetría del dispositivo (polling SNMP del gateway VPN para estado del túnel, paquetes entrantes/salientes, CPU y cantidad de sesiones). Alerta tanto por fallas graves como por umbrales de tendencia: un túnel cuya latencia se ha duplicado en 24 horas es tan relevante como uno que cayó. Dotcom-Monitor ofrece las cuatro desde un solo agente, una sola interfaz y un conjunto de alertas.

Las métricas que se correlacionan con el impacto real al usuario son: estado arriba/abajo del túnel, latencia ida y vuelta (ms), jitter (variación en la latencia), porcentaje de pérdida de paquetes, frecuencia de cambio de clave del túnel, ancho de banda de entrada/salida, cantidad de sesiones activas, tiempo de respuesta HTTPS para aplicaciones internas, días para expiración del certificado TLS para certificados internos, y tiempo de resolución DNS contra resolutores internos. Dotcom-Monitor captura todo esto nativamente mediante ServerView (alcance), MetricsView (SNMP) y BrowserView (nivel aplicación).

La tarifa de Dotcom-Monitor se basa en el número de objetivos monitoreados y la frecuencia de chequeo, no en el número de túneles VPN, Private Agents o ubicaciones de monitoreo. Los Private Agents son ilimitados en todos los planes pagos, por lo que puedes desplegar uno por sitio, VPC o región en la nube sin costo adicional. Hay una prueba gratuita de 30 días con acceso completo sin necesidad de tarjeta de crédito, que te permite monitorear túneles reales y aplicaciones internas end-to-end antes de comprometerte. Para una cotización precisa según tus túneles e inventario de aplicaciones, solicita una demo.

Puedes obtener cobertura parcial, pero no cobertura end-to-end. SNMP te dice lo que el gateway VPN cree que está sucediendo (túnel activo, sesiones activas, bytes transferidos), lo cual es valioso pero engañoso cuando el dispositivo está sano pero los paquetes se pierden después. Nagios y otras herramientas auto hospedadas pueden correr chequeos ICMP y HTTP, pero requieren que construyas, alojes, actualices y escales la infraestructura de monitoreo tú mismo, y raramente incluyen pruebas a nivel navegador o de transacciones multi-paso. Dotcom-Monitor combina SNMP, ICMP, TCP, HTTPS y chequeos con navegador real en una plataforma SaaS, con más de 30 ubicaciones externas de monitoreo más Private Agents ilimitados, para que veas tanto lo que reporta el gateway como lo que realmente experimentan los usuarios.

Un Private Agent es un servicio ligero para Windows o Linux que corre dentro de tu red confiable. Recibe trabajos de monitoreo desde la plataforma de Dotcom-Monitor por una única conexión HTTPS saliente, los ejecuta desde dentro del perímetro y envía los resultados. Necesitas uno siempre que el objetivo no sea accesible desde internet público, lo que cubre la mayoría de los extremos de VPN sitio a sitio y virtualmente todas las aplicaciones protegidas por VPN cliente. No se requieren reglas de firewall entrantes.

El patrón más confiable es colocar un Private Agent en cada lado del túnel (o al menos en uno con una IP de prueba conocida en el lado remoto) y configurar tareas ServerView: Ping ICMP a la LAN del lado remoto, chequeos de puerto TCP a un servicio en la subred remota, traceroute para confirmar que la ruta atraviesa el túnel y polling SNMP en el firewall o concentrador VPN a través de MetricsView. Añade un chequeo HTTPS contra un endpoint interno conocido en el lado remoto como prueba funcional end-to-end. Alerta cuando cualquiera falle o cuando latencia/pérdida superen tu línea base.

Despliega un Private Agent en un host que esté dentro de la red a la que la VPN cliente enruta, o que mantenga una sesión persistente de VPN cliente (por ejemplo, una VM Linux con OpenVPN o WireGuard como cliente). El agente ejecutará tareas HTTPS, BrowserView, UserView y ServerView contra la aplicación interna exactamente como la vería un usuario remoto, incluyendo SSO, MFA, DNS split-horizon y certificados SSL internos.

Sí. Dotcom-Monitor es agnóstico a la tecnología VPN — monitorea el resultado del túnel, no el plano de control del túnel. Funciona con IPsec (sitio a sitio, basado en rutas o políticas), GRE, DMVPN, MPLS con IPsec, WireGuard, Tailscale y otros overlays ZTNA, OpenVPN, Cisco AnyConnect, Palo Alto GlobalProtect, Fortinet FortiClient y todos los principales gateways VPN en la nube (AWS Site-to-Site, Azure VPN Gateway, Google Cloud VPN).

Sí — las tareas de Ping ICMP en ServerView reportan tiempo de ida y vuelta, jitter y porcentaje de pérdida de paquetes para cada chequeo realizado. También puedes extraer métricas de mayor fidelidad (conteo de sesiones de túnel, ancho de banda, CPU) directamente desde tu firewall o concentrador VPN vía SNMP usando MetricsView. Ambas se visualizan en dashboards, generan alertas y están disponibles a través del XML Reporting Service para exportar a Grafana o Power BI.

Dotcom-Monitor maneja ambos. Los monitores HTTPS que corren en un Private Agent validarán certificados internos (emitidos por CA o auto-firmados, con la raíz instalada en el host agente) y alertarán sobre días para expiración. Las tareas DNS pueden apuntar específicamente a tus resolutores internos, para confirmar que un hostname interno resuelve correctamente desde el lado VPN y detectar desviaciones split-horizon entre respuestas externas e internas.

No, los Private Agents son ilimitados en todos los planes pagos. Despliega uno por sitio, centro de datos, VPC o región en la nube según requiera tu topología. El precio de Dotcom-Monitor se basa en el número de monitores que ejecutes, no en el número de agentes o ubicaciones desde donde los ejecutas.

Tan a menudo como cada 60 segundos en la mayoría de las plataformas, y tan ajustado como 1 minuto para las comprobaciones de túnel ServerView. La monitorización de alta frecuencia te brinda detección en menos de un minuto de caídas y bajones del túnel. Para servicios menos críticos puedes hacer comprobaciones cada 5, 15 o 30 minutos para conservar la cuota de chequeos.

Cada dispositivo puede enrutar a uno o más grupos de alerta. Los canales soportados incluyen correo electrónico, SMS, llamada de voz, Slack, Microsoft Teams, PagerDuty, OpsGenie, ServiceNow, Jira y webhooks arbitrarios. Los grupos de alerta soportan rotación de guardia, políticas de escalamiento, horas de silencio y filtrado; por lo que un túnel intermitente a las 3 AM alerta a la persona correcta, no a todo el equipo.

Sí. Cada objeto en la plataforma — dispositivos, tareas, grupos, horarios, alertas, ubicaciones, Agentes Privados — es gestionable mediante la API Web de Dotcom-Monitor. Los equipos comúnmente la conectan con Terraform, Pulumi, Jenkins, GitHub Actions, Azure DevOps y GitLab CI para que se provisionen monitores para un túnel nuevo o aplicación interna en el momento en que se provisiona la infraestructura.

Las comprobaciones de disponibilidad pública solo pueden ver lo que está en internet público. No pueden ver un túnel sitio a sitio caído, una intranet lenta, un certificado interno expirado o un flujo SSO roto en una aplicación protegida por VPN. Dotcom-Monitor es único al combinar la perspectiva de internet público (más de 30 ubicaciones de monitorización en todo el mundo) con la perspectiva interna (Agentes Privados ilimitados) en una sola plataforma, una sola interfaz y una sola canalización de informes.

La mayoría de los clientes pasan de la creación de cuenta a la primera alerta en menos de una hora. Instalar el Agente Privado es una instalación estándar de servicio Windows o paquete Linux. Configurar monitores se hace en la interfaz o vía la API REST. La plataforma es completamente SaaS — no hay servidores que levantar, ni backend que mantener, ni llaves de licencia que conciliar.

Tu VPN es tan confiable como puedas demostrarlo.

Únete a más de 10,000 organizaciones que usan Dotcom-Monitor para detectar fallos antes que los usuarios — en internet público, a través de cada túnel VPN y en lo profundo de cada red privada.