Home » 解决方案 » VPN 监控

VPN 监控: 站点到站点隧道和客户端 VPN 应用程序

监控每一个 VPN 隧道——以及其保护的每项服务。
持续验证站点到站点 VPN 隧道的健康状况、时延和可达性,并对仅客户端 VPN 用户能够访问的内部应用程序、API 和门户进行合成测试。Dotcom-Monitor 从公共互联网及部署在您网络内部的私有代理运行检查——因此您能在用户提交工单之前就知道隧道故障或内部应用程序响应缓慢。
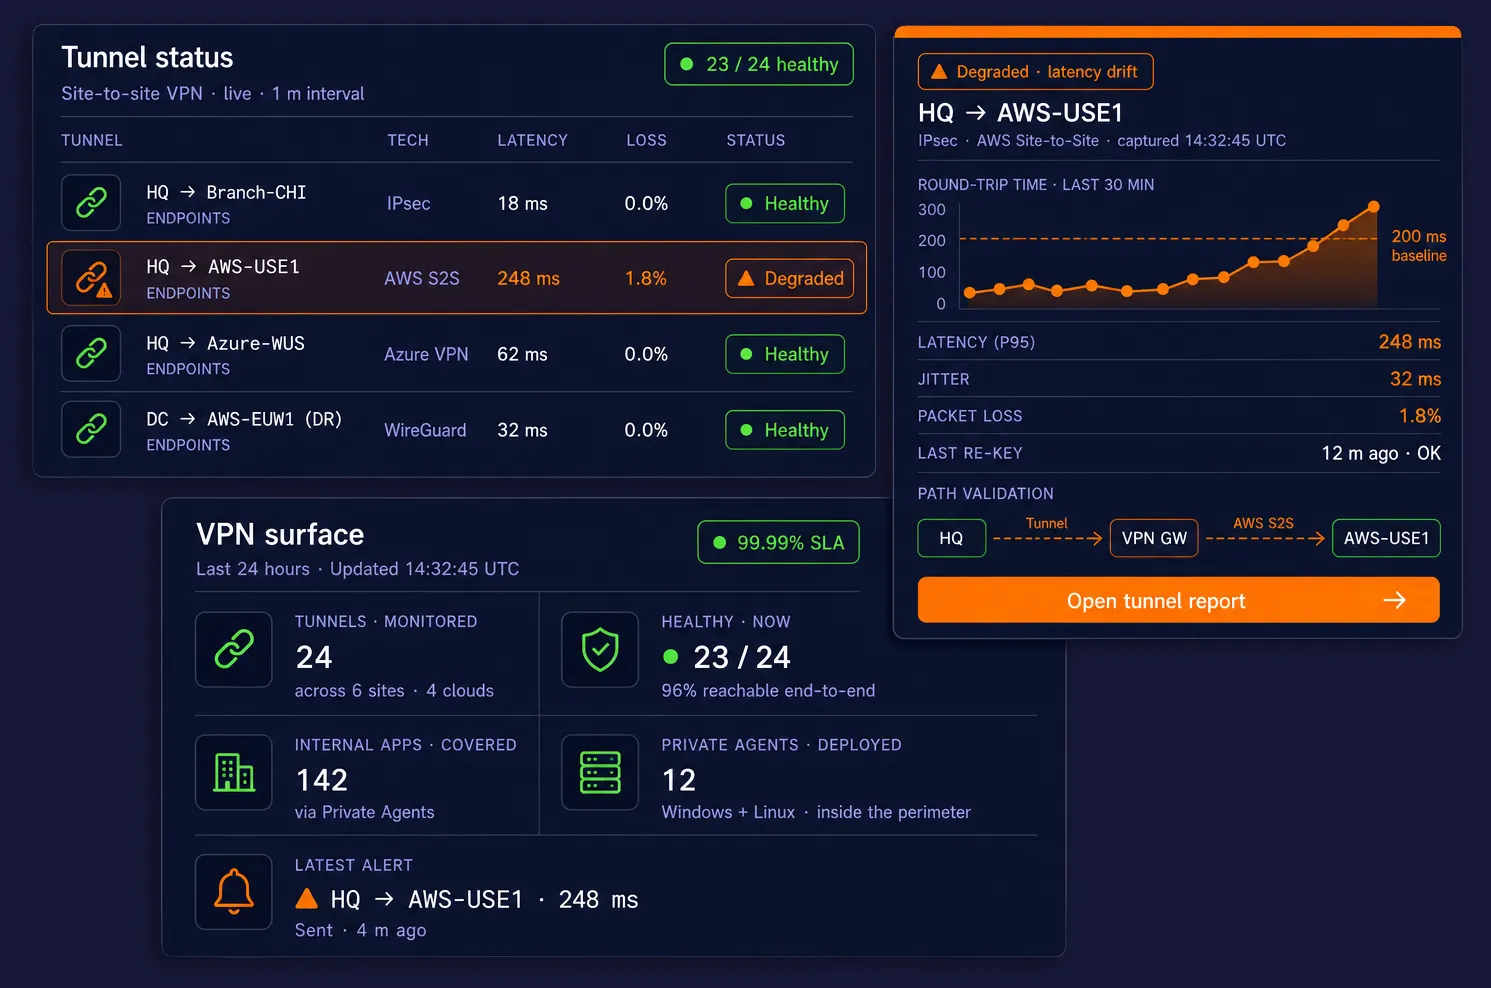
Three floating dark-mode cards on a deep navy background — a site-to-site VPN tunnel status table with one degraded tunnel, a single-tunnel diagnostic with rising RTT and path validation, and a VPN-surface KPI panel showing tunnels monitored, healthy count, internal apps covered, Private Agents deployed, and the latest alert.
10,000+

全球机构

99.99%

平台正常运行时间 SLA

30+

全球监控地点

自 1998 年起

网站监控领导者

私有网络的合成监控

什么是VPN监控?

VPN监控是持续的、合成的验证,确保您的VPN连接基础设施正常运行、速度快且可达——包括隧道本身以及其背后的服务。Dotcom-Monitor使用同一平台解决两个不同但相关的问题:检查站点到站点VPN隧道健康状况,涵盖办公室、数据中心和云之间的连接;以及验证外部合成检测无法访问的、由客户端VPN保护的应用程序

快速回答

VPN监控是对VPN隧道及其依赖服务的持续自动测试,让您能在用户报告之前发现隧道掉线、延迟漂移、丢包、证书过期和应用宕机问题。

它涵盖两种不同模式:(1) 站点到站点VPN监控,监控办公室、数据中心和虚拟私有云间的IPsec、GRE、DMVPN、WireGuard或云VPN隧道;以及(2) 客户端VPN应用监控,合成测试只有用户连接企业VPN时才能访问的内部网页应用、API、内联网和数据库。

Dotcom-Monitor通过单一平台实现这两者,使用部署在您网络内的私有代理和全球30多个公共监控点,以1分钟一次的频率,采用ICMP/TCP/HTTPS/SNMP探测,并通过电子邮件、短信、Slack、Teams、PagerDuty和webhook发送警报。

站点到站点VPN监控关注隧道本身。IPsec安全关联是否建立?数据包能否从芝加哥办公室到达AWS虚拟私有云?往返时间是否漂移?防火墙是否故障切换并无声地断开隧道?Dotcom-Monitor持续对每个隧道两端的端点进行ping测试、端口检查和HTTP探测,您可在数秒内发现抖动、重新密钥失败和延迟回退。

客户端VPN监控关注远程员工依赖的应用——SharePoint内联网、内部ERP、Jira、数据库支持的仪表盘、管理门户、许可服务器。这些服务没有公共DNS和公共IP,因此公共云监控无法访问。通过在您的网络内(或承载客户端VPN会话的机器内)部署Dotcom-Monitor的私有代理,平台可执行其对公共互联网资产所用的相同HTTPS、BrowserView、UserView(多步脚本)和MetricsView检测,并将结果流式传输到您的Dotcom-Monitor账户。

一个平台。一个用户界面。公共站点、SaaS端点、VPN隧道及防火墙内所有隐藏资源共享统一警报、仪表板和报告。

两个问题。一个平台。

隧道层

ICMP、TCP端口、UDP、路由追踪、SNMP、BGP可达性

应用层

HTTPS、REST、SOAP、GraphQL、WebSocket、多步脚本

用户体验层

真实浏览器BrowserView & UserView录制

运行地点

30多个公共监控位置 + 无限私有代理

警报

电子邮件、短信、语音、Slack、PagerDuty、Teams、webhook

报告

实时仪表盘、服务等级协议报告、XML/CSV/PDF导出

涵盖的VPN技术

IPsec

站点到站点,基于路由,基于策略

SSL VPN

OpenVPN, Cisco AnyConnect, GlobalProtect, FortiClient

现代

WireGuard, Tailscale, ZTNA叠加

AWS站点到站点,Azure VPN网关,Google Cloud VPN

传统

GRE, DMVPN, 带IPsec的MPLS, L2TP

1

选择层级

隧道健康,内部应用,或两者。

2

部署私有代理

针对非公共互联网资源的轻量级代理。

3

配置检查

Ping,端口,HTTPS,浏览器,或多步骤脚本。

4

报警与报告

失败时通过Slack / PagerDuty报警,按需生成SLA报告。

其工作原理,直观展示

两个监控模式。一个平台。

无论您是在监控两个站点之间的隧道还是受客户端VPN保护的应用程序,相同的Private Agent架构驱动着这两种工作流程。以下是每种模式在线路上的表现。

1

站点到站点VPN隧道监控

隧道两侧的每个Private Agent都会对加密链路运行ICMP、TCP端口、HTTPS和SNMP检查。每个结果通过单一的出站HTTPS连接实时传输回Dotcom-Monitor平台——因此您能在数秒内检测到隧道断开、延迟激增和丢包,而无需打开任何入站防火墙规则。

2

客户端VPN应用监控

部署在可信网络内部(或持有持久客户端VPN会话的主机上)的Private Agent,针对您的远程员工依赖的内部应用运行HTTPS、BrowserView和UserView检查。代理能够准确看到VPN连接员工的视角——SSO,分隔DNS,内部SSL证书,完整登录流程。

核心能力

您需要的全套端到端VPN验证工具

从隧道上的加密握手到其后内部应用的登录流程,Dotcom-Monitor覆盖网络、运维和安全团队需要执行的所有检查。

隧道可达性检查

隧道性能指标

内部 Web 应用监控

真实浏览器与多步骤检查

证书与加密健康

DNS 与名称解析

私有代理部署

警报与升级

SLA 仪表盘与报告

工作原理

四步实现从隧道盲区到全面可见

无论您是在监控数据中心之间的十个站点到站点隧道,还是少量仅限远程员工访问的内部应用,设置方法相同。

01

映射需要监控的内容

列出您的隧道(总部↔AWS,总部↔Azure,总部↔分支)以及远程用户通过客户端 VPN 访问的内部服务。对每项,确定是公共监控点能访问还是需要 Private Agent。

02

安装 Private Agent

在您可信网络内部的 Windows 或 Linux 主机上安装 Private Agent — 虚拟机、中转箱或专用设备均可。代理仅开启一个出站 HTTPS 会话连接到 Dotcom-Monitor,无需开设防火墙端口。

03

配置您的监视器

为隧道ping和端口检查创建ServerView设备,为内部应用创建HTTPS或BrowserView设备,为多步骤登录创建UserView脚本。将每个监视器分配到公共位置、Private Agent,或两者兼有。

04

警报、报告、迭代

将警报路由到Slack、PagerDuty或您的工单系统。为NOC构建仪表盘。安排针对领导层的SLA报告。随着了解隧道延迟和应用响应时间的正常水平,调整阈值。

两种方法,一个平台

站点到站点VPN vs.客户端VPN监控

故障模式不同,监测模式不同,Dotcom-Monitor均原生支持——在同一账户中并行管理。

站点到站点VPN监控

对办公室、数据中心和云之间的隧道进行持续健康检查。

主要问题

隧道是否正常、快速且无丢包?

部署模式

隧道两侧各一个Private Agent——或一个探测远端子网的单一代理

推荐检查项

ICMP Ping、TCP端口、UDP、Traceroute、SNMP(MetricsView)、HTTPS请求远端已知内部端点

关键指标

往返延迟、抖动、丢包率%、隧道正常运行时间、重新密钥间隔、BGP邻居状态

典型警报

隧道断开>60秒,丢包>2%,延迟>基线+3σ,SNMP隧道状态抖动

涵盖技术

IPsec、GRE、DMVPN、WireGuard、AWS S2S、Azure VPN GW、GCP Cloud VPN、Cisco / Fortinet / Palo Alto / Check Point

频率

关键隧道紧缩至1分钟

报告

每个隧道的正常运行时间百分比,延迟趋势,月度SLA证据

客户端VPN监控

对外部检查无法检测的内部应用进行合成测试——从远程员工的相同视角。

主要问题

我的远程员工真的能访问并使用内部应用吗?

部署模式

在受信任网络内部署私有代理,或在持有持久客户端VPN会话的主机上,使检查从“内部”发起

推荐检查项

HTTPS / REST / SOAP / GraphQL,BrowserView(真实Chrome),UserView(多步骤登录脚本),SSL证书过期,DNS

关键指标

页面加载时间,TTFB,步骤持续时间,SSL握手,HTTP状态,关键字匹配,DOM加载

典型警报

登录步骤失败,页面加载> SLA,内部API返回5xx,证书将在<14天后过期

涵盖技术

Cisco AnyConnect,GlobalProtect,FortiClient,OpenVPN,WireGuard,Tailscale,任何ZTNA叠加

频率

根据关键性,间隔为1至15分钟

报告

每个应用的正常运行时间,瀑布图分解,每次失败时的截图和HAR文件

不到一小时开始监控您的VPN

安装私有代理,将其指向您关心的服务,并在Dotcom-Monitor仪表盘中查看每个隧道和每个内部应用——提供实时警报、真实的SLA报告和故障瀑布图。

使用案例

团队使用VPN监控构建的内容

网络、DevOps 和 SRE 团队使用 Dotcom-Monitor 将 VPN 盲点转变为其可观测性堆栈中的一流元素。

多云隧道服务级别协议

证明每个 IPsec 隧道到 AWS、Azure 和 GCP 的正常运行时间和延迟——按云服务商,按区域——并在财务询问账单为何包含三个 VPN 网关时将报告交给他们。

分支机构健康状况

从单一仪表板监控每个分支到总部的隧道。在门店经理致电帮助台之前,标记每周二凌晨3点静默断开的分支隧道。

内部网络和 SharePoint 监控

针对内部 SharePoint、Confluence 或 ServiceNow 实例运行 BrowserView 和 UserView 脚本,捕捉页面加载缓慢、搜索失败和单点登录失败,防止员工升级问题。

内部 API 可用性

保护下游微服务、合作伙伴或集成依赖的内部 API——使用带关键词和 JSONPath 断言的 HTTPS 检查,每 60 秒从内部网络执行一次。

远程员工体验

衡量 VPN 连接员工的实际体验:ERP 登录、工单系统、时间跟踪、共享驱动。用数据而非猜测回答“是 VPN 问题还是应用问题?”

内部 SSL 证书过期

提前数周捕捉即将过期的内部主机证书——无论是 CA 签发还是自签名。避免因管理员门户证书在周六更新而导致的周一停机。

数据中心到灾备站点

每分钟验证主数据中心到灾备站点的复制隧道健康和延迟稳定。检测静默降级,防止故障转移测试变成故障转移失败。

传统应用网关

没有内置健康端点的老旧本地应用通过 ServerView 端口检查和 UserView 登录脚本获得合成监控——无需触及应用程序本身。

合规与审计证据

为SOC 2、ISO 27001和内部审计生成带时间戳的、定期的SLA报告——证明VPN保护的服务在所有测量周期内均满足可用性承诺。

外部看不到的故障模式

仅VPN监控能捕捉到的问题

公用互联网的正常运行检查永远无法告诉你这些状况。Dotcom-Monitor私有代理从你的网络内部监视时则可以。

故障
用户体验
Dotcom-Monitor如何检测
IPsec SA过期 / 重新密钥失败
隧道悄无声息地丢失;流量消失
隧道的ICMP / TCP检查失败;60秒内报警
无会话同步的防火墙故障切换
现有隧道会话断开;新会话重新连接但缓慢
ServerView检查中延迟峰值和间歇性丢包
BGP邻居抖动
路由撤销;通过隧道子网无法访问
远端主机的TCP端口检查失败;SNMP BGP状态标记失败
MTU / 分片问题
小Ping成功,大负载挂起
内部应用的HTTPS检查失败或下载中断
内部SSL证书过期
内网浏览器信任警告
HTTPS监控报告证书剩余天数及严重失败
分割视域DNS漂移
用户解析错误IP——公共IP而非内部IP
DNS 任务验证来自 VPN 内部的预期记录
内部 SSO / MFA 故障
登录循环;用户可以访问页面但无法认证
UserView 多步骤脚本在认证步骤失败并截图
备份窗口期间内联网慢
页面在夜间备份期间加载时间超过 20 秒
BrowserView 基线正常加载时间并在偏差时警报
VPN 汇聚器 CPU 饱和
登录队列堆积;新隧道无法建立
MetricsView SNMP 轮询在 CPU / 会话数阈值上报警
私有 DNS 或 NTP 服务中断
内部服务间级联认证和证书链失败
ServerView DNS + NTP 任务在网络内私有代理上运行

每个检查项可按 站点隧道私有代理部门计划 过滤、分组和报告。

团队为何选择 Dotcom-Monitor 进行 VPN 监控

为网络运维、DevOps 和 SRE 共同打造

一个平台覆盖公共站点、SaaS 端点、VPN 隧道及其背后所保护的一切——确保每个团队都从同一真实数据源读取信息。

零入站暴露

私有代理只需建立单一出站 HTTPS 连接。无防火墙漏洞,无需 VPN 反向接入网络,无需突破信息安全的入站规则。

亚分钟检测

隧道和关键应用的检测频率高达每 1 分钟一次——让你在用户发送警报前就知道隧道是否掉线。

每种协议,仅需一个代理

同一个私有代理支持 HTTPS、REST、SOAP、GraphQL、WebSocket、BrowserView、UserView、ServerView 和 MetricsView。

公有 + 私有一览无遗

在单一仪表板中关联公共互联网性能下降与内部应用症状。故障排查不再是战情室的猜测游戏。

审计就绪的SLA报告

定期的PDF / Excel导出证明每个受VPN保护的服务均符合其可用性承诺——适用于SOC 2、ISO 27001和内部治理。

在您已有的环境中接收警报

Slack、Microsoft Teams、PagerDuty、OpsGenie、ServiceNow、Jira、webhooks、电子邮件、短信、语音呼叫——内置值班轮班和升级功能。

无限私有代理

每个站点、每个数据中心、每个VPC、每个云区域部署一个代理。不按代理授权计费——方案按监控器数量定价,而非设备数量。

一切自动化

通过Dotcom-Monitor REST API,从Terraform、GitHub Actions、Jenkins或任何CI/CD流水线配置监控器。无需点击UI界面。

客户评价

“我们在数据中心和AWS之间有一个站点到站点的隧道,每隔几周凌晨3点就会无声中断开。公共正常运行时间检查显示一切正常。一个Dotcom-Monitor私有代理在隧道内Ping测试,1分钟内检测到问题并通知了正确的值班人员。它第一次触发就物超所值。”
网络工程主管
金融服务 · 认证客户

像Dotcom-Monitor一样监视您的VPN

所有30天试用包括无限私有代理、所有监控平台、所有全球位置以及所有集成。启动代理,指向一个隧道,观察首批数据的到来。

常见问题解答

关于Dotcom-Monitor VPN监控的常见问题

VPN监控是对虚拟专用网络隧道及依赖其的应用进行持续、合成的测试。它定期回答三个问题:隧道是否连接?速度是否足够快?用户和地点是否能真正访问其背后的服务?现代VPN监控结合了ICMP和TCP探测以检测隧道可达性,SNMP轮询防火墙和VPN集中器的指标,以及针对内部应用的HTTPS / 浏览器级检查——所有操作均通过网络内部的私有代理执行,或由分布式监控地点通过公网执行。

因为VPN几乎总是在远程工作、分支连接和混合云流量的关键路径上,而且它们会静默失败。站点到站点的隧道可以在防火墙UI中显示为“已连接”,但实际上丢包、频繁重新密钥或通过劣质ISP路由。客户端VPN可以成功认证用户,而其背后的内网应用返回500错误。没有专门的VPN监控,这些故障只有在用户抱怨时才会被发现。持续的合成VPN监控能在几秒钟内揭示隧道掉线、延迟回退、证书过期、分割视域DNS漂移和内部应用故障——在它们变成支持工单或SLA违约之前。

监控VPN连接的方法是在隧道的每一侧放置一个监控探针——或者至少在一侧放置探针,并在另一侧放置已知的测试目标——运行端到端的定时检查。使用Dotcom-Monitor:(1) 在网络内部安装一个Private Agent(Windows或Linux,约5分钟),(2) 创建ServerView任务,进行ICMP Ping、TCP端口检查和跨隧道的traceroute,(3) 添加针对内部应用的HTTPS或BrowserView任务以验证端到端可用性,(4) 可选地添加对VPN集中器的MetricsView SNMP轮询,获取隧道计数器和吞吐量。结果通过单个出站HTTPS连接返回——不需要入站防火墙规则。

结合四层监控:可达性(每60秒ICMP Ping远端局域网的稳定主机),路径验证(traceroute确认路由经过隧道而非备选互联网路径),服务检查(TCP端口或HTTPS探测远程子网中的真实服务),以及设备遥测(通过SNMP轮询VPN网关,获取隧道状态、入/出包数、CPU和会话数)。针对硬失败和趋势阈值都要报警——隧道延迟24小时内翻倍的状况与完全掉线一样需要处理。Dotcom-Monitor通过一个Agent、一个界面和一套警报同时提供这四种功能。

与实际用户影响相关的指标包括:隧道上线/下线状态往返延迟(毫秒)、抖动(延迟波动)、丢包比例隧道重新密钥频率吞吐量(入/出)活跃会话数、针对内部应用的HTTPS响应时间、内部证书的TLS证书到期天数和针对内部解析器的DNS解析时间。Dotcom-Monitor通过ServerView(可达性)、MetricsView(SNMP)和BrowserView(应用级)原生捕获所有这些指标。

Dotcom-Monitor的定价基于监控目标数量和检查频率,而非VPN隧道数量、Private Agent数量或监控地点数量。所有付费计划均支持无限制的Private Agent,因此可以按站点、VPC或云区域部署,无需额外费用。提供30天全功能免费试用,无需信用卡,可在承诺前监控真实的隧道和内部应用的端到端情况。需要针对你的隧道和应用清单获取精准报价,请申请演示。

可以实现部分监控,但无法实现端到端监控。SNMP告诉你VPN网关认为正在发生的情况(如隧道状态、活跃会话、传输字节数),虽然有价值,但在设备健康且数据包在下游被丢弃时可能具有误导性。Nagios和其他自托管工具可以运行ICMP和HTTP检查,但需要自行构建、托管、维护和扩展监控基础设施,且很少包含浏览器级或多步骤事务测试。Dotcom-Monitor结合SNMP、ICMP、TCP、HTTPS和真实浏览器检查,集于一体的SaaS平台,拥有30多个外部监控点及无限Private Agents——让你既能看到网关报告的内容,也能体验用户实际感受。

Private Agent是一个轻量级的Windows或Linux服务,运行在你可信的网络内部。它通过单个出站HTTPS连接接收来自Dotcom-Monitor平台的监控任务,内网执行任务并将结果流回。只要目标无法从公网访问,就需要一个Private Agent——这覆盖了大多数站点对站点VPN端点及几乎所有受客户端VPN保护的应用。无需入站防火墙规则。

最可靠的方法是在隧道两侧各放置一个Private Agent(或者至少一侧放置,远端有已知测试IP),并配置ServerView任务:ICMP Ping到远端局域网,TCP端口检查远程子网中的服务,traceroute确认路径确实通过隧道,以及通过MetricsView对防火墙/VPN集中器进行SNMP轮询。再加一个针对远端已知内部端点的HTTPS检查,作为端到端功能性测试。当任一检测失败或延迟/丢包高于基线时发出警报。

在客户端VPN所路由进入的网络内部的主机上部署Private Agent,或者部署在持有持久客户端VPN会话的主机上(例如,运行OpenVPN或WireGuard作为客户端的Linux虚拟机)。该Agent将如同远程用户一样执行HTTPS、BrowserView、UserView和ServerView任务,涵盖单点登录、MFA、分割视域DNS和内部SSL证书。

支持。Dotcom-Monitor对VPN技术无偏好——它监控隧道的结果,而非隧道的控制面。支持IPsec(站点对站点、基于路由、基于策略)、GRE、DMVPN、带IPsec的MPLS、WireGuard、Tailscale及其他ZTNA覆盖网络、OpenVPN、Cisco AnyConnect、Palo Alto GlobalProtect、Fortinet FortiClient,以及主要云VPN网关(AWS站点对站点、Azure VPN Gateway、Google Cloud VPN)。

能——ServerView中ICMP Ping任务报告每次检测的往返时间、抖动和丢包率。您还可以通过MetricsView利用SNMP直接从防火墙或VPN集中器提取更高精度的指标(隧道会话数、吞吐量、CPU)。这些数据会在仪表盘中可视化、触发告警,并通过XML Reporting Service导出至Grafana或Power BI。

Dotcom-Monitor都能处理。在Private Agent上运行的HTTPS监控会验证内部证书(CA签发或自签,根证书安装在Agent主机上),并在证书到期天数即将到时发出警报。DNS任务可以专门针对内部解析器,确保从VPN端正确解析内部主机名,并发现外部与内部答案之间的分割视域漂移。

没有——所有付费计划均支持无限Private Agents。可根据你的拓扑结构在每个站点、数据中心、VPC或云区域部署。Dotcom-Monitor的定价基于你运行的监控数量,而非Agent数量或其部署地点。

在大多数平台上,频率可达每 60 秒 一次,ServerView 隧道检查则紧凑到 1 分钟。高频监控可实现亚分钟级别的隧道掉线和性能不稳定检测。对于不那么关键的服务,您可以每 5、15 或 30 分钟运行一次检查,以节省检查配额。

每个设备都可以路由到一个或多个警报组。支持的渠道包括电子邮件、短信、语音电话、Slack、Microsoft Teams、PagerDuty、OpsGenie、ServiceNow、Jira 和任意 webhook。警报组支持值班轮换、升级策略、静音时段和过滤—因此在凌晨 3 点隧道抖动时只会通知到合适的人,而不是整个团队。

可以。平台中的每个对象——设备、任务、组、计划、警报、地点、私有代理——都可以通过 Dotcom-Monitor Web API 管理。团队通常会将其接入 Terraform、Pulumi、Jenkins、GitHub Actions、Azure DevOps 和 GitLab CI,确保新隧道或内部应用的监控在基础设施上线的瞬间即被配置完成。

公共正常运行时间检查只能看到公共互联网内容。它们无法检测站点到站点隧道断开、内部网缓慢、内部证书过期,或 VPN 保护应用上的 SSO 流程故障。Dotcom-Monitor 独特地将公共互联网视角(全球 30+ 监控点)与内部视角(无限私有代理)集成于单一平台、单一用户界面和单一报告管道中。

大多数客户从创建账户到收到首次警报 不足一小时。安装私有代理是标准的 Windows 服务或 Linux 软件包安装。监控配置可通过 UI 或 REST API 完成。该平台完全是 SaaS——无需搭建服务器,无需维护后端,无需管理许可密钥。

您的 VPN 可靠性取决于您能证明它的程度。

加入 10,000+ 使用 Dotcom-Monitor 的组织,在用户感知之前捕捉失败——覆盖公共互联网、每个 VPN 隧道和每个私有网络深处。