Home » Soluções » Monitoramento de VPN

Monitoramento VPN: Túneis Site a Site e Aplicações VPN Cliente

Monitore cada túnel VPN — e cada serviço protegido por ele.
Verifique continuamente a saúde, latência e disponibilidade de seus túneis VPN site a site, e teste sinteticamente as aplicações internas, APIs e portais que apenas seus usuários VPN cliente podem acessar. O Dotcom-Monitor realiza verificações a partir da internet pública e de Agentes Privados implantados dentro da sua rede — assim você sabe que um túnel está fora do ar ou que um app interno está lento muito antes que um usuário abra um chamado.
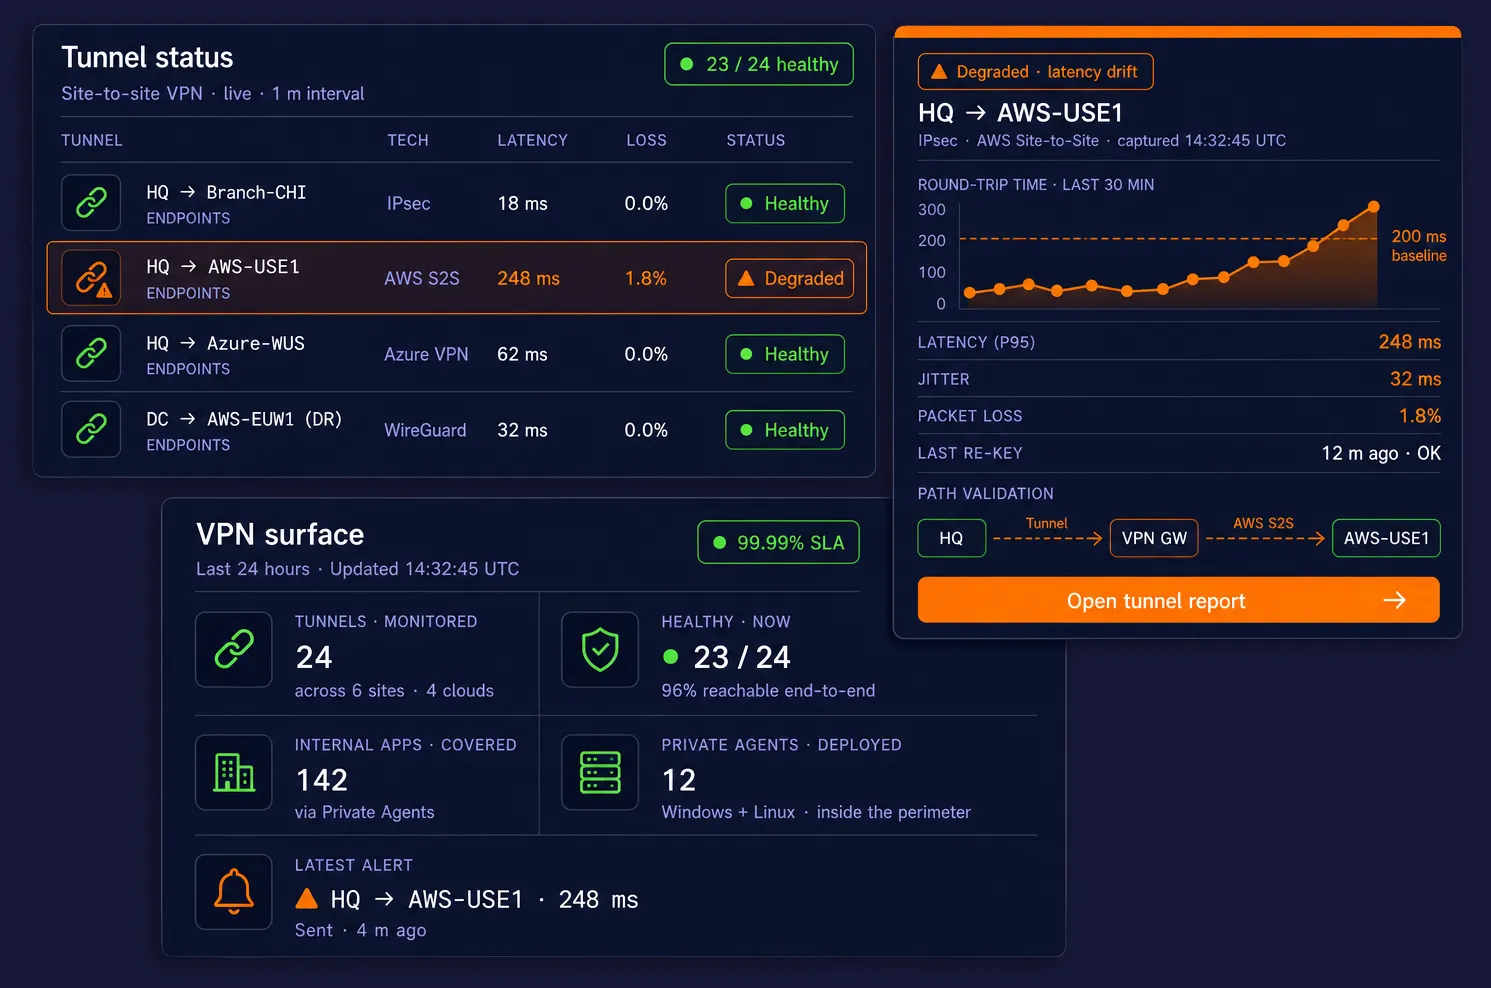
Three floating dark-mode cards on a deep navy background — a site-to-site VPN tunnel status table with one degraded tunnel, a single-tunnel diagnostic with rising RTT and path validation, and a VPN-surface KPI panel showing tunnels monitored, healthy count, internal apps covered, Private Agents deployed, and the latest alert.
10.000+

Organizações no Mundo Todo

99,99%

SLA de Disponibilidade da Plataforma

30+

Locais Globais de Monitoramento

Desde 1998

Líder em Monitoramento de Websites

Monitoramento Sintético para Redes Privadas

O Que É Monitoramento de VPN?

O monitoramento de VPN é uma verificação contínua e sintética para garantir que sua infraestrutura conectada via VPN esteja ativa, rápida e acessível — tanto os túneis quanto os serviços que residem por trás deles. Dotcom-Monitor resolve dois problemas distintos, porém relacionados, com a mesma plataforma: verificar a integridade dos túneis VPN site-a-site entre escritórios, data centers e nuvens, e validar aplicações protegidas por VPN cliente que verificações sintéticas externas não conseguem acessar.

Resposta Rápida

Monitoramento de VPN é o teste contínuo e automatizado dos túneis VPN e dos serviços dependentes, permitindo detectar quedas de túnel, deriva de latência, perda de pacotes, expiração de certificados e falhas de aplicação antes que os usuários as reportem.

Ele cobre dois padrões distintos: (1) monitoramento de VPN site-a-site, que observa túneis IPsec, GRE, DMVPN, WireGuard ou VPNs em nuvem entre escritórios, data centers e VPCs; e (2) monitoramento de aplicações VPN cliente, que testa sinteticamente aplicativos web internos, APIs, intranets e bancos de dados acessíveis apenas quando o usuário está conectado à VPN corporativa.

Dotcom-Monitor executa ambos a partir de uma única plataforma usando Agentes Privados dentro da sua rede, além de 30+ localizações públicas de monitoramento pelo mundo, com frequência de checagem de 1 minuto, sondas ICMP/TCP/HTTPS/SNMP e alertas por e-mail, SMS, Slack, Teams, PagerDuty e webhooks.

Monitoramento de VPN site-a-site observa o túnel em si. A SA IPsec está ativa? Os pacotes estão passando do escritório de Chicago para a VPC AWS? O tempo de ida e volta está aumentando? O firewall falhou e interrompeu o túnel silenciosamente? Dotcom-Monitor continuamente faz ping, verifica portas e realiza sondagens HTTP nos pontos terminais de cada lado de todo túnel, detectando instabilidades, falhas de re-chaveamento e regressões de latência em segundos.

Monitoramento de VPN cliente observa as aplicações das quais sua força de trabalho remota depende — intranets SharePoint, ERPs internos, Jira, dashboards baseados em banco de dados, portais administrativos, servidores de licenciamento. Esses serviços não possuem DNS público nem IP público, então um monitor na nuvem pública não consegue acessá-los. Implantando um Agente Privado Dotcom-Monitor dentro da sua rede (ou dentro de uma máquina que mantém uma sessão VPN cliente), a plataforma executa as mesmas verificações HTTPS, BrowserView, UserView (script multi-etapas) e MetricsView realizadas em ativos na internet pública — e transmite os resultados para sua conta Dotcom-Monitor.

Uma plataforma. Uma interface. Um conjunto de alertas, dashboards e relatórios para sites públicos, endpoints SaaS, túneis VPN e tudo que está oculto atrás do firewall.

Dois Problemas. Uma Plataforma.

Camada de túnel

ICMP, porta TCP, UDP, traceroute, SNMP, acessibilidade BGP

Camada de aplicação

HTTPS, REST, SOAP, GraphQL, WebSocket, scripts multi-etapas

Camada UX

Gravações BrowserView & UserView com navegador real

Onde ele é executado

30+ locais públicos de monitoramento + agentes privados ilimitados

Alertas

E-mail, SMS, voz, Slack, PagerDuty, Teams, webhook

Relatórios

Dashboards ao vivo, relatórios SLA, exportação XML/CSV/PDF

Tecnologias VPN Cobertas

IPsec

Site a site, baseado em rota, baseado em política

SSL VPN

OpenVPN, Cisco AnyConnect, GlobalProtect, FortiClient

Moderno

WireGuard, Tailscale, sobreposições ZTNA

Nuvem

AWS Site-to-Site, Azure VPN Gateway, Google Cloud VPN

Legado

GRE, DMVPN, MPLS com IPsec, L2TP

1

Escolha a Camada

Saúde do túnel, app interno, ou ambos.

2

Implante um Agente Privado

Agente leve para qualquer coisa que não esteja na internet pública.

3

Configure as Verificações

Ping, porta, HTTPS, navegador, ou script multi-etapas.

4

Alerta e Relatório

Slack / PagerDuty em falha, relatórios SLA sob demanda.

Como Funciona, Visualmente

Dois Padrões de Monitoramento. Uma Plataforma.

Quer você esteja monitorando o túnel entre dois sites ou as aplicações protegidas por VPN de cliente, a mesma arquitetura do Private Agent alimenta ambos os fluxos de trabalho. Veja como cada padrão se apresenta na rede.

1

Monitoramento de Túnel VPN Site a Site

Um Private Agent em cada lado do túnel executa verificações ICMP, portas TCP, HTTPS e SNMP através do link criptografado. Cada resultado é transmitido de volta para a plataforma Dotcom-Monitor por meio de uma única conexão HTTPS de saída — assim você detecta quedas no túnel, picos de latência e perda de pacotes em segundos, sem abrir nenhuma regra de firewall de entrada.

2

Monitoramento de Aplicação VPN para Cliente

Um Private Agent implantado dentro da rede confiável (ou em um host com uma sessão persistente de VPN de cliente) executa verificações HTTPS, BrowserView e UserView contra as aplicações internas das quais sua equipe remota depende. O agente vê exatamente o que um funcionário conectado via VPN vê — SSO, DNS split-horizon, certificados SSL internos, o fluxo completo de login.

Capacidades Principais

Tudo o Que Você Precisa para Provar que uma VPN Funciona — de Ponta a Ponta

Desde o handshake criptográfico no túnel até o fluxo de login na aplicação interna por trás dele, o Dotcom-Monitor cobre todas as verificações que as equipes de rede, operações e segurança precisam executar.

Verificações de Acessibilidade do Túnel

Métricas de Desempenho do Túnel

Monitoramento Interno de Aplicações Web

Verificações com Navegador Real & Multi-etapas

Saúde de Certificados & Criptografia

DNS & Resolução de Nomes

Implantação de Agente Privado

Alertas e Escalonamento

Painéis e Relatórios SLA

Como Funciona

De Ponto Cego do Túnel para Visibilidade Completa em Quatro Etapas

Quer você esteja monitorando dez túneis site-a-site entre data centers ou um punhado de apps internos acessados apenas por funcionários remotos, a configuração é a mesma.

01

Mapear o Que Precisa Ser Monitorado

Liste seus túneis (HQ↔AWS, HQ↔Azure, HQ↔filial) e os serviços internos acessados por usuários remotos via VPN cliente. Para cada um, decida se uma localização pública de monitoramento pode alcançá-lo ou se um Agente Privado é necessário.

02

Instalar o Agente Privado

Instale o Agente Privado em um host Windows ou Linux dentro da sua rede confiável — uma VM, jumpbox ou appliance dedicado serve. O agente abre uma única sessão HTTPS de saída para o Dotcom-Monitor. Nenhuma abertura no firewall é necessária.

03

Configure Seus Monitores

Crie dispositivos ServerView para pings de túnel e verificações de porta, dispositivos HTTPS ou BrowserView para aplicativos internos, e scripts UserView para logins multi-etapas. Atribua cada monitor a uma localização pública, um Agente Privado, ou ambos.

04

Alerta, Relatório, Iteração

Encaminhe alertas para Slack, PagerDuty ou seu sistema de tickets. Construa dashboards para o NOC. Agende relatórios SLA para a liderança. Ajuste os limites conforme você aprende como realmente são a latência normal do túnel e o tempo de resposta do aplicativo.

Duas Abordagens, Uma Plataforma

Monitoramento VPN Site-a-Site vs. Cliente VPN

Os modos de falha são diferentes, os padrões de monitoramento são diferentes, e o Dotcom-Monitor suporta ambos nativamente — gerenciados lado a lado na mesma conta.

Monitoramento VPN Site-a-Site

Verificações contínuas de integridade através do túnel entre escritórios, data centers e nuvens.

Pergunta principal

O túnel está ativo, rápido e sem perda de pacotes?

Padrão de implantação

Um Agente Privado em cada lado do túnel — ou um único agente que verifica a sub-rede remota através dele

Verificações recomendadas

Ping ICMP, Porta TCP, UDP, Traceroute, SNMP (MetricsView), HTTPS para um endpoint interno conhecido no lado oposto

Métricas chave

Latência de ida e volta, jitter, % de perda de pacotes, tempo de atividade do túnel, intervalo de troca de chaves, estado do vizinho BGP

Alertas típicos

Túnel down > 60s, perda > 2%, latência > linha de base + 3σ, flutuação do estado SNMP do túnel

Tecnologias cobertas

IPsec, GRE, DMVPN, WireGuard, AWS S2S, Azure VPN GW, GCP Cloud VPN, Cisco / Fortinet / Palo Alto / Check Point

Frequência

Tão rápido quanto 1 minuto para túneis críticos

Relatórios

% de tempo ativo por túnel, tendências de latência, evidências de SLA mês a mês

Monitoramento de VPN do Cliente

Teste sintético de apps internos que verificações externas não conseguem ver — da mesma perspectiva que um funcionário remoto.

Pergunta principal

Minha força de trabalho remota pode realmente acessar e usar o app interno?

Padrão de implantação

Agente Privado dentro da rede confiável, ou em um host que mantém uma sessão persistente de cliente VPN, para que as verificações se originem do “lado interno”

Verificações recomendadas

HTTPS / REST / SOAP / GraphQL, BrowserView (Chrome real), UserView (scripts de login em múltiplas etapas), expiração de certificado SSL, DNS

Métricas chave

Tempo de carregamento da página, TTFB, duração da etapa, handshake SSL, status HTTP, correspondência de palavra-chave, carregamento DOM

Alertas típicos

Falha no passo de login, carregamento de página > SLA, 5xx da API interna, certificado expira em < 14 dias

Tecnologias cobertas

Cisco AnyConnect, GlobalProtect, FortiClient, OpenVPN, WireGuard, Tailscale, qualquer overlay ZTNA

Frequência

Intervalos de 1 a 15 minutos dependendo da criticidade

Relatórios

Tempo ativo por app, análises de waterfall, captura de tela & HAR em cada falha

Comece a Monitorar Suas VPNs em Menos de Uma Hora

Instale o Agente Privado, direcione para os serviços que você se importa, e veja cada túnel e cada app interno se iluminar no seu painel Dotcom-Monitor — com alertas reais, relatórios reais de SLA, e waterfalls reais em falhas.

Casos de Uso

O que as Equipes Constroem com Monitoramento de VPN

Equipes de Rede, DevOps e SRE usam Dotcom-Monitor para transformar pontos cegos de VPN em cidadãos de primeira classe de sua pilha de observabilidade.

SLAs de Túnel Multi-Cloud

Comprove o uptime e a latência de cada túnel IPsec para AWS, Azure e GCP — por nuvem, por região — e entregue o relatório para o financeiro quando pedirem para explicar por que a conta inclui três gateways VPN.

Saúde do Escritório Regional

Acompanhe cada túnel filial-para-sede a partir de um único painel. Sinalize a filial que silenciosamente perde o túnel toda terça-feira às 3 da manhã antes que o gerente da loja ligue para o suporte.

Monitoramento de Intranet & SharePoint

Execute scripts BrowserView e UserView contra sua instância interna do SharePoint, Confluence ou ServiceNow e identifique páginas lentas, pesquisas falhas e autenticação SSO com erro antes que os funcionários reportem o problema.

Disponibilidade da API Interna

Proteja as APIs internas das quais microserviços downstream, parceiros ou integrações dependem — verificações HTTPS com assertivas de palavras-chave e JSONPath, executadas a cada 60 segundos de dentro do perímetro.

Experiência da Força de Trabalho Remota

Mede o que um funcionário conectado por VPN realmente experimenta: login no ERP, tickets, rastreamento de tempo, drives compartilhados. Responda “é a VPN ou é o aplicativo?” com dados em vez de especulações.

Expiração de Certificados SSL Internos

Identifique certificados prestes a expirar em hosts internos — emitidos por CA ou autoassinados — semanas antes do vencimento. Chega de quedas na segunda-feira de manhã porque o certificado do portal de administração expirou no sábado.

Data Center para Site de DR

Verifique que o túnel de replicação principal para DR está saudável e com latência estável a cada minuto. Detecte quedas silenciosas que transformariam um teste de failover em uma falha de failover.

Controle de Aplicações Legadas

Aplicações mais antigas on-premise sem endpoint de saúde embutido recebem cobertura sintética através de verificações de porta ServerView e scripts de login UserView — sem tocar na aplicação.

Conformidade e Evidências de Auditoria

Gere relatórios SLA com carimbo de data/hora e agendados para SOC 2, ISO 27001 e auditoria interna — comprovando que os serviços protegidos por VPN cumpriram os compromissos de disponibilidade em todos os períodos medidos.

Modos de Falha Que Você Não Pode Ver de Fora

As Coisas Que Só o Monitoramento de VPN Detecta

Uma verificação de uptime na internet pública nunca vai te contar sobre isso. Um Agente Privado Dotcom-Monitor que observa de dentro da sua rede vai.

Falha
O Que Os Usuários Experimentam
Como o Dotcom-Monitor Detecta
Expiração / falha de re-chaveamento do IPsec SA
Túnel cai silenciosamente; tráfego some (blackhole)
Verificações ICMP / TCP pelo túnel falham; alerta em menos de 60s
Failover de firewall sem sincronização de sessão
Sessões existentes do túnel se rompem; novas reconectam mas lentamente
Pico de latência + perda intermitente nas verificações ServerView
Pêndulo no vizinho BGP
Rotas retiradas; sub-rede inacessível pelo túnel
Verificação de porta TCP para host remoto falha; estado SNMP BGP indica queda
Problemas de MTU / fragmentação
Pings pequenos funcionam, cargas grandes travam
Verificações HTTPS para apps internos falham ou travam no download
Certificado SSL interno expirado
Avisos de confiança do navegador na intranet
Monitor HTTPS reporta dias restantes para expiração do certificado + falha crítica
Divergência de DNS split-horizon
Usuários resolvem IP errado — público em vez de interno
Tarefa de DNS valida registro esperado de dentro da VPN
SSO / MFA interno quebrado
Loop de login; usuários chegam à página, mas não conseguem autenticar
Script multi-etapas do UserView falha na etapa de autenticação com captura de tela
Intranet lenta durante janela de backup
Páginas levam mais de 20 segundos durante backups noturnos
BrowserView estabelece tempo normal de carregamento e alerta sobre desvios
Saturação de CPU no concentrador VPN
Fila de login se acumula; túneis novos não conseguem se estabelecer
MetricsView com alerta de polling SNMP em limiares de CPU / contagem de sessões
Serviço privado de DNS ou NTP indisponível
Falhas em cascata de autenticação e cadeia de certificados em serviços internos
Tarefas de DNS + NTP do ServerView executadas em um Agente Privado dentro da rede

Cada verificação pode ser filtrada, agrupada e reportada por site, túnel, Agente Privado, departamento ou cronograma.

Por que as equipes escolhem Dotcom-Monitor para Monitoramento de VPN

Construído para Network Ops, DevOps e SRE juntos

Uma plataforma para sites públicos, endpoints SaaS, túneis VPN e tudo protegido por trás deles — para que toda equipe leia da mesma fonte da verdade.

Exposição Zero de Entrada

Agentes Privados fazem uma única conexão HTTPS de saída. Sem buracos no firewall, sem VPN de volta para sua rede, sem regras de entrada para passar pelo InfoSec.

Detecção Sub-Minuto

Frequência de verificação tão apertada quanto 1 minuto em túneis e apps críticos — para saber que um túnel caiu antes da chamada de alerta de um usuário.

Todo Protocolo, Um Agente

O mesmo Agente Privado executa HTTPS, REST, SOAP, GraphQL, WebSocket, BrowserView, UserView, ServerView e MetricsView.

Público + Privado em Uma Vista

Correlacione uma degradação da internet pública com um sintoma de app interno em um único painel. O triagem deixa de ser um jogo de adivinhação de sala de guerra.

Relatórios SLA Prontos para Auditoria

Exportações agendadas em PDF / Excel comprovam que cada serviço protegido por VPN cumpriu seu compromisso de disponibilidade — para SOC 2, ISO 27001 e governança interna.

Alertas Onde Você Já Está

Slack, Microsoft Teams, PagerDuty, OpsGenie, ServiceNow, Jira, webhooks, email, SMS, chamada de voz — com rotação e escalonamento de plantão embutidos.

Agentes Privados Ilimitados

Implante um agente por site, por DC, por VPC, por região de nuvem. Sem licenciamento por agente — o plano é precificado por monitores, não por máquinas.

Automatize Tudo

Provisionamento de monitores via Terraform, GitHub Actions, Jenkins ou qualquer pipeline CI/CD através da API REST do Dotcom-Monitor. Sem cliques na interface necessários.

O Que Nossos Clientes Dizem

"Tínhamos um túnel site-a-site entre nosso centro de dados e a AWS que caía silenciosamente a cada poucas semanas às 3 da manhã. Verificações públicas de uptime mostravam que tudo estava bem. Um Agente Privado do Dotcom-Monitor pingando através do túnel detectou o problema em menos de um minuto e avisou o responsável de plantão correto. Ele se pagou na primeira vez que disparou."
Líder de Engenharia de Redes
Serviços Financeiros · Cliente verificado

Veja Seus VPNs Como o Dotcom-Monitor os Vê

Todo teste gratuito de 30 dias inclui agentes privados ilimitados, todas as plataformas de monitoramento, todas as localidades globais e todas as integrações. Configure o agente, aponte para um túnel, veja os primeiros dados chegarem.

Perguntas Frequentes

Perguntas Comuns Sobre Monitoramento de VPN com Dotcom-Monitor

Monitoramento de VPN é o teste sintético contínuo dos túneis de redes privadas virtuais e das aplicações que dependem deles. Responde a três perguntas em uma programação: O túnel está ativo? Está rápido o suficiente? E os serviços por trás dele podem realmente ser acessados pelos usuários e locais que precisam deles? O monitoramento moderno de VPN combina probes ICMP e TCP para verificar a acessibilidade do túnel, polling SNMP de métricas de firewall e concentradores VPN, e verificações HTTPS / a nível de navegador contra aplicações internas — todos executados dentro da rede por um Agente Privado, ou a partir da internet pública por locais de monitoramento distribuídos.

Porque VPNs estão quase sempre no caminho crítico para trabalho remoto, conectividade de filiais e tráfego híbrido em nuvem — e porque falham silenciosamente. Um túnel site-to-site pode estar “ativo” na interface do firewall enquanto perde pacotes, troca chaves constantemente ou roteia por um ISP degradado. Um cliente VPN pode autenticar usuários com sucesso enquanto o aplicativo intranet atrás dele retorna erros 500. Sem monitoramento dedicado de VPN, essas falhas só são descobertas quando os usuários reclamam. Monitoramento sintético contínuo de VPN revela quedas de túnel, regressões de latência, expiração de certificados, deriva de DNS split-horizon e quedas de aplicativos internos em segundos — antes de se tornarem tickets de suporte ou violações de SLA.

Você monitora uma conexão VPN colocando uma sonda de monitoramento em cada lado do túnel — ou pelo menos em um lado com um alvo de teste conhecido do outro lado — e executando verificações agendadas de ponta a ponta. Com Dotcom-Monitor: (1) instale um Private Agent dentro da rede (Windows ou Linux, ~5 minutos), (2) crie tarefas ServerView para ICMP ping, checagem de portas TCP e traceroute pelo túnel, (3) adicione tarefas HTTPS ou BrowserView contra um aplicativo interno para validar a usabilidade fim a fim, e (4) opcionalmente adicione sondagem SNMP MetricsView contra o concentrador VPN para contadores de túnel e throughput. Os resultados são transmitidos por uma única conexão HTTPS de saída — sem necessidade de regras de firewall de entrada.

Combine quatro camadas: alcance (ping ICMP para um host estável na LAN remota a cada 60 segundos), validação de caminho (traceroute confirmando que a rota atravessa o túnel e não um caminho alternativo pela internet), checagens de serviço (probes TCP ou HTTPS para um serviço real na sub-rede remota) e telemetria do dispositivo (sondagem SNMP do gateway VPN para estado do túnel, pacotes enviados/recebidos, CPU e contagem de sessões). Alerta para falhas graves e também para limiares de tendência — um túnel cuja latência dobrou em 24 horas é tão importante quanto um que caiu. Dotcom-Monitor entrega todas as quatro camadas em um agente, uma interface e um conjunto de alertas.

As métricas que correlacionam com impacto real no usuário são: estado do túnel (ativo/inativo), latência de ida e volta (ms), jitter (variação de latência), percentual de perda de pacotes, frequência de troca de chave do túnel, throughput de entrada/saída, contagem de sessões ativas, tempo de resposta HTTPS para aplicações internas, dias até a expiração do certificado TLS para certificados internos, e tempo de resolução DNS contra resolvers internos. O Dotcom-Monitor captura tudo isso nativamente via ServerView (alcance), MetricsView (SNMP) e BrowserView (nível de aplicação).

Os preços do Dotcom-Monitor são baseados no número de alvos monitorados e na frequência das verificações, não no número de túneis VPN, Private Agents ou localizações de monitoramento. Private Agents são ilimitados em todos os planos pagos, portanto você pode implantar um por site, VPC ou região em nuvem sem custo adicional. Um teste gratuito completo de 30 dias sem cartão de crédito está disponível, permitindo monitorar túneis reais e aplicativos internos de ponta a ponta antes de contratar. Para uma cotação precisa baseada no seu inventário de túneis e apps, solicite uma demonstração.

Você pode obter cobertura parcial, mas não cobertura de ponta a ponta. SNMP informa o que o gateway VPN acredita estar acontecendo (túnel ativo, sessões ativas, bytes transferidos) — o que é valioso, mas pode ser enganoso se o dispositivo está saudável enquanto pacotes são descartados a jusante. Nagios e outras ferramentas self-hosted podem executar checagens ICMP e HTTP, mas exigem que você construa, hospede, atualize e escale a infraestrutura de monitoramento e raramente incluem testes a nível de navegador ou transações multi-etapa. Dotcom-Monitor combina SNMP, ICMP, TCP, HTTPS e checagens em navegador real em uma plataforma SaaS, com 30+ locais externos de monitoramento mais Private Agents ilimitados — assim você vê o que o gateway reporta e o que os usuários realmente experimentam.

Um Private Agent é um serviço leve para Windows ou Linux que roda dentro da sua rede confiável. Ele recebe tarefas de monitoramento da plataforma Dotcom-Monitor por uma única conexão HTTPS de saída, executa-as de dentro do perímetro e transmite os resultados de volta. Você precisa de um sempre que o alvo não for alcançável pela internet pública — o que cobre a maioria dos endpoints VPN site-to-site e praticamente todos os aplicativos protegidos por VPN cliente. Nenhuma regra de firewall de entrada é necessária.

O padrão mais confiável é colocar um Private Agent em cada lado do túnel (ou pelo menos em um lado com um IP de teste conhecido no lado remoto) e configurar tarefas ServerView: ICMP Ping na LAN remota, checagem de portas TCP para um serviço na sub-rede remota, traceroute para confirmar que o caminho atravessa o túnel, e sondagem SNMP no firewall/concentrador VPN via MetricsView. Adicione uma checagem HTTPS contra um endpoint interno conhecido do lado remoto como teste funcional fim a fim. Alerta quando qualquer um falhar ou quando latência/perda exceder sua linha de base.

Implemente um Private Agent em um host que esteja dentro da rede para onde a VPN cliente roteia, ou que mantenha uma sessão persistente de VPN cliente (por exemplo, uma VM Linux rodando OpenVPN ou WireGuard como cliente). O agente executará tarefas HTTPS, BrowserView, UserView e ServerView contra o aplicativo interno exatamente como um usuário remoto veria — incluindo SSO, MFA, DNS split-horizon e certificados SSL internos.

Sim. O Dotcom-Monitor é agnóstico à tecnologia VPN — monitora o resultado do túnel, não o plano de controle do túnel. Funciona com IPsec (site-to-site, baseado em rotas, baseado em políticas), GRE, DMVPN, MPLS com IPsec, WireGuard, Tailscale e outras sobreposições ZTNA, OpenVPN, Cisco AnyConnect, Palo Alto GlobalProtect, Fortinet FortiClient e todos os principais gateways VPN em nuvem (AWS Site-to-Site, Azure VPN Gateway, Google Cloud VPN).

Sim — tarefas ICMP Ping em ServerView reportam tempo de ida e volta, jitter e percentual de perda de pacotes para cada verificação realizada. Você também pode obter métricas de maior fidelidade (contagens de sessão do túnel, throughput, CPU) diretamente do firewall ou concentrador VPN via SNMP usando MetricsView. Ambos são visualizados em painéis, acionam alertas e estão disponíveis através do Serviço de Relatórios XML para exportação ao Grafana ou Power BI.

O Dotcom-Monitor lida com ambos. Monitores HTTPS rodando em um Private Agent validam certificados internos (emitidos por CA ou autoassinados, com a raiz instalada no host do agente) e alertam sobre dias até expirar. Tarefas DNS podem mirar especificamente seus resolvers internos, permitindo confirmar que um hostname interno resolve corretamente do lado da VPN e detectar deriva split-horizon entre respostas externas e internas.

Não — Private Agents são ilimitados em todos os planos pagos. Implemente um por site, data center, VPC ou região em nuvem conforme sua topologia exigir. O preço do Dotcom-Monitor é baseado no número de monitores que você executa, não no número de agentes ou locais de onde eles operam.

Tão frequentemente quanto a cada 60 segundos na maioria das plataformas, e tão apertado quanto 1 minuto para verificações de túnel ServerView. A monitorização de alta frequência oferece detecção de quedas e interrupções do túnel em menos de um minuto. Para serviços menos críticos, você pode executar verificações a cada 5, 15 ou 30 minutos para conservar a cota de verificações.

Cada dispositivo pode encaminhar para um ou mais grupos de alerta. Canais suportados incluem e-mail, SMS, chamada de voz, Slack, Microsoft Teams, PagerDuty, OpsGenie, ServiceNow, Jira e webhooks arbitrários. Grupos de alerta suportam rodízio de plantão, políticas de escalonamento, horários de silêncio e filtragem — assim um túnel instável às 3 da manhã alerta a pessoa correta, e não toda a equipe.

Sim. Cada objeto na plataforma — dispositivos, tarefas, grupos, programações, alertas, localizações, Agentes Privados — é gerenciável via Dotcom-Monitor Web API. Equipes comumente o integram com Terraform, Pulumi, Jenkins, GitHub Actions, Azure DevOps e GitLab CI para que monitores para um túnel novo ou aplicativo interno sejam provisionados no momento em que a infraestrutura estiver pronta.

As verificações de uptime públicas só podem ver o que está na internet pública. Elas não conseguem detectar um túnel site-a-site desconectado, uma intranet lenta, um certificado interno expirado ou um fluxo SSO quebrado em um aplicativo protegido por VPN. O Dotcom-Monitor é único ao combinar a perspectiva da internet pública (mais de 30 locais de monitoramento no mundo todo) com a perspectiva interna (Agentes Privados ilimitados) em uma única plataforma, uma única interface e um único pipeline de relatórios.

A maioria dos clientes vai da criação da conta ao primeiro alerta em menos de uma hora. Instalar o Agente Privado é uma instalação padrão de serviço Windows ou pacote Linux. Configurar os monitores é feito na interface ou via REST API. A plataforma é totalmente SaaS — sem servidores para configurar, sem back-end para manter, sem chaves de licença para conciliar.

Seu VPN é tão confiável quanto você pode comprovar.

Junte-se a mais de 10.000 organizações usando o Dotcom-Monitor para detectar falhas antes dos usuários — na internet pública, em todos os túneis VPN e profundamente dentro de todas as redes privadas.