
Organisationen weltweit
Plattform-Uptime-SLA
Globale Monitoring-Standorte
Marktführer im Website-Monitoring
Eine DNS-Blacklist (DNSBL), auch DNS-Blackhole-Liste oder Echtzeit-Blackhole-Liste (RBL) genannt, ist eine veröffentlichte Datenbank von IP-Adressen und Domains, die wegen Spamversands, Malware-Verbreitung oder anderer missbräuchlicher Aktivitäten markiert wurden. Mailserver fragen diese Listen in Echtzeit ab, bevor sie eine Nachricht akzeptieren: erscheint Ihre absendende IP auf einer Liste, der der empfangende Server vertraut, wird Ihre E-Mail abgelehnt oder vor dem Erreichen des Empfängers als Spam eingestuft.
Einträge erfolgen oft aus Gründen, die außerhalb Ihrer Kontrolle liegen – ein kompromittiertes Postfach in Ihrem Netzwerk, ein falsch konfigurierter Relay, das Verhalten eines Nachbarn auf Shared Hosting oder eine recycelte IP-Adresse, die den Ruf des Vorbesitzers trägt. Da jede Blacklist unabhängig mit eigenen Kriterien und Prozessen zum Delisting arbeitet, kann eine Organisation auf einer gelistet sein und auf einem Dutzend anderer sauber, weshalb zeitpunktbezogene Prüfungen unzuverlässig sind und kontinuierliches Monitoring wichtig ist.
Benötigen Sie jetzt eine einmalige Überprüfung? Führen Sie einen kostenlosen E-Mail-Blacklist-Test bei Dotcom-Tools durch – kein Konto erforderlich.
Eine DNSBL-Aufgabe überprüft in den von Ihnen gewählten Abständen die wichtigsten Blacklist-Datenbanken auf jede von Ihnen angegebene IP oder Hostname.
Geben Sie den Hostnamen oder die IP-Adresse ein, die überwacht werden soll – typischerweise Ihre ausgehenden Mailserver, Marketing-Sende-IPs und die Root-Domain.
Jede Prüfung fragt die wichtigsten DNSBL-Datenbanken ab und vergleicht die Antwort mit einer sauberen Basislinie.
Eine positive Übereinstimmung in einer Liste löst einen Fehler aus und speichert, welche Liste Sie markiert hat und wann – die Details, nach denen jede Entfernungsanfrage fragt.
Eine Blacklist-Auflistung ist ein Vorfall, der die E-Mail-Zustellbarkeit betrifft. Senden Sie sie an denjenigen, der für die Mail verantwortlich ist, nicht nur an den Bereitschafts-SRE.
Kontinuierliche Nachprüfungen zeigen, wann die Auflistung aus allen Listen gelöscht wird – und erfassen die erneute Auflistung, die nach einer Teilreparatur folgt.
Jede Liste läuft unabhängig mit eigenen Aufnahmekriterien und eigenem Entfernungsprozess. In einer Liste sauber zu sein, sagt nichts über die anderen aus – das ist das Ganze Argument dafür, alle kontinuierlich zu überprüfen.
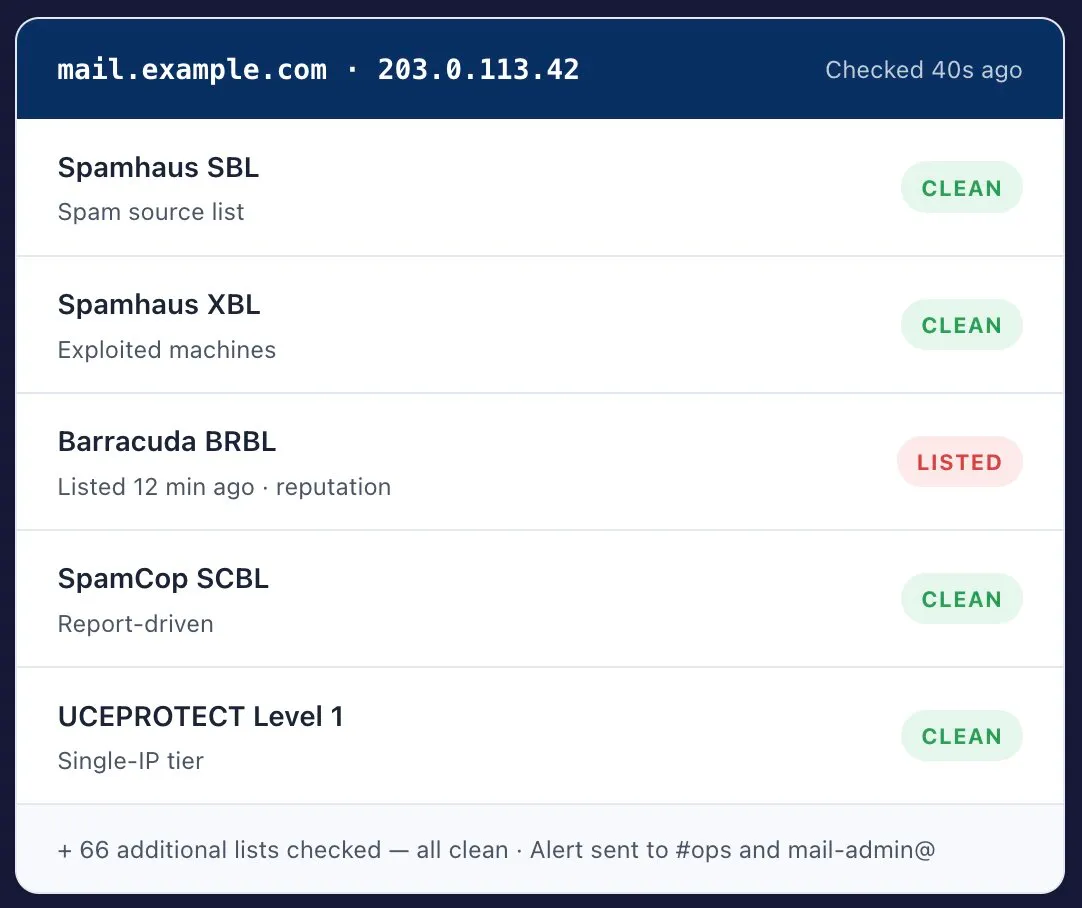
Das am weitesten verbreitete Set von Listen. SBL deckt verifizierte Spam-Quellen ab, XBL listet kompromittierte oder ausgenutzte Maschinen, PBL umfasst IP-Bereiche, die keine direkte Mail senden sollten, und DBL ist domainbasiert. Eine Spamhaus-Eintragung hat die breiteste Auswirkung auf die Zustellbarkeit aller Blacklists.
Erstellt aus von Nutzern gemeldeten Spam-Berichten und Spamtrap-Treffern. Einträge verfallen automatisch etwa 24 Stunden nach Ende der Berichte, was SCBL zu einem schnellen Signal macht — du kannst innerhalb eines Tages eingetragen und wieder entfernt werden, ohne es überhaupt zu bemerken.
Eine reputationsbewertete Liste, die in Firmennetzwerken häufig von Barracuda-Geräten verwendet wird. Abfragen sind kostenlos, für Abfragen mit hohem Volumen ist eine Registrierung erforderlich. Häufige Ursache dafür, dass B2B-Mails stillschweigend abgelehnt werden.
Arbeitet in Stufen: Level 1 listet eine einzelne IP, Level 2 ein ganzes Subnetz, Level 3 einen ganzen ASN. Die Levels 2 und 3 sind der Grund, warum ein gut eingestellter Absender auf Shared Hosting wegen des Verhaltens eines Nachbarn blockiert werden kann.
Spamtrap-basiert, mit automatischem Verfall anstelle manueller Überprüfung. Einträge löschen sich von selbst, sobald der störende Verkehr aufhört, aber wiederholte Eintragungen sind ein verlässliches Signal dafür, dass eine grundlegende Ursache nie tatsächlich behoben wurde.
URI-basiert statt IP-basiert: sie listen Domains, die innerhalb von Nachrichtenkörpern erscheinen. Ein Eintrag kann deiner Domain daher auch in Mails folgen, die du nicht gesendet hast — Spam, der nur auf deine Webseite verlinkt, reicht aus, um es auszulösen.
Das Entfernen von der Liste ist nicht der schwierige Teil — schwierig ist es, entfernt zu bleiben. Listen flaggen eine Adresse schnell wieder, wenn die zugrunde liegende Ursache nur teilweise behoben wurde, also arbeiten Sie die Schritte der Reihe nach ab.
Überprüfen Sie die spezifische IP oder Domain gegen jede große DNSBL und notieren Sie den Auflistungsgrundcode, den die Liste angibt. Verschiedene Listen bedeuten unterschiedliche Ursachen.
Häufige Ursachen: ein kompromittiertes Konto, das Spam sendet, ein offenes Relay oder offener Proxy, Malware auf einem Gerät hinter der IP, ein falsch konfigurierter Mailserver oder fehlende und fehlerhafte SPF-, DKIM- und DMARC-Einträge.
Veröffentlichen Sie gültige SPF-, DKIM- und DMARC-Einträge bevor Sie eine Entfernung beantragen. Die meisten Listen setzen eine IP, die entfernt wurde, wieder auf die Liste, wenn das zugrunde liegende Problem weiterhin besteht.
Jede Blacklist hat ihr eigenes Formular und ihre eigene Richtlinie. Einige — SpamCop, PSBL — entfernen Listungen automatisch nach einer Frist. Andere, wie Spamhaus SBL, erfordern eine manuelle Anfrage mit Erläuterung der behobenen Probleme.
Die Entfernung kann von einigen Stunden bis zu mehreren Tagen dauern, bis sie alle Mailserver erreicht, da empfangende Server DNSBL-Antworten zwischenspeichern und nicht bei jeder Anfrage live nachfragen.
Wiederaufnahme ist üblich, wenn die Hauptursache nur teilweise behoben wurde. Automatisches Monitoring erkennt eine erneute Listung innerhalb von Minuten, statt erst wenn Kunden nicht zugestellte Post melden.
Erhalten Sie eine Benachrichtigung in dem Moment, in dem eine überwachte IP oder Domain auf einer der verfolgten Listen erscheint — per E-Mail, SMS, Slack, PagerDuty oder Webhook.
Jede Warnung benennt die spezifische Liste, den Listungszeitpunkt und den Fehlercode — die genauen Informationen, die jeder Löschungsprozess benötigt.
Erreichen Sie die richtige DNSBL schnell mit bereits zusammengetragenen Listungsnachweisen, statt jedes Löschformular zu suchen.
Bestätigen Sie, dass eine Löschung wirklich verbreitet wurde, und erkennen Sie eine erneute Listung nach teilweiser Behebung — ein Muster, das manuelle Kontrollen immer übersehen.
Leiten Sie Zustellbarkeitsvorfälle an die E-Mail-Verantwortlichen weiter, mit Eskalationsregeln, die von Ihren Infrastrukturwarnungen getrennt sind.
Ziehen Sie den Blacklist-Status in Ihre eigenen Dashboards oder senden Sie Ereignisse in die Incident-Tools, die Ihr Team bereits nutzt.
Eine Blacklist-Listung erreicht selten das Team, das sie beheben kann. Sie sieht aus wie eine Infrastruktur-Warnung, aber die Behebung ist ein Problem der E-Mail-Konfiguration und Reputation.
Passwortzurücksetzungen und Bestellbestätigungen sind die Mails, deren Fehlen Kunden zuerst bemerken – und die Mails, die Support-Tickets und Abwanderung verursachen, wenn sie still in einer Ablehnungsschlange verschwinden.
Eine Auflistung mitten in der Kampagne zerstört stillschweigend die Zustellbarkeitsmetriken und kann dazu führen, dass eine sendende Domain noch Wochen nach Behebung des zugrunde liegenden Problems gedrosselt wird.
Gestufte Listen können ein gesamtes Subnetz oder ASN wegen eines anderen Mieters kennzeichnen. Das Monitoring sagt Ihnen, dass es Ihnen passiert ist, anstatt dass Sie es nur aus fallenden Öffnungsraten ableiten müssen.
DNSBL-Überwachung ist Teil des Internet Infrastructure Plans – desselben Plans, der DNS-, Port-, Ping- und Traceroute-Überwachung abdeckt.
Verifizierte Bewertungen von Capterra. Gesamtrating 4,5 / 5 basierend auf 83 Bewertungen.
4.5
83 Bewertungen
4.6
4.6
Alle Bewertungen stammen von Capterra verifizierten Bewertungen. Bewertungen Stand August 2026.
Wenn Ihre Frage hier nicht behandelt wird, antwortet unser Team innerhalb einer Geschäftsstunde.
Eine DNS-Blacklist (DNSBL), auch DNS-Blackhole-Liste oder Real-Time Blackhole List (RBL) genannt, ist eine veröffentlichte Datenbank von IP-Adressen und Domains, die wegen Spamversands, Malware-Verteilung oder anderer missbräuchlicher Aktivität gekennzeichnet sind. Mailserver prüfen diese Listen in Echtzeit bevor sie eine Nachricht akzeptieren, und lehnen oder verschieben Mails von jeder Adresse, die auf einer ihnen vertrauenswürdigen Liste erscheint, in den Spam-Ordner.
Sie geben die IP-Adressen oder Hostnamen an, die überwacht werden sollen. Dotcom-Monitor ruft dann in Ihrem gewählten Intervall 70+ öffentliche DNSBL-Datenbanken ab und vergleicht das Ergebnis mit einer sauberen Basislinie. Wenn eine Liste einen positiven Treffer liefert, wird die Prüfung als Fehler markiert, die verantwortliche Liste identifiziert und eine Benachrichtigung an Ihr Team gesendet.
Die Listung in einer Blacklist erfolgt stillschweigend. E-Mails werden am empfangenden Server abgelehnt, sodass von Ihrer Seite aus nichts auffällig erscheint — keine Rückläufer, die Sie bemerken, kein Alarm in Ihrer Infrastruktur. Die meisten Teams entdecken eine Listung erst, wenn ein Kunde berichtet, dass eine Rechnung, ein Beleg oder ein Passwort-Reset nie angekommen ist, wobei bis dahin oft Tage an E-Mail-Verkehr verloren gegangen sind.
Über die Erkennung hinaus berichtet Dotcom-Monitor, welche spezifische Liste Sie markiert hat und wann die Listung erschien, was die Ursachenfindung deutlich beschleunigt. Diese Information wird vom jeweiligen Blacklist-Entfernungsprozess benötigt, und kontinuierliche Nachprüfungen bestätigen, wann die Entfernung tatsächlich wirksam ist, anstatt dass Sie raten müssen.
Das variiert je nach Liste. Einige, wie SpamCop und PSBL, löschen Listungen automatisch innerhalb von etwa 24 Stunden, sobald der missbräuchliche Verkehr aufhört. Andere erfordern eine manuelle Entfernung und können mehrere Tage dauern. Nach der Entfernung sollten Sie zusätzliche Zeit einplanen, bis empfangende Mailserver ihre zwischengespeicherten DNSBL-Ergebnisse aktualisiert haben.
Listungen werden häufig durch andere Ursachen als bewussten Spam verursacht: ein einzelnes kompromittiertes Postfach, ein falsch konfigurierter Relay oder offener Proxy, Malware auf einer Maschine hinter der IP oder eine recycelte IP, die noch den Ruf des Vorbesitzers trägt. Bei Shared Hosting können gestufte Listen wie UCEPROTECT ein ganzes Subnetz aufgrund des Verhaltens eines Nachbarn listen.
Kontinuierlich, nicht periodisch. Eine manuelle Prüfung gibt nur Auskunft über den Moment der Prüfung, und eine Listung kann Stunden später auftreten. Für jede Adresse, die Transaktions- oder Marketingmails versendet, bedeuten automatisierte Prüfungen in kurzen Abständen, dass Sie von einer Listung innerhalb von Minuten erfahren, statt erst wenn Kunden fehlende E-Mails melden.
IP-basierte Listen wie Spamhaus SBL und Barracuda BRBL kennzeichnen die Adresse des sendenden Servers. Domain- und URI-basierte Listen wie Spamhaus DBL, SURBL und URIBL kennzeichnen Domains, die im Nachrichteninhalt erscheinen. Dieser Unterschied ist wichtig, da eine URI-Liste Ihre Domain auch dann folgen kann, wenn Sie keine E-Mail gesendet haben, z. B. Spam, der nur auf Ihre Seite verlinkt.
Richten Sie eine DNSBL-Prüfung in weniger als fünf Minuten ein. Über 70 Blacklists, kontinuierliche Abfragen, Benachrichtigungen an das Team, das für E-Mail verantwortlich ist.