Organisationen weltweit
Plattform-Uptime SLA
Globale Monitoring-Standorte
Führend im Website-Monitoring
Netzwerküberwachung ist die kontinuierliche, automatisierte Überprüfung von Hosts, Servern, Geräten und den Verbindungswegen zwischen ihnen, um sicherzustellen, dass sie erreichbar, schnell und korrekt geroutet sind. Sie kombiniert Ping (ICMP) zur Erreichbarkeits- und Latenzmessung, Traceroute zur Hop-für-Hop-Pfadanalyse und TCP-Port-Checks zur Serviceverfügbarkeit — durchgeführt von globalen Standorten und aus dem Netzwerk heraus — sodass Ausfälle, Paketverluste und Latenzverschiebungen erkannt werden, bevor Nutzer sie melden.
In der Praxis beantwortet die Netzwerküberwachung drei Fragen nach Zeitplan: Ist der Host aktiv? Ist der Pfad gesund? Und hört der Dienst tatsächlich zu? Moderne Netzwerkleistungsüberwachung geht über ein einfaches Hoch-/Runter-Ping hinaus, um Latenz, Jitter, Paketverlust und Konnektivitätstrends im Zeitverlauf zu verfolgen und warnt sowohl bei Brownouts als auch bei harten Ausfällen.
Dotcom-Monitor ist eine cloudbasierte Netzwerküberwachungssoftware und -dienstleistung, die alle drei Fragen mit drei sich ergänzenden Prüfungen beantwortet – ICMP Ping für Erreichbarkeit und Latenz, Traceroute für Pfadanalyse und TCP-Port/Telnet-Prüfungen für Dienstverfügbarkeit. Jede Prüfung erfolgt von 30+ globalen Standorten aus, um die weltweite Sicht auf Ihr Netzwerk zu sehen, und von Private Agents innerhalb Ihrer eigenen Umgebung, um die interne Sicht zu erfassen – einschließlich der Konnektivität von innen nach außen und der Verbindungen zwischen Niederlassungen.
Netzwerke sind der kritische Pfad für alles – Websites, Anwendungen, APIs, Remote-Arbeit und Niederlassungskonnektivität – und sie fallen still aus. Eine Verbindung kann im Dashboard als “aktiv” angezeigt werden, während Pakete verloren gehen, ein Pfad kann auf einen langsameren Weg umschwenken oder ein Dienstport kann sich schließen, während der Host noch auf Pings antwortet. Ohne kontinuierliche Netzwerküberwachung werden diese Probleme erst entdeckt, wenn Benutzer sich beschweren. Synthetische Prüfungen zeigen Tunnelabbrüche, Latenzverschlechterungen, Paketverlust und unerreichbare Dienste innerhalb von Sekunden auf, sodass Teams die mittlere Erkennungszeit verkürzen und SLAs schützen.
ICMP Ping-Überwachung und TCP-Port-Prüfungen bestätigen, dass Hosts und Dienste an jedem Standort aktiv sind und antworten.
Verfolgen Sie Round-Trip-Latenz, Jitter und Paketverlust im Zeitverlauf und alarmieren Sie bei statistischem Drift – Netzwerkleistungsüberwachung, nicht nur Hoch/Runter.
Visuelles Traceroute zeigt jeden Hop auf, sodass Sie genau sehen, wo Staus, Verluste oder eine Routenänderung in den Pfad eintreten.
Private Agents überwachen ausschließlich interne Hosts und validieren die Konnektivität zwischen Niederlassungen und verschiedenen Netzwerken.
Verteilte, agentenlose Prüfungen von über 30 Standorten zeigen, was echte Benutzer und Upstream-Anbieter erleben – eine moderne Alternative zu rein gerätebasierter NPM.
Erweitern Sie die gleiche Plattform auf DNS, VPN-Tunnel und Uptime für umfassende Stack-Abdeckung.
Jede Prüfung beantwortet eine andere Frage zu Ihrem Netzwerk. Führen Sie sie nebeneinander aus und erhalten Sie ein vollständiges Bild: Erreichbarkeit, Routing und Dienstverfügbarkeit von überall, wo Sie testen müssen.
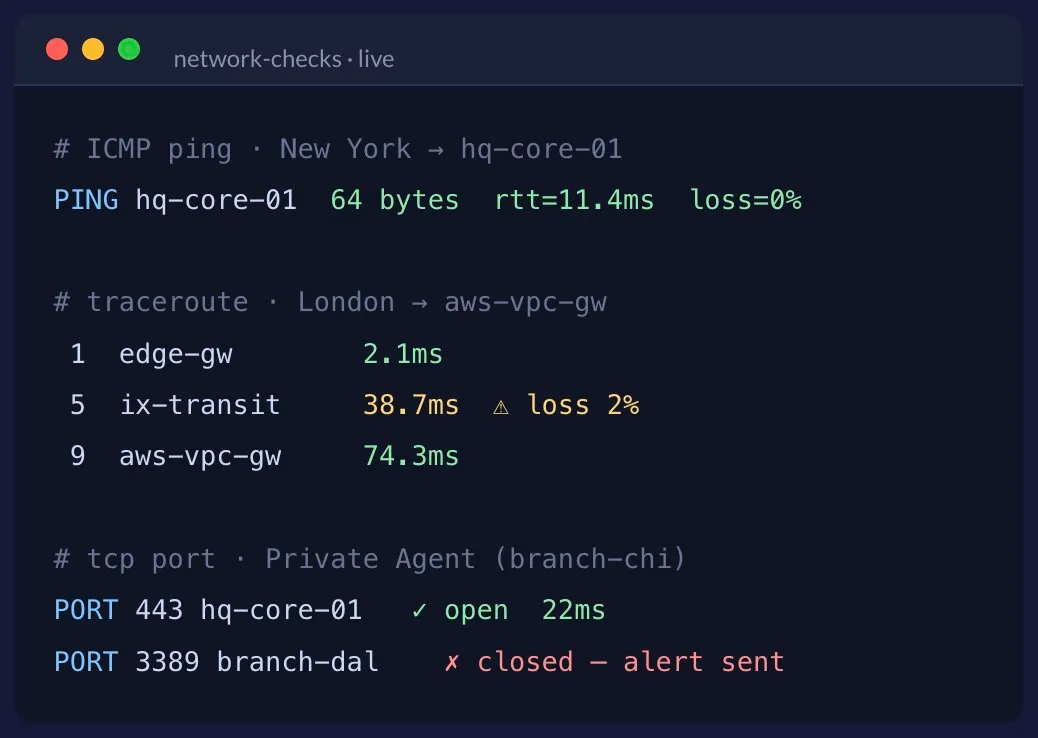
Bestätigen Sie, dass ein Host aktiv ist, und messen Sie Round-Trip-Latenz und Paketverlust bei jeder Prüfung. Der schnellste Weg zu wissen, dass ein Server, Router oder Gateway ausgefallen ist.
Karte jeden Hop zwischen dem Testpunkt und dem Ziel mit einem visuellen Traceroute — 30 Hops, farbcodiert, kartenbasiert — um genau zu bestimmen, wo Latenz oder Verlust in den Pfad eintreten.
Überprüfen Sie, ob ein bestimmter Dienst Verbindungen akzeptiert — Port 443, 25, 3389, ein Datenbankport oder irgendein TCP-Service. Erreichbar zu sein reicht nicht; der Port muss antworten.
Überprüfen | Antworten | Wichtige Signale | Ideal für |
|---|---|---|---|
Ping (ICMP) | Ist der Host erreichbar? | Up/Down, Round-Trip-Zeit, Paketverlust % | Server, Router, Gateways, Firewalls, Edge-Geräte |
Traceroute | Wo bricht der Pfad ab? | Hop-für-Hop-Latenz, ausfallender Knoten, Routenänderungen | ISP & Peering-Probleme, Multi-Cloud-Pfade, VPN-Routen |
TCP-Port / Telnet | Hört der Dienst zu? | Port offen/geschlossen, Verbindungszeit, Banner-Antwort | Web, Mail, RDP, SSH, SQL, benutzerdefinierte Anwendungsports |
Die meisten Tools sehen Ihr Netzwerk nur vom öffentlichen Internet aus. Dotcom-Monitor sieht es von beiden Seiten, sodass nichts zwischen Perimeter und Endpunkt verborgen bleibt.
Führen Sie denselben Ping-, Traceroute- oder Port-Check von über 30 Standorten auf sechs Kontinenten durch. Sehen Sie, wie Erreichbarkeit, Latenz und Routing zu Ihrer öffentlich zugänglichen Infrastruktur je nach Region variieren — und erkennen Sie standortspezifische Ausfälle sofort, sobald sie auftreten.
Installieren Sie einen leichtgewichtigen Windows- oder Linux-Agenten in einem Rechenzentrum, Büro oder einer Niederlassung. Er führt dieselben Netzwerkprüfungen hinter Ihrer Firewall aus und meldet sich über eine einzige ausgehende HTTPS-Verbindung zurück — keine geöffneten eingehenden Ports, kein VPN zurück in Ihr Netzwerk.
Müssen Sie auch VPN-Tunnel und die internen Anwendungen dahinter überwachen? Sehen Sie VPN Monitoring — dieselbe Private Agent-Architektur, fokussiert auf Site-to-Site-Tunnel und Client-VPN-Anwendungen.
Setzen Sie an jedem Standort einen Agenten ein und führen Sie kontinuierlich Ping- und Port-Checks zur Zentrale oder zu anderen Standorten durch. Markieren Sie den Standort, der um 3 Uhr morgens stillschweigend die Verbindung verliert, bevor der Filialleiter anruft.
Messen Sie die Konnektivität von innerhalb Ihres Perimeters zu SaaS, Cloud und Upstream-Anbietern – sichtbar werden ISP-Verschlechterungen und Egress-Firewall-Probleme, die eine rein externe Prüfung nie erkennt.
Überwachen Sie interne Hosts, Hypervisoren, Storage-Arrays, Drucker und IoT/Edge-Geräte ohne öffentliche Adresse – Ping- und Port-Checks über einen Agenten im selben Netzwerk.
Traceroute zwischen On-Prem, AWS, Azure und GCP, um falsch konfigurierte Routen, asymmetrische Pfade und Latenzregressionen auf jedem Abschnitt eines hybriden Netzwerks zu erkennen.
Bestätigen Sie mit Traceroute, dass der Traffic tatsächlich die vorgesehene Firewall-Regel oder VPN-Route passiert, und erkennen Sie Re-Key-Drops oder Failover, die einen Pfad stillschweigend ins Leere laufen lassen.
Verfolgen Sie, dass RDP (3389), SSH (22), SMTP (25), SQL und benutzerdefinierte Anwendungsports an jedem Standort offen bleiben – mit Verbindungszeit-Trends und nicht nur Verfügbarkeitsstatus.
Richten Sie eine Prüfung für jeden öffentlichen Host für globale Überwachung ein oder setzen Sie einen privaten Agenten innerhalb Ihres Netzwerks für eine interne Ansicht ein. So oder so sind Sie innerhalb von Minuten durchgehender Abdeckung – ganz ohne Infrastrukturwartung.
Wählen Sie einen oder mehrere der über 30 globalen Standorte für ein öffentliches Ziel, installieren Sie einen privaten Agenten für ein internes Ziel – oder nutzen Sie beide, um Innen- und Außenansicht zu vergleichen.
Fügen Sie Ping-, Traceroute- und TCP-Port-Aufgaben für jeden Host hinzu. Stellen Sie die Frequenz ein – so eng wie eine Minute – und definieren Sie Latenz- und Paketverlustschwellenwerte.
Leiten Sie Ausfälle an Slack, Teams, PagerDuty, E-Mail oder SMS mit Eskalation weiter. Erstellen Sie NOC-Dashboards und planen Sie SLA-Berichte für die Netzwerkleitung.
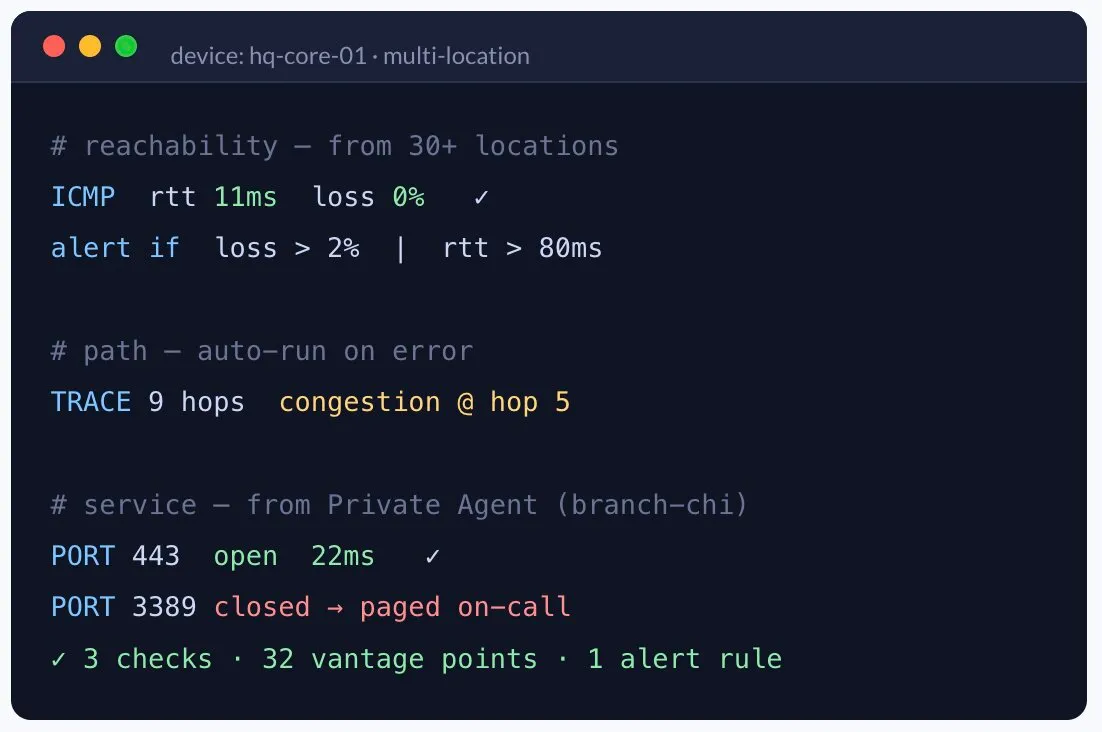
Ein einzelnes Gerät wird einer Erreichbarkeitsprüfung, einer Pfadprüfung und einer Dienstprüfung unterzogen – und jede kann gleichzeitig von vielen Standorten aus durchgeführt werden. Wenn etwas ausfällt, wird automatisch ein Traceroute ausgelöst, sodass Sie eine Schritt-für-Schritt-Diagnose bereit haben, sobald Sie die Benachrichtigung öffnen.
Alle drei Prüfungen sind Teil derselben ServerView-Infrastrukturplattform, sodass sie dieselben Dashboards, Benachrichtigungsgruppen und Berichte wie der Rest Ihrer Überwachung teilen.
Ping-, Traceroute- und Port-Prüfungen sind im selben Konto wie Ihre Website-, API-, DNS- und Infrastrukturüberwachung untergebracht – eine Benutzeroberfläche, eine Benachrichtigungssammlung, eine Berichterstattungspipeline.
Ein einzelner externer Ping wird Ihnen diese niemals anzeigen. Ping-, Traceroute- und Port-Checks – durchgeführt sowohl aus dem Internet als auch innerhalb Ihres Netzwerks – werden es.
Fehler | Was Benutzer erleben | Wie Dotcom-Monitor es erkennt |
|---|---|---|
Filialverbindung bricht stillschweigend ab | Ein ganzes Büro verliert den Zugriff auf HQ-Apps | Private Agent Ping-/Port-Checks zwischen Standorten schlagen innerhalb von 60 Sekunden fehl |
Upstream-ISP-Verschlechterung | Alles fühlt sich in einer Region langsam an | Latenzspitzen an globalen Standorten; Traceroute zeigt den fehlerhaften Hop |
Routenänderung / asymmetrischer Pfad | Intermittente Langsamkeit, schwer zu reproduzieren | Traceroute-Pfadabweichung markiert einen neuen oder flappenden Hop |
Service abgestürzt, Host noch aktiv | App ausgefallen, während der Server noch problemlos pingt | TCP-Port-Check meldet den geschlossenen Port, obwohl ICMP in Ordnung ist |
Egress-Firewall blockiert ausgehend | Interne Apps können eine Cloud-Abhängigkeit nicht erreichen | Inside-to-Outside Agent Check schlägt hinter der Perimeter-Sicherung fehl |
Packet Loss ohne Ausfall | Anrufe brechen ab, Uploads stocken – aber „es ist online“ | Ping-Loss-% überschreitet Schwelle; Alarm wird beim Brownout ausgelöst |
4.5
83 Bewertungen
4.6
Capterra-Punktzahl Bewertungen
4.6
Alle Bewertungen stammen von Capterra verifizierten Bewertungen. Bewertungen aktuell zum August 2026.
Netzwerküberwachung ist die kontinuierliche, synthetische Überprüfung, dass Hosts, Server, Geräte und Netzwerkpfade erreichbar, reaktionsfähig und korrekt geroutet sind. Dotcom-Monitor führt dies mit ICMP Ping-Prüfungen zur Erreichbarkeit und Latenz, Traceroute zur Hop-für-Hop-Pfadanalyse und Paketverlust und TCP Port/Telnet-Prüfungen zur Diensteverfügbarkeit durch. Die Prüfungen werden von mehr als 30 globalen Standorten sowie aus Ihrem eigenen Netzwerk mit Privaten Agenten ausgeführt.
Ja. Setzen Sie einen Private Agent ein – einen leichten Windows- oder Linux-Dienst – innerhalb Ihres Netzwerks, Rechenzentrums oder einer Zweigstelle. Er führt dieselben Ping-, Traceroute- und Port-Tests von innen aus und streamt die Ergebnisse über eine einzige ausgehende HTTPS-Verbindung zurück. Es sind keine eingehenden Firewall-Regeln erforderlich, sodass Sie nur intern erreichbare Hosts überwachen und die Verbindung von innen nach außen überprüfen können.
Installieren Sie an jedem Standort einen Private Agent und führen Sie Ping-, Traceroute- und TCP-Port-Checks zwischen ihnen durch. So überprüfen Sie kontinuierlich, ob der Weg von der Zweigstelle zur Zentrale oder von Standort zu Standort aktiv ist, messen dessen Latenz und Paketverlust und bestätigen, dass die Route tatsächlich über die beabsichtigte Verbindung verläuft. Wenn eine Zweigstelle stillschweigend die Verbindung verliert, werden Sie innerhalb einer Minute benachrichtigt – bevor der Standort den Helpdesk anruft.
Ping (ICMP) bestätigt, dass ein Host erreichbar ist und misst die Round-Trip-Latenz sowie den Paketverlust. Traceroute kartiert jeden Hop zwischen dem Überwachungspunkt und dem Ziel, wodurch sichtbar wird, wo auf dem Pfad Latenz oder Verlust auftreten. TCP-Port/Telnet-Monitoring geht eine Schicht höher und bestätigt, dass ein spezifischer Dienst – etwa Port 443, 25, 3389 oder ein Datenbank-Port – tatsächlich Verbindungen annimmt. Zusammen beantworten sie die Fragen: Ist der Host erreichbar, ist der Pfad gesund und hört der Dienst?
Ja. Ein im Netzwerk installierter Private Agent kann Ping-, Traceroute- und Port-Checks zu externen Zielen – SaaS-Endpunkten, Cloud-Diensten, Upstream-Anbietern oder dem öffentlichen Internet – durchführen und genau messen, was Ihre Benutzer und Anwendungen von innerhalb des Perimeters erleben. So werden ISP-Degradationen, Routing-Probleme upstream und Ausgehende-Firewall-Probleme sichtbar, die eine rein externe Überprüfung nicht erfassen würde.
Dotcom-Monitor betreibt 30+ Überwachungsstandorte auf sechs Kontinenten, plus unbegrenzt viele Private Agents, die Sie in Ihren eigenen Umgebungen einsetzen können. Sie können dieselbe Netzwerkprüfung gleichzeitig von vielen öffentlichen Standorten aus durchführen, um zu sehen, wie Erreichbarkeit und Routing je nach Region variieren, und von privaten Standorten aus, um das interne Bild zu erhalten.
Ping- und Port-Checks können so häufig wie jede Minute für kritische Hosts ausgeführt werden. Traceroutes laufen nach einem Zeitplan (konfigurierbar von 1 Minute bis 3 Stunden) und können auch automatisch ausgelöst werden, sobald ein Fehler erkannt wird, sodass Sie immer frische Pfaddiagosen haben, wenn etwas ausfällt.
E-Mail, SMS, Sprachanruf, Slack, Microsoft Teams, PagerDuty und Webhooks, mit Eskationsrichtlinien und Bereitschaftsdienst-Rotation. Benachrichtigungen können bei harten Ausfällen (Host nicht erreichbar, Port geschlossen) und bei Trendgrenzen (Latenz über Baseline, Paketverlust über Prozentzahl) ausgelöst werden, sodass Sie auch Partialausschaltungen sowie Totalausfälle erfassen.
Nein. Die Überwachung von den 30+ öffentlichen Standorten erfordert keine Installation – Sie richten einfach einen Check für einen öffentlichen Host ein. Private Agents sind nur erforderlich, wenn Sie interne Hosts überwachen, Tests zwischen privaten Netzwerken durchführen oder die Konnektivität von innen nach außen messen möchten.
Netzwerke sind der kritische Pfad für Websites, Anwendungen, mobiles Arbeiten und Zweigstellenanbindung – und sie fallen oft stillschweigend aus. Eine Verbindung kann „up“ bleiben, während Pakete verloren gehen, eine Route kann auf einen langsameren Pfad wechseln oder ein Dienstport schließen, während der Host noch pingbar ist. Kontinuierliche Netzwerküberwachung erkennt Ausfälle, Paketverlust und Latenzverschiebungen in Sekunden, sodass Teams die mittlere Erkennungszeit verkürzen und SLAs schützen können, statt von Nutzerbeschwerden über Probleme zu erfahren.
Führen Sie geplante Prüfungen gegen Ihre Hosts und Pfade von den wichtigen Standpunkten aus durch: (1) wählen Sie einen globalen Standort für öffentliche Ziele oder installieren Sie einen Private Agent innerhalb des Netzwerks für interne, (2) konfigurieren Sie ICMP Ping, Traceroute und TCP-Port-Aufgaben mit Schwellenwerten für Latenz und Paketverlust, und (3) leiten Sie Benachrichtigungen an Slack, PagerDuty, E-Mail oder SMS weiter und planen SLA-Berichte. Keine Hardware zum Racken – es ist vollständig SaaS.
Dotcom-Monitor verwendet ICMP für Ping-Erreichbarkeit und Latenz, ICMP/UDP für Traceroute-Pfadanalyse und TCP für Port- und Telnet-Dienstprüfungen. Die umfassendere Plattform überwacht auch HTTP/HTTPS, DNS und SNMP-basierte Gerätekennzahlen – sodass ein Account Erreichbarkeit, Routing, Dienstverfügbarkeit und Anwendungsebene abdeckt.
Netzwerküberwachungs-software ist ein Tool, das Sie selbst installieren, hosten und warten; ein Netzwerküberwachungs-dienst wird als SaaS bereitgestellt, wobei der Anbieter die Überwachungsinfrastruktur und globalen Standorte für Sie betreibt. Dotcom-Monitor ist ein Cloud-Service – keine Server zum Einrichten oder Patchen – bietet dabei aber dennoch Einblick von innen durch leichte Private Agents, die Sie im eigenen Netzwerk einsetzen.
Das synthetische Netzwerkmonitoring führt proaktiv simulierte Prüfungen durch — Ping, Traceroute, TCP-Port- und höherstufige Transaktionen — gegen Ihr Netzwerk nach Zeitplan von externen Standorten und von internen Agenten aus, anstatt nur passiv den Verkehr zu analysieren, der zufällig fließt. Es erkennt kontinuierlich Probleme, auch während verkehrsarmer Zeiten, und misst genau, was Benutzer und Abhängigkeiten von jedem Standort aus erleben.
Ja. Über einfache Up/Down-Checks hinaus erfasst Dotcom-Monitor Round-Trip-Latenz, Jitter und Paketverlust bei jedem Ping, hop-by-hop-Zeiten bei jeder Traceroute und Verbindungszeit bei jeder Portprüfung. Es legt eine Basislinie für die normale Leistung fest und warnt bei statistischen Abweichungen – so erkennen Sie Brownouts und langsame Rückgänge, den Kern der Netzwerkleistungsüberwachung, nicht nur Ausfälle.
Ja – eine 30-tägige kostenlose Testversion ohne Kreditkarte. Sie beinhaltet alle Überwachungsplattformen, alle globalen Standorte, unbegrenzte Private Agents und 24/7 Experten-Support.
Beginnen Sie in wenigen Minuten mit der Überwachung von Ping-, Traceroute- und Portprüfungen rund um die Welt und innerhalb Ihres eigenen Netzwerks. Erfassen Sie Ausfälle, Brownouts und Routingfehler, bevor Ihre Benutzer sie bemerken.