
全球组织
平台正常运行时间 SLA
全球监控地点
网站监控领导者
DNS 黑名单(DNSBL),也称为 DNS 黑洞列表或实时黑洞列表(RBL),是一个公开发布的 IP 地址和域名数据库,这些地址因发送垃圾邮件、散布恶意软件或其他滥用行为而被标记。邮件服务器在接受邮件前实时查询这些列表:如果您的发送 IP 出现在接收服务器信任的列表中,您的邮件将被拒绝或在到达收件人之前被路由到垃圾邮件。
列入名单的原因通常不在您的控制范围内——网络中被攻破的邮箱、配置错误的中继、共享主机邻居的行为,或含有前所有者声誉的回收 IP 地址。由于每个黑名单独立运作,拥有各自的标准和除名流程,一个组织可能在一个名单上被列出,在另一个名单上却是干净的,这就是为什么单次检测不可靠且持续监控非常重要。
现在需要一次性检测?在 Dotcom-Tools 上运行免费的 电子邮件黑名单测试 — 无需账户。
DNSBL 任务会以您选择的间隔轮询您指定的任何 IP 或主机名的主要黑名单数据库。
输入要监控的主机名或 IP 地址 —— 通常是您的出站邮件服务器、营销发送 IP 和根域名。
每次检查都会查询主要的 DNSBL 数据库,并将响应与干净的基线进行比较。
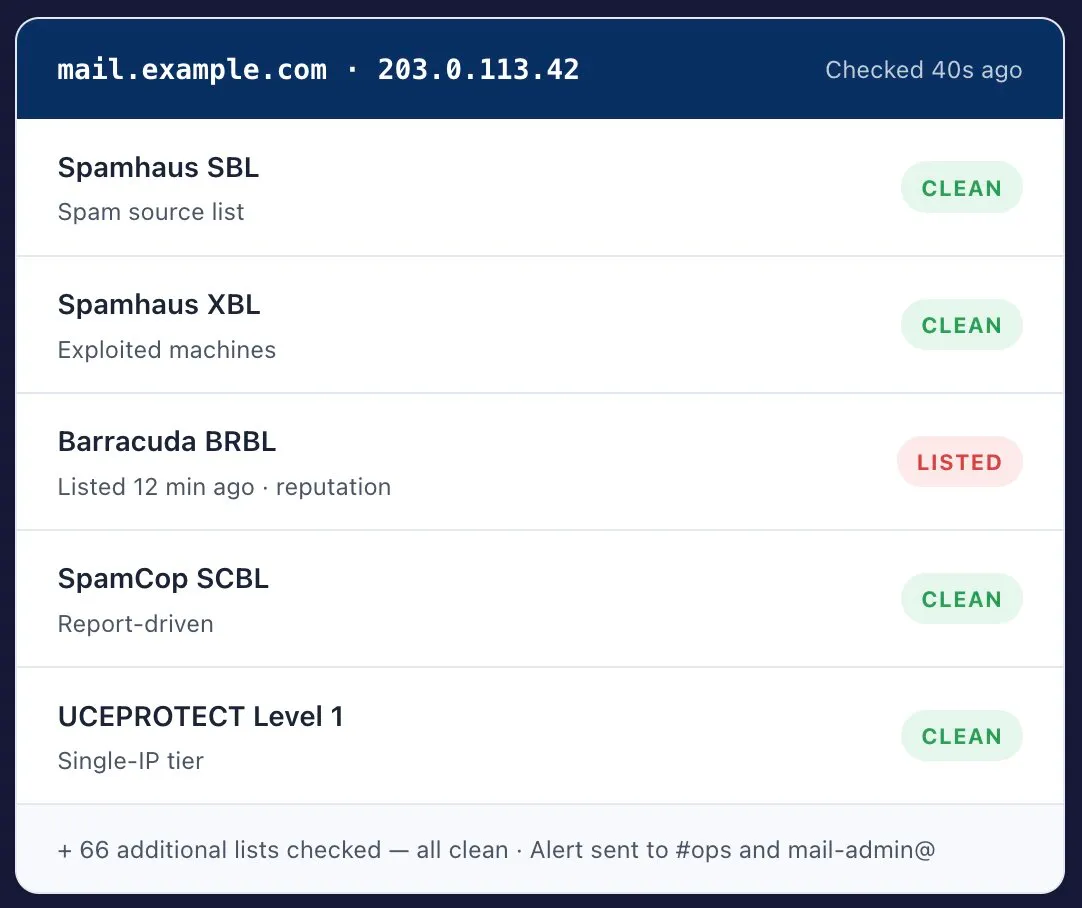
任何名单的阳性匹配都会引发错误,并记录哪个名单标记了您以及时间——这是每个去名单请求都会要求的详细信息。
黑名单列入是电子邮件可达性事件。将其发送给负责邮件的人,而不仅仅是值班 SRE。
持续的重新检查显示列入名单何时在各个名单中清除——并捕捉部分修复后随之出现的重新列入。
每个名单独立运行,拥有自己的列入标准和移除流程。在一个名单上干净并不说明其他名单的情况——这正是持续检查所有名单的全部理由。
最广泛部署的一组列表。SBL 涵盖已验证的垃圾邮件来源,XBL 列出被攻破或被利用的机器,PBL 涵盖不应直接发送邮件的 IP 范围,DBL 基于域名。Spamhaus 列表对邮件送达率的影响最广泛。
基于用户提交的垃圾邮件报告和陷阱捕获。列表在报告停止后大约 24 小时自动过期,这使得 SCBL 成为一个快速变化的信号——你可能在一天内被列入和移除列表而几乎察觉不到。
一个基于声誉评分的列表,在企业邮件环境中被 Barracuda 设备广泛使用。查询免费,注册后可进行高频率查询。是 B2B 邮件被默默拒收的常见原因。
按层级运作:第 1 级列出单个 IP,第 2 级列出整个子网,第 3 级列出整个 ASN。第 2 和第 3 级可能导致共享主机上的良好发送者因邻居的不当行为被阻止。
基于垃圾邮件陷阱,自动过期而非人工审核。一旦停止有害流量,列表会自动清除,但反复列入说明根本原因从未真正解决。
基于 URI 而非 IP:它们列出出现在邮件正文内的域名。因此,甚至你未发送的邮件中只要包含你的域名链接,也可能导致列入名单——仅仅是含有指向你网站的垃圾邮件就足够触发。
移除并不难——难的是保持移除状态。当根本原因只被部分解决时,列表会迅速重新标记地址,所以请按步骤依次执行。
检查特定IP或域名在每个主要DNSBL中的状态,并记录列表提供的列入原因代码。不同的列表意味着不同的根本原因。
常见原因:被攻破的账户发送垃圾邮件、开放的中继或代理、IP后面的机器感染恶意软件、邮件服务器配置错误,或缺失及错误的SPF、DKIM和DMARC记录。
在请求移除之前发布有效的SPF、DKIM和DMARC记录。大多数列表会重新列入在根本问题未解决时被移除的IP。
每个黑名单都有自己的表格和政策。有些——如SpamCop、PSBL——会自动过期列表。其他的,如Spamhaus SBL,则需要手动提交说明你已修复的问题的请求。
移除可能需要数小时到几天时间,以便传播到所有邮件服务器,因为接收服务器会缓存DNSBL响应,而不是每次都进行实时查询。
当根本原因只部分解决时,重新列入是常见的。自动监控能够在几分钟内捕捉到重复列入,而不是等到客户报告邮件未送达时才发现。
一旦被监控的 IP 或域名出现在任何跟踪列表上,立即通过邮件、短信、Slack、PagerDuty 或 webhook 通知您。
每条警报都会标明具体列表、列入时间和原因代码——这是每个取消列入流程所需的确切信息。
快速联系正确的 DNSBL,附带已收集的列入证据,而不是寻找每个列表的删除表单。
确认删除确实传播生效,并捕捉部分修复后随之发生的再列入——这是人工检查总是遗漏的模式。
将送达事件路由给邮件负责人,设有与基础设施警报分开的升级规则。
黑名单列入很少能直接传达到能够修复的团队。它看起来像是基础设施警报,但其补救措施是邮件配置和声誉问题。
密码重置和订单确认是客户首先注意到缺失的邮件——当它们静默地消失在拒收队列中时,会产生支持工单和客户流失。
活动中途被列入黑名单会悄然破坏送达率指标,且在根本问题解决后,发送域名可能被限制数周。
分层列表可能因其他租户导致整个子网或 ASN 被标记。监控可以告诉你它发生在你这,而不是让你从下降的开启率推断。
DNSBL 监控是互联网基础设施计划的一部分——该计划还包含 DNS、端口、ping 和 traceroute 监控。
Capterra 的验证评论。83 条评论的综合评分为 4.5 / 5。
4.5
83 条评论
4.6
4.6
所有评论均来自Capterra验证的评论。评分截至8 月 2026。
如果您的问题未在此涵盖,我们的团队将在一个工作小时内回复。
DNS黑名单(DNSBL),也称为DNS黑洞列表或实时黑洞列表(RBL),是一个公开的IP地址和域名数据库,这些地址被标记为发送垃圾邮件、传播恶意软件或其他滥用行为。邮件服务器在接受邮件前会实时查询这些列表,并拒绝或将任何出现在其信任列表上的地址的邮件标记为垃圾邮件。
您指定需要监控的IP地址或主机名。Dotcom-Monitor随后在您选择的间隔内轮询70多个公共DNSBL数据库,并将结果与干净的基线进行比较。如果任何列表返回正面匹配,检查将标记为错误,识别出相关列表,并向您的团队发送警报。
列入黑名单是无声的。邮件会在接收服务器被拒收,因此从您的角度看没有异常——您不会看到退信,也不会在您的基础设施中产生警报。大多数团队只有在客户反映发票、收据或密码重置邮件未送达时才发现被列入黑名单,而此时邮件可能已经丢失了数天。
除了检测,Dotcom-Monitor还报告是哪一个具体列表将您列入黑名单以及列入时间,这有助于快速缩小根本原因。该细节是每个黑名单取消列表流程所需的,持续的重新检查也能确认何时已真正移除,避免您盲目猜测。
不同列表时间不同。某些列表如SpamCop和PSBL,一旦滥用流量停止,大约24小时内自动过期移除。其他则需要手动请求取消并可能需要数天时间。移除后,还需额外时间让接收邮件服务器更新其缓存的DNSBL结果。
列入黑名单通常不是由于故意发送垃圾邮件引起的:可能是单个被入侵的邮箱,配置错误的中继或开放代理,IP后面的一台机器感染了恶意软件,或者是回收的IP仍带有前任所有者的声誉。在共享主机环境中,分层列表如UCEPROTECT可能由于邻居的行为将整个子网列入黑名单。
应持续监控,而非周期性检查。手动检查只能告诉您运行检查的那一刻的状态,列表可能在数小时后出现。对任何发送事务性或市场邮件的地址,自动且短时间间隔的检查能让您在几分钟内获知被列入黑名单,而不是等客户报告丢失邮件时才发现。
基于IP的列表如Spamhaus SBL和Barracuda BRBL会标记发送服务器的地址。基于域名和URI的列表如Spamhaus DBL、SURBL和URIBL会标记出现在邮件正文中的域名。这个区别很重要,因为URI列表可能会跟踪你的域名,即使是在你没有发送的邮件中,比如仅链接到你网站的垃圾邮件。
五分钟内设置DNSBL检查。70多个黑名单,持续轮询,警报发送到负责邮件的团队。