
Organizaciones en todo el mundo
SLA de tiempo de actividad de la plataforma
Ubicaciones globales de monitoreo
Líder en monitoreo de sitios web
Una lista negra DNS (DNSBL), también llamada lista negra de agujero negro DNS o lista de agujero negro en tiempo real (RBL), es una base de datos pública de direcciones IP y dominios marcados por enviar spam, distribuir malware u otra actividad abusiva. Los servidores de correo consultan estas listas en tiempo real antes de aceptar un mensaje: si su IP emisora aparece en una lista que el servidor receptor confía, su correo es rechazado o redirigido a spam antes de llegar al destinatario.
Las inclusiones ocurren por razones que a menudo están fuera de su control — un buzón comprometido en su red, un relé mal configurado, el comportamiento de un vecino en alojamiento compartido o una IP reciclada que conserva la reputación del dueño anterior. Debido a que cada lista negra opera de forma independiente con sus propios criterios y procesos de eliminación, una organización puede estar listada en una y limpia en una docena más, razón por la cual las revisiones puntuales no son confiables y el monitoreo continuo es importante.
¿Necesita una revisión puntual ahora mismo? Realice una prueba gratuita de lista negra de correo en Dotcom-Tools — no se requiere cuenta.
Una tarea DNSBL consulta las principales bases de datos de listas negras para cualquier IP o nombre de host que especifiques, en el intervalo que elijas.
Introduce el nombre de host o la dirección IP a vigilar — normalmente tus servidores de correo saliente, IPs de envío de marketing y dominio raíz.
Cada verificación consulta las principales bases de datos DNSBL y compara la respuesta con una línea base limpia.
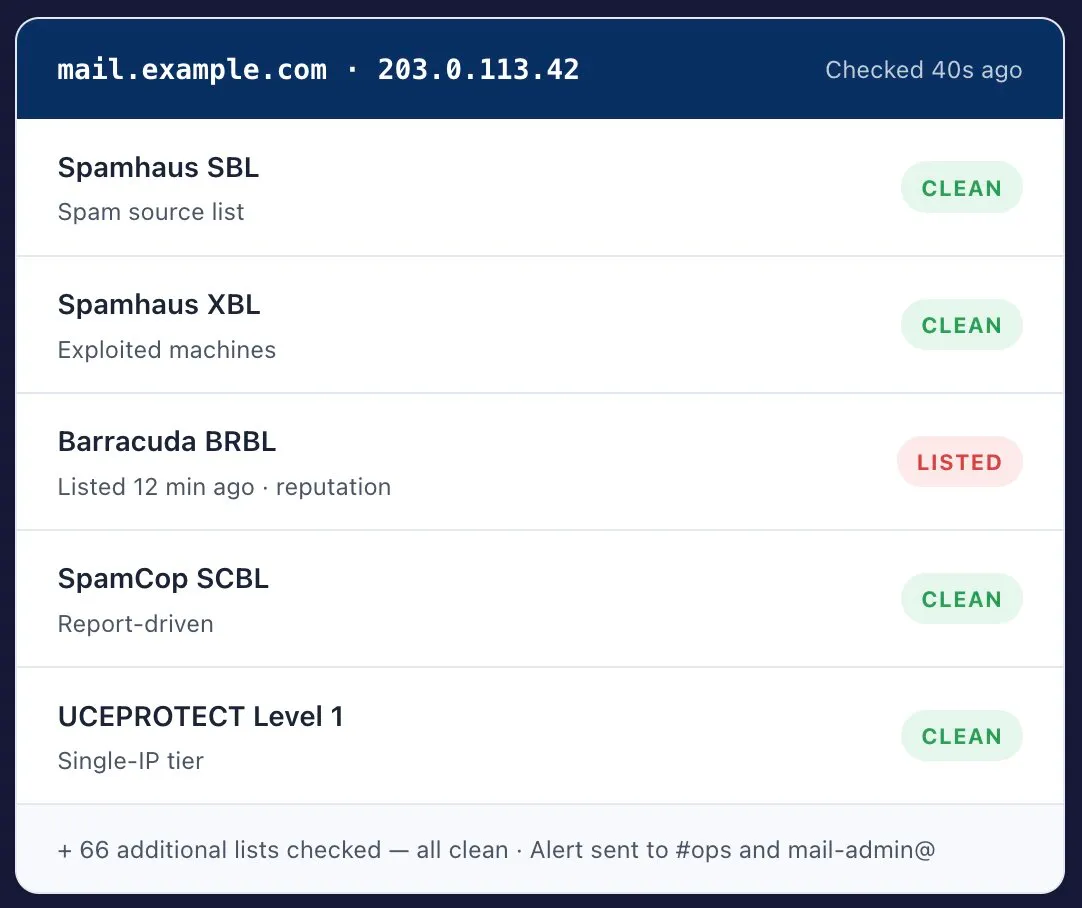
Una coincidencia positiva en cualquier lista genera un error y registra qué lista te marcó y cuándo — el detalle que solicita cada solicitud de eliminación.
Una inclusión en una lista negra es un incidente de entrega de correo electrónico. Envíalo a quien sea responsable del correo, no solo al SRE de guardia.
Verificaciones continuas muestran cuándo el listado desaparece en todas las listas — y detectan la inclusión nuevamente que sigue a una solución parcial.
Cada lista funciona de forma independiente, con sus propios criterios de inclusión y su propio proceso de eliminación. Estar limpio en una no dice nada sobre las otras — que es todo el argumento para revisarlas todas continuamente.
El conjunto de listas más ampliamente desplegado. SBL cubre fuentes de spam verificadas, XBL lista máquinas comprometidas o explotadas, PBL cubre rangos IP que no deberían enviar correo directamente, y DBL se basa en dominios. Una inclusión en Spamhaus tiene el impacto más amplio en la entregabilidad de cualquier lista negra.
Construida a partir de reportes de spam enviados por usuarios y capturas de spamtrap. Las inclusiones expiran automáticamente aproximadamente 24 horas después de que cesan los reportes, lo que hace de SCBL una señal de movimiento rápido: puedes ser incluido y excluido en un día sin siquiera notarlo.
Lista con puntuación de reputación usada ampliamente por dispositivos Barracuda en entornos de correo corporativo. Las consultas son gratuitas, con registro requerido para consultas de alto volumen. Causa común de rechazo silencioso de correos B2B.
Opera en niveles: Nivel 1 lista una IP individual, Nivel 2 una subred completa, Nivel 3 un ASN entero. Los niveles 2 y 3 son la razón por la que un remitente bien comportado en hosting compartido puede ser bloqueado debido al comportamiento de un vecino.
Impulsada por spamtraps, con expiración automática en lugar de revisión manual. Las inclusiones se eliminan por sí solas una vez que cesa el tráfico ofensivo, pero las reiteradas inclusiones son una señal fiable de que la causa raíz nunca se arregló realmente.
Basadas en URI en lugar de IP: listan dominios que aparecen dentro de los cuerpos de los mensajes. Una inclusión puede seguir a tu dominio incluso en correos que no enviaste: el spam que simplemente enlaza a tu sitio web es suficiente para activarla.
Eliminarse no es la parte difícil; mantenerse eliminado sí lo es. Las listas vuelven a marcar una dirección rápidamente cuando la causa subyacente solo fue parcialmente solucionada, así que siga los pasos en orden.
Compruebe el IP o dominio específico contra cada DNSBL principal y anote el código de motivo de inclusión que proporciona la lista. Diferentes listas significan diferentes causas raíz.
Causas comunes: una cuenta comprometida enviando spam, un relay abierto o proxy abierto, malware en una máquina detrás del IP, servidor de correo mal configurado o registros SPF, DKIM y DMARC faltantes o incorrectos.
Publique registros válidos de SPF, DKIM y DMARC antes de solicitar la eliminación. La mayoría de las listas volverán a incluir un IP que fue eliminado mientras el problema subyacente permaneció.
Cada lista negra tiene su propio formulario y política. Algunas — SpamCop, PSBL — caducan las inclusiones automáticamente. Otras, como Spamhaus SBL, requieren una solicitud manual explicando qué remedió.
La eliminación puede tardar desde unas horas hasta varios días en alcanzar todos los servidores de correo, porque los servidores receptores almacenan en caché las respuestas DNSBL en lugar de consultarlas en vivo cada vez.
La re-lista es común cuando la causa raíz solo se solucionó parcialmente. El monitoreo automatizado detecta una re-lista en minutos, en lugar de cuando los clientes reportan correos no entregados.
Recibe notificaciones en el momento en que una IP o dominio monitoreado aparece en cualquier lista rastreada — por correo electrónico, SMS, Slack, PagerDuty o webhook.
Cada alerta nombra la lista específica, la hora de la inclusión y el código de razón — la información exacta que cada proceso de eliminación requiere.
Llega rápidamente al DNSBL correcto con la evidencia de la inclusión ya recopilada, en lugar de buscar el formulario de eliminación de cada lista.
Confirma que una eliminación se haya propagado genuinamente, y detecta la re-lista que sigue a una solución parcial — un patrón que las revisiones manuales siempre pierden.
Dirige los incidentes de entrega a quien maneje el correo, con reglas de escalamiento separadas de las alertas de infraestructura.
Obtén el estado de la lista negra en tus propios paneles, o envía eventos a las herramientas de incidentes que tu equipo ya usa.
Una inclusión en lista negra rara vez llega al equipo que puede solucionarlo. Parece una alerta de infraestructura, pero la solución es un problema de configuración y reputación del correo.
Los restablecimientos de contraseña y las confirmaciones de pedido son los correos que los clientes notan que faltan primero — y los correos que generan tickets de soporte y deserción cuando desaparecen silenciosamente en una cola de rechazo.
Un listado a mitad de campaña destruye silenciosamente las métricas de entregabilidad y puede hacer que un dominio de envío sea limitado por semanas después de que se resuelva el problema subyacente.
Las listas por niveles pueden marcar una subred completa o ASN por culpa de otro inquilino. El monitoreo te dice que te pasó a ti, en lugar de dejarte inferirlo por la caída en las tasas de apertura.
El monitoreo DNSBL es parte del plan Internet Infrastructure — el mismo plan que cubre monitoreo de DNS, puerto, ping y traceroute.
Reseñas verificadas de Capterra. Calificación agregada 4.5 / 5 en 83 reseñas.
4.5
83 reseñas
4.6
4.6
Todas las reseñas provienen de reseñas verificadas en Capterra. Calificaciones al agosto 2026.
Si tu pregunta no está aquí, nuestro equipo responde dentro de una hora hábil.
Una lista negra DNS (DNSBL), también llamada lista negra de DNS o lista negra en tiempo real (RBL), es una base de datos publicada de direcciones IP y dominios señalados por enviar spam, distribuir malware u otra actividad abusiva. Los servidores de correo consultan estas listas en tiempo real antes de aceptar un mensaje, y rechazan o envían a la carpeta de spam los correos de cualquier dirección que aparezca en una lista que confían.
Especificas las direcciones IP o nombres de host que quieres vigilar. Dotcom-Monitor entonces consulta más de 70 bases de datos públicas de DNSBL en el intervalo que elijas y compara el resultado con una línea base limpia. Si alguna lista devuelve un resultado positivo, la revisión se marca como error, se identifica la lista responsable y se envía una alerta a tu equipo.
La inclusión en lista negra es silenciosa. El correo es rechazado en el servidor receptor, así que desde tu lado no parece que haya nada mal — no recibes rebotes ni alertas en tu infraestructura. La mayoría de los equipos descubre una inclusión solo cuando un cliente dice que una factura, recibo o restablecimiento de contraseña nunca llegó, momento en el cual posiblemente ya se hayan perdido días de correo.
Más allá de la detección, Dotcom-Monitor reporta qué lista específica te marcó y cuándo apareció la inclusión, lo que permite identificar rápidamente la causa raíz. Ese detalle es lo que requiere cada proceso de eliminación de la lista, y las revisiones continuas confirman cuándo se ha propagado realmente la eliminación, evitando que tengas que adivinar.
Depende de la lista. Algunas, como SpamCop y PSBL, expiran las inclusiones automáticamente en aproximadamente 24 horas una vez que cesa el tráfico abusivo. Otras requieren una solicitud manual de eliminación y pueden tardar varios días. Después de la eliminación, se debe permitir tiempo extra para que los servidores de correo receptor actualicen sus resultados en caché de DNSBL.
Las inclusiones suelen deberse a causas distintas al spam deliberado: un buzón comprometido, un relé o proxy abierto mal configurado, malware en una máquina detrás de la IP, o una IP reciclada que aún carga la reputación del propietario anterior. En hosting compartido, listas escalonadas como UCEPROTECT pueden incluir una subred entera por el comportamiento de un vecino.
Continuamente, no periódicamente. Una revisión manual solo informa sobre el momento en que se realizó, y una inclusión puede aparecer horas después. Para cualquier dirección que envíe correo transaccional o de marketing, las revisiones automáticas en intervalos cortos significan que te enteras de una inclusión en minutos y no cuando los clientes reportan correos faltantes.
Las listas basadas en IP como Spamhaus SBL y Barracuda BRBL marcan la dirección del servidor de envío. Las listas basadas en dominio y URI como Spamhaus DBL, SURBL y URIBL marcan dominios que aparecen dentro del cuerpo del mensaje. Esa diferencia importa porque una lista URI puede seguir a su dominio incluso en correos que usted no envió, como spam que simplemente enlaza a su sitio.
Configure una verificación DNSBL en menos de cinco minutos. Más de 70 listas negras, sondeo continuo, alertas dirigidas al equipo que gestiona el correo.