Home » ソリューション » VPN監視

VPN モニタリング: サイト間トンネルとクライアント VPN アプリケーション

すべての VPN トンネルと、その背後で保護されているすべてのサービスを監視します。
サイト間 VPN トンネルの健全性、遅延、および到達可能性を継続的に検証し、クライアント VPN ユーザーのみがアクセスできる内部アプリケーション、API、ポータルの合成テストを行います。Dotcom-Monitor はパブリックインターネットとネットワーク内に展開されたプライベートエージェントからチェックを実行するため、ユーザーがチケットを開く前にトンネルがダウンしているか、内部アプリが遅いことを把握できます。
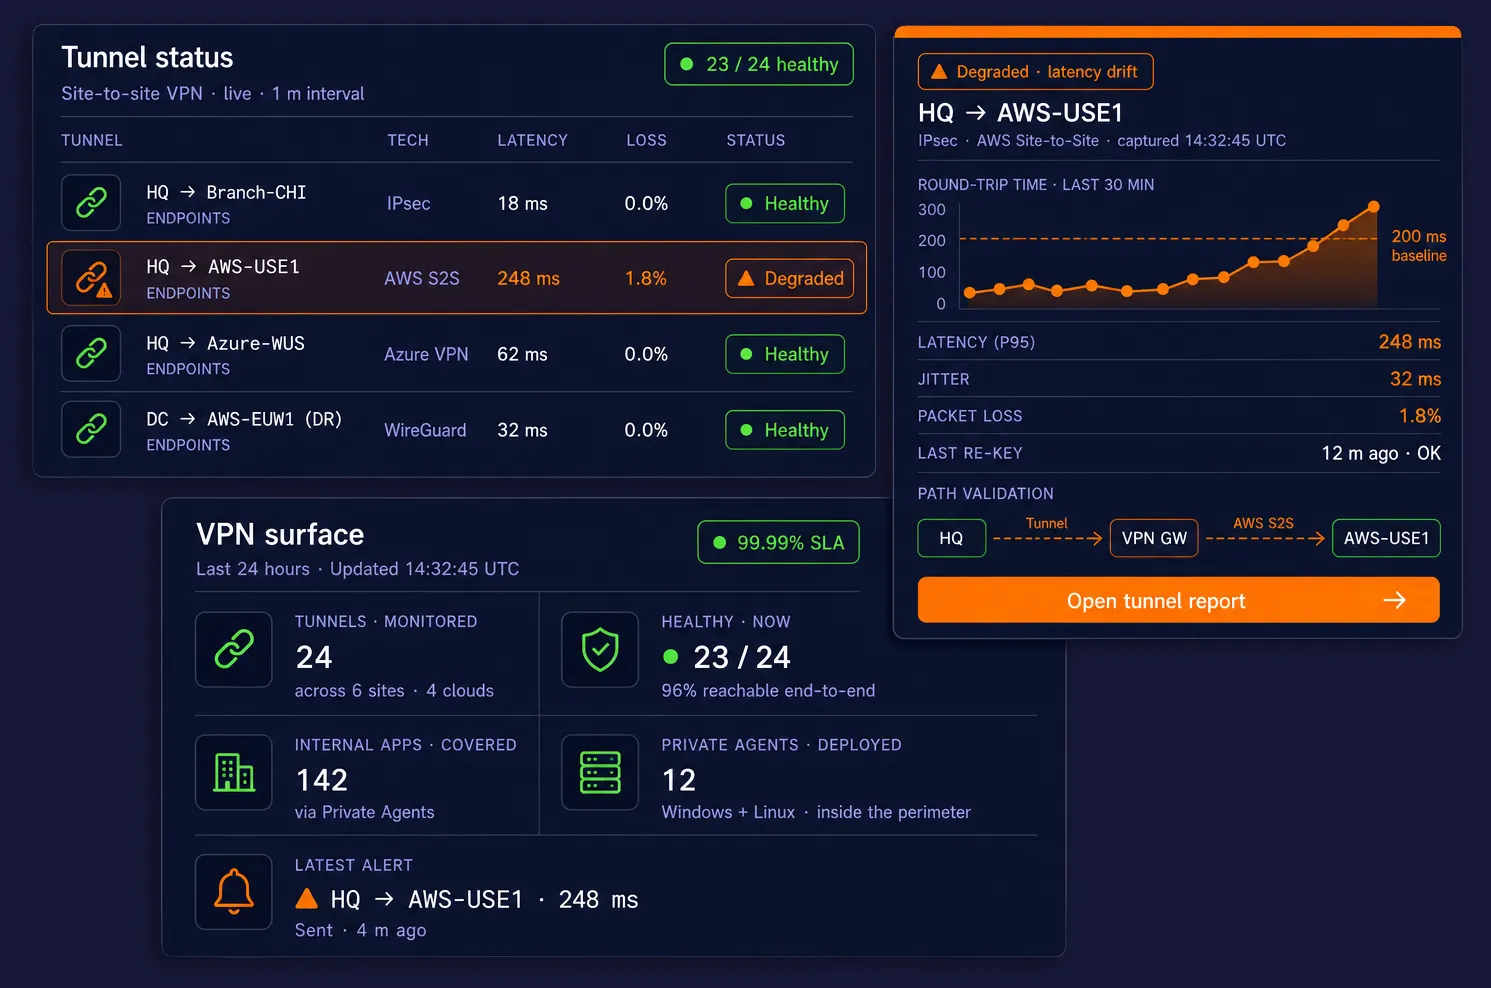
Three floating dark-mode cards on a deep navy background — a site-to-site VPN tunnel status table with one degraded tunnel, a single-tunnel diagnostic with rising RTT and path validation, and a VPN-surface KPI panel showing tunnels monitored, healthy count, internal apps covered, Private Agents deployed, and the latest alert.
10,000以上

世界中の組織

99.99%

プラットフォーム稼働率 SLA

30以上

世界の監視拠点数

1998年以来

ウェブサイトモニタリングのリーダー

プライベートネットワーク向け合成モニタリング

VPN監視とは何ですか?

VPN監視は、VPN接続されたインフラストラクチャが稼働し、迅速で到達可能であることを継続的かつ合成的に検証するものです — トンネル自体とその背後にあるサービスの両方を対象としています。Dotcom-Monitorは、異なるが関連する2つの問題を同じプラットフォームで解決します:オフィス、データセンター、クラウド間のサイト間VPNトンネルの健全性をチェックし、外部の合成監視では到達できないクライアントVPNで保護されたアプリケーションを検証します。

簡単な回答

VPN監視とは、VPNトンネルとそれに依存するサービスを継続的かつ自動化されたテストで監視し、ユーザーが報告する前にトンネルの切断、遅延の変動、パケットロス、証明書の期限切れ、アプリケーションの障害を検出できることを意味します。

これは2つの異なるパターンをカバーします:(1) サイト間VPN監視は、オフィス、データセンター、VPC間のIPsec、GRE、DMVPN、WireGuard、またはクラウドVPNトンネルを監視します;そして(2) クライアントVPNアプリケーション監視は、ユーザーが企業VPNに接続している時にのみアクセス可能な内部ウェブアプリ、API、イントラネット、データベースを合成的にテストします。

Dotcom-Monitorは、ネットワーク内のプライベートエージェントと世界中の30以上のパブリック監視ロケーションを使用し、1分ごとのチェック頻度、ICMP/TCP/HTTPS/SNMPプローブ、メール、SMS、Slack、Teams、PagerDuty、Webhookによるアラートを提供し、単一プラットフォームで両方を実行します。

サイト間VPN監視はトンネル自体を監視します。IPsec SAは稼働していますか?シカゴオフィスからAWS VPCまでパケットは届いていますか?ラウンドトリップ時間は変動していますか?ファイアウォールがフェイルオーバーしてトンネルを静かに切断しましたか?Dotcom-Monitorは各トンネルの両端のエンドポイントを継続的にping、ポートチェック、HTTPプローブし、数秒以内にトンネルの不安定、再キーの失敗、遅延の悪化を検出します。

クライアントVPN監視はリモートワークが依存するアプリケーションを監視します — SharePointイントラネット、内部ERP、Jira、データベース対応のダッシュボード、管理ポータル、ライセンスサーバー。これらのサービスは公開DNSも公開IPも持たないため、パブリッククラウドの監視では見ることができません。Dotcom-Monitorのプライベートエージェントをネットワーク内(またはクライアントVPNセッションを保持するマシン内)に配置することで、プラットフォームはパブリックインターネット資産に対して実行するものと同じHTTPS、BrowserView、UserView(マルチステップスクリプト)、MetricsViewチェックを実行し、その結果をDotcom-Monitorアカウントにストリーミングします。

一つのプラットフォーム。一つのUI。パブリックサイト、SaaSエンドポイント、VPNトンネル、ファイアウォールの背後に隠れたすべてのための一連のアラート、ダッシュボード、レポート。

二つの問題。一つのプラットフォーム。

トンネル層

ICMP、TCPポート、UDP、トレースルート、SNMP、BGP到達性

アプリ層

HTTPS、REST、SOAP、GraphQL、WebSocket、マルチステップスクリプト

UX層

リアルブラウザのBrowserView & UserView録画

実行場所

30以上のパブリック監視ロケーションと無制限のプライベートエージェント

アラート

メール、SMS、音声、Slack、PagerDuty、Teams、Webhook

レポーティング

ライブダッシュボード、SLAレポート、XML/CSV/PDFエクスポート

サポートされているVPN技術

IPsec

サイト間、ルートベース、ポリシーベース

SSL VPN

OpenVPN、Cisco AnyConnect、GlobalProtect、FortiClient

モダン

WireGuard、Tailscale、ZTNAオーバーレイ

クラウド

AWSサイト間、Azure VPN Gateway、Google Cloud VPN

レガシー

GRE、DMVPN、IPsec付きMPLS、L2TP

1

レイヤーを選ぶ

トンネルの健全性、内部アプリ、またはその両方。

2

プライベートエージェントを展開する

パブリックインターネットにないもののための軽量エージェント。

3

チェックを設定する

Ping、ポート、HTTPS、ブラウザ、またはマルチステップスクリプト。

4

アラート&レポート

失敗時のSlack / PagerDuty通知、要求時のSLAレポート。

ビジュアルで理解する仕組み

2つの監視パターン。1つのプラットフォーム。

サイト間のトンネルを監視する場合でも、クライアントVPNで保護されたアプリケーションを監視する場合でも、同じPrivate Agentアーキテクチャが両方のワークフローを支えています。各パターンがネットワーク上でどのように見えるかをご紹介します。

1

サイト間VPNトンネル監視

トンネルの両端にいるPrivate Agentは、暗号化されたリンクを介してICMP、TCPポート、HTTPS、およびSNMPのチェックを実行します。すべての結果は単一のアウトバウンドHTTPS接続を通じてDotcom-Monitorプラットフォームにストリームされるため、インバウンドのファイアウォールルールを開放することなく、数秒以内にトンネルの切断、遅延の急増、パケットロスを検出できます。

2

クライアントVPNアプリケーション監視

信頼されたネットワーク内(または永続的なクライアントVPNセッションを保持するホスト上)に配置されたPrivate Agentは、リモートワークフォースが依存する内部アプリケーションに対してHTTPS、BrowserView、UserViewのチェックを実行します。エージェントはVPN接続された従業員が正確に見るものを見ており、SSO、スプリットホライズンDNS、内部SSL証明書、完全なログインフローを把握します。

コア機能

VPNの動作を証明するために必要なすべて — エンドツーエンドで

トンネルの暗号ハンドシェイクから、その背後にある内部アプリのログインフローまで、Dotcom-Monitorはネットワーク、運用、セキュリティチームが実行する必要があるあらゆるチェックをカバーします。

トンネル到達性チェック

トンネルのパフォーマンス指標

内部ウェブアプリ監視

リアルブラウザ & マルチステップチェック

証明書 & 暗号状態

DNS & 名前解決

プライベートエージェント展開

アラート&エスカレーション

SLAダッシュボード&レポート

仕組み

トンネルの盲点から完全な可視化へ、4つのステップで

データセンター間の10サイト向けサイト間トンネルを監視する場合でも、リモート従業員だけがアクセスする内部アプリ数件を監視する場合でも、設定は同じです。

01

監視対象をマッピングする

トンネル(HQ↔AWS、HQ↔Azure、HQ↔支店)とクライアントVPNを経由してリモートユーザーがアクセスする内部サービスをリストアップします。それぞれについて、パブリックな監視ロケーションから到達可能か、プライベートエージェントが必要か判断します。

02

プライベートエージェントをインストールする

信頼できるネットワーク内のWindowsまたはLinuxホストにプライベートエージェントをインストールします。VM、ジャンプボックス、専用アプライアンスで構いません。エージェントはDotcom-Monitorへの単一のアウトバウンドHTTPSセッションを開きます。ファイアウォールの穴は開けません。

03

モニターを構成する

トンネルのpingやポートチェックにはServerViewデバイスを、内部アプリにはHTTPSまたはBrowserViewデバイスを、多段階ログインにはUserViewスクリプトを作成します。各モニターを公開ロケーション、プライベートエージェント、またはその両方に割り当てます。

04

アラート、レポート、反復

アラートをSlack、PagerDuty、またはチケットシステムにルーティングします。NOC用のダッシュボードを作成します。リーダーシップ向けのSLAレポートをスケジュールします。トンネルの遅延やアプリの応答時間の正常状態を学習しながら、しきい値を調整します。

二つのアプローチ、一つのプラットフォーム

サイト間VPN対クライアントVPNの監視

故障モードが異なり、監視パターンも異なりますが、Dotcom-Monitorは両方をネイティブでサポートしており、同じアカウントで並行管理が可能です。

サイト間VPN監視

オフィス、データセンター、クラウド間のトンネルを継続的にヘルスチェックします。

主要質問

トンネルは稼働中で、高速かつパケットロスがないか?

展開パターン

トンネルの両側に1台ずつプライベートエージェントを配置するか、トンネル越しにリモートサブネットをプローブする単一エージェント

推奨チェック項目

ICMP Ping、TCPポート、UDP、Traceroute、SNMP (MetricsView)、遠隔側の既知内部エンドポイントへのHTTPS

主要指標

ラウンドトリップ遅延、ジッター、パケットロス率、トンネル稼働時間、再キー間隔、BGP隣接状態

典型的なアラート

トンネルダウン>60秒、ロス>2%、遅延>基準値+3σ、SNMPトンネル状態フラップ

対応技術

IPsec、GRE、DMVPN、WireGuard、AWS S2S、Azure VPN GW、GCP Cloud VPN、Cisco / Fortinet / Palo Alto / Check Point

頻度

重要なトンネルはわずか1分の間隔で監視

レポート

トンネルごとの稼働率%、遅延傾向、月次のSLA証拠

クライアントVPN監視

リモート従業員と同じ視点から見た外部チェックでは確認できない内部アプリの合成テスト。

主要質問

私のリモートワークフォースは実際に内部アプリに接続して使用できるのか?

展開パターン

信頼ネットワーク内のプライベートエージェント、または持続的なクライアントVPNセッションを保持するホスト上で、チェックが「内部」から発信される。

推奨チェック項目

HTTPS / REST / SOAP / GraphQL、BrowserView(実Chrome)、UserView(複数段階ログインスクリプト)、SSL証明書の有効期限、DNS

主要指標

ページ読み込み時間、TTFB、ステップ所要時間、SSLハンドシェイク、HTTPステータス、キーワードマッチ、DOM読み込み

典型的なアラート

ログインステップ失敗、ページ読み込み時間がSLA超過、内部APIからの5xxエラー、証明書の有効期限が14日未満

対応技術

Cisco AnyConnect、GlobalProtect、FortiClient、OpenVPN、WireGuard、Tailscale、任意のZTNAオーバーレイ

頻度

重要度に応じて1〜15分間隔

レポート

アプリごとの稼働時間、ウォーターフォールの内訳、障害時のスクリーンショット&HAR

1時間以内にVPN監視を開始

プライベートエージェントをインストールし、重要なサービスを指定すると、Dotcom-Monitorダッシュボードで全トンネルと内部アプリがリアルに表示されます。実際のアラート、実際のSLAレポート、障害時の実際のウォーターフォールも確認できます。

ユースケース

チームがVPNモニタリングで構築するもの

ネットワーク、DevOps、およびSREチームは、Dotcom-Monitorを使ってVPNの盲点を観測スタックの主要な要素に変えています。

マルチクラウドトンネルSLA

AWS、Azure、GCPの各クラウドおよび各リージョンごとにIPsecトンネルの稼働時間とレイテンシを証明し、請求書にVPNゲートウェイが3つある理由を財務に説明するためのレポートを手渡します。

支店の状態監視

単一のダッシュボードからすべての支店-本社間トンネルを監視します。支店が毎週火曜日の午前3時に静かにトンネルを切断している場合には、店舗マネージャーがヘルプデスクに電話する前にフラグを立てます。

イントラネット & SharePointモニタリング

ブラウザービューやユーザービューのスクリプトを内部のSharePoint、Confluence、またはServiceNowインスタンスに対して実行し、ページの遅延読み込み、検索の不具合、SSOの失敗を社員がエスカレートさせる前に検知します。

内部APIの可用性

下流のマイクロサービス、パートナー、または統合が依存する内部APIを保護します。HTTPSチェックはキーワードおよびJSONPathアサーションを付け、60秒ごとに内部から実行されます。

リモートワークフォースの体験

VPNに接続された従業員が実際にどのような体験をしているかを測定します:ERPログイン、チケット管理、時間追跡、共有ドライブ。「VPNの問題かアプリの問題か?」を推測ではなくデータで答えます。

内部SSL証明書の期限切れ

内部ホストの証明書の期限切れを数週間前に検知します。CA発行または自己署名証明書を対象とし、管理ポータルの証明書が土曜日に更新されたために月曜日の朝に障害が起きることはもうありません。

データセンターからDRサイトへ

プライマリからDRへのレプリケーショントンネルが毎分正常でレイテンシが安定していることを検証します。フェイルオーバーテストが失敗に変わるような静かなブラウンアウトを検出します。

レガシーアプリのゲーティング

ヘルスエンドポイントのない古いオンプレミスアプリには、アプリケーションに触れずにServerViewのポートチェックとUserViewのログインスクリプトで合成カバレッジを提供します。

コンプライアンス&監査証跡

SOC 2、ISO 27001、および内部監査のためのタイムスタンプ付きのスケジュールSLAレポートを生成し、VPN保護サービスがすべての測定期間にわたり可用性の約束を満たしたことを証明します。

外部からは見えない故障モード

VPN監視だけが検知できる事象

パブリックインターネットの稼働時間チェックではこれらを検出できません。ネットワーク内部から監視するDotcom-Monitorプライベートエージェントが検出します。

障害
ユーザーの体験
Dotcom-Monitorの検出方法
IPsec SAの有効期限切れ/再キー失敗
トンネルが静かに切断され、トラフィックがブラックホールに落ちる
トンネルを通じたICMP/TCPチェックが失敗し、60秒以内にアラート発信
セッション同期なしのファイアウォールフェイルオーバー
既存のトンネルセッションが切断され、新規接続は遅れて再接続される
ServerViewチェックで遅延の急増 + 断続的な損失
BGPネイバーフラップ
ルートが撤回され、トンネル経由のサブネットが到達不可になる
リモートホストへのTCPポートチェックが失敗、SNMP BGP状態がダウンを示す
MTU/断片化の問題
小さいpingは成功するが、大きなペイロードでハングする
内部アプリへのHTTPSチェックが失敗またはダウンロードで停止する
内部SSL証明書の有効期限切れ
イントラネットでのブラウザの信頼警告
HTTPSモニターが証明書の有効期限残日数および重大な失敗を報告
スプリットホライズンDNSのずれ
ユーザーが誤ったIP(内部ではなくパブリック)を解決する
DNSタスクはVPN内部から期待されるレコードを検証します
内部SSO / MFAが故障している
ログインループ;ユーザーはページに到達できますが、認証できません
UserViewのマルチステップスクリプトが認証ステップで失敗し、スクリーンショットを取得します
バックアップウィンドウ中にイントラネットが遅い
ページが夜間バックアップ中に20秒以上かかる
BrowserViewは通常の読み込み時間をベースラインとし、逸脱時にアラートを出します
VPNコンセントレーターのCPU飽和状態
ログインキューが溜まり、新しいトンネルが確立できません
MetricsViewのSNMPポーリングがCPU・セッション数の閾値でアラートを出します
プライベートDNSまたはNTPサービスが停止している
内部サービス全体で連鎖的な認証および証明書チェーンの失敗が発生しています
ServerViewのDNS+NTPタスクはネットワーク内部のプライベートエージェント上で実行されます

すべてのチェックはサイト、トンネル、プライベートエージェント、部門、またはスケジュールでフィルタリング、グループ化、レポート作成が可能です。

なぜチームはVPN監視にDotcom-Monitorを選ぶのか

Network Ops、DevOps、SREが共に使えるように構築

パブリックサイト、SaaSエンドポイント、VPNトンネル、そしてそれらの背後に保護されたすべてを一つのプラットフォームで管理。どのチームも同じ真実の情報源を参照できます。

インバウンドの露出ゼロ

プライベートエージェントは単一のアウトバウンドHTTPS接続を行います。ファイアウォールの穴なし、ネットワークへのVPNバックなし、InfoSecを通過するためのインバウンドルール不要。

サブミニッツ検知

トンネルや重要アプリのチェック頻度は最短1分間隔。ユーザーからの呼び出しよりも前にトンネルの切断を知ることができます。

すべてのプロトコルを単一のエージェントで

同じプライベートエージェントがHTTPS、REST、SOAP、GraphQL、WebSocket、BrowserView、UserView、ServerView、MetricsViewを実行します。

パブリック+プライベートを一つのビューで

パブリックインターネットの劣化と内部アプリの症状を単一のダッシュボードで相関させます。トリアージは推測ゲームの戦争部屋ではなくなります。

監査対応SLAレポート

スケジュールされたPDF / Excelエクスポートにより、すべてのVPN保護サービスがSOC 2、ISO 27001、および内部ガバナンスの可用性コミットメントを満たしていることが証明されます。

既に利用している場所でのアラート

Slack、Microsoft Teams、PagerDuty、OpsGenie、ServiceNow、Jira、webhooks、メール、SMS、音声通話 — 呼び出し順番とエスカレーション機能付き。

無制限のプライベートエージェント

サイトごと、DCごと、VPCごと、クラウドリージョンごとに1エージェントを展開。エージェント単位のライセンスは不要 — プランはモニター単位で価格設定され、マシン単位ではありません。

すべてを自動化

Dotcom-Monitor REST API経由でTerraform、GitHub Actions、Jenkins、または任意のCI/CDパイプラインからモニターをプロビジョニング。UIクリックは不要です。

お客様の声

"当社のデータセンターとAWS間にサイト間トンネルがあり、数週間ごとに深夜3時頃に静かに切断されていました。パブリックの稼働時間チェックでは問題なしでした。Dotcom-Monitorのプライベートエージェントがトンネル越しにピングを送り、1分以内に検出して正しいオンコール担当に通知しました。最初に発動した時点でコストを回収できました。"
ネットワークエンジニアリングリード
金融サービス・認証顧客

Dotcom-Monitorが見るようにVPNを確認

30日間のトライアルには無制限のプライベートエージェント、すべての監視プラットフォーム、全世界のロケーション、すべての統合が含まれます。エージェントを立ち上げ、トンネルを指定し、最初のデータを確認してください。

よくある質問

Dotcom-MonitorによるVPN監視に関する一般的な質問

VPN監視とは、仮想プライベートネットワークトンネルおよびそれに依存するアプリケーションの継続的・合成テストを指します。スケジュールに従い、次の3つの質問に答えます:トンネルは稼働しているか?十分に高速か?および実際に必要なユーザーやロケーションからサービスにアクセス可能か?最新のVPN監視は、ICMPおよびTCPプローブを用いたトンネル到達性確認、SNMPポーリングによるファイアウォールおよびVPNコンセントレーターのメトリクス取得、HTTPS / ブラウザレベルのチェックによる内部アプリケーションの監視を組み合わせています。これらはすべて、ネットワーク内部からのプライベートエージェント、またはパブリックインターネットを経由した分散モニタリングロケーションから実行されます。

VPNはリモートワーク、支店接続、ハイブリッドクラウドのトラフィックにおいてほぼ常に重要な経路にあるため、そして静かに障害が発生するためです。サイト間トンネルはファイアウォールUI上で「稼働中」のままパケットをドロップしたり、頻繁に再キー作成したり、品質の低下したISP経由でルーティングしたりします。クライアントVPNはユーザーを正常に認証しても、その背後のイントラネットアプリが500エラーを返すことがあります。専用のVPN監視がなければ、これらの障害はユーザーからのクレームで初めて発見されます。継続的な合成VPN監視により、トンネルの切断、遅延の悪化、証明書の失効、スプリットホライズンDNSのズレ、内部アプリケーションの停止を数秒以内に検出でき、サポートチケットやSLA違反になる前に対処できます。

VPN接続は、トンネルの両側に監視プローブを設置するか、少なくとも片側に配置し、もう一方にテスト対象を置いて、エンドツーエンドで定期チェックを行うことで監視します。Dotcom-Monitorなら:(1) ネットワーク内にPrivate Agentをインストール(WindowsまたはLinux、約5分)、(2) トンネル越しのICMP ping、TCPポートチェック、traceroute用のServerViewタスクを作成、(3) 内部アプリのエンドツーエンドの利用性検証用にHTTPSまたはBrowserViewタスクを追加、(4) 必要に応じてVPNコンセントレータのトンネルカウンタやスループットを監視するためのMetricsView SNMPポーリングを追加します。結果は単一のアウトバウンドHTTPS接続を通じて送信され、インバウンドファイアウォールルールは不要です。

四つの層を組み合わせます:到達性(遠隔LAN上の安定したホストへ60秒ごとのICMP ping)、経路検証(トンネルを通り、フォールバックのインターネット経路を通らないことを確認するtraceroute)、サービスチェック(遠隔サブネット上の実サービスに対するTCPポートやHTTPSプローブ)、機器テレメトリー(トンネル状態、パケット入出力、CPU、セッション数を監視するVPNゲートウェイのSNMPポーリング)。障害を知らせるだけでなく、遅延が24時間で倍増するなどのトレンド閾値でもアラートを発します。Dotcom-Monitorは一つのエージェント、一つのUI、一組のアラートでこれら四つの監視を提供します。

実際のユーザー影響と相関のあるメトリックは、トンネルの稼働状態、往復遅延時間(ms)、ジッター(遅延の変動)、パケットロス率、トンネルの再キー頻度、送受信スループット、アクティブセッション数、内部アプリのHTTPS応答時間、内部証明書のTLS証明書の有効期限までの日数、内部DNS解決時間です。Dotcom-Monitorはこれら全てをServerView(到達性)、MetricsView(SNMP)、BrowserView(アプリケーションレベル)でネイティブにキャプチャします。

Dotcom-Monitorの料金は、監視対象数とチェック頻度に基づき、VPNトンネル数やPrivate Agentの数、監視拠点数ではありません。Private Agentは全有料プランで無制限に利用可能で、サイトやVPC、クラウドリージョンごとに1台ずつ設置しても追加費用は不要です。クレジットカード不要の30日間無料トライアルもあり、本番導入前に実際のトンネルや内部アプリをエンドツーエンドで監視可能です。トンネルやアプリ構成に応じた正確な見積もりはデモをリクエストしてください。

部分的な監視は可能ですがエンドツーエンドカバレッジは得られません。SNMPはVPNゲートウェイの状態(トンネル稼働、アクティブセッション、転送バイト数)を教えてくれますが、機器が正常でも下流でパケットが破棄されると誤解を招きます。Nagiosなど自己ホスト型ツールはICMPやHTTPチェックができますが、監視基盤の構築、ホスト、パッチ管理、スケールアップを自分で行う必要があり、ブラウザレベルや多段階トランザクションテストはほとんど含まれていません。Dotcom-MonitorはSNMP、ICMP、TCP、HTTPS、実ブラウザチェックを一つのSaaSプラットフォームで組み合わせ、30以上の外部監視拠点と無制限のPrivate Agentを提供し、ゲートウェイの報告とユーザー体験の両方を可視化します。

Private Agentは、信頼されたネットワーク内で動作する軽量なWindowsまたはLinuxサービスです。Dotcom-Monitorプラットフォームから単一のアウトバウンドHTTPS接続経由で監視ジョブを受け取り、社内からそれを実行し、結果を送信します。公開インターネットからアクセスできない対象には必須で、これはほとんどのサイト間VPNエンドポイントやクライアントVPN保護アプリケーションに該当します。インバウンドファイアウォールルールは不要です。

最も信頼性の高い方法はトンネルの両側にPrivate Agentを配置(または少なくとも一方に配置し、反対側に既知のテストIPがある状態)し、ServerViewタスクを設定します:遠隔LANへのICMP Ping、遠隔サブネット上のサービスへのTCPポートチェック、トンネルを通過する経路を確認するtraceroute、ファイアウォール/VPNコンセントレータのSNMPポーリングはMetricsViewで行います。遠隔側の既知の内部エンドポイントに対するHTTPSチェックを追加し、機能的なエンドツーエンドテストとします。これらがいずれか失敗した時、または遅延やパケット損失が基準を超えた時にアラートを発します。

クライアントVPNがルーティングされるネットワーク内に置くか、クライアントVPNセッションを持つホスト(例:Linux VMでOpenVPNまたはWireGuardクライアントとして動作)にPrivate Agentを配備します。エージェントはHTTPS、BrowserView、UserView、ServerViewタスクを利用し、SSO、MFA、スプリットホライズンDNS、内部SSL証明書を含め、リモートユーザーが見るのと同じ方法で内部アプリケーションを検証します。

はい。Dotcom-MonitorはVPN技術に依存しません — トンネルの制御プレーンではなく、トンネルの結果を監視します。IPsec(サイト間、ルートベース、ポリシーベース)、GRE、DMVPN、MPLS+IPsec、WireGuard、Tailscaleや他のZTNAオーバーレイ、OpenVPN、Cisco AnyConnect、Palo Alto GlobalProtect、Fortinet FortiClient、主要なクラウドVPNゲートウェイ(AWS Site-to-Site、Azure VPN Gateway、Google Cloud VPN)などに対応しています。

はい。ServerViewのICMP Pingタスクは往復時間、ジッター、パケットロス率を各チェックで報告します。ファイアウォールやVPNコンセントレータからはSNMP経由でトンネルのセッション数、スループット、CPU使用率などの高精度メトリックも取得可能で、MetricsViewが対応します。どちらもダッシュボードで可視化され、アラートされ、XML Reporting ServiceによりGrafanaやPower BIへのエクスポートも可能です。

Dotcom-Monitorは両方対応しています。Private Agent上で動作するHTTPSモニタは内部証明書(CA発行や自己署名証明書で、ルートがエージェントホストにインストールされているもの)を検証し、有効期限日数に関してアラートを出します。DNSタスクは内部リゾルバを指定でき、VPN側から内部ホスト名の解決が正しいか確認し、外部と内部応答のスプリットホライズンのズレを検出できます。

いいえ。Private Agentは全ての有料プランで無制限です。サイト、データセンター、VPC、クラウドリージョンごとにネットワークのトポロジーに応じて配備してください。Dotcom-Monitorの料金は運用する監視数に基づき、エージェント数や配備場所の数には基づきません。

ほとんどのプラットフォームで60秒ごとに、ServerViewトンネルチェックの場合は1分ごとにチェックを行うことができます。高頻度の監視により、トンネルの断線や回線不良を1分未満で検出可能です。重要度の低いサービスには、チェッククォータの節約のために5分、15分、または30分ごとのチェックも設定できます。

すべてのデバイスは1つまたは複数のアラートグループにルーティングできます。対応チャネルにはメール、SMS、音声通話、Slack、Microsoft Teams、PagerDuty、OpsGenie、ServiceNow、Jira、および任意のWebhookが含まれます。アラートグループはオンコールのローテーション、エスカレーションポリシー、静音時間、フィルタリングをサポートしているため、夜中の3時に不安定なトンネルが発生しても適切な担当者のみが通知を受け取ります。

はい。プラットフォーム内のすべてのオブジェクト—デバイス、タスク、グループ、スケジュール、アラート、ロケーション、プライベートエージェント—はDotcom-Monitor Web APIを通じて管理可能です。チームはこれをTerraform、Pulumi、Jenkins、GitHub Actions、Azure DevOps、GitLab CIに組み込むことで、新しいトンネルや内部アプリのモニターをインフラが用意されると同時にプロビジョニングしています。

パブリックの稼働チェックはパブリックインターネット上のものしか見ることができません。サイト間トンネルの断線、遅いイントラネット、期限切れの内部証明書、VPN保護されたアプリのSSOの障害などは検知できません。Dotcom-Monitorは、パブリックインターネットの視点(世界30以上の監視拠点)と内部の視点(無制限のプライベートエージェント)を1つのプラットフォーム、1つのUI、そして1つのレポーティングパイプラインで組み合わせている点が独自です。

ほとんどのお客様はアカウント作成から最初のアラートまで1時間以内です。プライベートエージェントのインストールは、標準的なWindowsサービスまたはLinuxパッケージのインストールです。モニターの設定はUIまたはREST APIで行います。プラットフォームは完全なSaaSで、サーバーの構築やバックエンドのメンテナンス、ライセンスキーの管理は不要です。

あなたのVPNの信頼性は、証明できる範囲だけです。

10,000以上の組織がDotcom-Monitorを利用して、ユーザーに気づかれる前に障害を検出しています。パブリックインターネット、すべてのVPNトンネル、あらゆるプライベートネットワークの奥深くまで。