
全球组织
平台正常运行时间 SLA
全球监控地点
网站监控领导者
DNS 黑名单 (DNSBL),也称为 DNS 黑洞列表或实时黑洞列表 (RBL),是一个公开的 IP 地址和域名数据库,这些地址和域名因发送垃圾邮件、传播恶意软件或其他滥用行为而被标记。邮件服务器在接受消息之前会实时查询这些列表:如果您的发送 IP 出现在接收服务器信任的列表中,您的邮件将被拒绝或被路由到垃圾邮件文件夹,甚至不会到达收件人。
列入黑名单的原因通常超出您的控制范围——您的网络中可能有受损的邮箱、配置错误的中继、共享主机邻居的不当行为,或是携带前任所有者声誉的回收 IP 地址。由于每个黑名单独立运行,拥有自己的标准和解除名单的流程,某个组织可能在一个列表中被列出,而在其他多个列表中是干净的,因此一次性的检查不可靠,持续监控尤为重要。
需要立即进行一次检测?在 Dotcom-Tools 上运行免费的邮件黑名单测试——无需帐户。
DNSBL 任务会按您选择的时间间隔轮询指定的 IP 或主机名在主要黑名单数据库中的状态。
输入要监控的主机名或 IP 地址——通常是您的外发邮件服务器、营销发送IP及根域名。
每次检查查询主要的 DNSBL 数据库,并将响应与干净的基线进行比较。
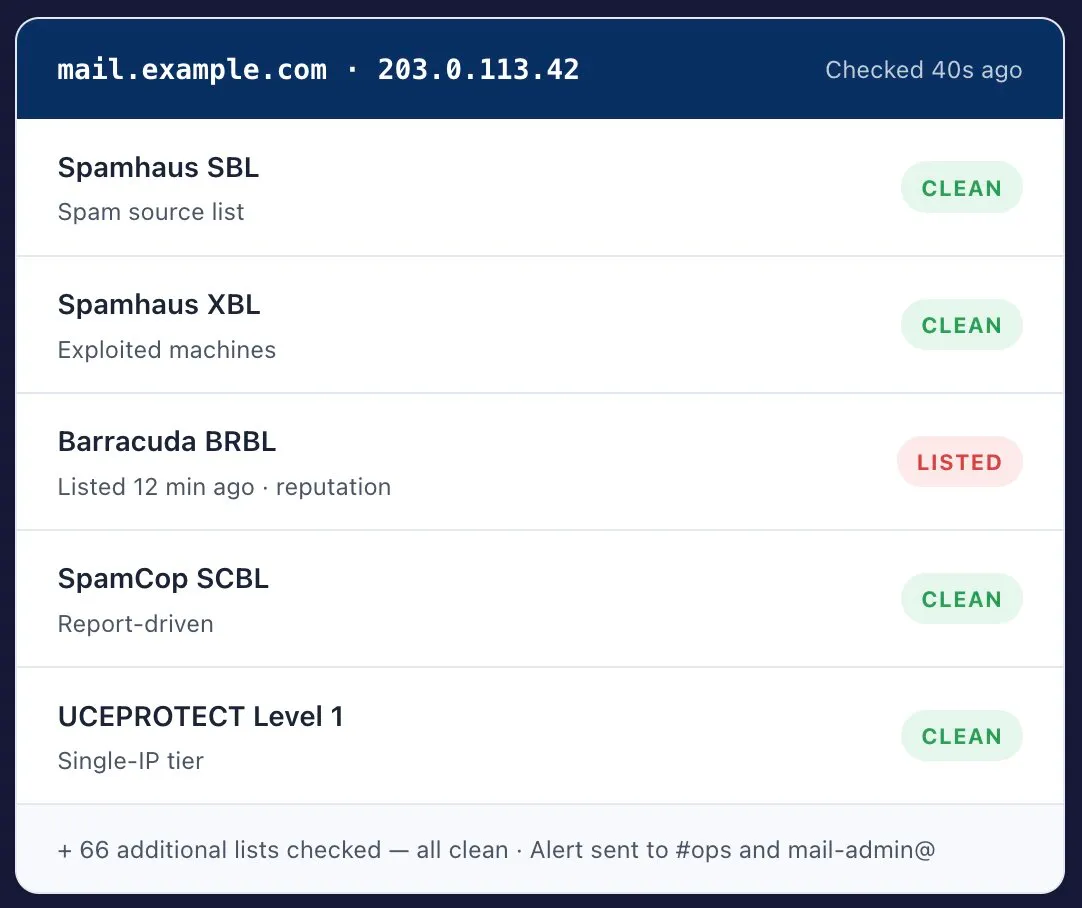
在任何列表中匹配确认会引发错误,并记录是哪张列表标记了您及时间——这是所有取消名单请求都需要的详细信息。
黑名单列入是电子邮件可达性事件。应将其发送给负责邮件的人员,而不仅仅是值班的 SRE。
持续重新检查显示列表在各名单中的清除状态——并捕捉部分修复后的再次列入。
每个名单独立运行,拥有各自的列入标准和移除流程。在某一个名单上无列入并不能说明其他名单的情况——这正是持续检查所有名单的理由。
最广泛部署的一组名单。SBL 涵盖已验证的垃圾邮件来源,XBL 列出被入侵或被利用的机器,PBL 涵盖不应直接发送邮件的 IP 范围,DBL 基于域名。Spamhaus 列表对投递率的影响是所有黑名单中最广泛的。
由用户提交的垃圾邮件报告和垃圾邮件陷阱命中构建。报告停止后,列表大约 24 小时内自动过期,这使得 SCBL 成为一个快速变化的信号 —— 你可以在一天内被列入和移除,而几乎察觉不到。
一种声誉评分列表,被 Barracuda 设备在企业邮件环境中广泛使用。查询免费,高量查询需注册。常见原因导致 B2B 邮件被悄无声息地拒收。
按等级运行:1级列出单个 IP,2级列出整个子网,3级列出整个 ASN。2级和3级的原因是,共享主机上的守规发件人可能因邻居的行为被屏蔽。
由垃圾邮件陷阱驱动,自动过期而非手动审查。一旦违规流量停止,列表将自动清除,但反复被列入是根本原因未解决的可靠信号。
基于 URI 而非 IP:它们列出出现在邮件正文内部的域名。因此,即使是未发送的邮件中,只要包含指向你网站的链接,也足以触发被列入。
从名单中移除并不难——难的是保持未被列入名单。当根本原因只部分被解决时,名单会迅速重新标记该地址,因此请按步骤操作。
检查特定IP或域名在各大DNSBL中的状态,并记录名单提供的列出原因代码。不同名单意味着不同的根本原因。
常见原因:被攻破的账户发送垃圾邮件,开放中继或开放代理,IP后面的机器感染恶意软件,邮件服务器配置错误,或缺少/错误的SPF、DKIM和DMARC记录。
在请求移除之前发布有效的SPF、DKIM和DMARC记录。大多数名单会重新列出在根本问题尚未解决时被移除的IP。
每个黑名单都有自己的表格和政策。有些名单(如SpamCop、PSBL)会自动过期删除列表。其他名单,例如Spamhaus SBL,则需手动请求并解释您进行了哪些修复。
移除可能需要几小时到几天,才能传达到所有邮件服务器,因为接收服务器会缓存DNSBL响应,而不是每次都实时查询。
重新列入名单很常见,因为根本原因只部分得到修复。自动监控可以在几分钟内捕捉到重复列入,而不是等客户报告邮件未送达时才发现。
当被监控的 IP 或域名出现在任何跟踪列表中时立即收到通知——通过电子邮件、短信、Slack、PagerDuty 或 webhook。
每个警报都会标明具体列表、列入时间和原因代码——这些都是每个去列名单流程所需的准确信息。
快速联系正确的 DNSBL,并已备齐列入证据,而无需为每个列表寻找移除表格。
确认移除已真实生效,并捕捉部分修复后随之而来的重新列入——这是手动检查始终遗漏的模式。
将送达问题路由给负责邮件的人,设定与基础设施警报分开的升级规则。
黑名单列入很少能传达到能够修复它的团队。它看起来像是基础设施警报,但解决方案是邮件配置和信誉问题。
密码重置和订单确认是客户最先发现缺失的邮件——也是当它们悄无声息地进入拒绝队列时,会导致支持工单和客户流失的邮件。
活动中途的列入黑名单会悄然破坏送达率指标,甚至在根本问题解决后,发信域名可能被限制数周。
分层列表可能会因为其他租户而标记整个子网或 ASN。监控会告诉你这发生在你身上,而不是让你通过打开率下降来推断。
DNSBL 监控是互联网基础设施计划的一部分——该计划还包括 DNS、端口、ping 和 traceroute 监控。
来自 Capterra 的验证评论。83条评论综合评分 4.5 / 5。
4.5
83 条评论
4.6
4.6
所有评论均来自Capterra 验证评论。评分截至 8 月 2026。
如果您的问题未在此处涵盖,我们的团队将在一个工作小时内回复。
DNS 黑名单(DNSBL),也称为 DNS 黑洞列表或实时黑洞列表(RBL),是一个公开发布的 IP 地址和域名数据库,这些地址因发送垃圾邮件、传播恶意软件或其他滥用行为而被标记。邮件服务器在接受邮件前会实时查询这些列表,并拒收或将来自任何受信任列表中地址的邮件标记为垃圾邮件。
您指定希望监控的 IP 地址或主机名。Dotcom-Monitor 将按照您选择的间隔查询超过 70 个公共 DNSBL 数据库,并将结果与干净的基线进行比较。如果任何列表返回正面匹配,该检查将被标记为错误,责任列表会被识别,并向您的团队发出警报。
被列入黑名单是隐形的。邮件在接收服务器被拒收,因此您这边看起来一切正常——没有退信提醒,没有系统报警。大多数团队只在客户反馈发票、收据或密码重置邮件未收到时才发现被列入,而此时邮件可能已经丢失多天。
除了检测,Dotcom-Monitor 报告哪个具体的黑名单标记了您以及列入时间,这有助于快速缩小根本原因。该细节是每个黑名单移除流程所需的信息,且持续的重新检查可以确认移除已经传播,避免您猜测。
这取决于具体列表。例如 SpamCop 和 PSBL 在滥用流量停止后大约 24 小时内自动过期列表。其他列表则需要手动请求移除,可能需要几天时间。移除后,还需额外时间让接收邮件服务器刷新其缓存的 DNSBL 结果。
列入通常由非故意的原因引起:单个被入侵的邮箱、配置错误的中继或开放代理、IP 背后某台机器上的恶意软件,或回收的 IP 地址仍然带有之前所有者的声誉。在共享主机环境中,类似 UCEPROTECT 等分层列表可能因邻居的行为而列出整个子网。
应持续监控,而非定期检查。手动检查只反映执行时的状态,列表可能在数小时后出现。对于发送事务邮件或营销邮件的地址,短间隔的自动检测能让您在几分钟内获知列入状态,而不是等客户报告邮件缺失时才发现。
基于IP的列表,如Spamhaus SBL和Barracuda BRBL,标记发送服务器的地址。基于域名和URI的列表,如Spamhaus DBL、SURBL和URIBL,标记出现在邮件正文中的域名。这个区别很重要,因为URI列表即使是在您未发送的邮件中也可能跟踪您的域名,比如仅链接到您网站的垃圾邮件。
在五分钟内设置DNSBL检查。70多个黑名单,持续轮询,警报发送到负责邮件的团队。